

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
FunctionStomping — शेलकोड इंजेक्शन तकनीक। C++ हेडर, स्टैंडअलोन रस्ट प्रोग्राम या लाइब्रेरी के रूप में दिया गया है। | Kitploit
उपकरण/GitHubGitHub/idov31/functionstomping
रक्षात्मक उपकरणविशेषाधिकार वृद्धिशोषणआईडीएस/आईपीएस से बचनाशेलकोडपोस्ट-शोषणरेड टीमिंगशेलकोड जनरेशनपेलोड डेवलपमेंटबाइनरी शोषणArchived
GitHub
70690503 साल पहलेKitploit द्वारा समीक्षित
साझा करें
idov31/functionstomping

FunctionStomping

शेलकोड इंजेक्शन तकनीक। C++ हेडर, स्टैंडअलोन रस्ट प्रोग्राम या लाइब्रेरी के रूप में दिया गया है।

रिपॉजिटरी देखेंवेबसाइट

FunctionStomping

image image image

विवरण

यह शेलकोड इंजेक्शन के लिए एक बिल्कुल नई तकनीक है जो AV और EDR को चकमा देने के लिए है। यह तकनीक Module Stomping से प्रेरित है और इसमें कुछ समानताएँ हैं। इस तिथि (23-01-2022) तक hollows-hunter भी इसे नहीं ढूँढ पाता।

इस तकनीक का सबसे बड़ा लाभ यह है कि यह पूरे मॉड्यूल या PE को अधिलेखित नहीं करता, केवल एक फ़ंक्शन को, और लक्ष्य प्रक्रिया अभी भी लक्ष्य मॉड्यूल के किसी भी अन्य फ़ंक्शन का उपयोग कर सकती है।

नुकसान यह है कि यह जंगल में हर फ़ंक्शन के लिए काम नहीं करेगा (लेकिन अधिकांश के लिए काम करेगा), इसका सटीक स्पष्टीकरण मेरे ब्लॉग में है: द गुड, द बैड एंड द स्टॉम्प्ड फंक्शन।

नोट: यह संभव है कि AV इसे फ़्लैग करेगा, यदि हस्ताक्षर msfvenom/metasploit का हस्ताक्षर है तो यह ठीक है! आपको बस शेलकोड बदलने या इसे एन्क्रिप्ट करने की आवश्यकता है।

अपडेट: जाहिरा तौर पर यह पहला उपलब्ध PoC नहीं है और RastaMouse ने C# में एक समान चीज़ पर एक ब्लॉग पोस्ट लिखा है।

उपयोग

आप या तो अपने प्रोग्राम में हेडर को इस तरह शामिल करें:

#include "functionstomping.hpp"

int main() {
    // Just get the pid in any way and pass it to the function.
    DWORD pid = 3110;
    FunctionStomping(pid);
    return 0;
}

या रस्ट प्रोग्राम का उपयोग करें:

cd functionstomping
cargo b
functionstomping.exe <pid>

इस प्रोग्राम को चलाने के बाद आपको अनिवार्य रूप से रिमोट प्रोसेस से फ़ंक्शन को कॉल करना होगा! (यदि आपने डिफ़ॉल्ट फ़ंक्शन CreateFile का उपयोग किया है तो आपको इसे रिमोट प्रोसेस से कॉल करना होगा!)।

सेटअप

वर्तमान में, चलाने के लिए शेलकोड सिर्फ कैलकुलेटर खोलने के लिए है, लेकिन आपको बस इतना करना है कि unsigned char shellcode[] को अपने शेलकोड से बदलें। मैंने C++ 17 और VS2019 का उपयोग करके C++ हेडर के साथ प्रोग्राम को संकलित किया, और रस्ट संस्करण 2021 का उपयोग करके रस्ट प्रोग्राम को संकलित किया (आप Cargo.toml में निर्भरताएँ देख सकते हैं)।
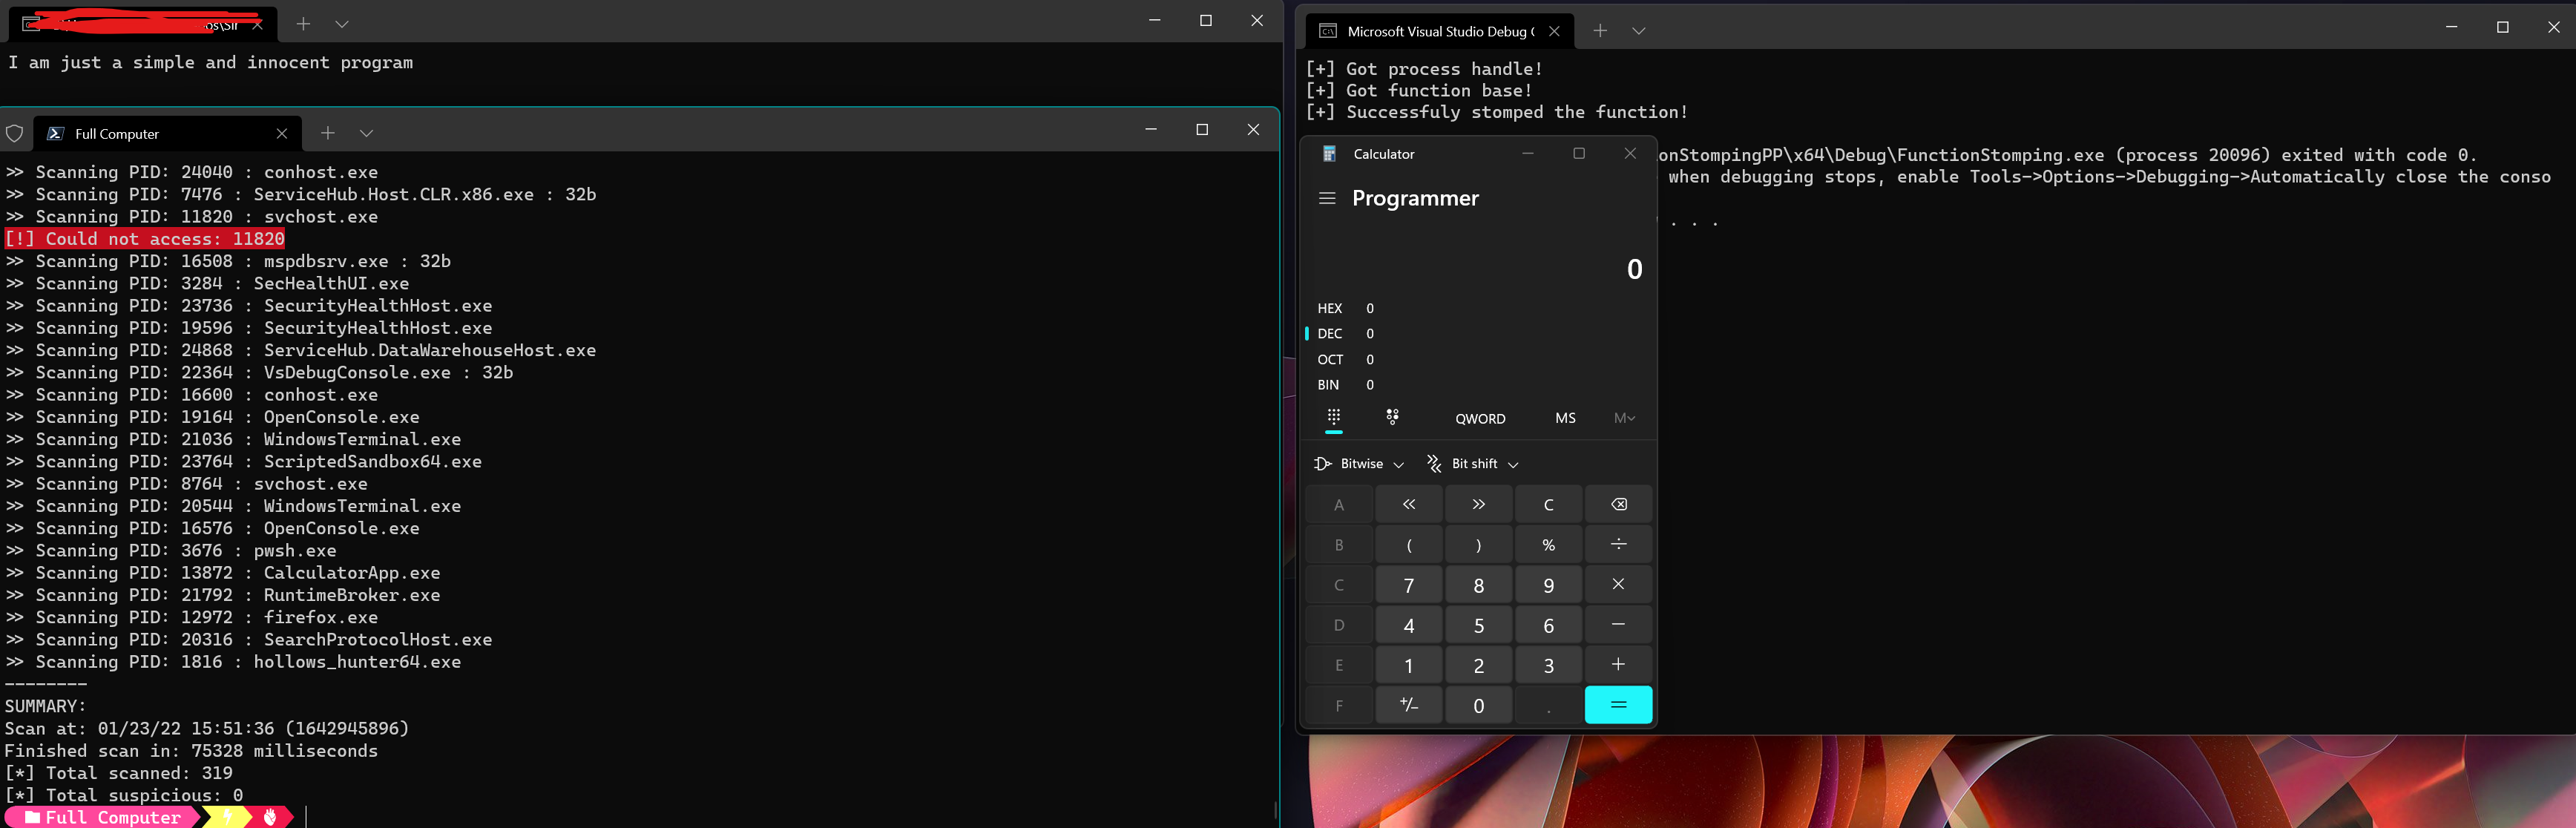
POC

अस्वीकरण

मैं किसी भी प्रकार की क्षति के लिए किसी भी तरह से जिम्मेदार नहीं हूँ जो इस परियोजना के कारण आपके कंप्यूटर/प्रोग्राम को होती है। मैं खुशी-खुशी योगदान स्वीकार करता हूँ, एक पुल अनुरोध करें और मैं इसकी समीक्षा करूँगा!


आभार

ModuleStomping

Masking Malicious Memory by CyberArk

RastaMouse's Version

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    405
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    261
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





