Debian और Enterprise Linux के लिए बैकपोर्टेड NGINX पैकेज, जिनमें nginx2root CVEs के लिए समीक्षित पैच, साथ ही पुनरुत्पादनीय बिल्ड स्क्रिप्ट, चेकसम और इंस्टॉलर अपग्रेड परीक्षण शामिल हैं।

नवंबर 2026 के NGINX सुरक्षा सुधारों के लिए बैकपोर्ट किए गए Debian और Enterprise Linux पैकेज, जिन्हें Hosted Power द्वारा बनाया गया है। रिपॉज़िटरी में सटीक पैच, पिन किए गए स्रोत इनपुट, पुनरुत्पादनीय बिल्ड स्क्रिप्ट और पैकेज-अपग्रेड परीक्षण शामिल हैं।
इन पैकेजों में प्रत्येक रिलीज़ पर लागू होने वाले प्रत्येक nginx2root भेद्यता के लिए पूर्ण सुधार शामिल हैं। ये कोई शमन उपाय नहीं हैं और इनके लिए किसी अनुवर्ती कार्रवाई की आवश्यकता नहीं है।
पैकेज वितरण बिल्ड कॉन्फ़िगरेशन और पैकेज लेआउट को सुरक्षित रखते हैं। उनके संस्करण जानबूझकर अगले वितरण अपडेट से नीचे क्रमबद्ध किए गए हैं, इसलिए यदि आपका वितरण बाद में अपना स्वयं का अपडेट जारी करता है, तो वह सामान्य पैकेज अपग्रेड के माध्यम से स्वचालित रूप से अधिग्रहण कर लेता है।
वर्तमान स्थिति (19 नवंबर 2026): v1.7.0 में मूल RHEL 10, Rocky
Linux 10, और Oracle Linux 10 पैकेज परिवार शामिल हैं। v1.6.1 में मूल RHEL 8
और Rocky Linux 8 AppStream 1.24 पैकेज परिवार शामिल हैं। v1.4.0 में 13 मूल EL9 विक्रेता/स्ट्रीम पैकेज
परिवार शामिल हैं, साथ ही मौजूदा Debian और CentOS 7/8 रिलीज़ भी। हस्ताक्षरित Hosted Power APT
रिपॉज़िटरी में पूर्ण Debian 12 और 13 hp3 पैकेज सेट भी उपलब्ध हैं। Debian
12 वर्तमान में hp3 चुनता है। Debian 13 अब Debian के नए
1.26.3-3+deb13u11 को स्वचालित रूप से चुनता है; उस स्रोत पैकेज के निरीक्षण से पुष्टि होती है
कि इसमें यहाँ सूचीबद्ध सभी नौ लागू NGINX 1.30.7 सुरक्षा पैच शामिल हैं।
HTTP/2 को अक्षम करने से nginx2root ठीक नहीं होता। यह केवल CVE-2026-123007 और CVE-2026-123633 को अवरुद्ध करता है। अन्य तीन खुले रहते हैं: रिज़ॉल्वर (CVE-2026-123634), मेल प्रॉक्सी (CVE-2026-113425) और HTTP/3 (CVE-2026-121810)। यह प्रत्येक क्लाइंट के लिए प्रदर्शन पर भी भार डालता है। ये पैकेज सभी लागू समस्याओं को ठीक करते हैं, इसलिए HTTP/2 सक्षम रह सकता है।
यदि आपने अस्थायी उपाय के रूप में HTTP/2 को अक्षम किया था: पैकेज इंस्टॉल करें (अपग्रेड NGINX को पुनः आरंभ करता है), HTTP/2 को पुनः सक्षम करें (Debian 9–12 और CentOS 7/8 पर listen 443 ssl http2;,
Debian 13 पर http2 on;), फिर nginx -t चलाएँ और पुनः लोड करें।
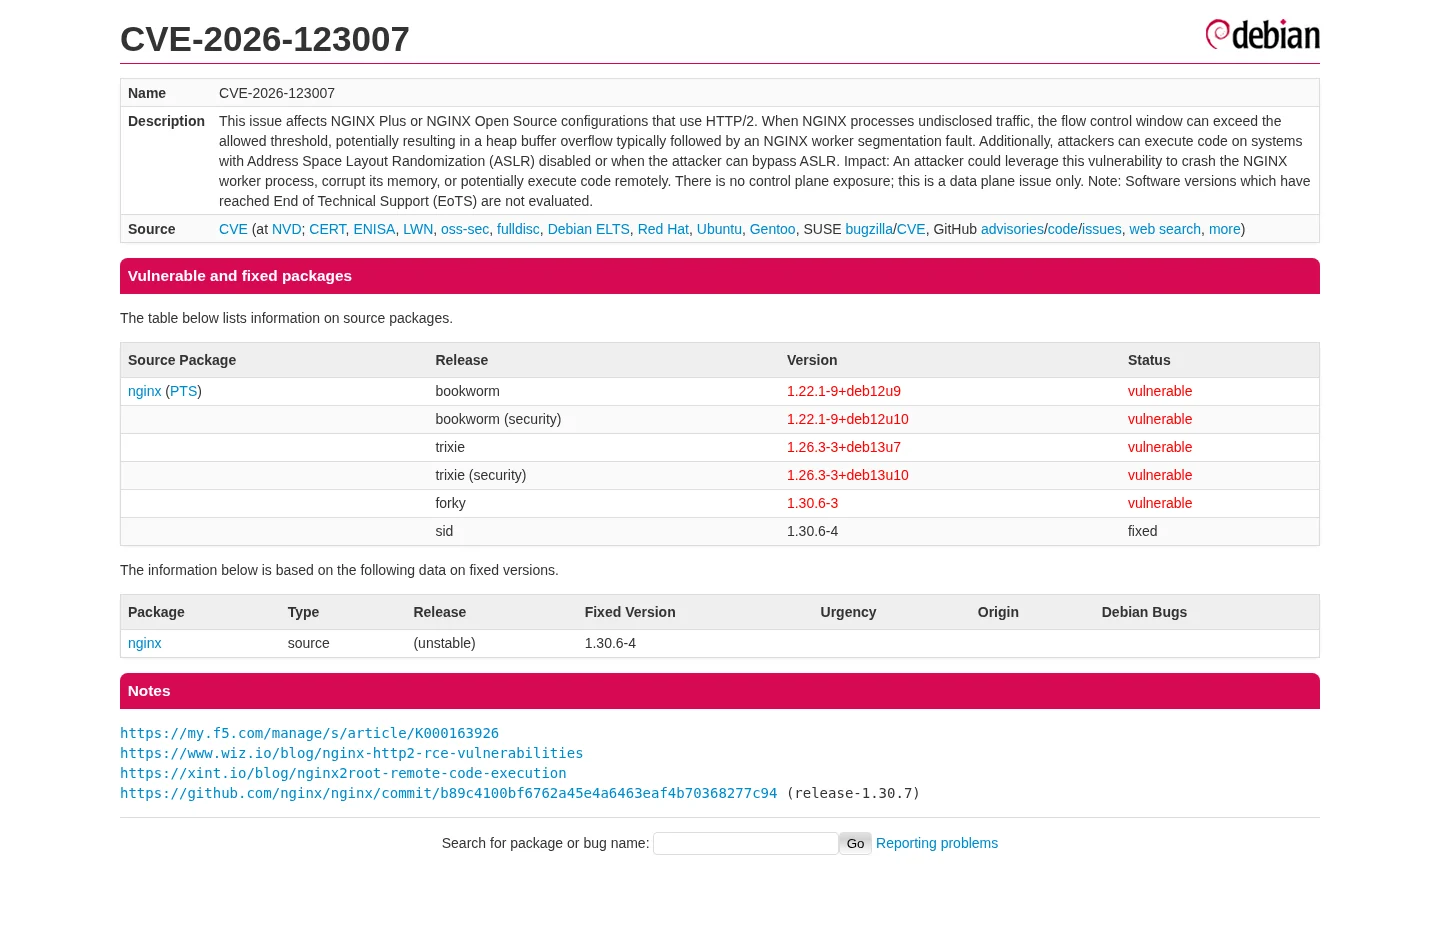
19 नवंबर 2026 को Debian Security Tracker। लाइव स्थिति के लिए स्क्रीनशॉट पर क्लिक करें।
v1.3.2 रिलीज़ में पूर्ण x86-64 पैकेज सेट शामिल हैं। इसका hp3 पैकेज
संशोधन पिछले बिल्ड को अपग्रेड करता है जबकि अगले वितरण
अपडेट से नीचे रहता है। प्रत्येक पैकेज चेंजलॉग प्रत्येक शामिल CVE का स्पष्ट रूप से नाम लेता है, इसलिए मानक
इंस्टॉल किए गए पैकेज चेंजलॉग जाँच, rpm -q --changelog, और CVE ऑडिट टूल
सुधारों को पहचानते हैं। Debian पर, इंस्टॉल किए गए साक्ष्य को सीधे
zgrep CVE-2026 /usr/share/doc/nginx/changelog.Debian.gz से जाँचें; apt changelog
रिपॉज़िटरी मेटाडेटा से परामर्श करता है और तृतीय-पक्ष पैकेजों के लिए विश्वसनीय नहीं है:
| Debian | आधार पैकेज | हॉटफ़िक्स पैकेज | शामिल सुधार |
|---|---|---|---|
| 8 Jessie | 1.6.2-5+deb8u10 | 1.6.2-5+deb8u10.1~hp3 | CVE-2026-113425, CVE-2026-123634, CVE-2026-125283 |
| 9 Stretch | 1.10.3-1+deb9u10 | 1.10.3-1+deb9u10.1~hp3 | CVE-2026-113425, CVE-2026-123007, CVE-2026-123633, CVE-2026-123634, CVE-2026-125283 |
| 10 Buster | 1.14.2-2+deb10u9 | 1.14.2-2+deb10u9.1~hp3 | Stretch के सुधारों के साथ-साथ CVE-2026-118899 और CVE-2026-123640 |
| 11 Bullseye | 1.18.0-6.1+deb11u9 | 1.18.0-6.1+deb11u9.1~hp3 | Buster के समान सात सुधार |
| 12 Bookworm | 1.22.1-9+deb12u10 | 1.22.1-9+deb12u10.1~hp3 | वही सात, साथ ही CVE-2026-15176, CVE-2026-93479, CVE-2026-97205 और अतिरिक्त CVE-2023-44487 हार्डनिंग |
| 13 Trixie | 1.26.3-3+deb13u10 | 1.26.3-3+deb13u10.1~hp3 | सभी नौ लागू NGINX 1.30.7 सुधार, जिनमें CVE-2026-120967 और CVE-2026-121810 शामिल हैं |
Debian का आधिकारिक Trixie 1.26.3-3+deb13u11 पैकेज अब सामान्य संस्करण क्रम के माध्यम से Trixie
हॉटफ़िक्स को प्रतिस्थापित करता है। इसके स्रोत में वही नौ प्रासंगिक
पैच हैं, जिनमें HTTP/2, resolver, mail, QUIC, request-body, stream SNI,
ssl_preread, और try_files संबंधी सुधार शामिल हैं। Debian सुरक्षा ट्रैकर इसके फ़िक्स्ड-संस्करण डेटा के अद्यतन होने के दौरान कुछ समय के लिए पैकेज संग्रह से पीछे रह सकता है।
Debian 8 NGINX HTTP/2 से पहले का है, इसलिए CVE-2026-123007 और CVE-2026-123633 लागू नहीं होते। इसके पैकेज में उस पुराने स्रोत ट्री पर लागू होने वाले सभी तीन सुधार शामिल हैं। Debian 8 से 11 तक Freexian Extended LTS के स्रोत पैकेजों का उपयोग करते हैं। उनके पुराने NGINX ट्री के लिए छोटे संदर्भ अनुकूलन और, Debian 9 और 10 के लिए, 2019 से अपस्ट्रीम SMTP डुप्लिकेट-रिज़ॉल्यूशन पूर्वापेक्षा की आवश्यकता होती है। प्रत्येक अनुकूलित स्रोत ट्री को बनाने से पहले सुरक्षा-संवेदनशील शर्तों के लिए जाँचा जाता है।
| वितरण | आधार पैकेज | हॉटफ़िक्स पैकेज | शामिल सुधार |
|---|---|---|---|
| CentOS 7 संग्रहीत EPEL | 1:1.20.1-10.el7 | 1:1.20.1-10.el7.0.1.hp3 | सात लागू सुधार: CVE-2026-113425, CVE-2026-118899, CVE-2026-123007, CVE-2026-123633, CVE-2026-123634, CVE-2026-123640, CVE-2026-125283 |
| CentOS 8 AppStream 1.14 (मूल/डिफ़ॉल्ट) | 1:1.14.1-9.module_el8.0.0+184+e34fea82 | 1:1.14.1-9.module_el8.0.0+184+e34fea82.0.1.hp3 | वही सात लागू सुधार |
| CentOS 8 AppStream 1.16 | 1:1.16.1-2.module_el8.4.0+820+127618ce.1 | 1:1.16.1-2.module_el8.4.0+820+127618ce.1.0.1.hp3 | वही सात लागू सुधार |
| CentOS 8 AppStream 1.18 | 1:1.18.0-3.module_el8.4.0+818+5ada96a6.1 | 1:1.18.0-3.module_el8.4.0+818+5ada96a6.1.0.1.hp3 | वही सात लागू सुधार |
| CentOS 8 AppStream 1.20 | 1:1.20.0-2.module_el8.5.0+899+43b718f6 | 1:1.20.0-2.module_el8.5.0+899+43b718f6.0.1.hp3 | वही सात लागू सुधार |
CentOS 7 पैकेज सेट केवल संग्रहीत EPEL 7 पैकेज परिवार से स्थापित NGINX को लक्षित करता है। इंस्टॉलर nginx.org, control-panel, और अन्य पैकेज परिवारों को अस्वीकार करता है, बजाय असुरक्षित क्रॉस-विक्रेता प्रतिस्थापन का प्रयास करने के।
CentOS Linux 8 ने अपने पहले 1.14 डिफ़ॉल्ट स्ट्रीम से ही AppStream के माध्यम से NGINX भेजा। अलग-अलग बंडल चारों अंतिम आधिकारिक CentOS Linux 8 स्ट्रीम में से प्रत्येक के लिए सटीक पैकेज संस्करण, मॉड्यूल स्ट्रीम पहचान, मॉड्यूलैरिटी लेबल, पैकेज लेआउट, और ABI को संरक्षित रखते हैं। इंस्टॉलर केवल सटीक मेल खाते पैकेज परिवार को अपग्रेड करता है और क्रॉस-स्ट्रीम या क्रॉस-विक्रेता प्रतिस्थापन को अस्वीकार करता है।
AlmaLinux के पास अब प्रत्येक समर्थित स्ट्रीम पर पाँच प्रमुख NGINX2Root CVE के लिए पूर्ण आधिकारिक सुधार हैं। अनुवर्ती पैकेज महत्वपूर्ण हैं: AlmaLinux 9 पर ये
डिफ़ॉल्ट 1.20 .alma.4, 1.24 .alma.4, और 1.26 .alma.2 बिल्ड हैं; AlmaLinux 10 पर यह 1.26 .alma.3 बिल्ड है। प्रारंभिक सलाहों से पहले के .alma.2/.alma.3 पैकेजों ने
केवल दो HTTP/2 समस्याओं को ठीक किया था। CentOS बंडल स्थापित करने के बजाय सामान्य AlmaLinux रिपॉज़िटरी से अपडेट करें:
sudo dnf update nginx 'nginx-*'
sudo nginx -t
AlmaLinux पर CentOS Linux 8 बंडल इंस्टॉल नहीं किए जाने चाहिए। AlmaLinux 8 के सेवानिवृत्त
स्ट्रीम 1.14, 1.16, 1.18, 1.20, और 1.22 को समर्थित 1.24 स्ट्रीम में माइग्रेट किया जाना चाहिए। AlmaLinux 9 के सेवानिवृत्त 1.22 स्ट्रीम को ये
फ़िक्स प्राप्त नहीं हुए हैं। v1.4.0 रिलीज़ में उस सेवानिवृत्त
स्ट्रीम के लिए एक सटीक नेटिव पैकेज शामिल है, जहाँ तत्काल स्ट्रीम माइग्रेशन व्यावहारिक नहीं है।
RHEL 8 और Rocky Linux 8 अभी भी कमज़ोर NGINX 1.24 AppStream फ़ैमिलीज़ के साथ आते हैं।
v1.6.1 रिलीज़ सभी सात लागू
फ़िक्स के साथ अलग नेटिव हॉटफ़िक्स प्रदान करती है। प्रत्येक उस विक्रेता के सटीक पैकेज विभाजन, कॉन्फ़िगरेशन, ABI,
रिलीज़ वंशावली, और मॉड्यूल पहचान को सुरक्षित रखता है:








