

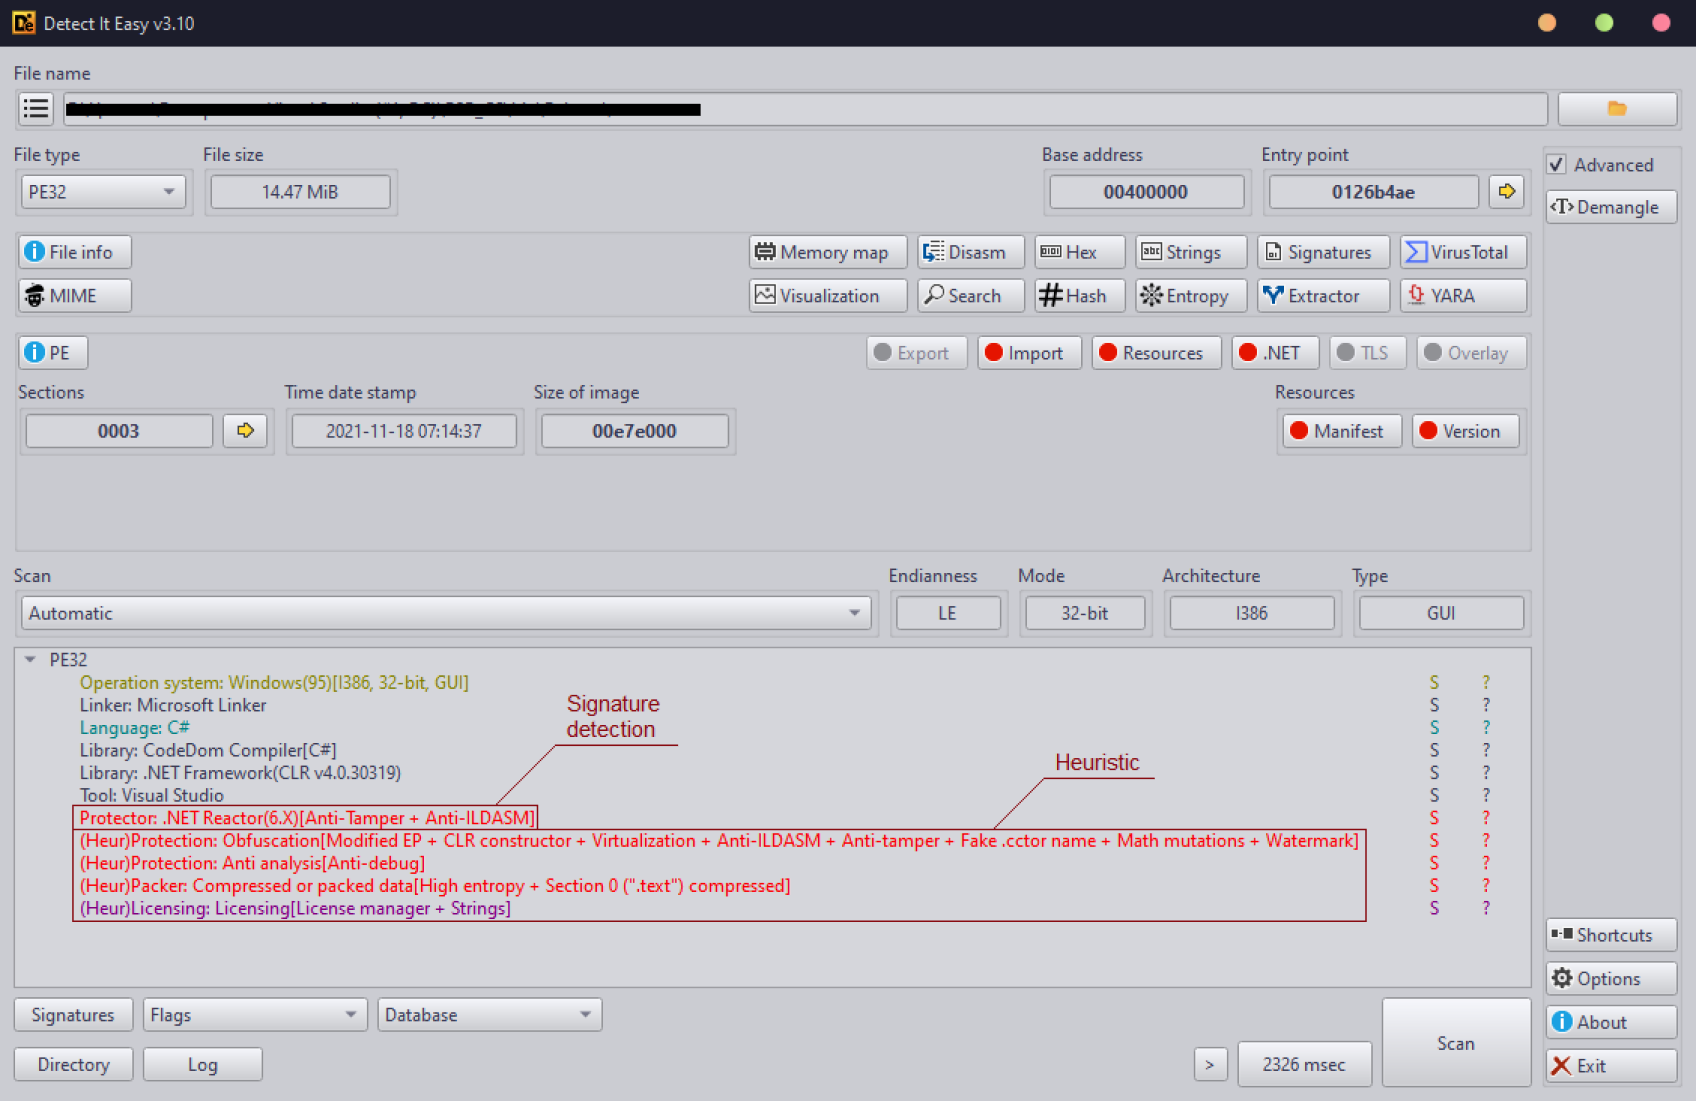
Detect It Easy (DiE) फ़ाइल प्रकार की पहचान के लिए एक शक्तिशाली उपकरण है, जो दुनिया भर में मैलवेयर विश्लेषकों, साइबर सुरक्षा विशेषज्ञों और रिवर्स इंजीनियरों के बीच लोकप्रिय है। सिग्नेचर-आधारित और ह्यूरिस्टिक विश्लेषण दोनों का समर्थन करते हुए, DiE Windows, Linux और MacOS सहित कई प्लेटफार्मों पर कुशल फ़ाइल निरीक्षण सक्षम बनाता है। इसकी अनुकूलनीय, स्क्रिप्ट-संचालित पहचान वास्तुकला इसे इस क्षेत्र के सबसे बहुमुखी उपकरणों में से एक बनाती है, जिसमें समर्थित OS इमेजों की एक व्यापक सूची होती है।
🚀 शुरू करना
💡 Detect It Easy का उपयोग क्यों करें?
Detect It Easy की लचीली सिग्नेचर प्रणाली और स्क्रिप्टिंग क्षमताएँ इसे मैलवेयर विश्लेषण और डिजिटल फोरेंसिक के लिए एक आवश्यक उपकरण बनाती हैं। चूँकि पारंपरिक स्थैतिक विश्लेषक अक्सर दायरे में सीमित होते हैं और गलत सकारात्मक (false positives) से ग्रस्त होते हैं, DiE का अनुकूलन योग्य डिज़ाइन नई पहचान तर्क के सटीक एकीकरण को सक्षम बनाता है, जिससे विविध फ़ाइल प्रकारों में विश्वसनीय परिणाम सुनिश्चित होते हैं।
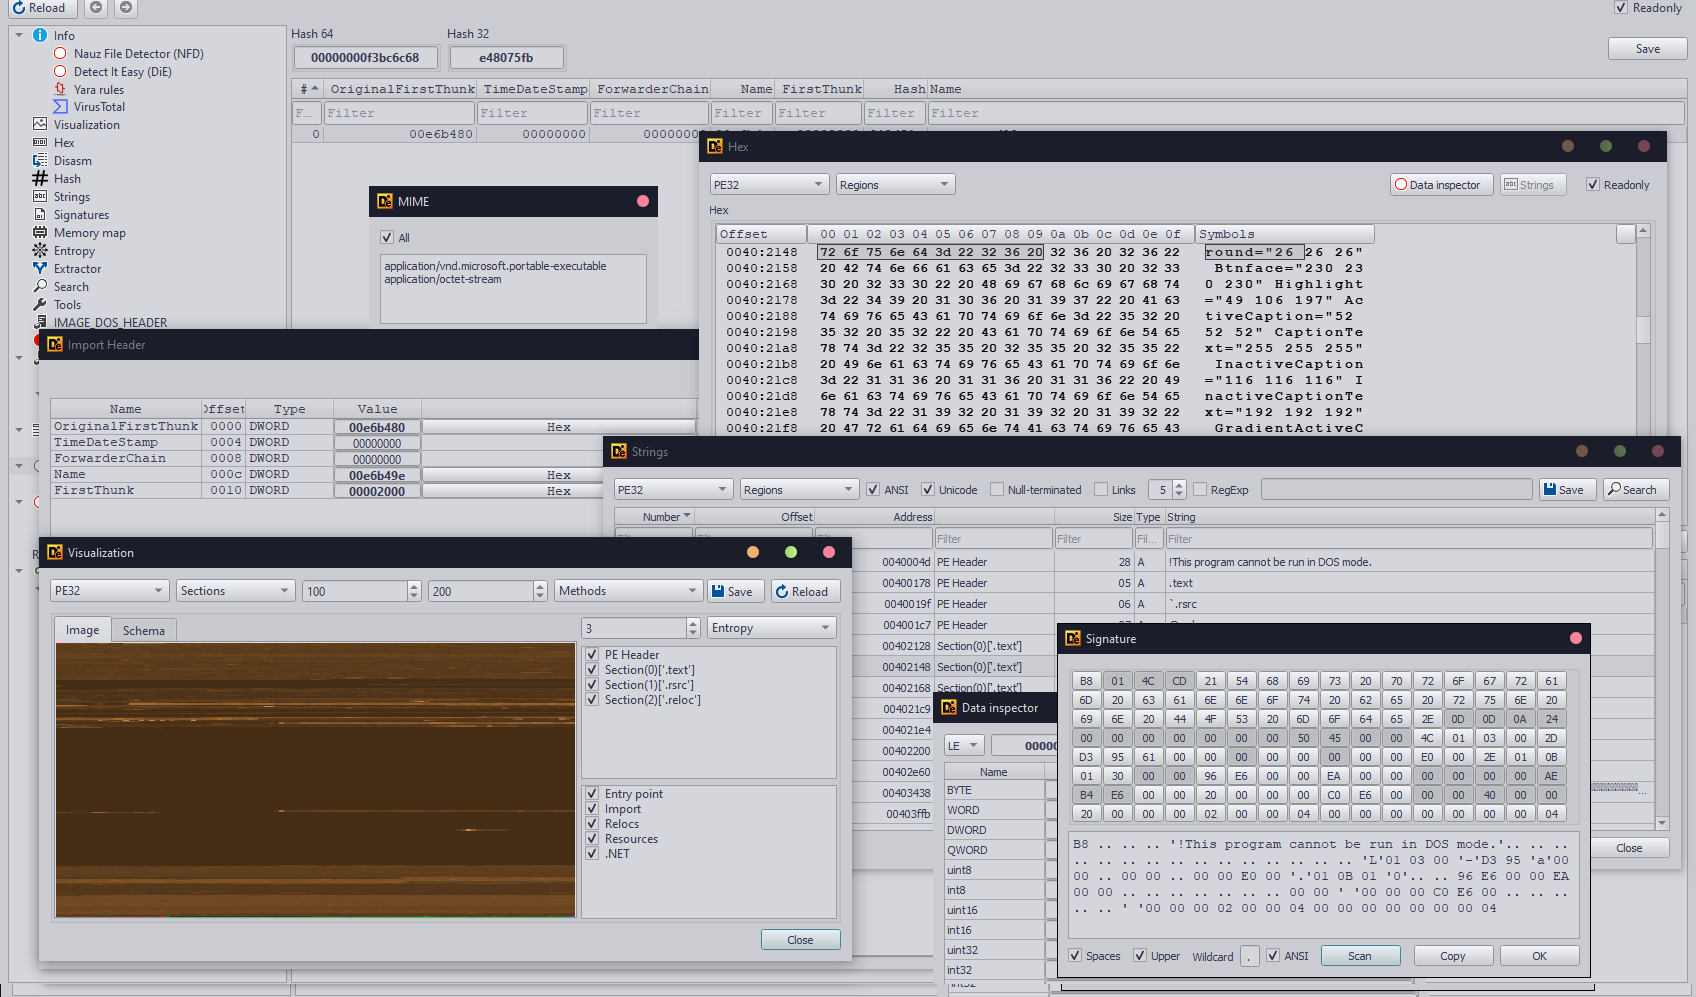
मुख्य लाभ:
- लचीला सिग्नेचर प्रबंधन: पहचान स्क्रिप्ट (नियम) आसानी से बनाएँ, संशोधित करें और अनुकूलित करें।
- क्रॉस-प्लेटफ़ॉर्म समर्थन: Windows, Linux और MacOS पर चलता है।
- न्यूनतम गलत सकारात्मक (False Positives): संयुक्त सिग्नेचर और ह्यूरिस्टिक विश्लेषण उच्च पहचान सटीकता सुनिश्चित करता है।
📄 समर्थित फ़ाइल प्रकार
Detect It Easy निष्पादन योग्य (executable) और संग्रह (archive) प्रकारों की एक विस्तृत श्रृंखला का समर्थन करता है, जिनमें शामिल हैं:
- PE (Windows के लिए Portable Executable प्रारूप)
- ELF (Linux के लिए Executable and Linkable Format)
- APK (Android एप्लिकेशन पैकेज)
- IPA (iOS एप्लिकेशन पैकेज)
- JAR (Java संग्रह)
- ZIP (संपीड़ित संग्रह)
- ISO9660 (ऑप्टिकल मीडिया प्रारूप)
- DEX (Android के लिए Dalvik Executable)
- MS-DOS (MS-DOS निष्पादन योग्य फ़ाइलें)
- COM (DOS के लिए सरल निष्पादन योग्य प्रारूप)
- LE/LX (OS/2 के लिए Linear Executable)
- MACH (MacOS के लिए Mach-O फ़ाइलें)
- NPM (JavaScript पैकेज)
- Amiga (Amiga कंप्यूटरों के लिए निष्पादन योग्य प्रारूप)
- Binary (अन्य अवर्गीकृत फ़ाइलें)
और बस इतना ही नहीं... टूल अपडेट होने के साथ यह सूची बढ़ती जा रही है।
अज्ञात प्रारूप ह्यूरिस्टिक विश्लेषण से गुजरते हैं, जो ज्ञात और अपरिचित दोनों फ़ाइलों की पहचान प्रदान करता है।
🔑 मुख्य विशेषताएँ
- लचीला सिग्नेचर प्रबंधन: पहचान नियमों को परिभाषित या संशोधित करें।
- स्क्रिप्टेड पहचान: कस्टम पहचान एल्गोरिदम के लिए JavaScript-जैसी स्क्रिप्टिंग भाषा (DiE-JS ES5 रनटाइम) का उपयोग करें।
- क्रॉस-प्लेटफ़ॉर्म संगतता: Windows, Linux और MacOS के लिए उपलब्ध।
- कम गलत सकारात्मक (False Positives): सटीकता के लिए सिग्नेचर और ह्यूरिस्टिक स्कैनिंग को जोड़ता है।
📥 स्थापना
📦 पैकेज मैनेजर के माध्यम से स्थापित करें
-
Windows:
-
Linux:
- Parrot OS: पैकेज का नाम
detect-it-easy
- Arch Linux: AUR पैकेज detect-it-easy-git
- openSUSE: OBS
- REMnux: मैलवेयर विश्लेषण वितरण

[!NOTE]
फ़ाइलों की तुरंत जाँच करने के लिए Telegram के माध्यम से Detect It Easy बॉट का उपयोग करें: @detectiteasy_bot
⚙️ स्रोत से निर्माण करें
विस्तृत निर्देशों के लिए BUILD.md देखें।
🐳 Docker स्थापना
DiE को Docker कंटेनर में चलाएँ:
git clone --recursive https://github.com/horsicq/Detect-It-Easy
cd Detect-It-Easy/
docker build . -t horsicq:diec
🖥️ उपयोग
Detect It Easy तीन संस्करण प्रदान करता है:
- die - ग्राफिकल इंटरफ़ेस।
- diec - बैच प्रोसेसिंग के लिए कमांड-लाइन संस्करण।
- diel - हल्का GUI संस्करण। (केवल स्कैनर)
विस्तृत उपयोग के लिए, RUN.md देखें।
🔎 उदाहरण उपयोग के मामले
- 🦠 मैलवेयर विश्लेषण: फ़ाइल प्रकार, पैकर्स या सुरक्षा की पहचान करें। ह्यूरिस्टिक इंजन कई मैलवेयर और फ़ाइल वायरस परिवारों का पता लगाता है।
- 🛡 सुरक्षा ऑडिट: निष्पादन योग्य फ़ाइलों के संभावित सुरक्षा जोखिमों का निर्धारण करें।
- 🔎 सॉफ़्टवेयर फोरेंसिक: सॉफ़्टवेयर घटकों का निरीक्षण करें और अनुपालन को मान्य करें।
💬 हमारा समुदाय
👋 नमस्ते! / Привет! Detect It Easy समुदाय में आपका स्वागत है!
प्रश्न, विचार हैं, या बस बातचीत करना चाहते हैं? यहाँ हमें पा सकते हैं:
- GitHub Discussions: Discussions में बातचीत शुरू करें
- GitHub Issues: Issues के माध्यम से बग रिपोर्ट करें या सुविधाओं का अनुरोध करें
🏆 विशेष धन्यवाद
🤝 सभी योगदानकर्ताओं को धन्यवाद



 horsicq/detect-it-easy
