
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-31431-check — CVE-2026-31431 (algif_aead स्थानीय रूट) के लिए रीड-ऑनली जाँचकर्ता। कर्नेल/मॉड्यूल स्थिति की रिपोर्ट करता है और शमन उपाय सुझाता है। | Kitploit
उपकरण/GitHubGitHub/haydenjames/cve-2026-31431-check
भेद्यता स्कैनरभेद्यता विश्लेषणकॉन्फ़िगरेशन ऑडिटिंगघटना प्रतिक्रिया
GitHubhaydenjames/cve-2026-31431-check

CVE-2026-31431-check

CVE-2026-31431 (algif_aead स्थानीय रूट) के लिए रीड-ऑनली जाँचकर्ता। कर्नेल/मॉड्यूल स्थिति की रिपोर्ट करता है और शमन उपाय सुझाता है।

रिपॉजिटरी देखें
3396 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

CVE-2026-31431 जाँच

algif_aead स्थानीय-रूट भेद्यता (CVE-2026-31431) के लिए केवल-पढ़ने योग्य जाँचकर्ता। यह कर्नेल कॉन्फ़िग, मॉड्यूल स्थिति, AF_ALG सॉकेट पहुंच क्षमता, और आपके द्वारा लागू किसी भी शमन उपायों की जाँच करता है, फिर एक निर्णय प्रिंट करता है। यह एक्सप्लॉइट कोड नहीं चलाता है।

यह dirty-frag-check (CVE-2026-43284 / CVE-2026-43500) का सहयोगी उपकरण है।
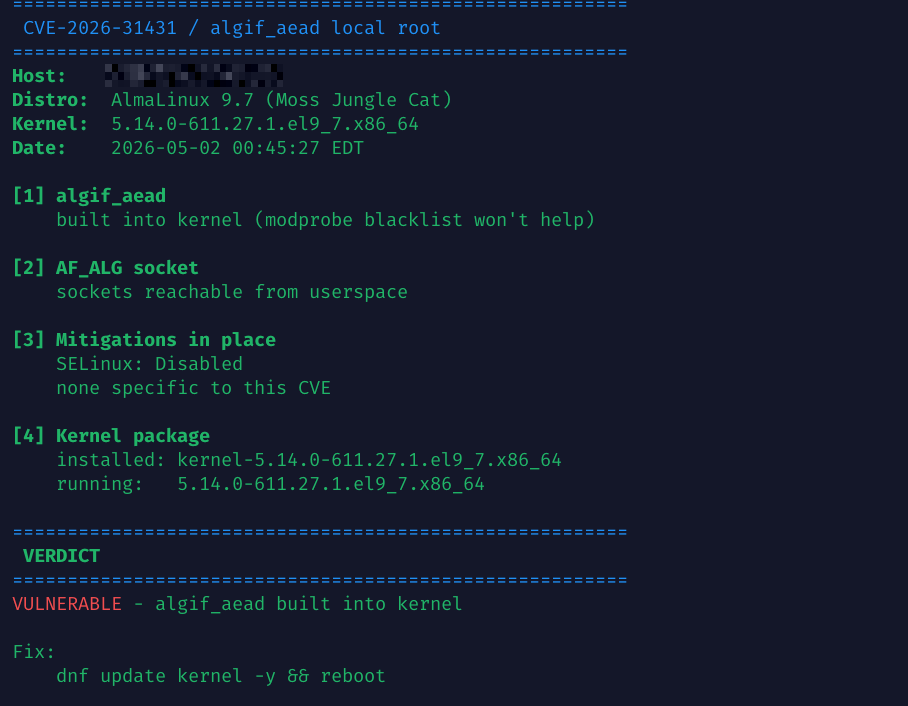
AlmaLinux 9.7 पर आउटपुट का उदाहरण

ध्यान दें: यह एक अनुमानात्मक जाँच है। हरा निर्णय कोई गारंटी नहीं है। किसी होस्ट को सुरक्षित घोषित करने से पहले अपने वितरण की सलाह से क्रॉस-रेफरेंस करें। MIT, कोई वारंटी नहीं।

त्वरित रन

curl -fsSL https://github.com/haydenjames/CVE-2026-31431-check/releases/latest/download/cve-2026-31431.sh | bash

यदि आप bash में पाइप करने पर भरोसा नहीं करते तो पहले इसे पढ़ें:

curl -fsSLO https://github.com/haydenjames/CVE-2026-31431-check/releases/latest/download/cve-2026-31431.sh
less cve-2026-31431.sh
chmod +x cve-2026-31431.sh && ./cve-2026-31431.sh

परिवर्तन नियंत्रण के लिए एक रिलीज़ टैग पर पिन करें: https://raw.githubusercontent.com/haydenjames/CVE-2026-31431-check/v1.0.3/cve-2026-31431.sh.

-q एक-लाइन फ्लीट आउटपुट के लिए। -h मदद के लिए। एग्ज़िट 0 ठीक, 1 असुरक्षित, 2 अज्ञात।

फ्लीट उपयोग

-q प्रति होस्ट एक पंक्ति प्रिंट करता है, ताकि आप इसे अपने किसी भी मौजूदा रिमोट रनर के माध्यम से पाइप कर सकें:

# parallel-ssh
parallel-ssh -h hosts.txt -i 'bash -s -- -q' < cve-2026-31431.sh

# ansible
ansible all -m script -a "cve-2026-31431.sh -q"

एग्ज़िट कोड (0 ठीक, 1 असुरक्षित, 2 अज्ञात) भी काम करते हैं यदि आपका टूलिंग स्थिति के अनुसार एकत्र करता है।

आवश्यकताएँ

bash 4+, साथ ही सामान्य awk/grep/sed/lsmod/modprobe। यदि python3 उपलब्ध है तो यह AF_ALG सॉकेट पहुंच क्षमता का परीक्षण भी करेगा; यदि नहीं, तो वह जाँच छोड़ दी जाती है। जाँच को स्वयं रूट की आवश्यकता नहीं है। शमन उपाय लागू करने के लिए रूट आवश्यक है।

यह क्या जाँचता है

  1. algif_aead स्थिति. बिल्ट-इन, लोड करने योग्य मॉड्यूल, लोडेड, या अनुपस्थित। /boot/config-* या /proc/config.gz पढ़ता है, lsmod पर वापस आता है। 1b. authencesn स्थिति. अपस्ट्रीम सलाह के अनुसार, यह वह मॉड्यूल है जिसमें वास्तव में बग है — algif_aead एक पहुंच पथ है, IPsec दूसरा है। lsmod/modinfo और कॉन्फ़िग के माध्यम से पता लगाया जाता है।
  2. AF_ALG सॉकेट. क्या उपयोगकर्ता स्थान वास्तव में एक खोल सकता है। seccomp और LSM ब्लॉक का पता लगाता है (यदि उपलब्ध हो तो Python का उपयोग करता है)।
  3. शमन उपाय. modprobe ब्लैकलिस्ट फ़ाइलों (किसी भी मॉड्यूल के लिए) की तलाश करता है और modprobe -n -v के माध्यम से सत्यापित करता है कि ब्लैकलिस्ट वास्तव में लागू है। साथ ही टूटी हुई DefaultRestrictAddressFamilies systemd [Manager] ट्रिक को चिह्नित करता है जो चर्चा में है — वह निर्देश केवल यूनिट पर काम करता है, system.conf.d में नहीं। SELinux और AppArmor स्थिति की रिपोर्ट करता है।
  4. कर्नेल पैकेज बनाम चल रहा है. उस स्थिति को पकड़ता है जहाँ आपने पैच किया हुआ कर्नेल स्थापित किया है लेकिन उसमें रीबूट नहीं किया है।

निर्णय

  • ठीक — AF_ALG पहुंच योग्य नहीं है, या मॉड्यूल मौजूद नहीं है, या आपकी ब्लैकलिस्ट काम करती है।
  • रीबूट आवश्यक — पैच किया हुआ कर्नेल स्थापित है, आप अभी भी पुराने पर हैं।
  • असुरक्षित — मॉड्यूल लोडेड है और कोई फिक्स कर्नेल स्थापित नहीं है, या यह कर्नेल में बिल्ट-इन है और एक फिक्स पैकेज उपलब्ध है।
  • संभवतः पैच किया गया — मॉड्यूल लोडेड है लेकिन चल रहा कर्नेल अद्यतित है। स्क्रिप्ट लोडेड मॉड्यूल का निरीक्षण करके फिक्स वर्जन को असुरक्षित से अलग नहीं कर सकती, इसलिए यह निर्णय आपके पैकेज मैनेजर पर छोड़ देता है। अपने वितरण के CVE ट्रैकर के विरुद्ध पुष्टि करें।
  • जोखिम पर — मॉड्यूल लोड करने योग्य है और इसे रोकने वाला कुछ भी नहीं है।
  • विक्रेता पैच की प्रतीक्षा — कर्नेल अद्यतित है लेकिन algif_aead बिल्ट-इन है। सर्वोत्तम प्रयास निर्णय; यह dnf check-update एग्ज़िट कोड पर निर्भर करता है, जो असंबंधित कारणों (नेटवर्क, पुराना मेटाडेटा) से गैर-शून्य हो सकते हैं। अपने वितरण ट्रैकर की जाँच किए बिना यह न मानें कि आप प्रतीक्षा में फँस गए हैं।

अस्थायी शमन उपाय

अपस्ट्रीम सलाह के अनुसार, बग वास्तव में authencesn क्रिप्टो मॉड्यूल में रहता है — algif_aead सिर्फ एक पहुंच पथ है। सुरक्षित रहने के लिए दोनों को ब्लैकलिस्ट करें:

sudo tee /etc/modprobe.d/disable-cve-2026-31431.conf <<'EOF'
install algif_aead /bin/false
install authencesn /bin/false
EOF
sudo rmmod authencesn algif_aead 2>/dev/null || true

यदि rmmod कहता है "module is in use", तो बॉक्स पर कोई चीज़ सक्रिय रूप से AF_ALG या IPsec का उपयोग कर रही है (कुछ VPN, डिस्क एन्क्रिप्शन, क्रिप्टो उपयोगकर्ता स्थान टूलिंग)। इसे जबरन अनलोड न करें। पैच करें और रीबूट करें।

यदि असुरक्षित कोड आपके कर्नेल में संकलित है, तो ब्लैकलिस्टिंग मदद नहीं करेगी। केवल कर्नेल अपडेट इसे ठीक करता है।

परीक्षण किया गया

AlmaLinux 8, AlmaLinux 9.7, CentOS 7 (TuxCare ELS), Ubuntu 22.04, Ubuntu 24.04.

चर्चा

  • अपस्ट्रीम सलाह: oss-security मेलिंग सूची — प्राथमिक स्रोत।
  • फोरम चर्चा: CVE-2026-31431 — खतरा (linuxcommunity.io)
  • मुद्दे: GitHub

श्रेय

बग रिपोर्ट जिन्होंने v1.0.1 को आकार दिया:

  • u/throwaway234f32423df — चिह्नित किया कि Ubuntu के kmod ब्लैकलिस्ट अपडेट का पता नहीं लगाया जा रहा था, जिससे पैच किए गए Ubuntu होस्ट पर झूठे असुरक्षित निर्णय आ रहे थे।
  • u/aliendude5300 — बताया कि एक लोडेड मॉड्यूल जिसे स्थान पर पैच किया गया है, वह अभी भी असुरक्षित रिपोर्ट करेगा।

लाइसेंस

MIT — देखें LICENSE।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    402
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    260
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






