
 hahwul/xspear
🔱 शक्तिशाली XSS स्कैनिंग और पैरामीटर विश्लेषण उपकरण&रत्न
XSpear ruby gems पर XSS स्कैनर है


[!IMPORTANT] XSpear भंडार संग्रहीत यह भंडार संग्रहीत किया गया है और अब केवल-पढ़ने योग्य है। XSpear अब सक्रिय रूप से अनुरक्षित नहीं है।
इसके बजाय Dalfox आज़माएं 🌙🦊
एक तेज़, अधिक शक्तिशाली XSS स्कैनर जिसमें उन्नत सुविधाएँ हैं।
alert confirm prompt इवेंट का पता लगाएं (Selenium के साथ)event handler HTML tag Special Char Useful codeCSP HSTS X-frame-options, XSS-protection आदि...)table base cli-report और filtered rule, testing raw query(url) दिखाएंcli json html का समर्थन
इसे स्वयं स्थापित करें:
$ gem install XSpear
या इसे स्वयं स्थापित करें (स्थानीय फ़ाइल / नवीनतम डाउनलोड करें):
$ gem install XSpear-{version}.gem
अपने एप्लिकेशन के Gemfile में यह पंक्ति जोड़ें:```ruby gem 'XSpear'
और फिर निष्पादित करें:

    $ bundle

### निर्भरता रत्न
`colorize` `selenium-webdriver` `terminal-table` `progress_bar`<br>
यदि आपने इसे Gem लाइब्रेरी में स्वचालित रूप से स्थापित करने के लिए कॉन्फ़िगर किया है, लेकिन यह असामान्य रूप से व्यवहार करता है, तो इसे निम्नलिखित कमांड से स्थापित करें।```
$ gem install colorize
$ gem install selenium-webdriver
$ gem install terminal-table
$ gem install progress_bar
Usage: xspear -u [target] -[options] [value] [ e.g ] $ xspear -u 'https://www.hahwul.com/?q=123' --cookie='role=admin' -v 1 -a $ xspear -u 'http://testphp.vulnweb.com/listproducts.php?cat=123' -v 2 $ xspear -u 'http://testphp.vulnweb.com/listproducts.php?cat=123' -v 0 -o json
[ Options ] -u, --url=target_URL [required] Target Url -d, --data=POST Body [optional] POST Method Body data -a, --test-all-params [optional] test to all params(include not reflected) --no-xss [optional] no testing xss, only parameters analysis --headers=HEADERS [optional] Add HTTP Headers --cookie=COOKIE [optional] Add Cookie --custom-payload=FILENAME [optional] Load custom payload json file --raw=FILENAME [optional] Load raw file(e.g raw_sample.txt) -p, --param=PARAM [optional] Test paramters -b, --BLIND=URL [optional] Add vector of Blind XSS + with XSS Hunter, ezXSS, HBXSS, etc... + e.g : -b https://hahwul.xss.ht -t, --threads=NUMBER [optional] thread , default: 10 -o, --output=FORMAT [optional] Output format (cli , json) -c, --config=FILENAME [optional] Using config.json -v, --verbose=0~3 [optional] Show log depth + v=0 : quite mode(only result) + v=1 : show scanning status(default) + v=2 : show scanning logs + v=3 : show detail log(req/res) -h, --help Prints this help --version Show XSpear version --update Show how to update
### परिणाम प्रकार
- (I)NFO: जानकारी प्राप्त करें (जैसे SQL त्रुटि, फ़िल्टर किए गए नियम, परावर्तित पैरामीटर, आदि)
- (V)UNL: कमजोर XSS, Selenium के साथ चेक किया गया alert/prompt/confirm
- (L)OW: निम्न स्तर की समस्या
- (M)EDIUM: मध्यम स्तर की समस्या
- (H)IGH: उच्च स्तर की समस्या

### वर्बोज़ मोड
**[0] शांत मोड (केवल परिणाम दिखाएं)**```
$ xspear -u "http://testphp.vulnweb.com/listproducts.php?cat=123" -v 0
you see report
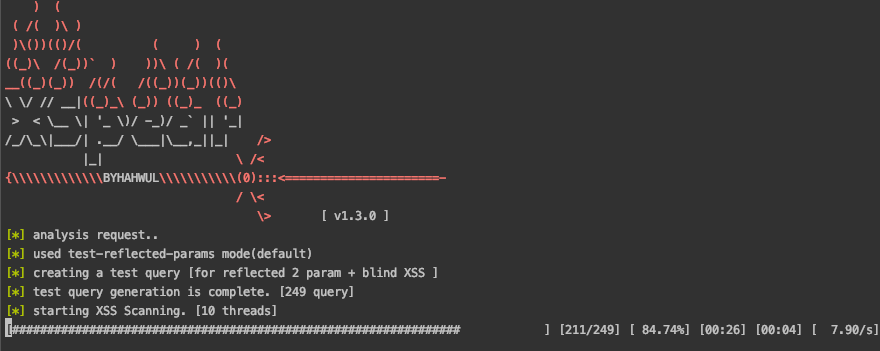
[1] प्रगति पट्टी दिखाएँ (डिफ़ॉल्ट)``` $ xspear -u "http://testphp.vulnweb.com/listproducts.php?cat=123" -v 1 [] analysis request.. [] used test-reflected-params mode(default) [] creating a test query [for reflected 2 param + blind XSS ] [] test query generation is complete. [249 query] [*] starting XSS Scanning. [10 threads]