CVE-2024-2432 Palo Alto GlobalProtect EoP
Windows सिस्टम पर, यह पाया गया कि GlobalProtect (ऐप संस्करण 6.1.1-5 और 6.2.0-89) सिम्बोलिक लिंक हमले द्वारा उन्नत विशेषाधिकारों के साथ मनमाना फ़ाइल विलोपन के लिए कमजोर था, जिससे स्थानीय मशीन पर स्थानीय विशेषाधिकार वृद्धि होती है।
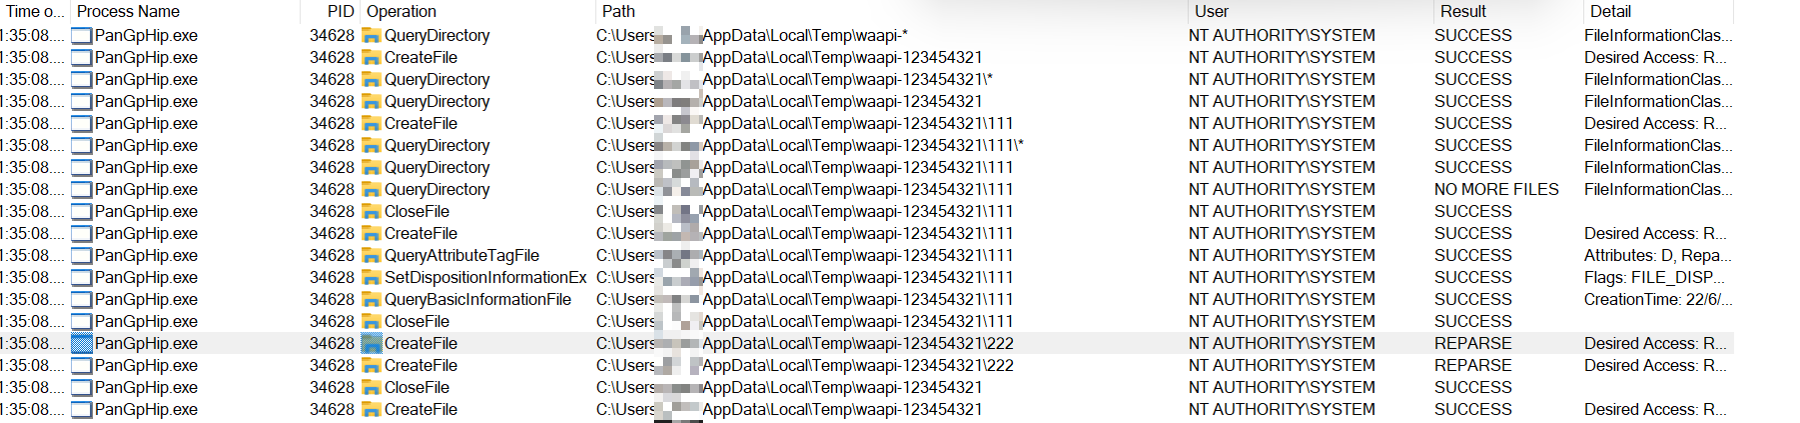
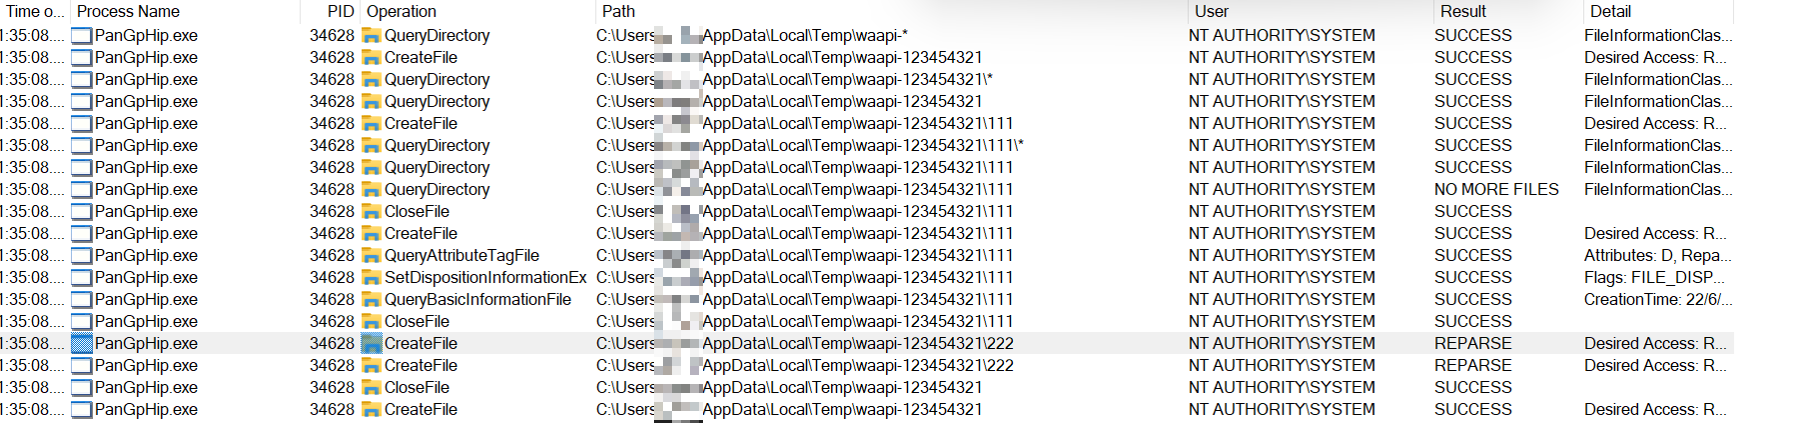
यह देखा गया कि जब कोई Windows अविशेषाधिकृत उपयोगकर्ता GlobalProtect के साथ VPN कनेक्ट करने का प्रयास करता है, तो प्रक्रिया "PanGpHip.exe" SYSTEM विशेषाधिकार के साथ निम्नलिखित कार्य करेगी:
- निर्देशिका "C:\Users\<user>\AppData\Local\Temp\waapi-*" को क्वेरी करेगी
- यदि कोई निर्देशिका मिलती है, तो यह आगे निर्देशिका "C:\Users\<user>\AppData\Local\Temp\waapi-<random>\*" को क्वेरी करेगी
- यदि "C:\Users\<user>\AppData\Local\Temp\waapi-<random>*" में कोई फ़ाइलें या निर्देशिकाएँ मिलती हैं, तो यह उन्हें हटा देगी
- अंत में निर्देशिका "C:\Users\<user>\AppData\Local\Temp\waapi-<random>" को हटा देगी
- पार्श्व टिप्पणी: प्रोग्राम नेस्टेड निर्देशिका को क्वेरी कर सकता है लेकिन उसका हैंडल खोलने में विफल रहता है। इसलिए हम इस स्थिति को अनदेखा कर सकते हैं
चूँकि निर्देशिका "C:\Users\<user>\AppData\Local\Temp\waapi-<random>" को वर्तमान उपयोगकर्ता द्वारा बनाया जा सकता है और वर्तमान उपयोगकर्ता के लिए उसे "Modify" विशेषाधिकार दिया जा सकता है, वर्तमान उपयोगकर्ता पूरी निर्देशिका को संशोधित कर सकता है। इस सेटअप के साथ, एक अविशेषाधिकृत उपयोगकर्ता किसी विशेषाधिकृत स्थान (जैसे, C:\Windows\System32) के लिए सिम्बोलिक लिंक बनाकर मनमाना फ़ाइल विलोपन प्राप्त कर सकता है। इसके अलावा, एक दुर्भावनापूर्ण उपयोगकर्ता मनमाना फ़ाइल विलोपन से स्थानीय विशेषाधिकार वृद्धि प्राप्त कर सकता है।
मनमाना फ़ाइल विलोपन करने के लिए एक अविशेषाधिकृत उपयोगकर्ता निम्नलिखित चरणों का पालन कर सकता है:
विधि 1
- उपयोगकर्ता फ़ोल्डर "C:\Users\<user>\AppData\Local\Temp\waapi-1234567" बनाता है
- उपयोगकर्ता फ़ाइल "C:\Users\<user>\AppData\Local\Temp\waapi-1234567\12345.txt" बनाता है
- उपयोगकर्ता फ़ाइल "C:\Users\<user>\AppData\Local\Temp\waapi-1234567\12345.txt" पर OpLock सेट करता है
- उपयोगकर्ता VPN कनेक्ट करता है। प्रक्रिया "PanGpHip.exe" SYSTEM विशेषाधिकार के साथ फ़ाइल "C:\Users\<user>\AppData\Local\Temp\waapi-1234567\12345.txt" को हटाने का प्रयास करेगी।
- OpLock के कारण प्रक्रिया "PanGpHip.exe" रुक जाएगी
- जब OpLock ट्रिगर होता है, उपयोगकर्ता फ़ोल्डर को खाली करने के लिए फ़ाइल "C:\Users\<user>\AppData\Local\Temp\waapi-1234567\12345.txt" को कहीं और ले जाता है
- उपयोगकर्ता जंक्शन "C:\Users\<user>\AppData\Local\Temp\waapi-1234567" को "\RPC Control" पर बनाता है
- उपयोगकर्ता लक्ष्य फ़ाइल (जैसे, C:\Windows\System32\secrets.txt) के लिए सिम्बोलिक लिंक "GLOBAL\GLOBALROOT\RPC Control\12345.txt" बनाता है
- उपयोगकर्ता OpLock जारी करता है
- उपयोगकर्ता सिम्बोलिक लिंक हटाता है
- लक्ष्य फ़ाइल (जैसे, C:\Windows\System32\secrets.txt) हटा दी जाएगी
.\PoC.exe del C:\windows\System32\secrets.txt 1
विधि 2
- उपयोगकर्ता फ़ोल्डर "C:\Users<user>\AppData\Local\Temp\waapi-1234567" और "C:\Users\<user>\AppData\Local\Temp\fakedir-1234567" बनाता है
- उपयोगकर्ता फ़ाइल "C:\Users<user>\AppData\Local\Temp\fakedir-1234567\11111.txt" बनाता है और उपयोगकर्ता फ़ाइल "C:\Users\<user>\AppData\Local\Temp\fakedir-1234567\12345.txt" बनाता है
- उपयोगकर्ता जंक्शन "C:\Users<user>\AppData\Local\Temp\waapi-1234567" को "C:\Users\<user>\AppData\Local\Temp\fakedir-1234567" पर बनाता है
- उपयोगकर्ता फ़ाइल "C:\Users\<user>\AppData\Local\Temp\fakedir-1234567\11111.txt" पर OpLock सेट करता है
- उपयोगकर्ता VPN कनेक्ट करता है। प्रक्रिया "PanGpHip.exe" SYSTEM विशेषाधिकार के साथ फ़ाइल "C:\Users\<user>\AppData\Local\Temp\waapi-1234567\11111.txt" को हटाने का प्रयास करेगी।
- OpLock के कारण प्रक्रिया "PanGpHip.exe" रुक जाएगी
- उपयोगकर्ता मौजूदा जंक्शन हटाता है और जंक्शन "C:\Users\<user>\AppData\Local\Temp\waapi-1234567" को "\RPC Control" पर बनाता है
- उपयोगकर्ता लक्ष्य फ़ाइल (जैसे, C:\Windows\System32\secrets.txt) के लिए सिम्बोलिक लिंक "GLOBAL\GLOBALROOT\RPC Control\12345.txt" बनाता है
- उपयोगकर्ता OpLock जारी करता है
- उपयोगकर्ता सिम्बोलिक लिंक हटाता है
- लक्ष्य फ़ाइल (जैसे, C:\Windows\System32\secrets.txt) हटा दी जाएगी
.\PoC.exe del C:\windows\System32\secrets.txt 2
मनमाना फ़ाइल विलोपन से स्थानीय विशेषाधिकार वृद्धि करने के लिए, हम Windows Installer का लाभ उठा सकते हैं जैसा कि इस लेख में वर्णित है https://www.zerodayinitiative.com/blog/2022/3/16/abusing-arbitrary-file-deletes-to-escalate-privilege-and-other-great-tricks।
विधि 1
.\PoC.exe pe RollbackScript.rbs 1
विधि 2
.\PoC.exe pe RollbackScript.rbs 2
cmd.rbs कमांड प्रॉम्प्ट खोलेगा
public_run_bat.rbs C:\Users\Public\run.bat को निष्पादित करेगा
समयरेखा
- 06/25/2023 - Palo Alto को भेद्यता की सूचना दी गई
- 10/09/2023 - Palo Alto ने भेद्यता की पुष्टि की
- 13/03/2024 - प्रकाशन
संदर्भ
 hagrid29/cve-2024-2432-paloalto-globalprotect-eop







