

हल्का वेब-आक्रमण मॉनिटर। एक Go बाइनरी + SQLite। न OSSEC, न WAF।
एक वेब-अटैक मॉनिटर। यह nginx / Caddy / ऐप के बगल में बैठता है, एक्सेस लॉग को टेल करता है, और आपको बताता है जब किसी साइट की जांच या शोषण किया जा रहा हो। अगर यह प्रक्रिया मर जाती है, तो साइट सेवा देती रहती है।
यह Wazuh नहीं है, OSSEC नहीं है, और WAF नहीं है।
कमांड gpewebdefender है। होस्ट, टोकन, मैप पिन, GeoIP, और लॉग पथ फ्लैग या env फ़ाइलें हैं — किसी विशिष्ट कंपनी या सर्वर के बारे में कुछ भी कंपाइल नहीं किया गया है।
अगर आपने इसे कभी नहीं चलाया है: इस फ़ाइल को एक बार ऊपर से नीचे पढ़ें, फिर Method A या Method B करें। "Pick a shape" को न छोड़ें।
पूरी तस्वीर: dochub/index.html या चल रहे मैनेजर पर /docs/। 03 · Install & run से शुरू करें।
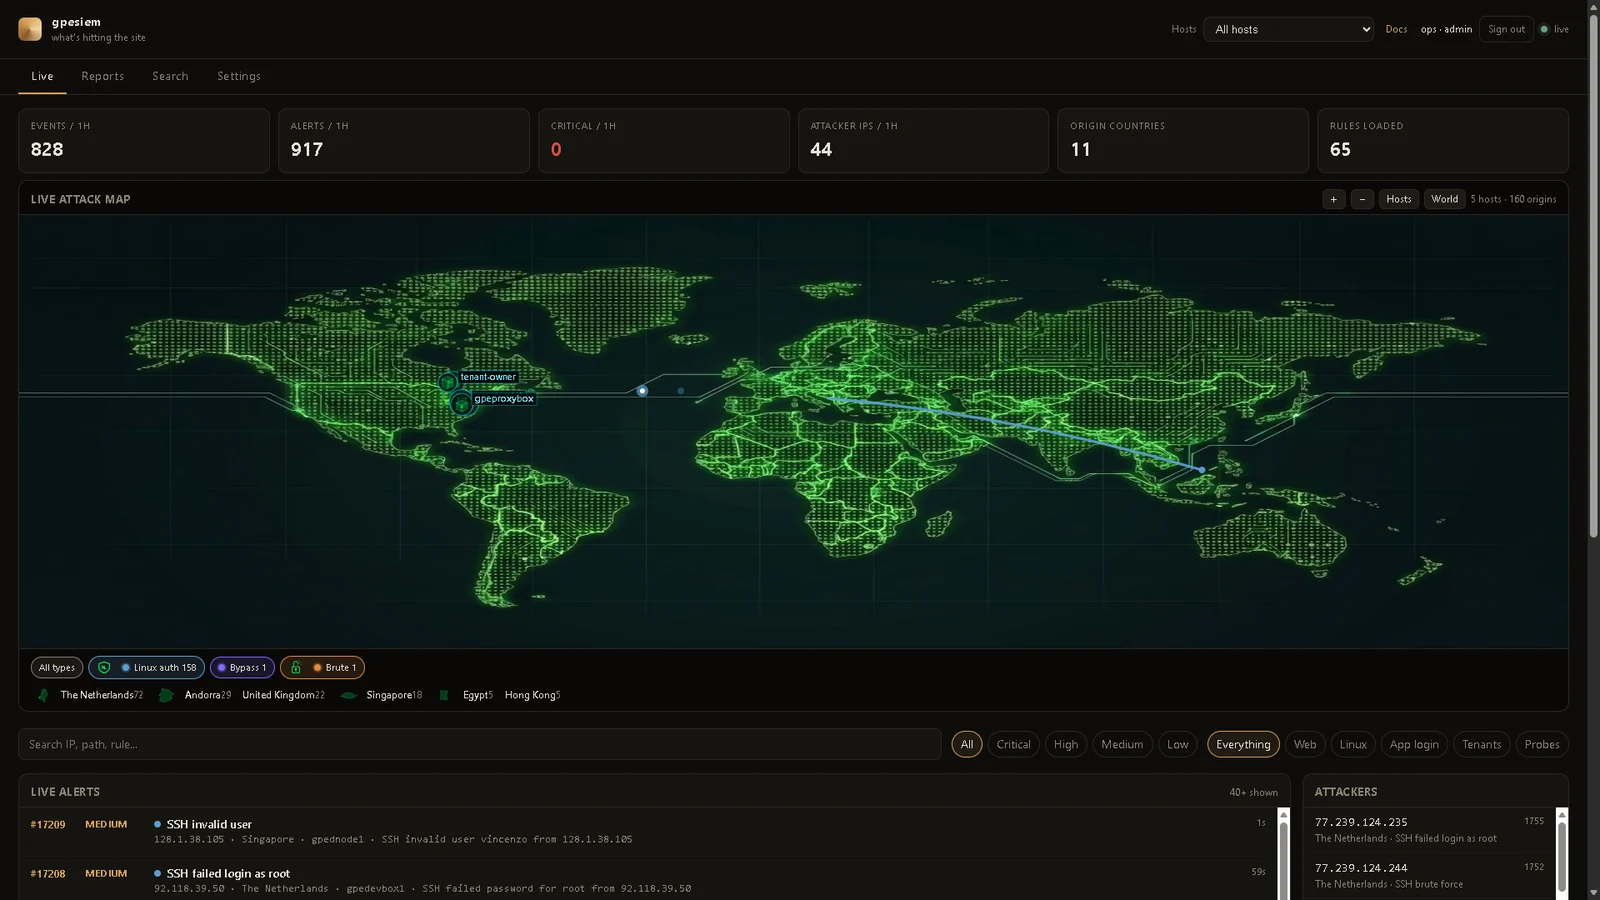
एक वास्तविक ऑपरेटर बॉक्स से लाइव डैशबोर्ड। आपके नाम और पिन वही होंगे जो आप कॉन्फ़िगर करेंगे।
शॉट केवल तब चलता है जब कोई अलर्ट होता है — हमलावर देश से उस होस्ट तक जिसे हिट किया गया — फिर वह चला जाता है। होस्ट प्लेट पर बने रहते हैं। फ़ीड वही इवेंट हैं, क्रमांकित।
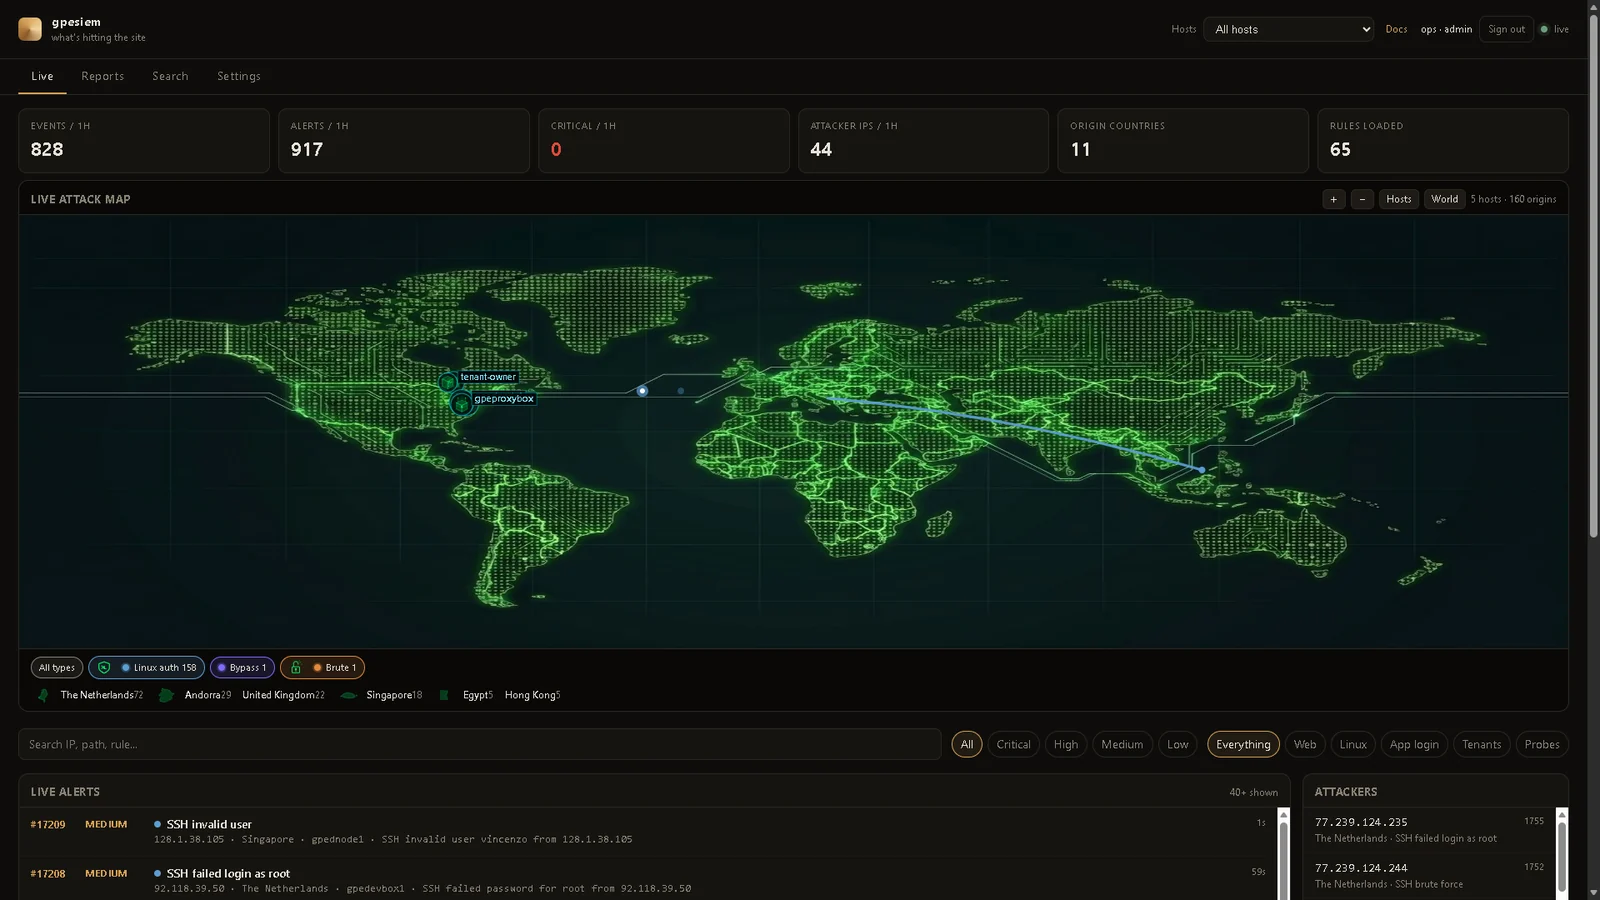
एक पंक्ति पर क्लिक करें। देश प्लेट, अटैक-टाइप मार्क, और जिस सर्वर को हिट किया गया, साथ ही सामान्य फ़ील्ड (rule, MITRE, evidence)। कोई स्थायी ट्रैक नहीं।
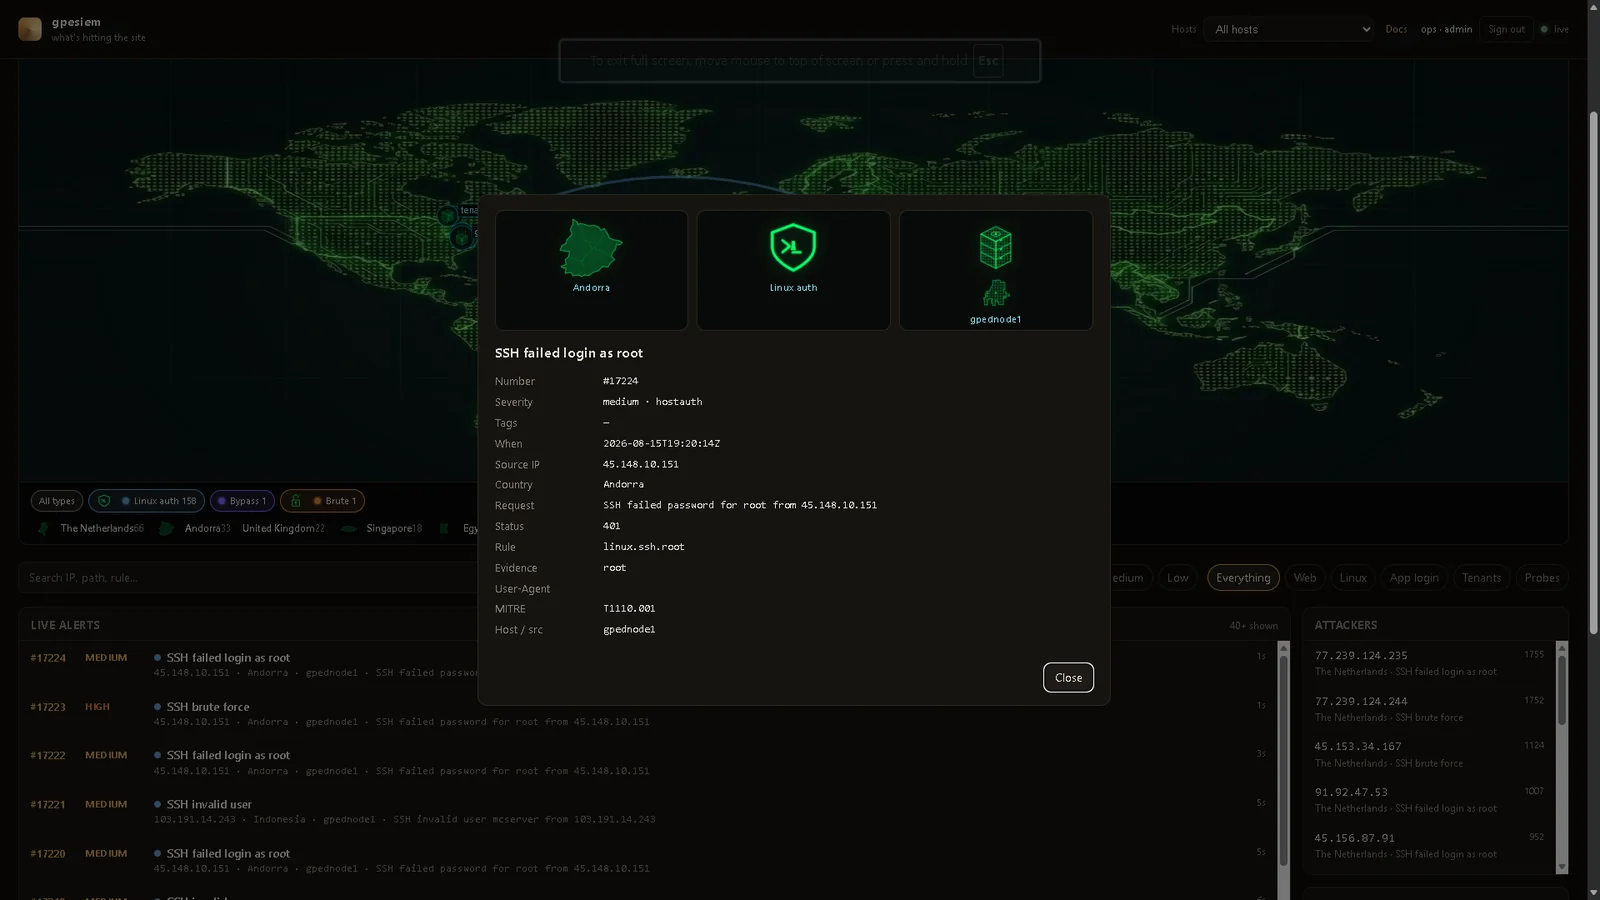
Reports → Insight। वही अलर्ट, विभाजित। 1h / 24h / 7d एक वास्तविक घड़ी है। Search के लिए बार या होस्ट कार्ड पर क्लिक करें। CSV / JSON / Copy उस विंडो को एक्सपोर्ट करता है (सेशन कुकी, फ़ाइल में कोई इनजेस्ट टोकन नहीं)।
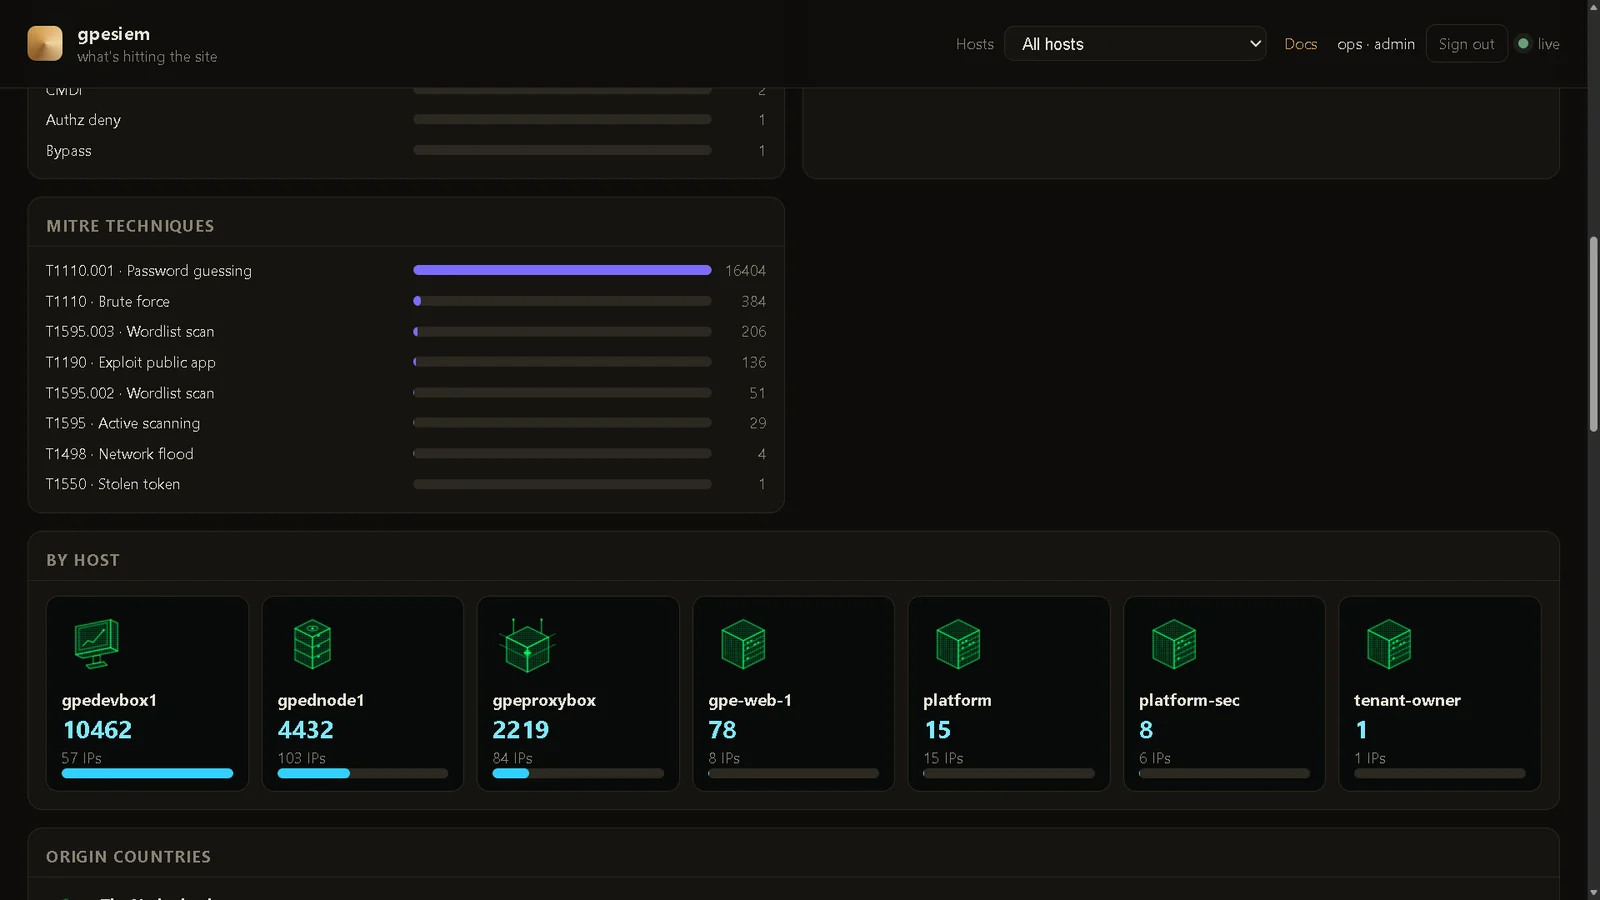
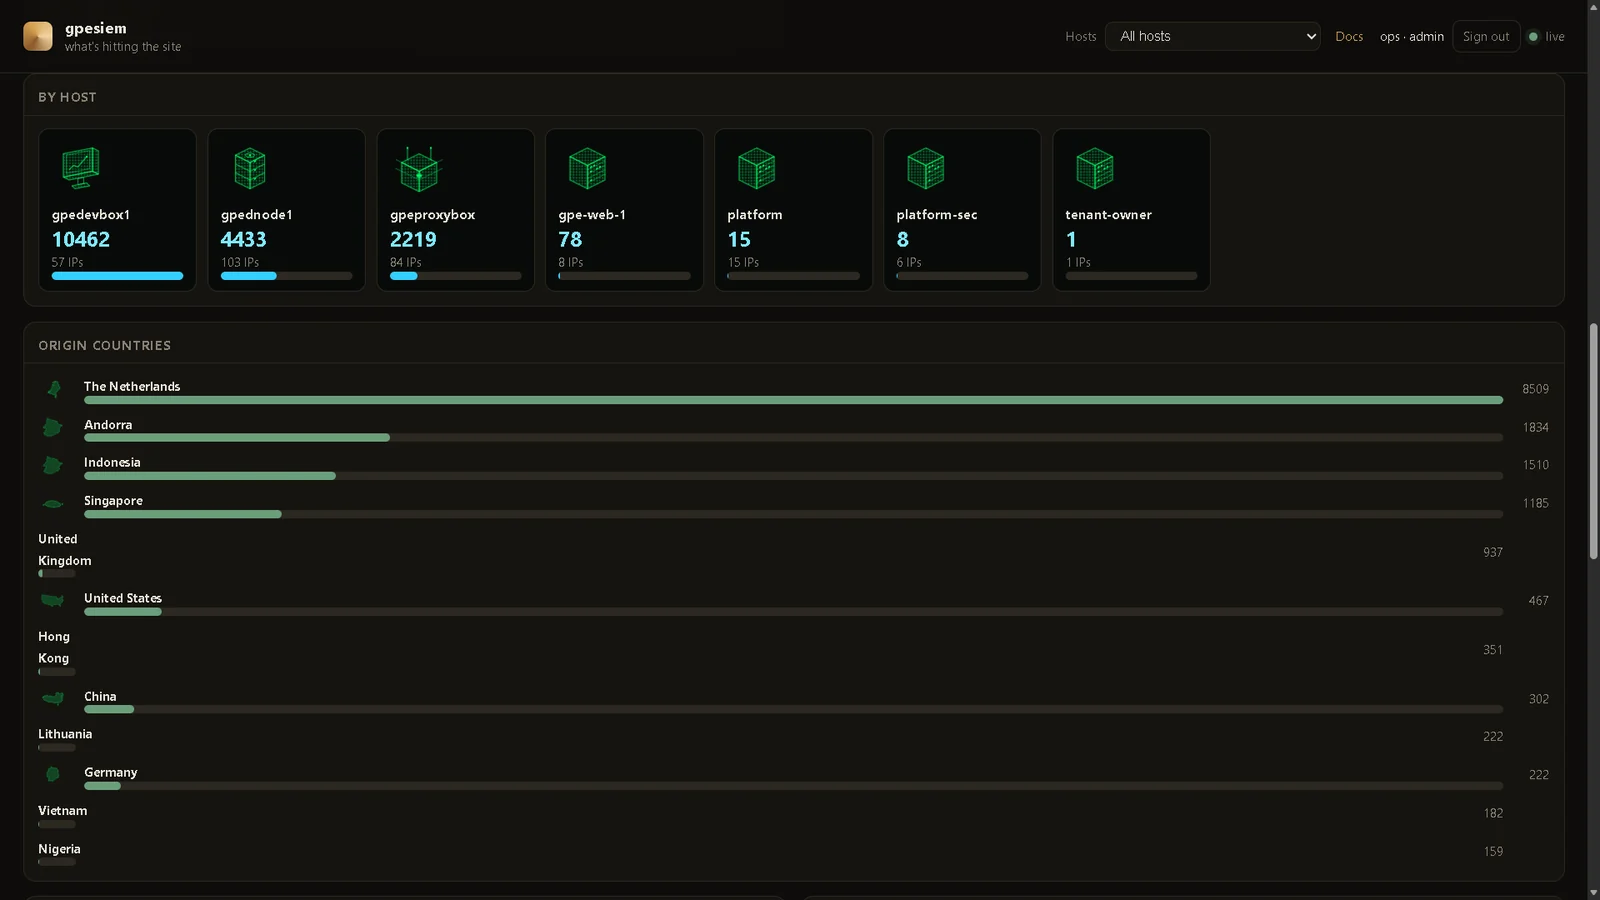
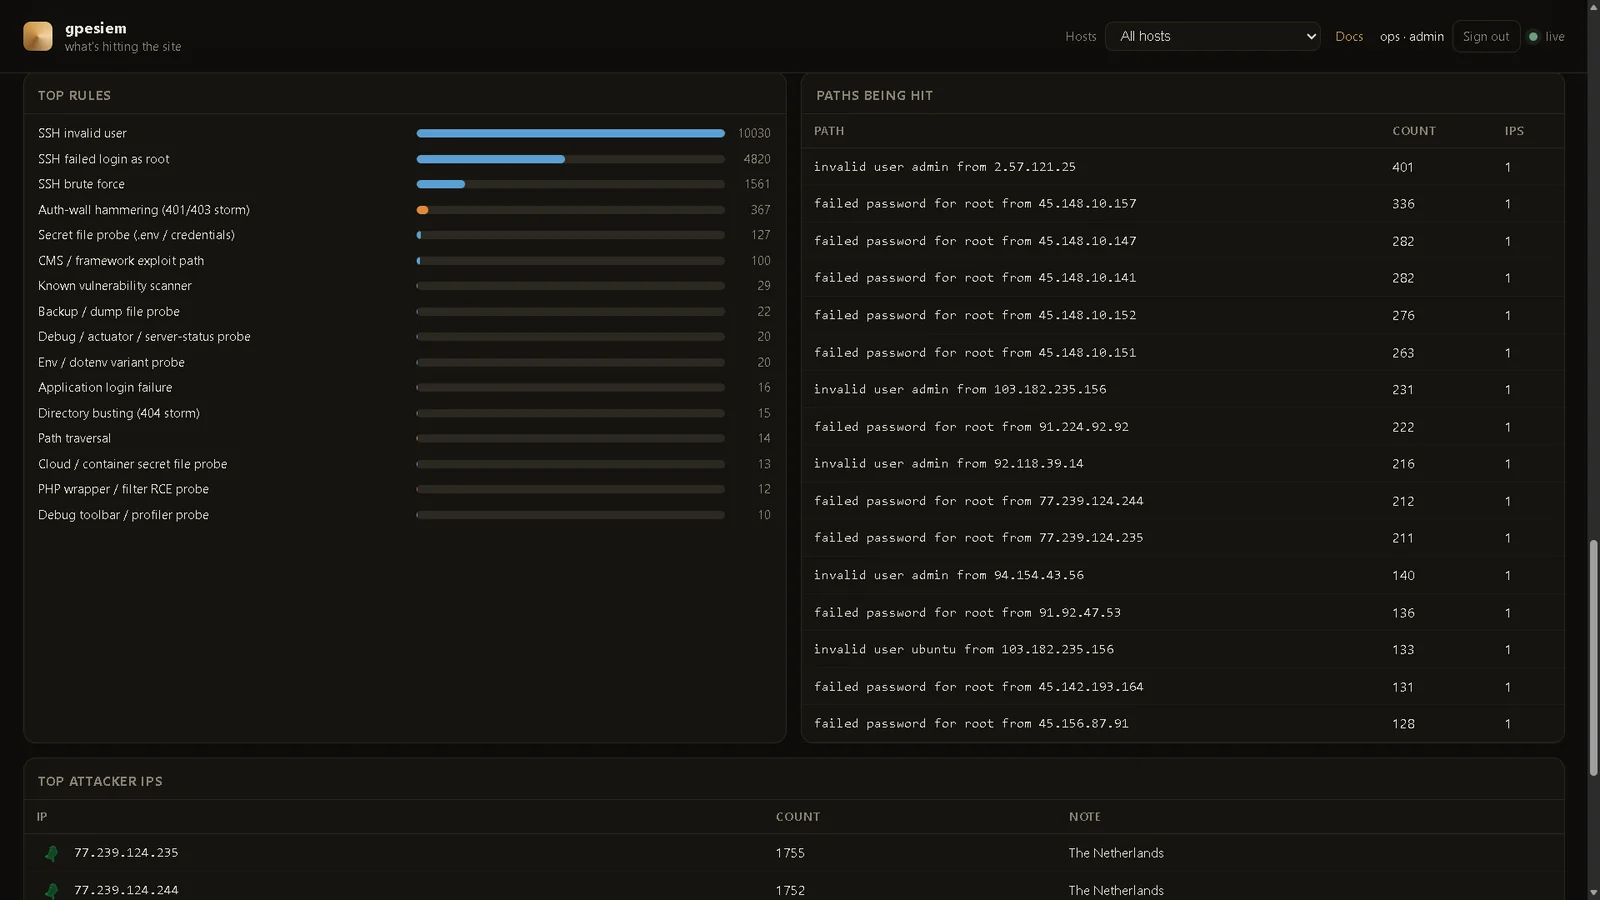
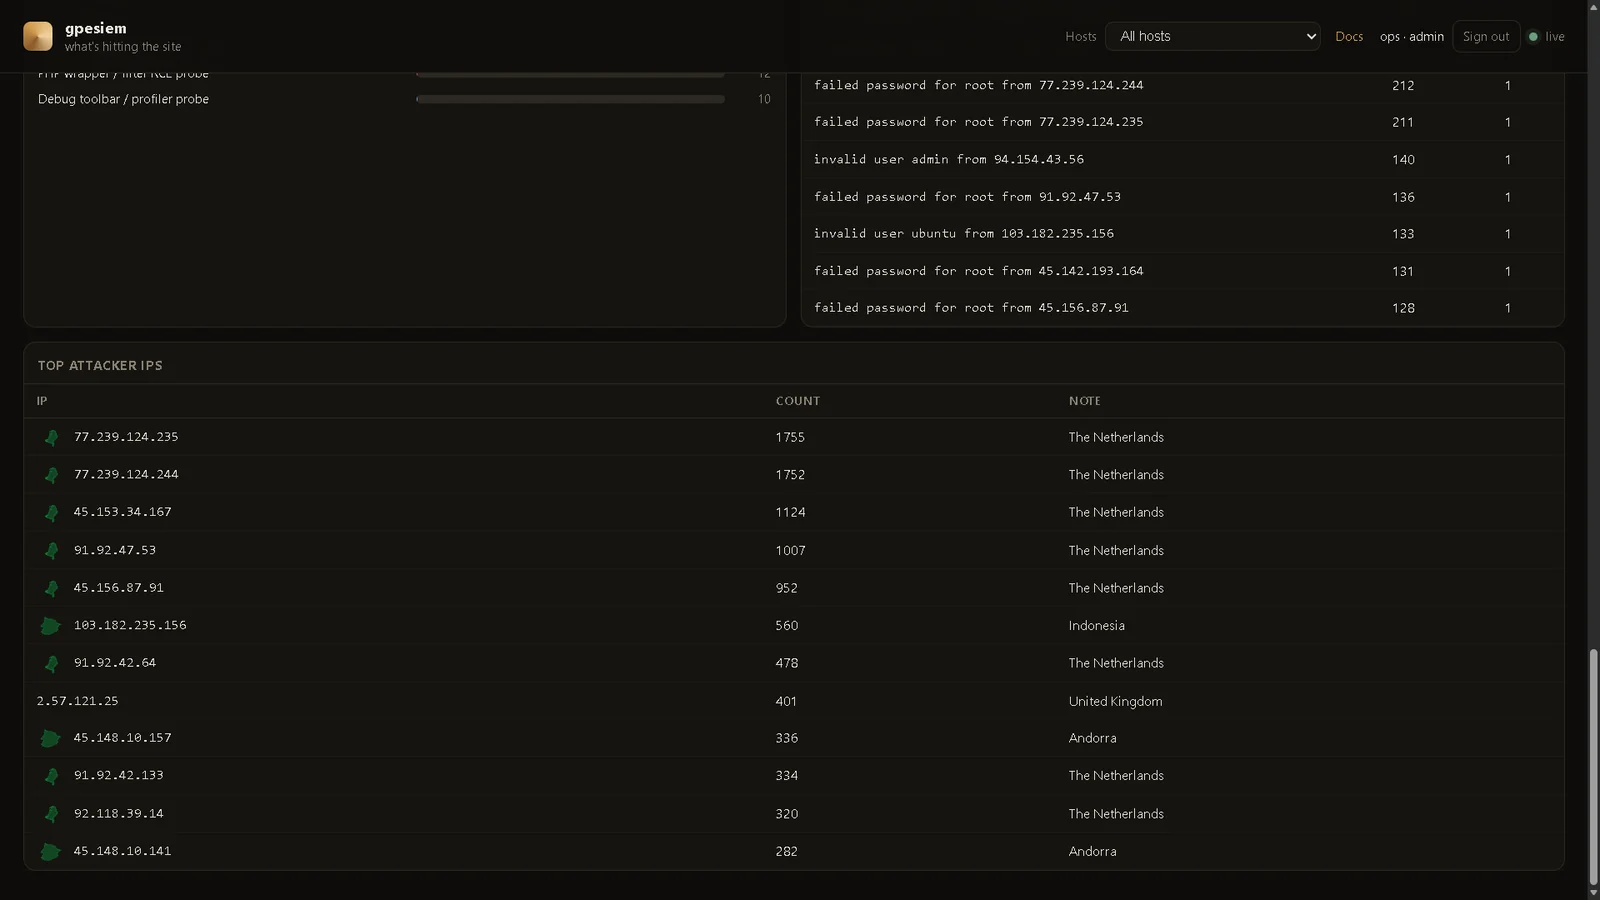
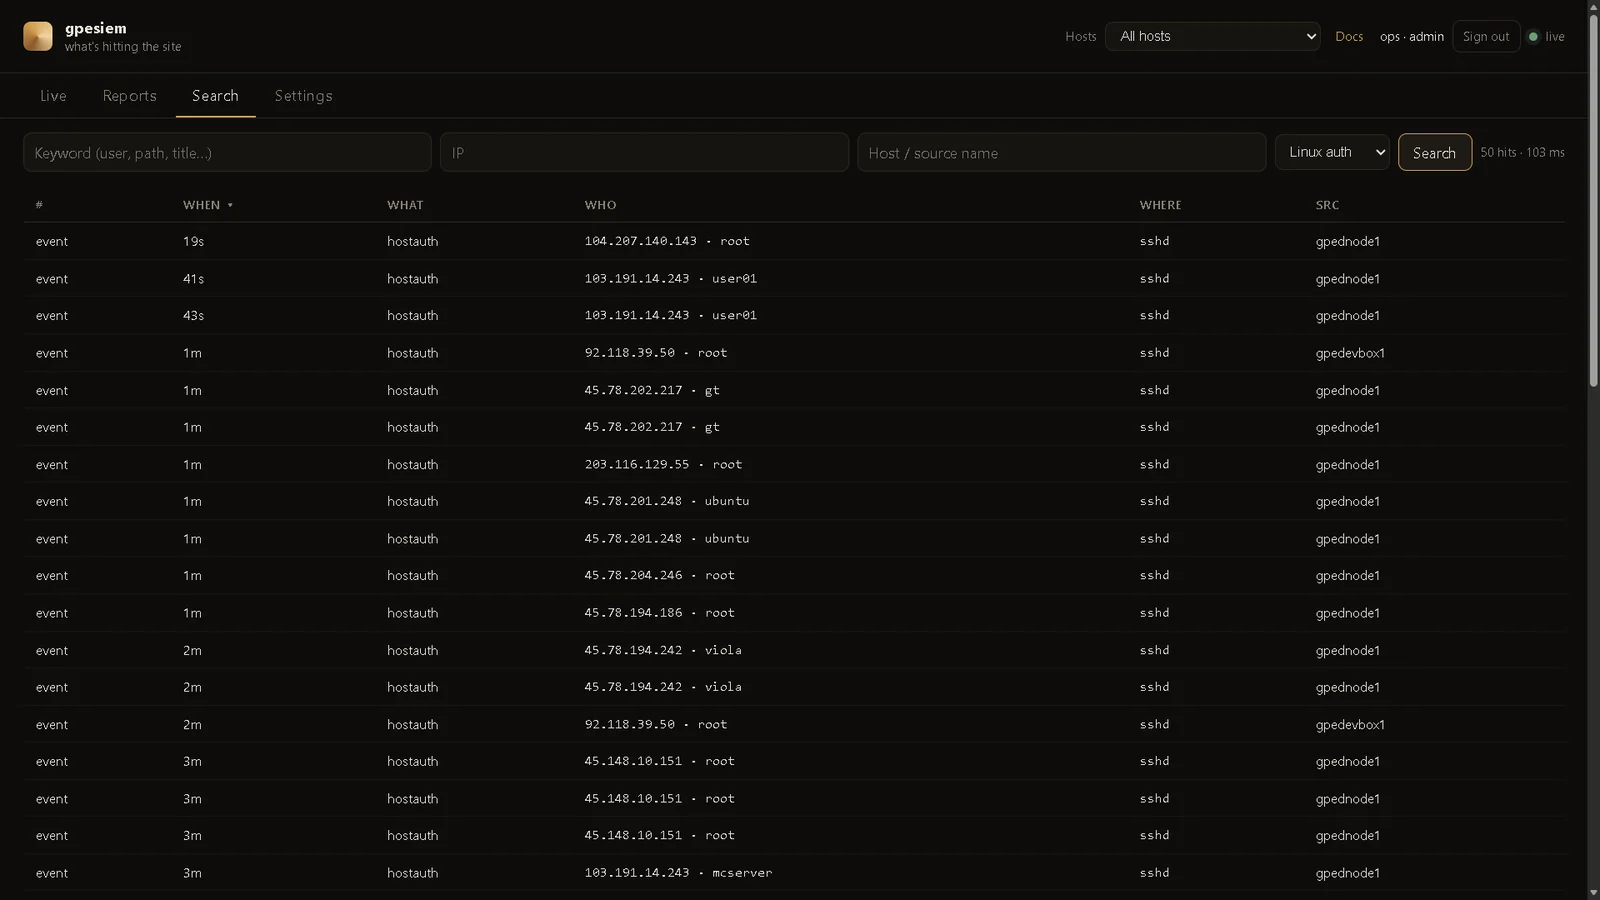
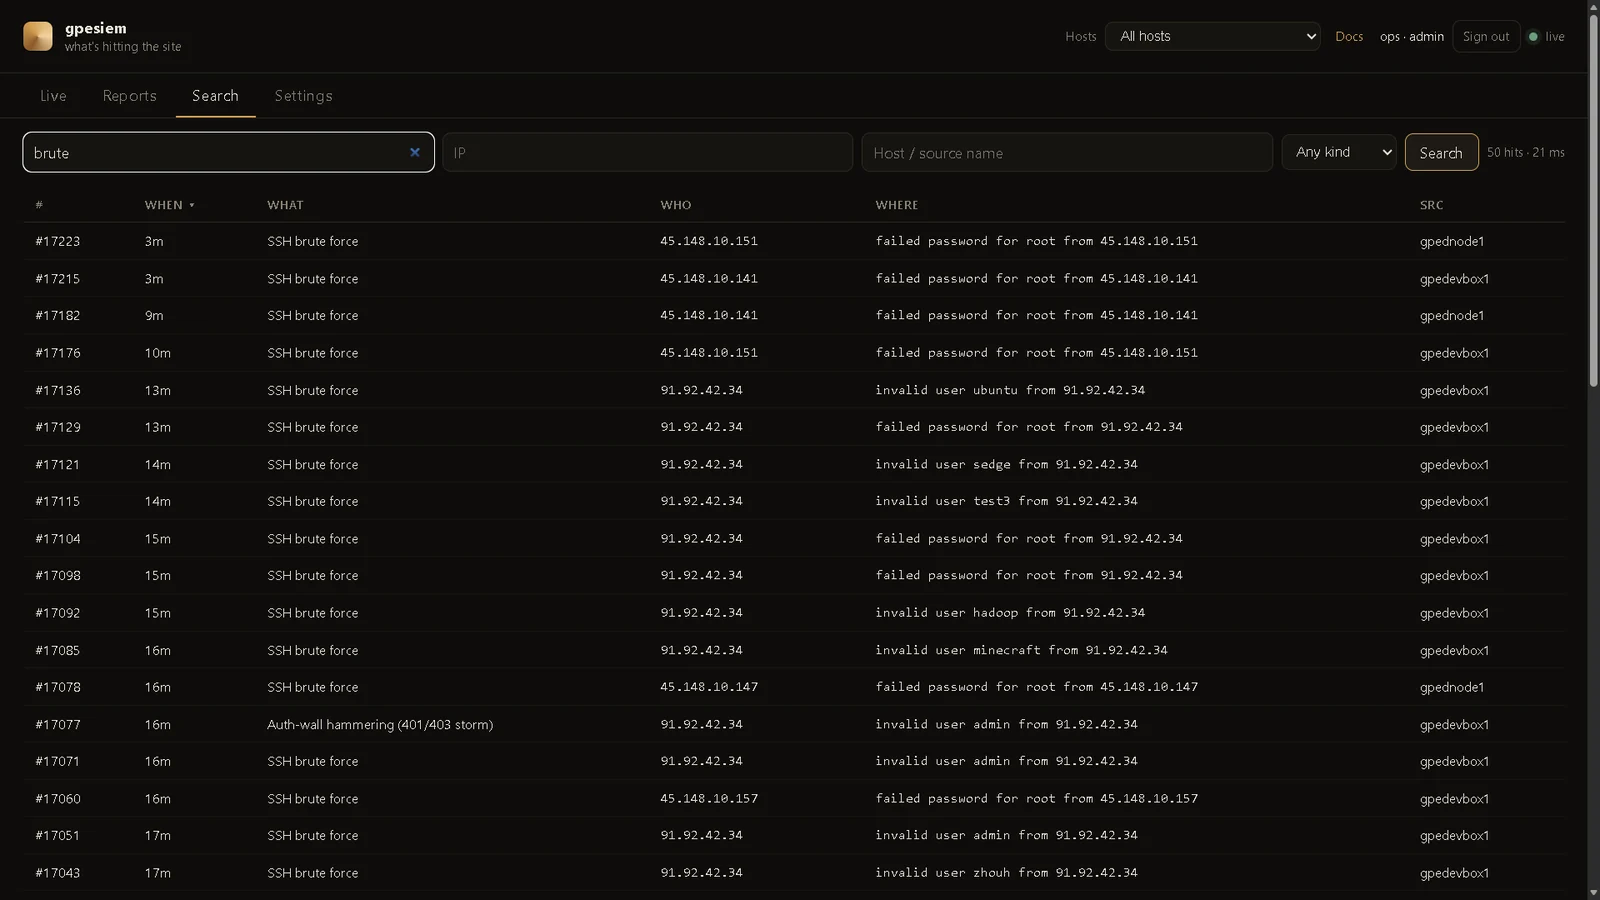
मैनेजर पर FTS5। कीवर्ड, IP, होस्ट, काइंड। नवीनतम पहले (When पर क्लिक करके पलटें)। कोई Elasticsearch नहीं।
Status मांग पर है। जब आप लोड, मेमोरी, और डिस्क चाहते हैं तो Check now (या Check all paired hosts) पर क्लिक करें। मैनेजर तुरंत जवाब देता है। एक पेयर्ड सेंसर अपने अगले कमांड पोल पर जवाब देता है (कुछ सेकंड)। चार्ट वे स्नैपशॉट हैं जो आपने मांगे — बैकग्राउंड में कुछ भी स्क्रैप नहीं होता। पेयरिंग ब्लॉक जैसी ही प्रक्रिया है (DocHub 20 / 21)।
| आपके पास है | इंस्टॉल |
|---|---|
| एक लैपटॉप और जिज्ञासा | gpewebdefender demo — नकली हमले, आपकी साइट नहीं |
| एक Linux बॉक्स जो पहले से एक्सेस लॉग लिखता है | All-in-one — मैनेजर उस लॉग को टेल करता है। कोई एजेंट नहीं। |
| एक छोटा अतिरिक्त बॉक्स + एक या अधिक वेब सर्वर | Split — अतिरिक्त बॉक्स पर मैनेजर, प्रति वेब (या SSH) होस्ट पर एक एजेंट |
पोर्ट 8787 को इंटरनेट पर न खोलें। डिफ़ॉल्ट लिसन 127.0.0.1:8787 है। जब तक आप HTTPS + लॉगिन सामने नहीं लगाते, SSH टनल का उपयोग करें।
go build -o gpewebdefender.exe .\cmd\gpewebdefender
gpewebdefender.exe demo
Linux:
go build -o gpewebdefender ./cmd/gpewebdefender
./gpewebdefender demo
http://127.0.0.1:8787 खोलें
वे मैप शॉट मनगढ़ंत हैं। डैशबोर्ड को वास्तविकता मानने से पहले DocHub 04 देखें।
इस रेपो से, root के रूप में। यदि आप Windows पर हैं तो पहले एक Linux बाइनरी बनाएं:
$env:GOOS="linux"; $env:GOARCH="amd64"; $env:CGO_ENABLED="0"
go build -o gpewebdefender-linux-amd64 .\cmd\gpewebdefender
All-in-one (इस बॉक्स में एक्सेस लॉग है):
chmod +x deploy/install-manager.sh deploy/install-agent.sh
sudo ./deploy/install-manager.sh --all-in-one \
  --tail /var/log/nginx/access.log \
  --journal \
  --home 40.7,-74.0
Split (पहले मॉनिटर, फिर प्रत्येक वेब बॉक्स):
# on the monitor
sudo ./deploy/install-manager.sh --home 40.7,-74.0

# on a web / SSH box
scp root@MONITOR:/usr/local/bin/gpewebdefender /usr/local/bin/gpewebdefender
scp root@MONITOR:/etc/gpewebdefender/env /etc/gpewebdefender/env
sudo ./deploy/install-agent.sh \
  --url http://MONITOR:8787 \
  --name web-1 \
  --tail /var/log/nginx/access.log \
  --journal
MONITOR, web-1, और लॉग पथ को अपने मानों से बदलें।
बाद में वैकल्पिक — वह होस्ट ब्लॉक ऑर्डर ले सकता है: Settings → Paired hosts → phrase + code, फिर install-agent.sh में --code ABCD-2341 --block fail2ban जोड़ें। DocHub 20।
फिर अपने लैपटॉप से:
ssh -L 8787:127.0.0.1:8787 user@THEBOX
http://127.0.0.1:8787/login खोलें और पहला admin (एक व्यक्ति) बनाएं। यह इनजेस्ट टोकन नहीं है।
/usr/local/bin/gpewebdefender पर कॉपी करें और chmod +x करें।useradd --system --home /var/lib/gpewebdefender --shell /usr/sbin/nologin gpewebdefenderrules/ और dochub/ को /var/lib/gpewebdefender/ में कॉपी करें।deploy/env.example को /etc/gpewebdefender/env पर कॉपी करें। एक लंबा रैंडम GWD_TOKEN डालें। मोड 640।deploy/gpewebdefender.service.example को systemd पर कॉपी करें। यदि आवश्यक हो तो home / tail संपादित करें।systemctl daemon-reload && systemctl enable --now gpewebdefenderdeploy/gpewebdefender-agent.service.example समान टोकन, एक स्थिर --name, और --tail / --journal के साथ।उदाहरण deploy/ में हैं।
