
 gmh5225/aisa-scanner
AISA-Scanner एक AI-संचालित स्वायत्त भेद्यता स्कैनर है जो CVEs को metasploit exploits, MITRE, CEH, और SANS से मैप करता है, और बुद्धिमान, वास्तविक समय जोखिम रिपोर्ट प्रदान करता है।

AISA-Scanner एक स्व-विकसित, AI/ML-संचालित साइबर सुरक्षा विश्लेषण टूलकिट है जो NLP, CVE संवर्धन, स्वायत्त स्कैनिंग, जोखिम मॉडलिंग और एंटरप्राइज़-स्तरीय रिपोर्टिंग को एक ही फ्रेमवर्क में समाहित करता है। इसे आधुनिक सुरक्षा शोधकर्ताओं, पेनिट्रेशन टेस्टर्स, रेड टीमों और एंटरप्राइज़ डिफेंडरों के लिए डिज़ाइन किया गया है, जिन्हें वास्तविक समय की भेद्यता अंतर्दृष्टि, समृद्ध खुफिया जानकारी और कार्रवाई योग्य परिणामों की आवश्यकता होती है।


| श्रेणी | विवरण |
|---|---|
| लक्ष्य प्रकार | डोमेन, सबडोमेन, आईपी, TCP पोर्ट |
| AI इंजन | ज़ीरो-शॉट OWASP वर्गीकरण |
| जोखिम मॉडल | स्कोरिंग के साथ ऑनलाइन स्व-सीखने वाला क्लासिफायर |
| CVE | बैनर, NLP (NER), और AI संकेतों से CVE पहचान |
| CVE संवर्धन | NVD से CVSS, CWE, और विवरण |
| एक्सप्लॉइट मैपिंग | CVE से स्वचालित रूप से मैप किए गए Metasploit मॉड्यूल |
| एंटरप्राइज़ रिपोर्ट | डेटाटेबल्स, CVE लिंक, MITRE हीटमैप, एक्सपोर्ट बटन के साथ HTML रिपोर्ट |
| टैक्सोनॉमी मैपिंग | MITRE ATT&CK, CEH मॉड्यूल, और SANS CWE Top 25 के लिए स्वचालित मैपिंग |
| सबडोमेन स्कैनर | वाइल्डकार्ड पहचान के साथ फ़ज़ी रिज़ॉल्वर |
| HTTP + TCP समर्थन | खुले TCP पोर्ट पर बैनर फ़ेच + प्रोब करें |
| स्थायी निष्कर्ष | प्रति रिकॉर्ड JSON ब्लॉब के साथ SQLite लॉगिंग |
| NLP-संचालित जोखिम | गंभीरता निर्धारित करने के लिए AI कॉन्फिडेंस + भेद्यता संख्या + MSF लिंक का उपयोग करता है |
| ऑफ़लाइन/रिज़्यूमेबल | ऑफ़लाइन उपयोग के लिए मैपिंग, CVE विवरण, MSF मॉड्यूल कैश करता है |
| स्व-उपचार मॉडल | सटीकता को परिष्कृत करने के लिए नए परिणामों पर प्रशिक्षण लेता है |
| अनुकूलन योग्य | समय बजट, कॉन्फिडेंस गेटिंग, सबडोमेन सीमा, कस्टम पोर्ट रेंज |
| सुविधा | AISA-Scanner | Nessus | Nikto | OpenVAS |
|---|---|---|---|---|
| AI लेबलिंग (OWASP) | ✅ | ❌ | ❌ | ❌ |
| ज़ीरो-शॉट वर्गीकरण (NLP) | ✅ | ❌ | ❌ | ❌ |
| CVE का MSF मॉड्यूल से स्वचालित मैपिंग | ✅ | ❌ | ❌ | ✅ |
| MITRE ATT&CK + CEH + SANS मैपिंग | ✅ | आंशिक | ❌ | आंशिक |
| सबडोमेन एन्यूमरेशन | ✅ | ❌ | ❌ | ❌ |
| TCP पोर्ट बैनर स्कैनिंग | ✅ | ✅ | ❌ | ✅ |
| PDF/CSV/एक्सेल रिपोर्ट एक्सपोर्ट | ✅ | ✅ | ❌ | ✅ |
| स्व-सीखने वाला जोखिम मॉडल | ✅ | ❌ | ❌ | ❌ |
| हल्का और CLI-रेडी | ✅ | ❌ | ✅ | ❌ |
| मुफ्त और ओपन सोर्स | ✅ | ❌ | ✅ | ✅ |
AISA-Scanner क्यों जीतता है: यह बुद्धिमान वर्गीकरण, स्वायत्त संवर्धन, गहरे CVE-MSF संबंधों, और वास्तविक समय स्कैनिंग व रिपोर्टिंग के लिए हल्के, बिना निर्भरता वाले इंटरफ़ेस को एक ही स्क्रिप्ट में मिश्रित करता है। लेखक: Haroon Ahmad Awan [email protected]
नीचे AISA-Scanner द्वारा उत्पन्न एक नमूना एंटरप्राइज़-शैली HTML रिपोर्ट है:
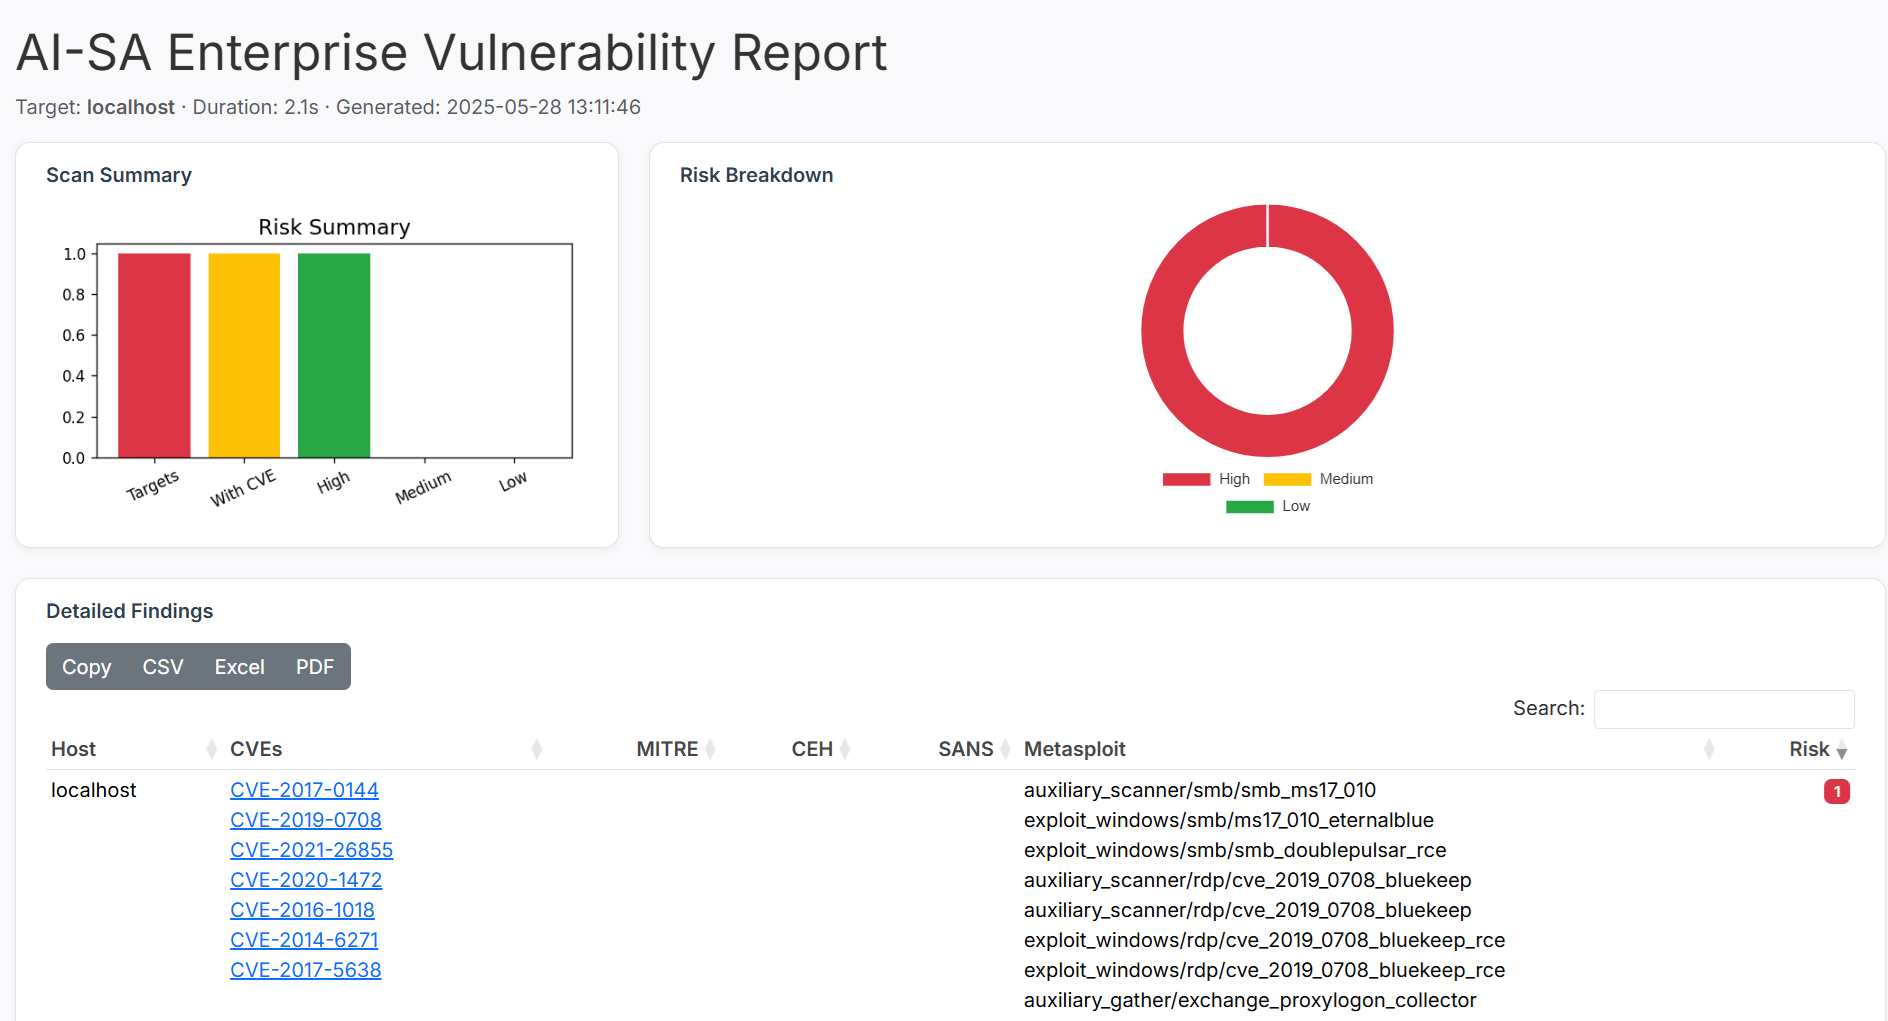
इसमें CVE लिंक, MITRE तकनीकें, जोखिम चार्ट, एक्सपोर्ट विकल्प (PDF, Excel), और खोज-सक्षम तालिका शामिल हैं।
git clone https://github.com/haroonawanofficial/AISA-Scanner.git
cd AISA-Scanner
pip install -r requirements.txt






