
 gleeda/memtriage
आपको RAM आर्टिफैक्ट्स के लिए Windows मशीन को शीघ्रता से क्वेरी करने की अनुमति देता है

आपको लाइव Windows मशीन पर RAM आर्टिफैक्ट्स को शीघ्रता से क्वेरी करने की सुविधा देता है
यह टूल भौतिक मेमोरी तक पहुँचने के लिए Winpmem ड्राइवरों का उपयोग करता है, और विश्लेषण के लिए Volatility का उपयोग करता है।
चेतावनियाँ:
वर्तमान में निम्नलिखित समर्थित हैं:
usage: memtriage.exe [-h] [--unload] [--load] [--debug] [--service SERVICE]
                     [--output OUTPUT] [--dumpdir DUMPDIR] [--base BASE]
                     [--offset OFFSET] [--memory MEMORY] [--pid PID] [--leave]
                     [--plugins PLUGINS] [--physoffset PHYSOFFSET]
                     [--physical] [--ignore] [--regex REGEX] [--name NAME]
                     [--keepname] [--outfile OUTFILE] [--yararules YARARULES]
                     [--yarafile YARAFILE] [--kernel] [--all] [--case]
                     [--wide] [--size SIZE] [--reverse REVERSE]

Memtriage options:

optional arguments:
  -h, --help            show this help message and exit
  --unload              Unload the driver and exit
  --load                Load the driver and exit
  --debug               Output debug messages while running
  --service SERVICE     Change the service name (default: pmem)
  --output OUTPUT       Output type: json/text/csv
  --dumpdir DUMPDIR     Directory to dump files to
                        (dlldump,procdump,moddump,vaddump,dumpfiles)
  --base BASE           Base of PE file to dump (dlldump,procdump,moddump)
  --offset OFFSET       Physical offset of process to act on
                        (dlldump,procdump,moddump,vaddump,dumpfiles)
  --memory MEMORY       Carve as a memory sample rather than exe/disk
                        (dlldump,procdump,moddump)
  --pid PID             Operate on this process ID
  --leave               Leave pmem service running with driver
  --plugins PLUGINS     Comma delimited list of plugins to run: apihooks atoms
                        cmdline dlldump dlllist driverirp dumpfiles envars
                        getsids handles ldrmodules malfind moddump modules
                        netscan privs procdump pslist psxview shimcachemem
                        svcscan vaddump vadinfo verinfo volshell yarascan
  --physoffset PHYSOFFSET
                        Dump File Object at physical address PHYSOFFSET
                        (dumpfiles)
  --physical            Display the physical address of object
                        (pslist,handles,modules)
  --ignore              Ignore case in pattern match (dumpfiles,verinfo)
  --regex REGEX         Dump files matching REGEX (dumpfiles,driverirp,privs)
  --name NAME           Name of process/object to operate on
  --keepname            Keep original file name (dumpfiles)
  --outfile OUTFILE     Combined output file (default: stdout)
  --yararules YARARULES
                        Yara rule given on the commandline (yarascan)
  --yarafile YARAFILE   Yara rules given as a file (yarascan)
  --kernel              Scan kernel memory (yarascan)
  --all                 Scan both process and kernel memory (yarascan)
  --case                Make the search case insensitive (yarascan)
  --wide                Match wide (unicode) strings (yarascan)
  --size SIZE           Size of preview hexdump in bytes (default: 256)
                        (yarascan)
  --reverse REVERSE     Reverse [REVERSE] number of bytes (default: 0)
                        (yarascan)
Memtriage स्वचालित रूप से प्रोफ़ाइल का पता लगाने का प्रयास करेगा और उपयुक्त सेटिंग्स के साथ चलेगा। यदि कोई सटीक मेल नहीं है, तो Memtriage उपलब्ध निकटतम नामित प्रोफ़ाइल का उपयोग करने का प्रयास करेगा। इसलिए, यह संभावना है कि ऑब्जेक्ट परिभाषाएँ ठीक से मेल नहीं खाएँगी (जैसे प्रक्रिया नाम आदि), जो आपको गलत प्रोफ़ाइल के साथ Volatility चलाते समय भी दिख सकता है। प्रोफ़ाइल को Volatility कोड में जोड़ा जा सकता है, और executable को pyinstaller के साथ पुनः संकलित किया जा सकता है।
डिफ़ॉल्ट रूप से, memtriage.exe पहली बार चलने पर ड्राइवर को लोड करने का प्रयास करेगा, और बाहर निकलने पर इसे अनलोड करेगा। हालाँकि, आप --load और --unload विकल्पों के साथ ड्राइवर को मैन्युअल रूप से लोड और अनलोड कर सकते हैं। आप --leave विकल्प के साथ प्लगइन्स के चलना समाप्त होने के बाद ड्राइवर को लोडेड रहने का अनुरोध भी कर सकते हैं।
> memtriage.exe --leave --plugins=dumpfiles --dumpdir=outdir --physoffset=1066160184 --keepname
डिफ़ॉल्ट रूप से बनाया जाने वाला सेवा नाम pmem है। आप --service= विकल्प के साथ एक भिन्न सेवा नाम निर्दिष्ट कर सकते हैं। यदि आप ड्राइवर को लोडेड छोड़ते हैं, तो आपको भविष्य के आह्वानों के लिए इस --service= विकल्प का उपयोग करना होगा। उदाहरण:
> memtriage.exe --leave --service=somename --plugins=dlllist --pid=2924
[snip]
> memtriage.exe --unload --service=somename
आप --plugins= विकल्प के साथ अल्पविराम से अलग करके निर्दिष्ट करके एक साथ कई प्लगइन चला सकते हैं। उदाहरण:
> memtriage.exe --plugins=pslist,handles,dlllist
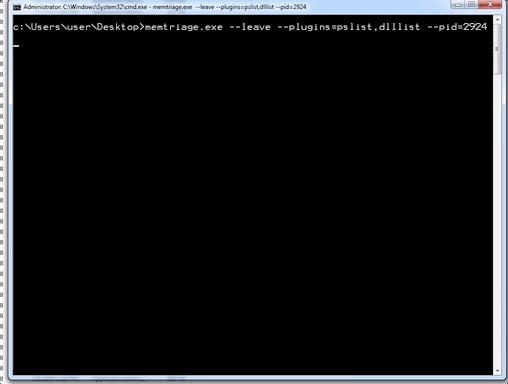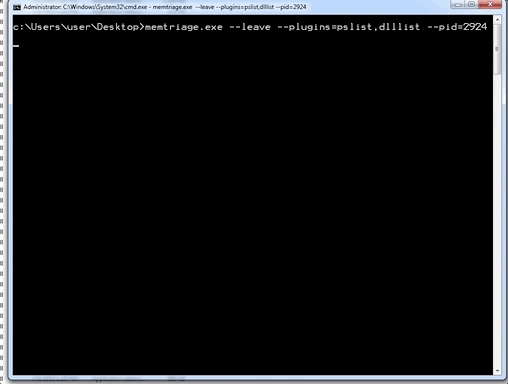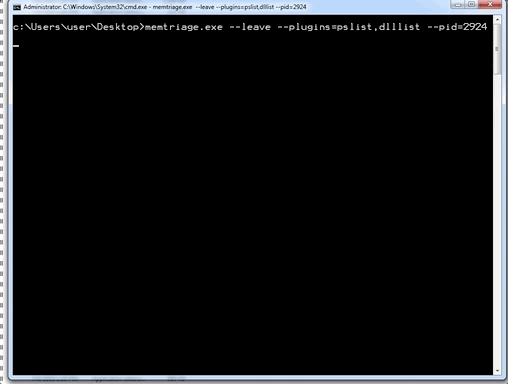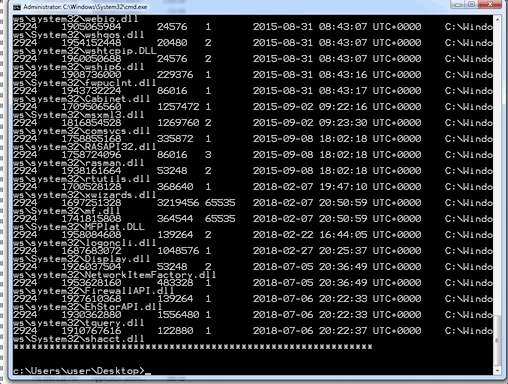
अन्य विकल्प उपयुक्त प्लगइन के लिए उपयोग किए जाएंगे। उदाहरण:
> memtriage.exe --plugins=pslist,handles,dlllist,dlldump,dumpfiles,shimcachemem,volshell --outfile=outfile.txt --pid=2924 --dumpdir=outdir --leave --keepname --physoffset=1066160184
आप यहाँ रिलीज़ पा सकते हैं, जिनमें एक pyinstaller स्टैंडअलोन एक्ज़ीक्यूटेबल भी शामिल है: https://github.com/gleeda/memtriage/releases






