
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-60004-poc-gitea — CVE-2026-60004 — Gitea में diffpatch हुक इंजेक्शन के माध्यम से बिना प्रमाणीकरण के RCE | Kitploit
उपकरण/GitHubGitHub/gagaltotal/cve-2026-60004-poc-gitea
टोहीभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणवेब सुरक्षापेनिट्रेशन टेस्टिंग
GitHubgagaltotal/cve-2026-60004-poc-gitea

CVE-2026-60004-poc-gitea

CVE-2026-60004 — Gitea में diffpatch हुक इंजेक्शन के माध्यम से बिना प्रमाणीकरण के RCE

साझा करें
रिपॉजिटरी देखें
1513 महीने पहलेअभी तक समीक्षित नहीं

CVE-2026-60004 प्रूफ-ऑफ-कॉन्सेप्ट (PoC)

अवलोकन

यह रिपॉज़िटरी CVE-2026-60004 के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट टूल रखती है, जो diffpatch हुक इंजेक्शन तकनीक के माध्यम से कुछ Gitea संस्करणों को प्रभावित करने वाला एक प्रमाणित या प्री-ऑथ रिमोट कोड एक्ज़ीक्यूशन (RCE) वेक्टर है। मुख्य कार्यान्वयन एक एकल Go प्रोग्राम है जो डिटेक्शन और एक्सप्लॉइटेशन फ्लो करता है।

रिपॉज़िटरी सामग्री

  • https://github.com/gagaltotal/CVE-2026-60004-poc-gitea — मुख्य Go सोर्स फ़ाइल जो डिटेक्शन, एक्सप्लॉइट डिलीवरी और वैकल्पिक आउटपुट पुनर्प्राप्ति लागू करती है।
  • backup.txt — विविध नोट्स/बैकअप।
  • images/ — दस्तावेज़ीकरण के लिए उपयोग की जाने वाली सहायक छवियाँ।

महत्वपूर्ण सूचना और कानूनी/नैतिक उपयोग

यह PoC एक्सप्लॉइटेशन तकनीकों को प्रदर्शित करता है जो दूरस्थ सिस्टम से समझौता कर सकती हैं। यह केवल शोध, परीक्षण और रक्षात्मक उद्देश्यों के लिए प्रदान किया गया है। इस टूल को उन सिस्टमों पर न चलाएँ जिनके स्वामी आप नहीं हैं या जिनके परीक्षण की आपके पास स्पष्ट अनुमति नहीं है। लेखक और योगदानकर्ता दुरुपयोग के लिए ज़िम्मेदार नहीं हैं।

आवश्यकताएँ

  • Go टूलचेन (Go 1.18+ अनुशंसित)
  • लक्ष्य Gitea इंस्टेंस तक नेटवर्क पहुँच
  • वैकल्पिक: डिबगिंग के लिए एक HTTP प्रॉक्सी (जैसे Burp)

बिल्ड

रिपॉज़िटरी रूट से चलाएँ:

go build -o cve-2026-60004-poc cve-2026-60004-poc.go

उपयोग

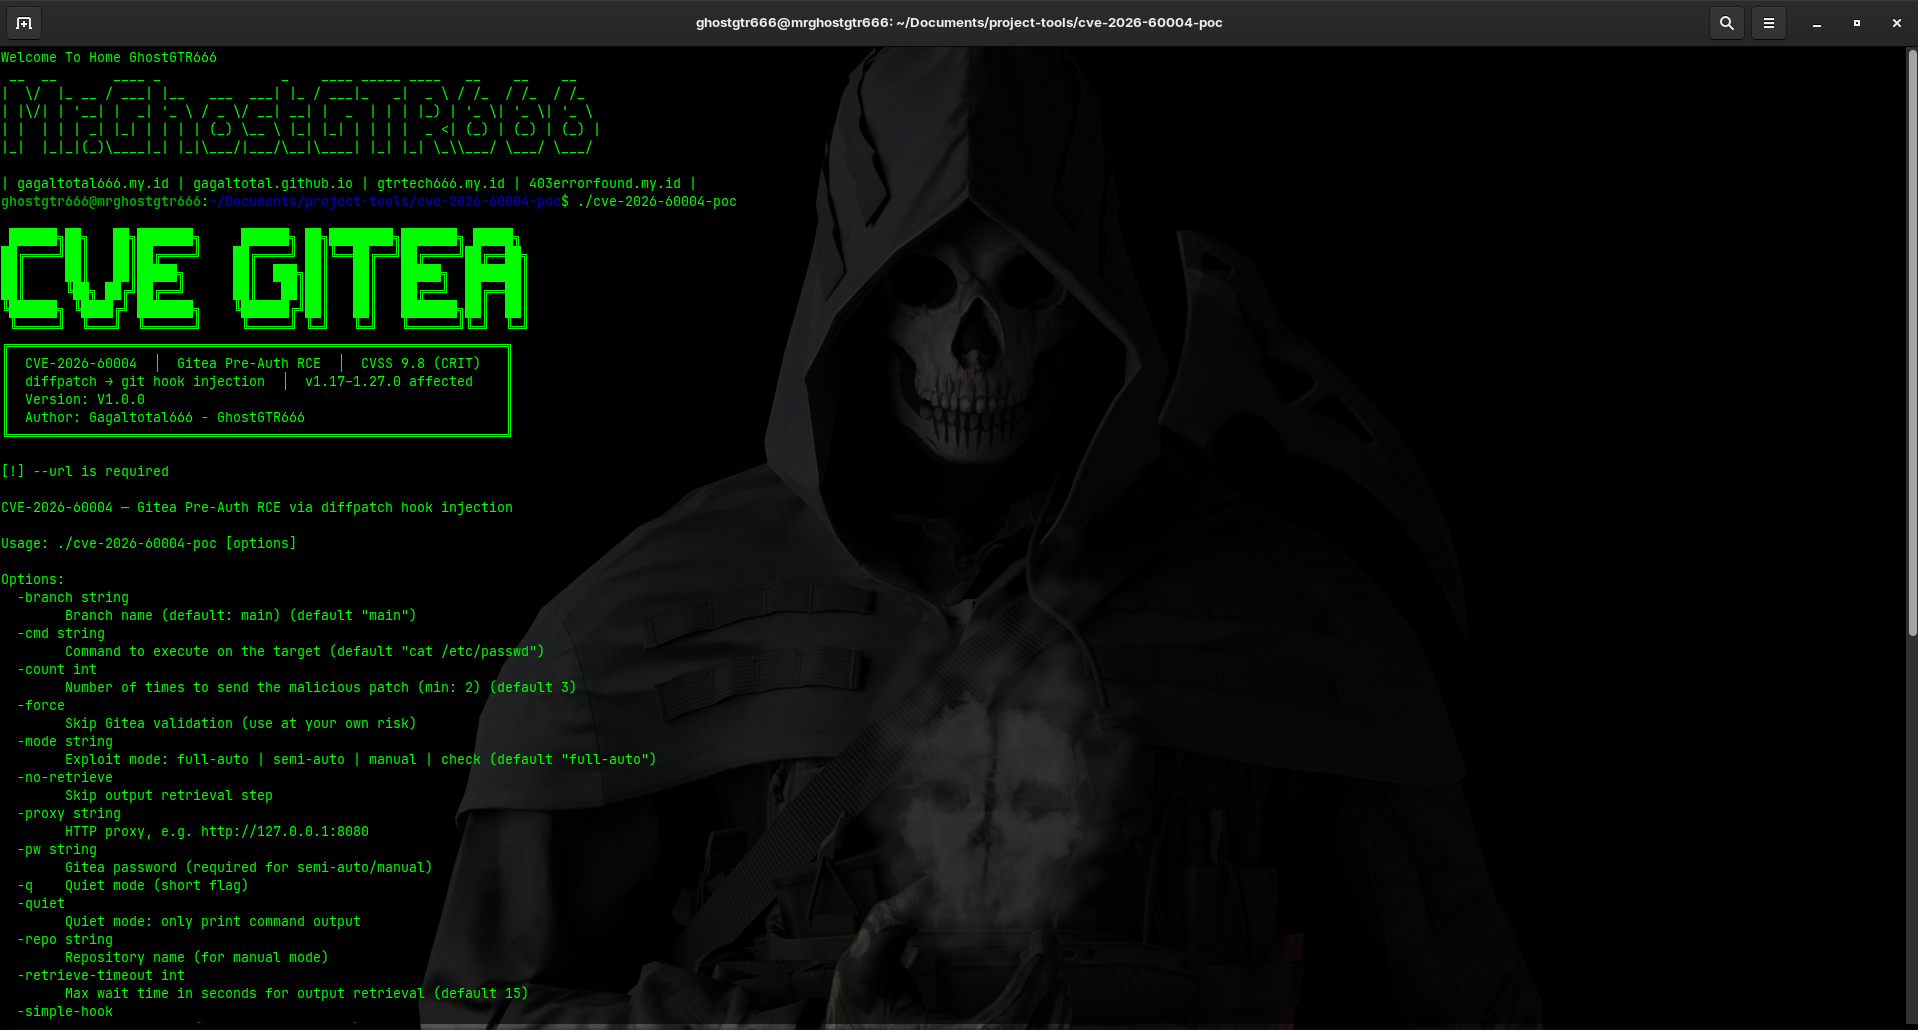
संकलित बाइनरी कई मोड सपोर्ट करती है: full-auto, semi-auto, manual, और check।

उदाहरण

Screen Capture

गैर-हस्तक्षेपकारी डिटेक्शन

Screen Capture

./cve-2026-60004-poc --url http://target:3000 --mode check

फुल-ऑटो (एक उपयोगकर्ता पंजीकृत करता है, रिपो बनाता है, एक्सप्लॉइट का प्रयास करता है)

./cve-2026-60004-poc --url http://target:3000 --mode full-auto

सेमी-ऑटो (मौजूदा क्रेडेंशियल का उपयोग करें)

./cve-2026-60004-poc --url http://target:3000 --mode semi-auto --user attacker --pw 'P@ssw0rd'

मैनुअल (मौजूदा उपयोगकर्ता+रिपो, केवल एक्सप्लॉइट)

./cve-2026-60004-poc --url http://target:3000 --mode manual --user attacker --pw 'P@ssw0rd' --repo myrepo

कस्टम कमांड का उपयोग करें और आउटपुट प्राप्त करें

./cve-2026-60004-poc --url http://target:3000 --mode manual --user attacker --pw 'P@ssw0rd' --repo myrepo --cmd "whoami; id"

विकल्प (उच्च-स्तरीय)

  • --url (आवश्यक) : लक्ष्य Gitea बेस URL (जैसे http://10.0.0.1:3000)
  • --mode : full-auto | semi-auto | manual | check (डिफ़ॉल्ट: full-auto)
  • --user, --pw : सेमी-ऑटो/मैनुअल मोड के लिए क्रेडेंशियल
  • --repo : रिपॉज़िटरी का नाम (मैनुअल मोड के लिए)
  • --branch : ब्रांच का नाम (डिफ़ॉल्ट: main)
  • --cmd : लक्ष्य पर निष्पादित करने के लिए कमांड (डिफ़ॉल्ट: cat /etc/passwd)
  • --count : भेजे जाने वाले diffpatch अनुरोधों की संख्या (न्यूनतम 2)
  • --simple-hook : एक सरल हुक का उपयोग करें (उन्नत पेलोड को छोड़ देता है)
  • --no-retrieve : आउटपुट पुनर्प्राप्ति छोड़ें
  • --proxy : HTTP प्रॉक्सी (जैसे http://127.0.0.1:8080)
  • --verbose, -v : विस्तृत आउटपुट
  • --quiet, -q : शांत मोड; केवल कमांड आउटपुट प्रिंट करें
  • --force : Gitea सत्यापन जाँच छोड़ें

डिटेक्शन बनाम एक्सप्लॉइटेशन

  • check मोड Gitea का पता लगाने और diffpatch एंडपॉइंट की उपस्थिति की जाँच करने के लिए गैर-हस्तक्षेपकारी जाँच चलाता है।
  • full-auto एक नया उपयोगकर्ता पंजीकृत करने (खुली पंजीकरण आवश्यक), एक रिपॉज़िटरी बनाने, दुर्भावनापूर्ण diffpatch पेलोड वितरित करने और इंजेक्ट किए गए हुक से आउटपुट प्राप्त करने का प्रयास करता है।
  • semi-auto एक रिपॉज़िटरी बनाने और एक्सप्लॉइटेशन चरणों के साथ आगे बढ़ने के लिए प्रदान किए गए क्रेडेंशियल का उपयोग करता है।
  • manual के लिए एक मौजूदा उपयोगकर्ता और रिपॉज़िटरी आवश्यक है; यह केवल एक्सप्लॉइट डिलीवरी और (वैकल्पिक रूप से) आउटपुट पुनर्प्राप्ति का प्रयास करता है।

सुरक्षा अनुशंसाएँ

  • Gitea API एंडपॉइंट्स को अनावश्यक रूप से एक्सपोज़ न करें। सार्वजनिक पहुँच सीमित करें।
  • Gitea को अपडेट रखें; संस्करण >= 1.28.0 इस विशेष भेद्यता को संबोधित करते हैं।
  • रिपॉज़िटरी निर्माण, API कॉल और असामान्य कमिट या रेफ्स की निगरानी करें।

विकास नोट्स

  • PoC एक एकल-फ़ाइल Go प्रोग्राम के रूप में लागू किया गया है। यह जानबूझकर परीक्षण के दौरान अधिकतम संगतता के लिए TLS कनेक्शन हेतु InsecureSkipVerify को true पर सेट करता है; प्रोडक्शन कोड में इस व्यवहार का उपयोग न करें।
  • उपयोग किए जाने वाले प्राथमिक एंडपॉइंट्स हैं /api/v1/version, /user/sign_up, /api/v1/user, /api/v1/user/repos, और /api/v1/repos/:owner/:repo/diffpatch।

योगदान

योगदान रक्षात्मक सुधारों, दस्तावेज़ीकरण और गैर-एक्सप्लॉइट-संबंधित सुधारों तक सीमित होना चाहिए। ऐसे संशोधन सबमिट न करें जो टूल को अधिक विनाशकारी बनाते हैं।

लाइसेंस

यह रिपॉज़िटरी शोध और रक्षात्मक उद्देश्यों के लिए प्रदान की गई है। कोई लाइसेंस स्पष्ट रूप से शामिल नहीं है; यदि आपको लाइसेंस की आवश्यकता है, तो एक जोड़ें और सुनिश्चित करें कि यह आपके इच्छित उपयोग के साथ संगत है।

लेखक / संपर्क

लेखक: Gagaltotal666 - GhostGTR666

आभार

यह PoC भेद्यता प्रदर्शित करने और रक्षकों को इसका पता लगाने और इसे कम करने में सहायता करने के लिए तैयार किया गया था।


संदर्भ

  • स्रोत कार्यान्वयन देखें https://github.com/gagaltotal/CVE-2026-60004-poc-gitea
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    360
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    289

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




