
 fit2cloud/riskscanner
RiskScanner एक ओपन-सोर्स मल्टी-क्लाउड सुरक्षा अनुपालन स्कैनिंग प्लेटफ़ॉर्म है, जो Cloud Custodian और Nuclei इंजन पर आधारित है, और मुख्यधारा के सार्वजनिक (निजी) क्लाउड संसाधनों की सुरक्षा अनुपालन स्कैनिंग और भेद्यता स्कैनिंग को सक्षम बनाता है।

चेतावनी
यह परियोजना बंद कर दी गई है, CloudExplorer Lite के सुरक्षा अनुपालन मॉड्यूल में स्थानांतरित कर दी गई है।


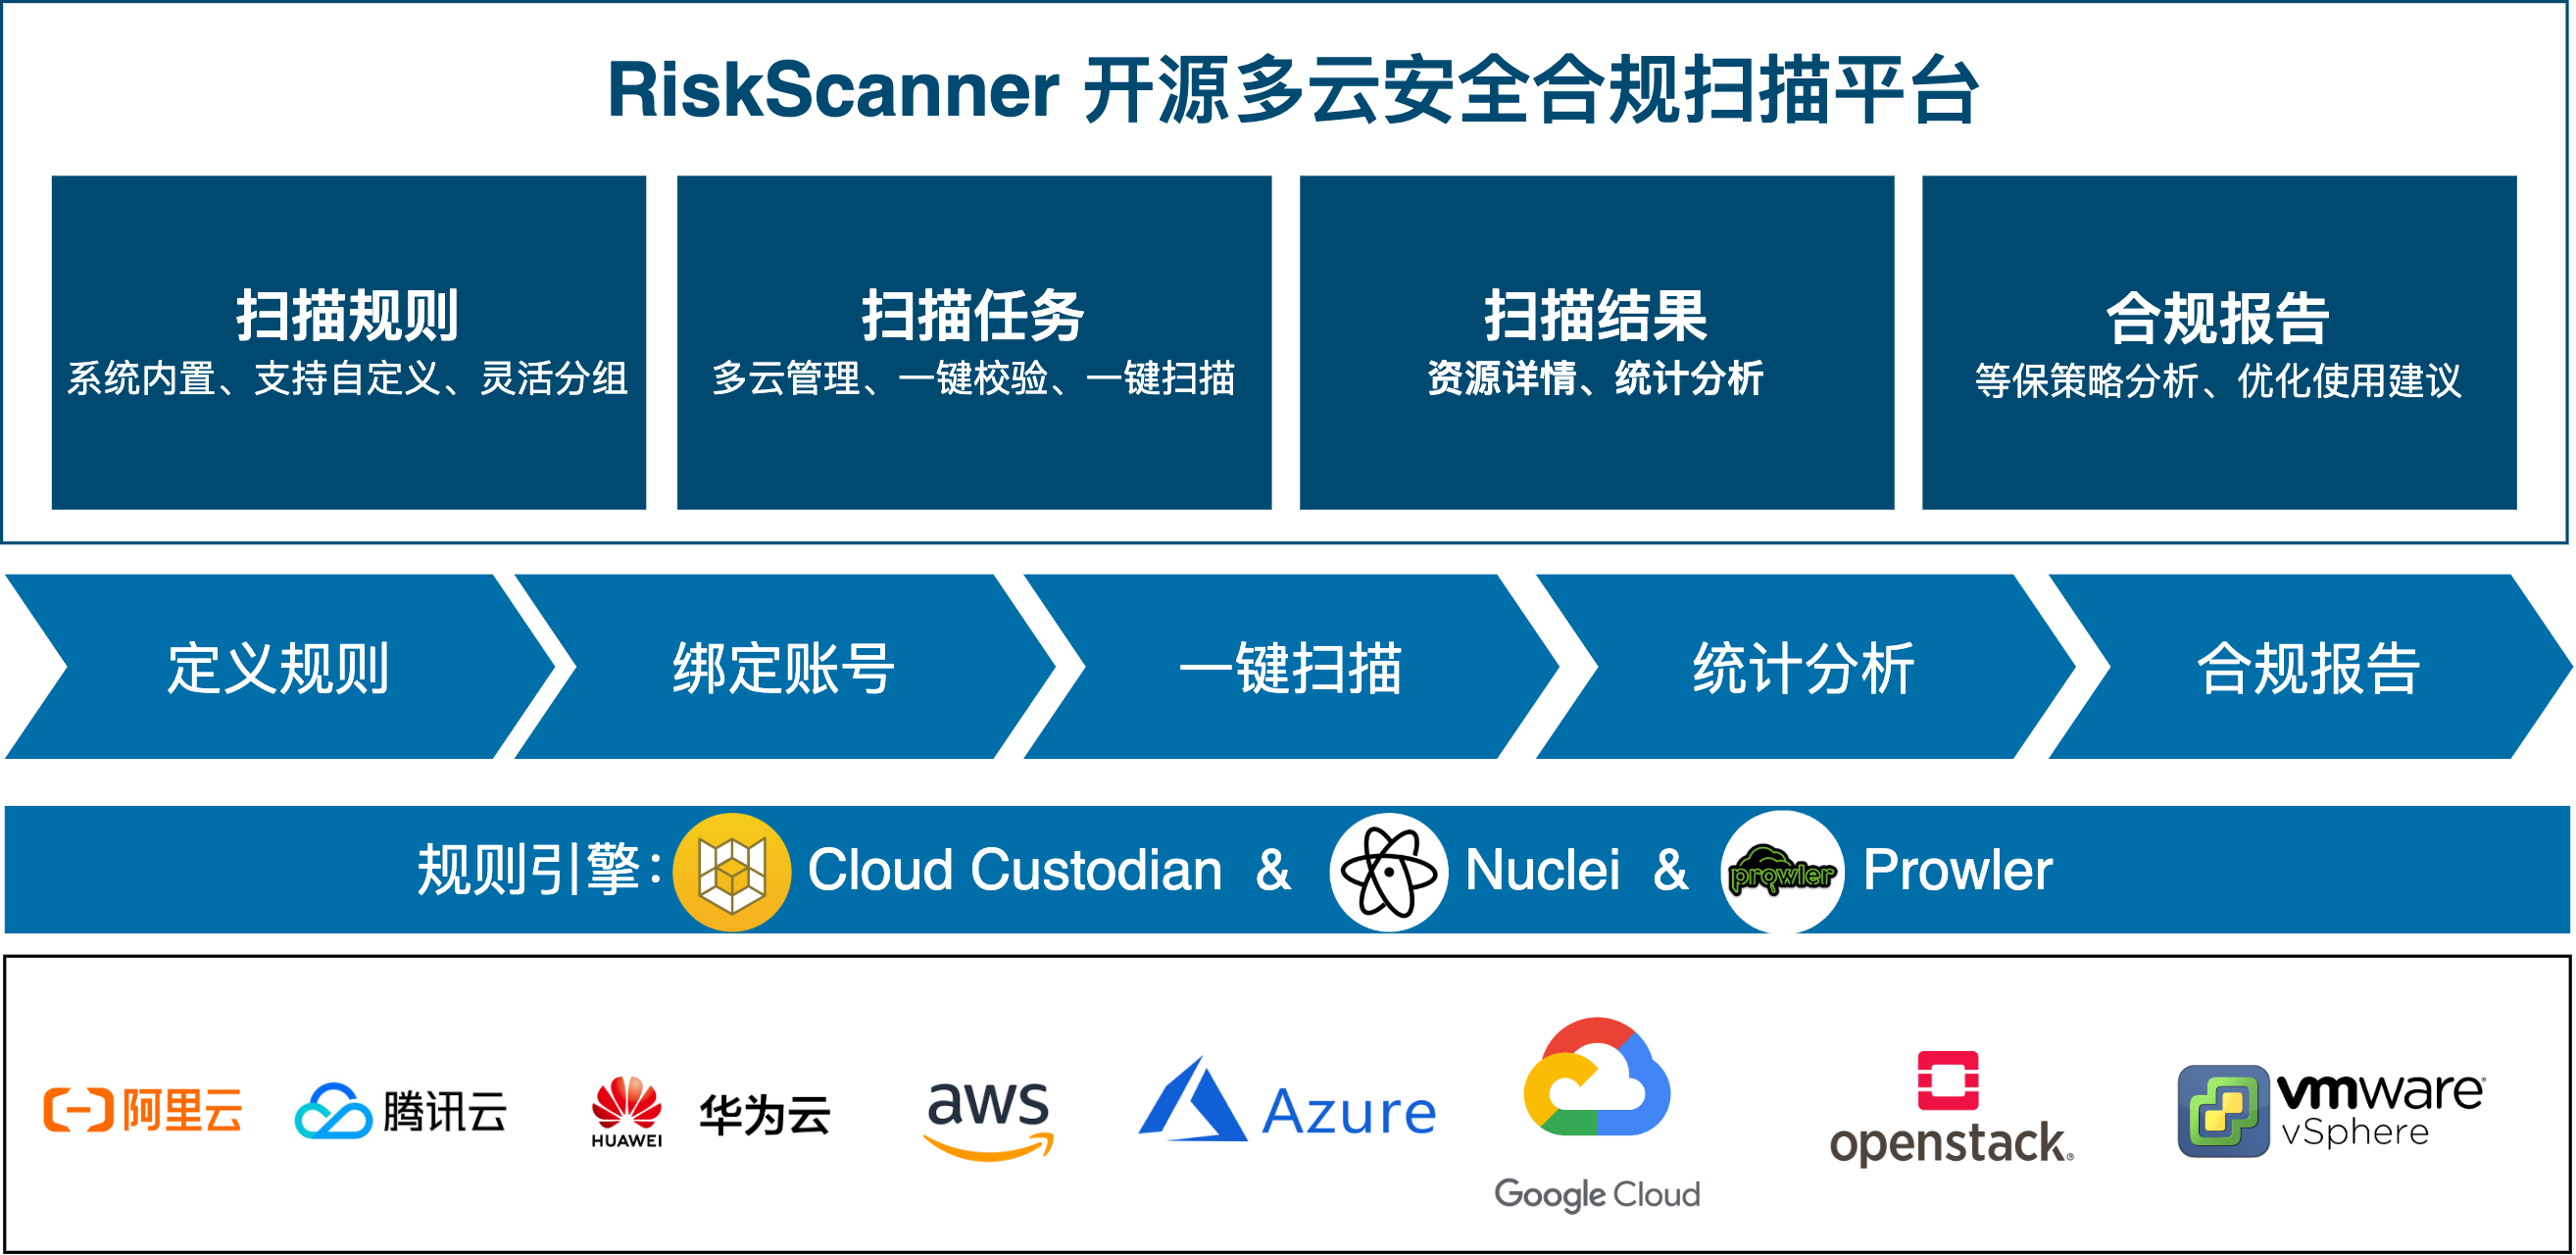
RiskScanner एक ओपन सोर्स मल्टी-क्लाउड सुरक्षा अनुपालन स्कैनिंग प्लेटफ़ॉर्म है, जो Cloud Custodian, Prowler और Nuclei इंजन पर आधारित है, और मुख्यधारा के सार्वजनिक (निजी) क्लाउड संसाधनों की सुरक्षा अनुपालन स्कैनिंग और भेद्यता स्कैनिंग को साकार करता है।
कार्यात्मक लाभ
- डेंगबाओ 2.0 प्री-चेक: डेंगबाओ 2.0 मानकों का अनुपालन करता है, सुरक्षा ऑडिट, एक्सेस कंट्रोल, घुसपैठ रोकथाम, नेटवर्क आर्किटेक्चर और प्रबंधन केंद्र जैसी जाँचों को कवर करता है;
- CIS अनुपालन जाँच: CIS मानकों का अनुपालन करता है, क्लाउड पर संसाधनों की CIS आवश्यकताओं के अनुपालन की जाँच और रीयल-टाइम मॉनिटरिंग करता है;
- भेद्यता स्कैनिंग: भेद्यता नियम आधार पर, स्कैनिंग आदि के माध्यम से निर्दिष्ट नेटवर्क उपकरणों और एप्लिकेशन सेवाओं की सुरक्षा कमजोरियों का पता लगाता है;
- सर्वोत्तम अभ्यास सुझाव: अनुपालन नियंत्रण आधार रेखा तैयार करता है, एंटरप्राइज़-स्तरीय उपयोगकर्ताओं को सर्वोत्तम अभ्यास सुझाव प्रदान करता है, और लगातार अनुपालन स्तर में सुधार करता है।
RiskScanner GPL v2 ओपन सोर्स लाइसेंस का पालन करता है, SpringBoot/Vue का उपयोग करके विकसित किया गया है, इंटरफ़ेस सुंदर है और उपयोगकर्ता अनुभव अच्छा है। RiskScanner द्वारा समर्थित सार्वजनिक क्लाउड में 阿里云, 腾讯云, 华为云, Amazon Web Services, Microsoft Azure, Google Cloud शामिल हैं, और समर्थित निजी क्लाउड में OpenStack, VMware vSphere शामिल हैं।
तकनीकी लाभ
- सरल और लचीला क्लाउड प्लेटफ़ॉर्म स्कैनिंग नियम: स्कैनिंग नियम सरल YAML प्रारूप में होते हैं, समझने में आसान होते हैं और उपयोगकर्ताओं को कस्टम नियम बनाने की अनुमति देते हैं;
- एकाधिक सार्वजनिक (निजी) क्लाउड का समर्थन: समर्थित सार्वजनिक क्लाउड में 阿里云, 腾讯云, 华为云, Amazon Web Services, Microsoft Azure, Google Cloud शामिल हैं, और समर्थित निजी क्लाउड में OpenStack, VMware vSphere शामिल हैं;
- एकाधिक संसाधन प्रकारों का समर्थन: समर्थित संसाधन प्रकारों में क्लाउड सर्वर, क्लाउड डिस्क, क्लाउड डेटाबेस, लोड बैलेंसर, ऑब्जेक्ट स्टोरेज, प्राइवेट नेटवर्क, सुरक्षा समूह आदि शामिल हैं;
- समृद्ध और व्यापक भेद्यता नियम आधार: OWASP TOP 10 की वेब भेद्यताओं को कवर करता है, जैसे: SQL इंजेक्शन, क्रॉस-साइट स्क्रिप्टिंग (XSS), क्रॉस-साइट रिक्वेस्ट फोर्जरी (CSRF), कमजोर पासवर्ड आदि।

कॉपीराइट (c) 2014-2023 飞致云 FIT2CLOUD, सर्वाधिकार सुरक्षित।
GNU जनरल पब्लिक लाइसेंस संस्करण 2 (GPLv2) के तहत लाइसेंस प्राप्त ("लाइसेंस"); आप इस फ़ाइल का उपयोग केवल लाइसेंस के अनुपालन में कर सकते हैं। आप लाइसेंस की एक प्रति निम्नलिखित पते पर प्राप्त कर सकते हैं:
https://www.gnu.org/licenses/gpl-2.0.html
जब तक लागू कानून द्वारा आवश्यक न हो या लिखित रूप में सहमति न दी गई हो, लाइसेंस के तहत वितरित सॉफ़्टवेयर "जैसा है" आधार पर वितरित किया जाता है, बिना किसी प्रकार की वारंटी या शर्त के, स्पष्ट या निहित। लाइसेंस के तहत अनुमतियाँ और सीमाएँ देखने के लिए कृपया लाइसेंस देखें।






