Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
mySCADA-myPRO-7-Hardcoded-FTP-Username-and-Password — CVE-2018-11311 | mySCADA myPRO 7 हार्डकोडेड FTP उपयोगकर्ता नाम और पासवर्ड भेद्यता | Kitploit
उपकरण/GitHubGitHub/emreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password
एम्बेडेड सिस्टम सुरक्षापासवर्ड हमलेभेद्यता विश्लेषणशोषणरिवर्स इंजीनियरिंगSCADA/ICS सुरक्षाहार्डवेयर और IoT सुरक्षा
GitHub
साझा करें
emreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password

mySCADA-myPRO-7-Hardcoded-FTP-Username-and-Password

CVE-2018-11311 | mySCADA myPRO 7 हार्डकोडेड FTP उपयोगकर्ता नाम और पासवर्ड भेद्यता

रिपॉजिटरी देखें
124368 साल पहलेअभी तक समीक्षित नहीं

mySCADA myPRO 7 हार्डकोडेड क्रेडेंशियल्स

CVE-2018-11311

https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-11311

https://www.exploit-db.com/exploits/44656/

http://myscada.org/wp-content/uploads/downloads/BOXv7/changelog.txt

``` Changelog v7.0.46

  • fix of possible vulnerability as described here https://vuldb.com/?id.118038
    • This release disables download of project using FTP protocol. The download is performed over secure SSL channel now.
    • You don't have to do anything to activate this, it is done automatically. After the installation restart your system TWICE please.
  • minor bug fixes - speed optimisation
    ```

I. पृष्ठभूमि

myPRO एक पेशेवर HMI/SCADA सिस्टम है जो मुख्य रूप से औद्योगिक प्रक्रियाओं के विज़ुअलाइज़ेशन और नियंत्रण के लिए डिज़ाइन किया गया है। myPRO किसी भी उद्योग के लिए एक प्रभावी और अभिनव समाधान है जिसे निरंतर संचालन में रहने की आवश्यकता होती है। myPRO विश्वसनीय निगरानी, उपयोगकर्ता-अनुकूल इंटरफ़ेस और बेहतर सुरक्षा की गारंटी देता है। यह Windows OS (32/64-बिट), Mac OS X और Linux (32/64-बिट) प्लेटफ़ॉर्म का समर्थन करता है। (अधिक: https://www.myscada.org/mypro/)

II. समस्या का विवरण

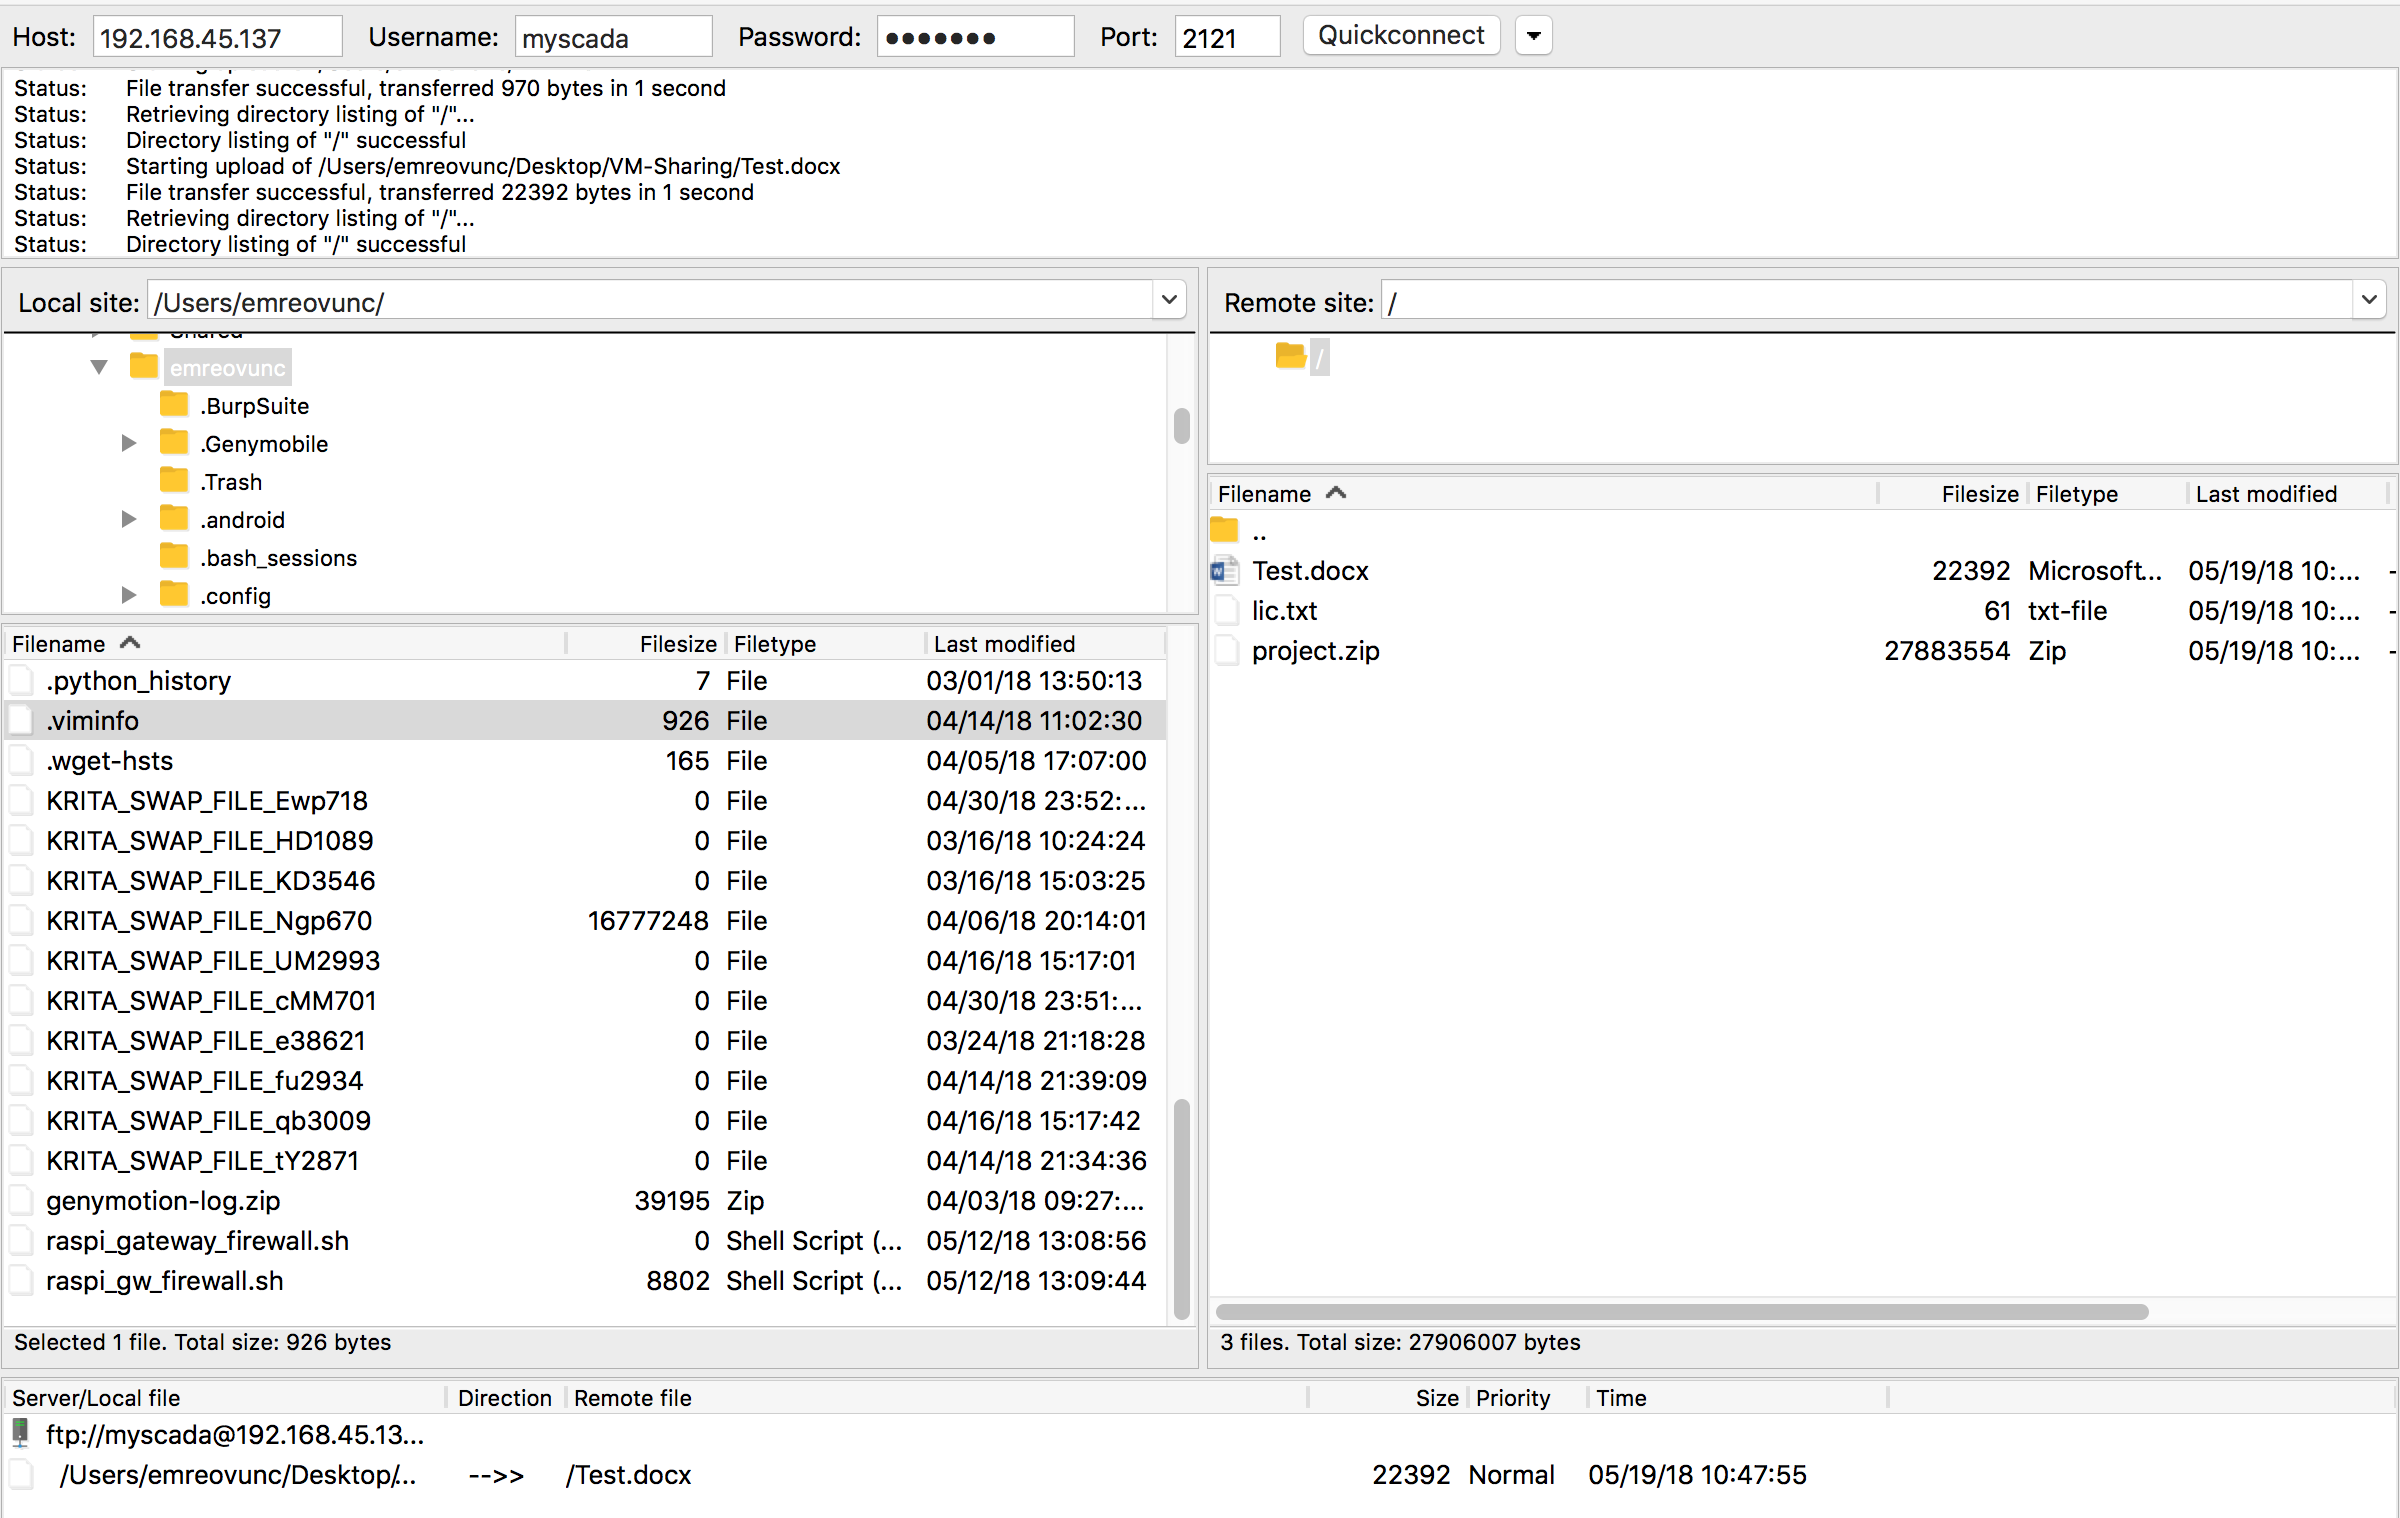
myPRO (v7) के नवीनतम संस्करण में, यह पता चला है कि पोर्ट 2121 पर चलने वाले ftp सर्वर का उपयोगकर्ता नाम और पासवर्ड जानकारी रिवर्स इंजीनियरिंग का उपयोग करके फ़ाइल में रखी जाती है। कोई भी व्यक्ति जो एक अधिकृत खाते के साथ FTP सर्वर से जुड़ता है, myPRO सॉफ़्टवेयर चलाने वाले सर्वर पर फ़ाइलें अपलोड या डाउनलोड कर सकता है।

III. तकनीकी

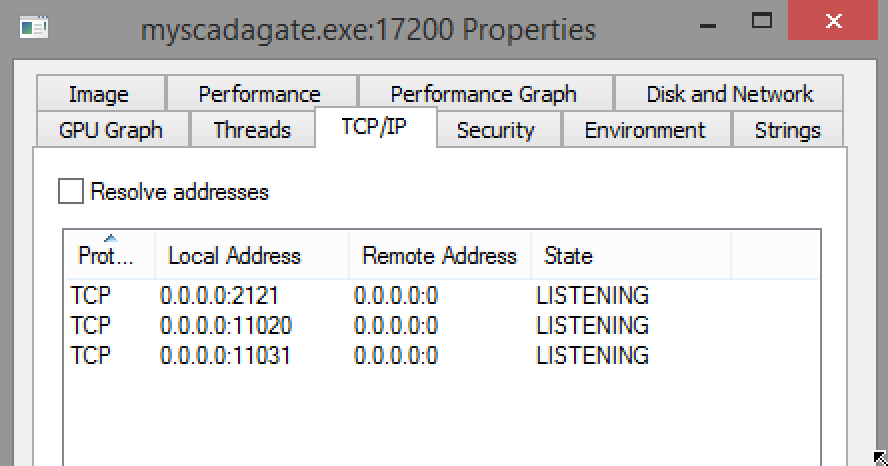
सबसे पहले, मैंने पाया कि myPRO किन पोर्ट्स को सुनता है। आप netstat कमांड का उपयोग करके पोर्ट्स और उन पर चल रही सेवाओं के बारे में जानकारी प्राप्त कर सकते हैं। जैसा कि आप चित्रों से देख सकते हैं, जब आप myPRO स्थापित करते हैं, तो आप कई पोर्ट खुले देख सकते हैं। यह कमजोरी सभी समर्थित प्लेटफ़ॉर्म पर काम करती है।

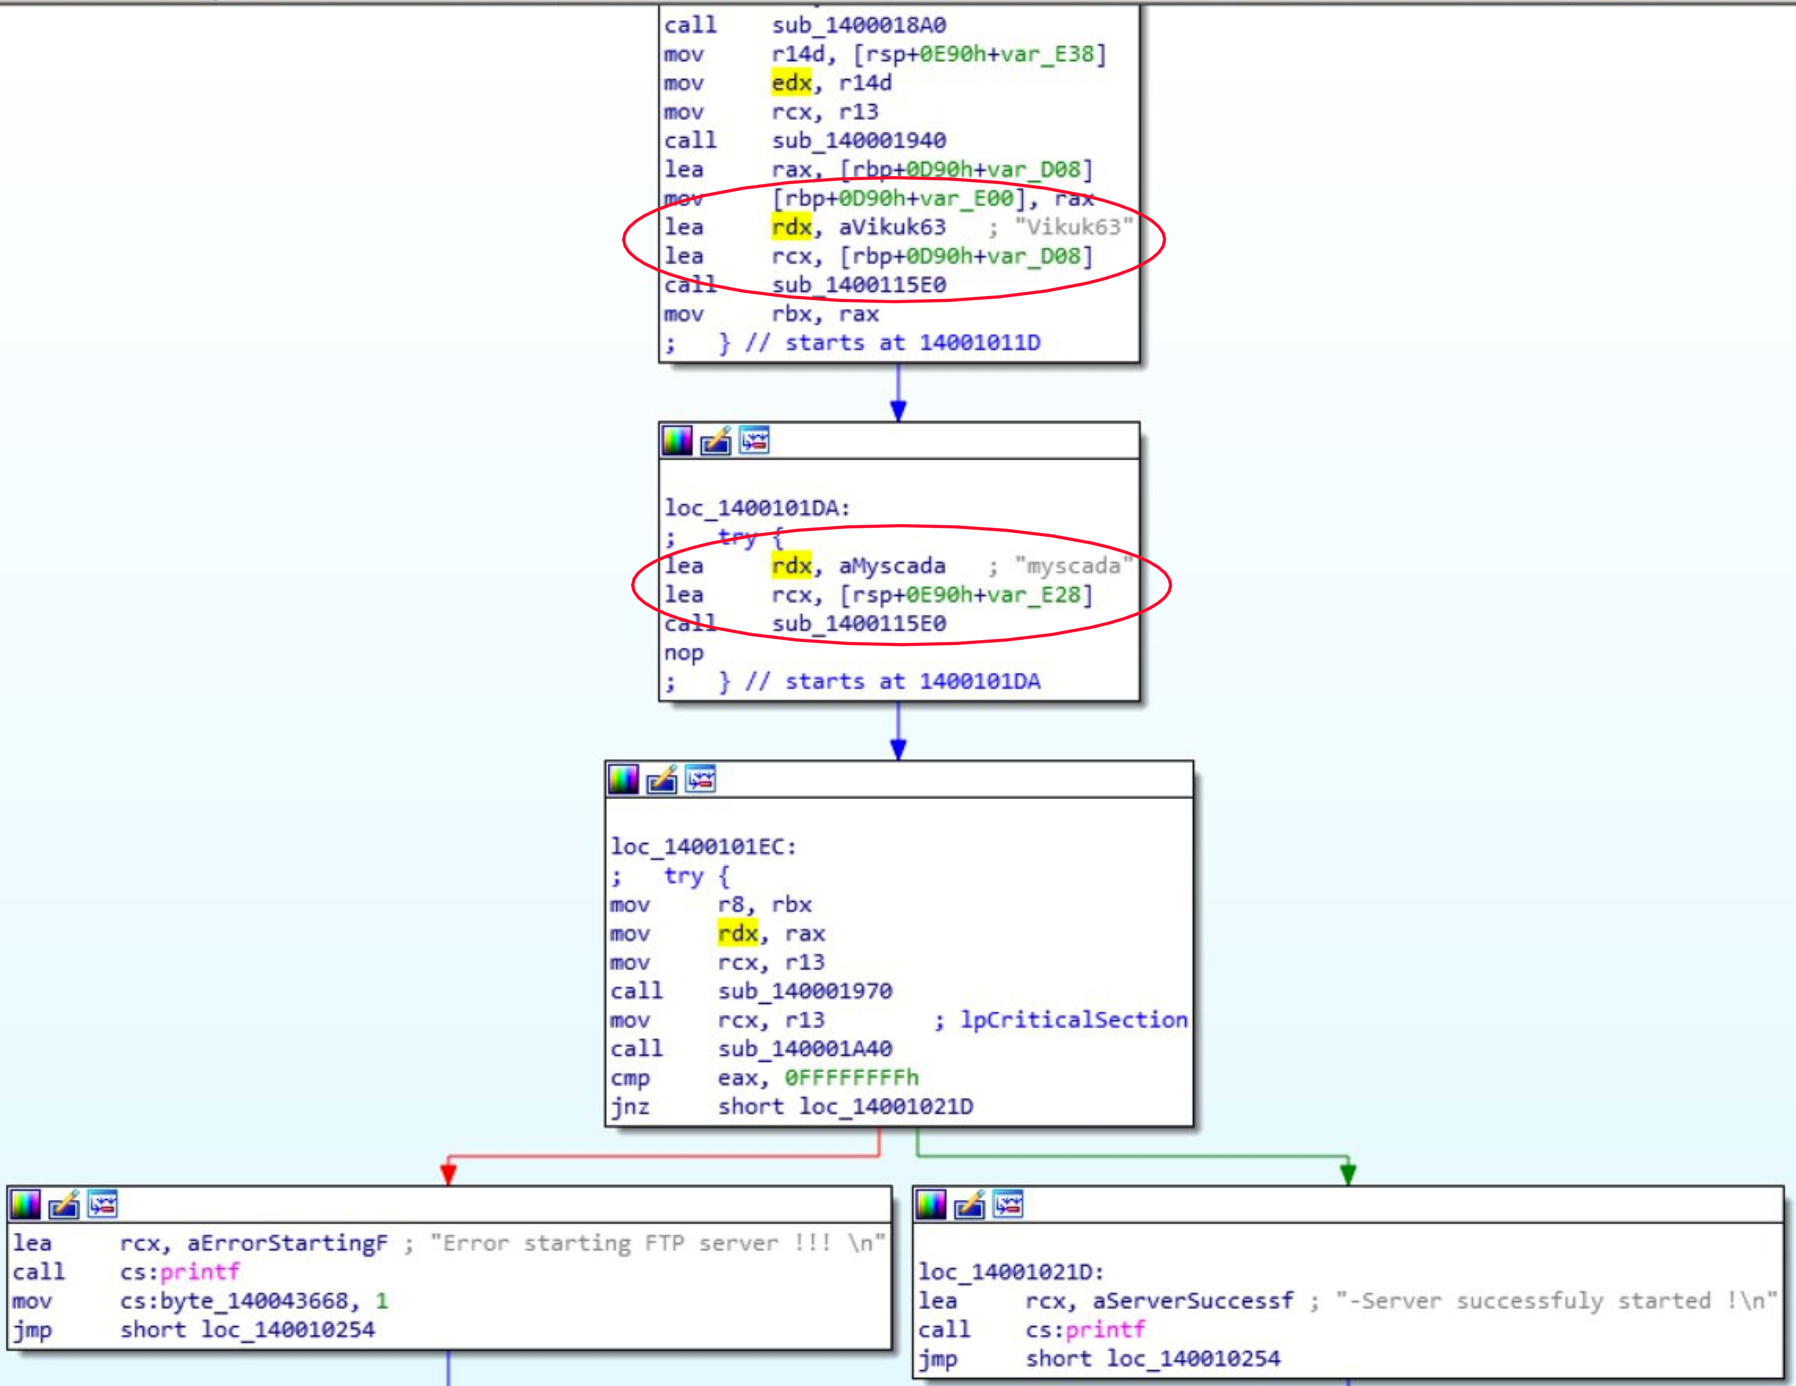
(username:password) = (myscada:Vikuk63)

alt tag

alt tag

alt tag

Windows OS पर अपने पहले शोध में, myPRO में कई प्रक्रियाएँ हैं और मैंने देखा कि 'myscadagate.exe' पोर्ट #2121 पर सुन रहा है। पोर्ट 2121 महत्वपूर्ण है क्योंकि यह एक ftp सेवा हो सकती है।

alt tag

alt tag

जैसा कि आप नीचे दिए गए चित्र से देख सकते हैं, मैंने पाया कि उन्होंने स्रोत कोड में उपयोगकर्ता नाम और पासवर्ड (myscada:Vikuk63) डाल दिया है। मैंने किसी भी FTP क्लाइंट के साथ myPRO के सर्वर के पोर्ट 2121 से जुड़कर पहुँच प्राप्त की।
alt tag

alt tag

alt tag

IV. समाधान

एक अस्थायी उपाय के रूप में आपको पोर्ट 2121 तक बाहरी पहुँच को प्रतिबंधित करने की आवश्यकता है। विक्रेता के लिए कोई स्थायी समाधान नहीं है क्योंकि कोई पैच उपलब्ध नहीं है।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    347
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    346
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    297

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →