ThreatSentry AI: AI-संचालित खतरा शिकार उपकरण


बाहरी संपत्ति की खोज को स्वचालित करें, बहु-स्रोत डेटा से बुद्धिमानी से समृद्ध करें, और जोखिम की भविष्यवाणी और प्राथमिकता निर्धारण के लिए ensemble मशीन लर्निंग का लाभ उठाएं। अलर्ट थकान को कार्रवाई योग्य खुफिया जानकारी में बदलें।
🚀 मिशन वक्तव्य
ThreatSentry AI बुद्धिमान जोखिम प्राथमिकता के माध्यम से सुरक्षा अलर्ट थकान को समाप्त करता है और सक्रिय खतरा शिकार को सक्षम बनाता है। यह कच्चे सुरक्षा डेटा को कार्रवाई योग्य खुफिया जानकारी में बदलने के लिए स्वचालित संपत्ति खोज, बहु-स्रोत डेटा संवर्धन और उन्नत मशीन लर्निंग को जोड़ता है।
👨💻 लेखक और आभार
परियोजना प्रमुख: EclipseManic
विकास नोट: इस व्यापक एंटरप्राइज़ सुरक्षा प्लेटफ़ॉर्म को एक एकल डेवलपर द्वारा कोड निर्माण, अनुकूलन और दस्तावेज़ीकरण के लिए AI विकास उपकरणों की सहायता से तैयार और विकसित किया गया था — जो जटिल प्रणालियों के लिए AI-संवर्धित सॉफ़्टवेयर इंजीनियरिंग की व्यवहार्यता प्रदर्शित करता है।
📋 कार्यकारी सारांश
आधुनिक सुरक्षा टीमों को अभूतपूर्व चुनौतियों का सामना करना पड़ता है:
- अलर्ट थकान: प्रतिदिन हजारों अलर्ट जिनमें सिग्नल-टू-शोर अनुपात मैन्युअल ट्राइएज को असंभव बना देता है
- खंडित डेटा: SIEM, CMDB, पैच सिस्टम और नेटवर्क निगरानी में बिखरा हुआ महत्वपूर्ण संदर्भ
- प्रतिक्रियात्मक रुख: उभरते जोखिमों के लिए शिकार करने के बजाय ज्ञात खतरों का जवाब देना
- संसाधन की कमी: तेजी से जटिल बुनियादी ढांचे में सीमित बजट और कर्मियों की कमी
ThreatSentry AI इन समस्याओं का समाधान करता है:
- स्वचालित बाहरी संपत्ति खोज Shodan API के माध्यम से निरंतर दृश्यता के लिए
- बुद्धिमान बहु-स्रोत संवर्धन NVD, आंतरिक प्रणालियों और व्यवहारिक विश्लेषिकी से
- एमएल-संचालित जोखिम स्कोरिंग सटीक खतरा प्राथमिकता के लिए ensemble मॉडल का उपयोग करके
- कार्यकारी-तैयार डैशबोर्ड कार्रवाई योग्य खुफिया जानकारी और त्वरित प्रतिक्रिया के लिए
- सक्रिय अलर्टिंग जो घटनाओं के होने से पहले उच्च जोखिम वाली संपत्तियों को सतह पर लाता है
✨ मुख्य विशेषताएं
🤖 बुद्धिमान जोखिम स्कोरिंग इंजन
- एन्सेम्बल मशीन लर्निंग मॉडल: मजबूत जोखिम वर्गीकरण के लिए Random Forest, Gradient Boosting और Neural Networks को जोड़ता है
- बहु-कारक विश्लेषण: साधारण भेद्यता गणना से परे 40+ सुरक्षा और व्यावसायिक विशेषताओं का मूल्यांकन करता है:
- अस्थायी संदर्भ: जोखिम अवधि, पैच अंतराल, घटना इतिहास
- नेटवर्क स्थिति: महत्वपूर्ण सेवा की स्थिति, नेटवर्क खंड, फ़ायरवॉल सुरक्षा
- व्यवहारिक संकेत: प्रमाणीकरण विफलताएं, ट्रैफ़िक विसंगतियां, गलत सकारात्मक इतिहास
- अनुपालन प्रभाव: डेटा संवेदनशीलता, नियामक आवश्यकताएं, जुड़ी हुई महत्वपूर्ण संपत्तियां
- आत्मविश्वास स्कोरिंग: प्रत्येक भविष्यवाणी में विश्वसनीयता मापने के लिए एक आत्मविश्वास मीट्रिक (0-1) शामिल है जिसका विश्लेषक उपयोग कर सकते हैं
- निरंतर सीखना: फीडबैक एकीकरण के साथ कॉन्फ़िगर करने योग्य अंतराल पर मॉडल स्वचालित रूप से पुनः प्रशिक्षित होता है
🌐 स्वचालित संपत्ति खोज और खुफिया संलयन
- Shodan एकीकरण: उन्नत क्वेरी समर्थन के साथ इंटरनेट-सामने वाले उपकरणों की निरंतर खोज
- सामान्य परिदृश्यों के लिए पूर्व-निर्धारित क्वेरी (SSL प्रमाणपत्र, RDP सेवाएं, ICS/Modbus, आदि)
- संगठन-विशिष्ट संपत्ति शिकार के लिए कस्टम क्वेरी समर्थन
- NVD संवर्धन: बुद्धिमान बैनर पार्सिंग का उपयोग करके स्वचालित CVE सहसंबंध
- 14+ उत्पाद प्रकारों (Apache, Nginx, MySQL, IIS, आदि) का समर्थन करने वाला बैनर सेवा निष्कर्षण
- CVSS स्कोरिंग और गंभीरता वर्गीकरण
- डेटा हानि को रोकता है: केवल तभी CVE मीट्रिक अपडेट करता है जब भेद्यताएं पाई जाती हैं
- आंतरिक डेटा एकीकरण (आपके वातावरण के लिए विस्तार योग्य आर्किटेक्चर):
- CMDB कलेक्टर: संपत्ति वर्गीकरण, महत्वपूर्णता स्तर, अनुपालन टैग
- SIEM कलेक्टर: व्यवहारिक मीट्रिक, प्रमाणीकरण पैटर्न, विसंगति स्कोर
- पैच प्रबंधन कलेक्टर: पैच की वर्तमानता, लापता अपडेट, पैच अंतराल विश्लेषण
- नेटवर्क निगरानी कलेक्टर: ट्रैफ़िक पैटर्न, DDoS डिटेक्शन, विसंगति स्कोर
- एकीकृत डेटाबेस: कुशल क्वेरी और रिपोर्टिंग के लिए 40+ अनुक्रमित कॉलम के साथ SQLite
📊 कार्यकारी डैशबोर्ड और विश्लेषण उपकरण
- PyQt5-आधारित GUI डार्क/लाइट थीम समर्थन के साथ:
- रीयल-टाइम जोखिम वितरण विज़ुअलाइज़ेशन (Matplotlib के साथ बार चार्ट)
- सॉर्ट करने योग्य, फ़िल्टर करने योग्य डिवाइस तालिका रंग-कोडित जोखिम संकेतकों के साथ
- संगठन, देश, जोखिम स्तर द्वारा त्वरित फ़िल्टर
- IP, Org, Country, Risk फ़ील्ड में ऑटो-खोज
- इंटरैक्टिव डिवाइस निरीक्षण:
- CVSS स्कोर के साथ विस्तृत भेद्यता सूची
- भेद्यता समयरेखा और ऐतिहासिक ट्रैकिंग
- स्कोरिंग की व्याख्या करने वाला जोखिम कारक विश्लेषण
- बल्क ऑपरेशन:
- मैन्युअल स्कैन ट्रिगर (Shodan + NVD संवर्धन)
- फ़ील्ड सत्यापन के साथ CSV/JSON डेटा आयात
- प्रदर्शन मीट्रिक के साथ मॉडल पुनर्प्रशिक्षण
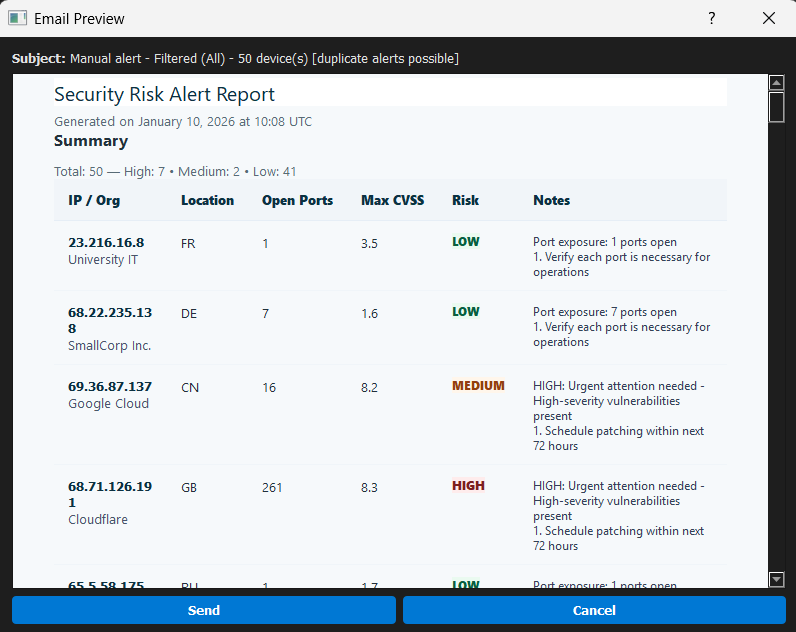
- कॉन्फ़िगरेशन को मान्य करने के लिए मैन्युअल अलर्ट भेजना
- एनालिटिक्स पैनल (उन्नत):
- जोखिम वितरण रुझान
- CVE प्रभाव विश्लेषण
- संगठन-वार भेद्यता मीट्रिक
📧 सक्रिय ईमेल अलर्टिंग
- SendGrid एकीकरण: उच्च जोखिम वाली संपत्तियों के लिए स्वचालित HTML ईमेल सूचनाएं
- जोखिम लेबल बदलने पर तुरंत ट्रिगर (Low/Medium → High)
- "notified" स्थिति ट्रैकिंग के साथ डुप्लिकेट अलर्ट को रोकता है
- समृद्ध अलर्ट सामग्री:
- जोखिम स्कोर और आत्मविश्वास के साथ कार्यकारी सारांश
- विस्तृत भेद्यता सूची (CVSS द्वारा शीर्ष N)
- सुरक्षा टीम के संदर्भ के लिए जोखिम कारक विश्लेषण
- कार्रवाई योग्य सुधार अनुशंसाएं
- लचीला कॉन्फ़िगरेशन: अलर्ट प्राप्तकर्ता, ईमेल टेम्पलेट और ट्रिगर स्थितियों को परिभाषित करें
नमूना अलर्ट ईमेल
![Automated Security Alert Email Template]
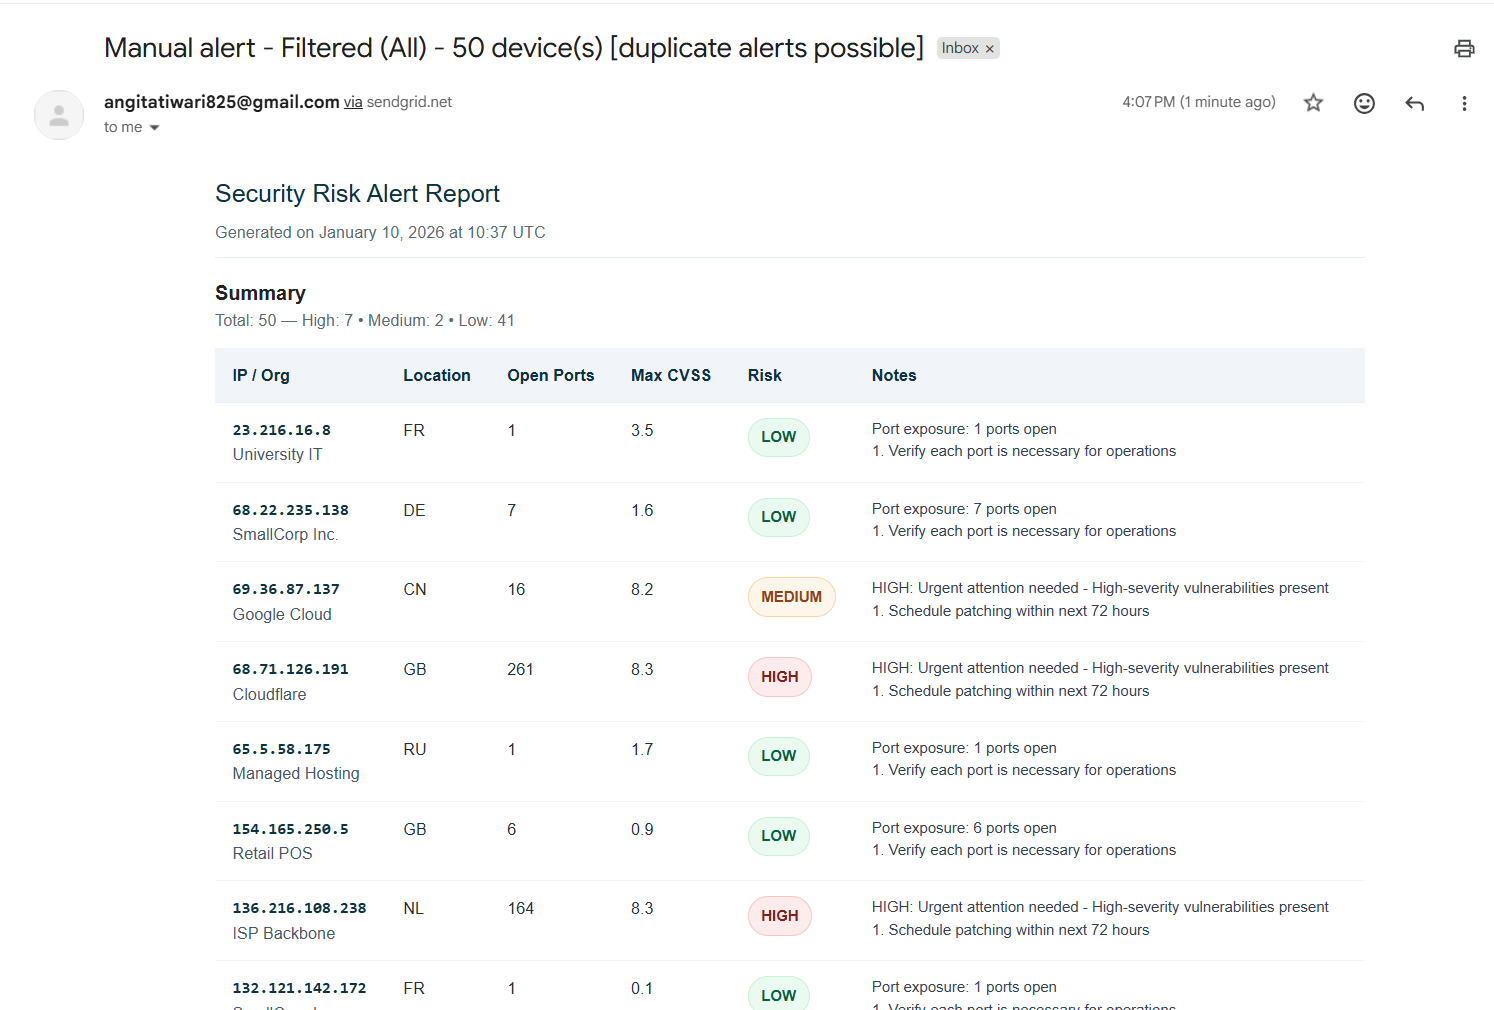
SendGrid के माध्यम से भेजा गया जोखिम सारांश, CVE विवरण और सुधार मार्गदर्शन वाला HTML स्वरूपित ईमेल
📈 मॉडल पारदर्शिता और निरंतर सुधार
- प्रदर्शन निगरानी:
- प्रशिक्षण युगों में सटीकता ट्रैकिंग
- भ्रम मैट्रिक्स और वर्गीकरण रिपोर्ट
- मॉडल निर्णयों को समझने के लिए फीचर महत्व विश्लेषण
- डेटा ड्रिफ्ट डिटेक्शन संकेतक
- फीडबैक लूप:
- विश्लेषकों द्वारा मैन्युअल जोखिम लेबल सुधार
- सही सकारात्मक/गलत सकारात्मक ट्रैकिंग
- फीडबैक के आधार पर मॉडल वजन समायोजन
- मेटाडेटा लॉगिंग के साथ स्वचालित पुनर्प्रशिक्षण अनुसूची
⚡ प्रदर्शन और विश्वसनीयता
- स्केल के लिए अनुकूलित:
- उप-मिलीसेकंड क्वेरी के लिए 5+ कॉलम पर डेटाबेस अनुक्रमण
- बार-बार एक्सेस किए जाने वाले डेटा के लिए परिणाम कैशिंग (28.7x गति वृद्धि)
- बड़े डेटासेट के लिए "Load More" के साथ पेजिनेशन (50 पंक्तियाँ प्रारंभिक + 50 पंक्ति वृद्धि)
- कार्यकर्ता थ्रेड के साथ नॉन-ब्लॉकिंग UI (QThread, ThreadPoolExecutor)
- मजबूत त्रुटि प्रबंधन:
- API विफलताओं के लिए एक्सपोनेंशियल बैकऑफ़ रीट्री लॉजिक (Shodan, NVD, SendGrid)
- वैकल्पिक सेवाएं अनुपलब्ध होने पर सुरुचिपूर्ण गिरावट
- फ़ाइल रोटेशन के साथ व्यापक लॉगिंग
- रेस स्थितियों को रोकने वाला थ्रेड-सुरक्षित सिग्नल/स्लॉट आर्किटेक्चर
- मेमोरी कुशल:
- चार्ट रेंडर के बाद कचरा संग्रह
- स्टार्टअप समय को कम करने के लिए आलसी-लोडेड UI टैब
- सत्र संदर्भ प्रबंधक उचित सफाई सुनिश्चित करते हैं
� विज़ुअल अवलोकन
मुख्य डैशबोर्ड
![ThreatSentry AI Dashboard - Main Threat Hunting Interface]
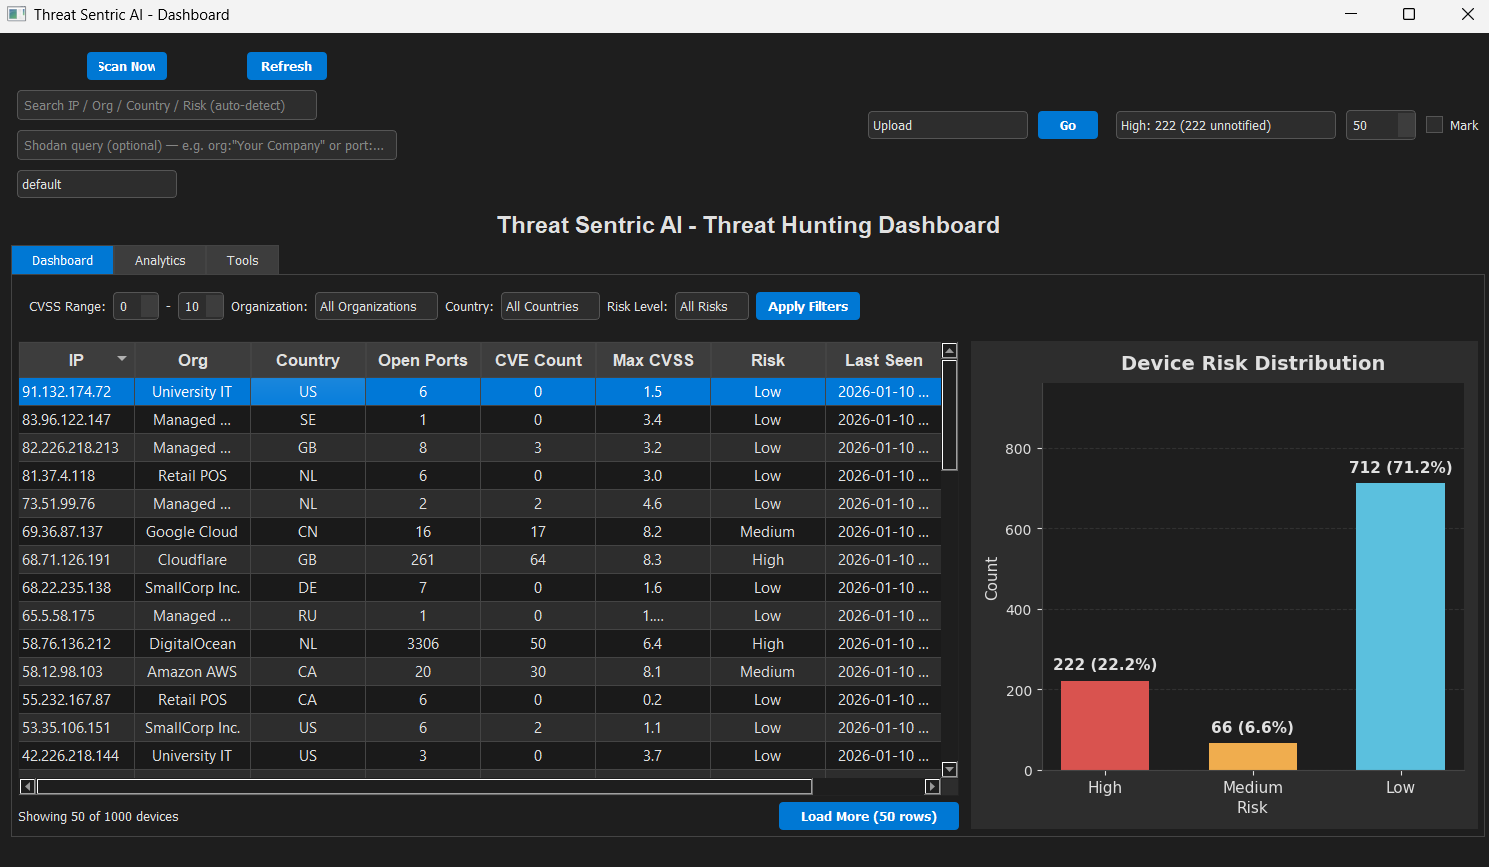
सॉर्ट करने योग्य डिवाइस तालिका और जोखिम वितरण बार चार्ट के साथ रीयल-टाइम जोखिम विज़ुअलाइज़ेशन
डिवाइस जोखिम मूल्यांकन तालिका
![Device Table with Risk Indicators]
 eclipsemanic/threatsentry-ai

