Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Reporte-de-Escalada-de-Privilegios-Local-Dirty-Frag — Kali Linux वाली एक वर्चुअल मशीन पर, CVE-2026-43284 और CVE-2026-43500 से संबंधित Dirty Frag भेद्यता के लिए एक डिटेक्टर स्क्रिप्ट का उपयोग करके भेद्यता मूल्यांकन किया गया। इसके बाद, स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) की संभावना को सत्यापित करने के लिए C भाषा में लिखा गया एक सार्वजनिक Proof of Concept (PoC) निष्पादित किया गया। | Kitploit
उपकरण/GitHubGitHub/dylanclaudio/reporte-de-escalada-de-privilegios-local-dirty-frag
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षाबाइनरी शोषणलैब और अभ्यास
GitHub

विवरण

Kali Linux वाली एक वर्चुअल मशीन पर, CVE-2026-43284 और CVE-2026-43500 से संबंधित Dirty Frag भेद्यता के लिए एक डिटेक्टर स्क्रिप्ट का उपयोग करके भेद्यता मूल्यांकन किया गया। इसके बाद, स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) की संभावना को सत्यापित करने के लिए C भाषा में लिखा गया एक सार्वजनिक Proof of Concept (PoC) निष्पादित किया गया।

साझा करें
dylanclaudio/reporte-de-escalada-de-privilegios-local-dirty-frag

Reporte-de-Escalada-de-Privilegios-Local-Dirty-Frag

रिपॉजिटरी देखें
566 महीने पहलेअभी तक समीक्षित नहीं

स्थानीय विशेषाधिकार वृद्धि रिपोर्ट — Dirty Frag

छात्र: Jonatan Claudio


1. आवश्यकताएँ

पद्धति का सारांश

Kali Linux के साथ एक वर्चुअल मशीन पर भेद्यता मूल्यांकन किया गया, जिसमें Dirty Frag भेद्यता के लिए एक डिटेक्टर स्क्रिप्ट का उपयोग किया गया, जो निम्नलिखित CVE से संबंधित है:

  • CVE-2026-43284
  • CVE-2026-43500

बाद में, एक सार्वजनिक Proof of Concept (PoC), जो C भाषा में लिखा गया था, को निष्पादित किया गया ताकि एक अविशेषाधिकार प्राप्त उपयोगकर्ता से root तक स्थानीय विशेषाधिकार वृद्धि की संभावना को मान्य किया जा सके।

शोषण भेद्य वर्चुअल मशीन के भीतर स्थानीय रूप से किया गया।

स्क्रीनशॉट और कोड के साथ निष्कर्ष

स्क्रीनशॉट

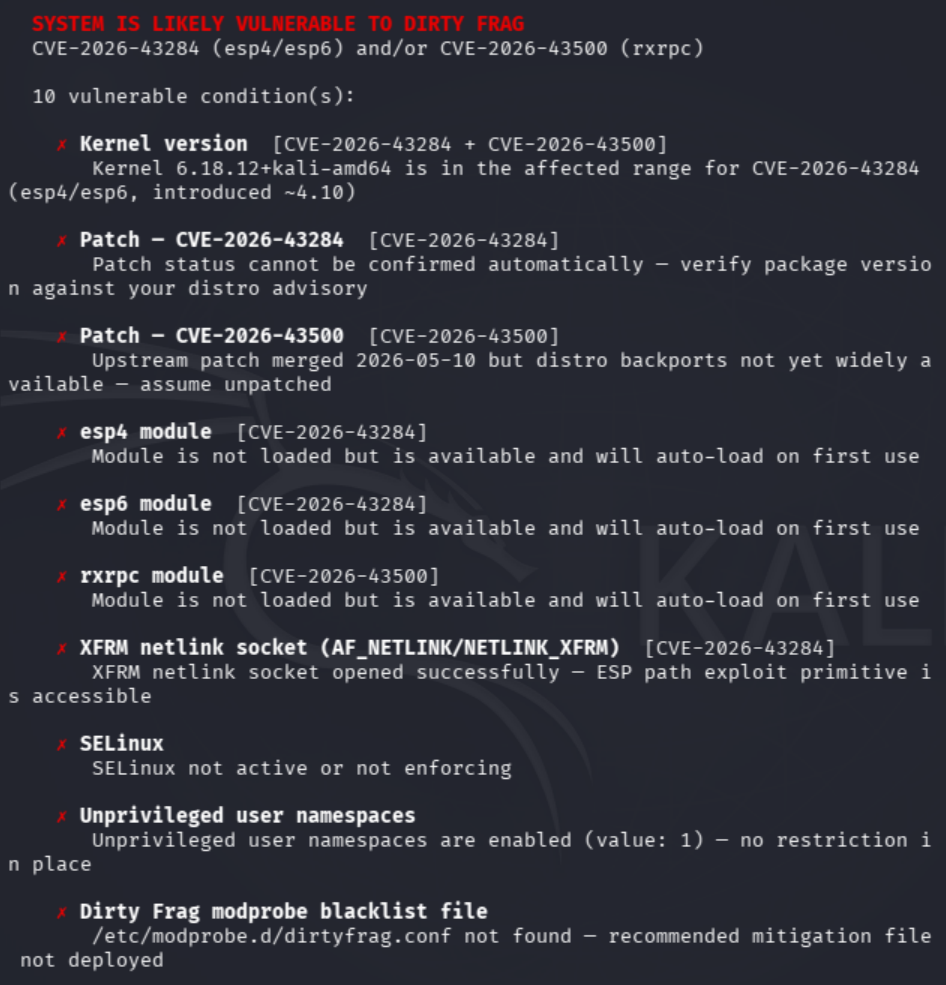
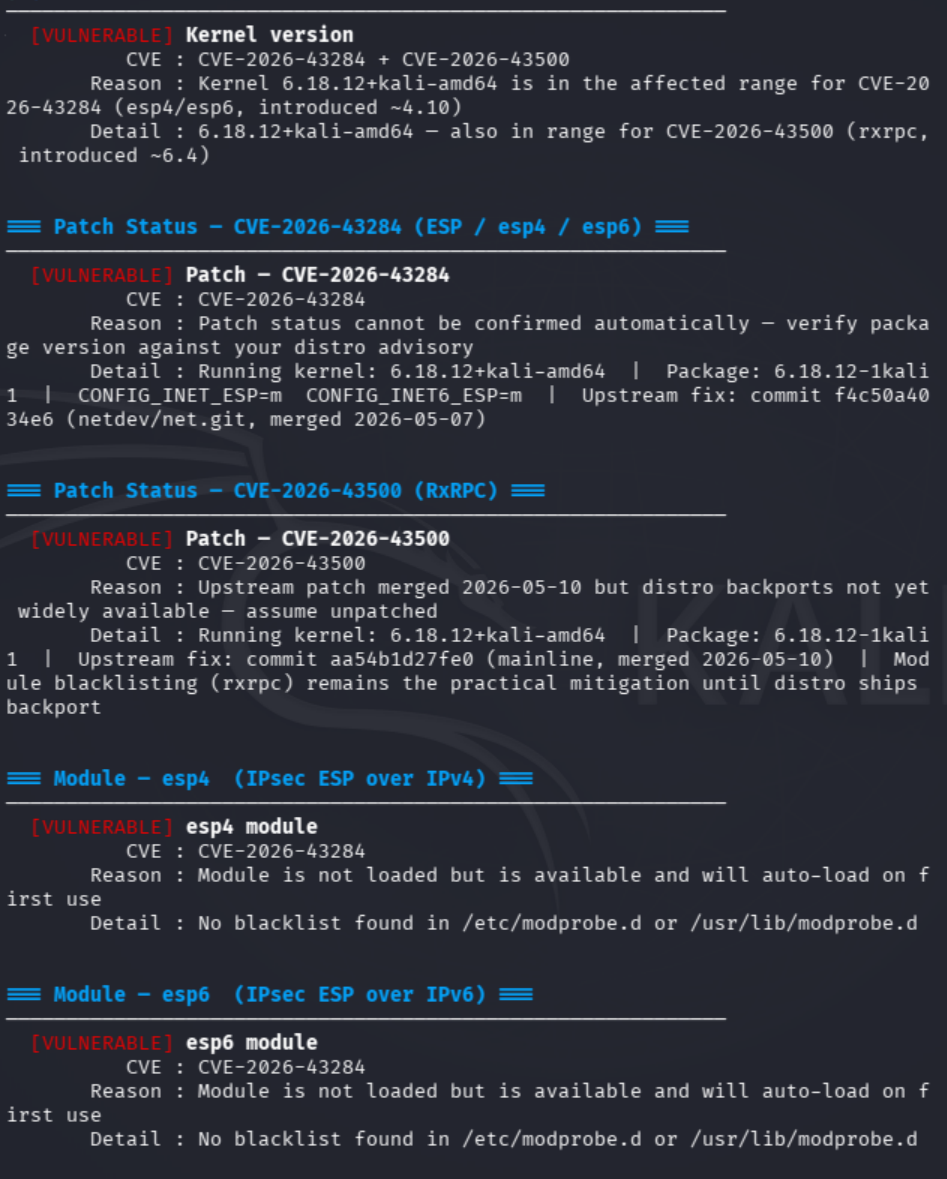
  1. Dirty Frag डिटेक्टर का परिणाम image
image
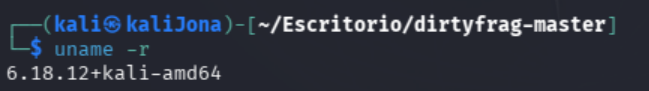
  1. uname -r का परिणाम

    image
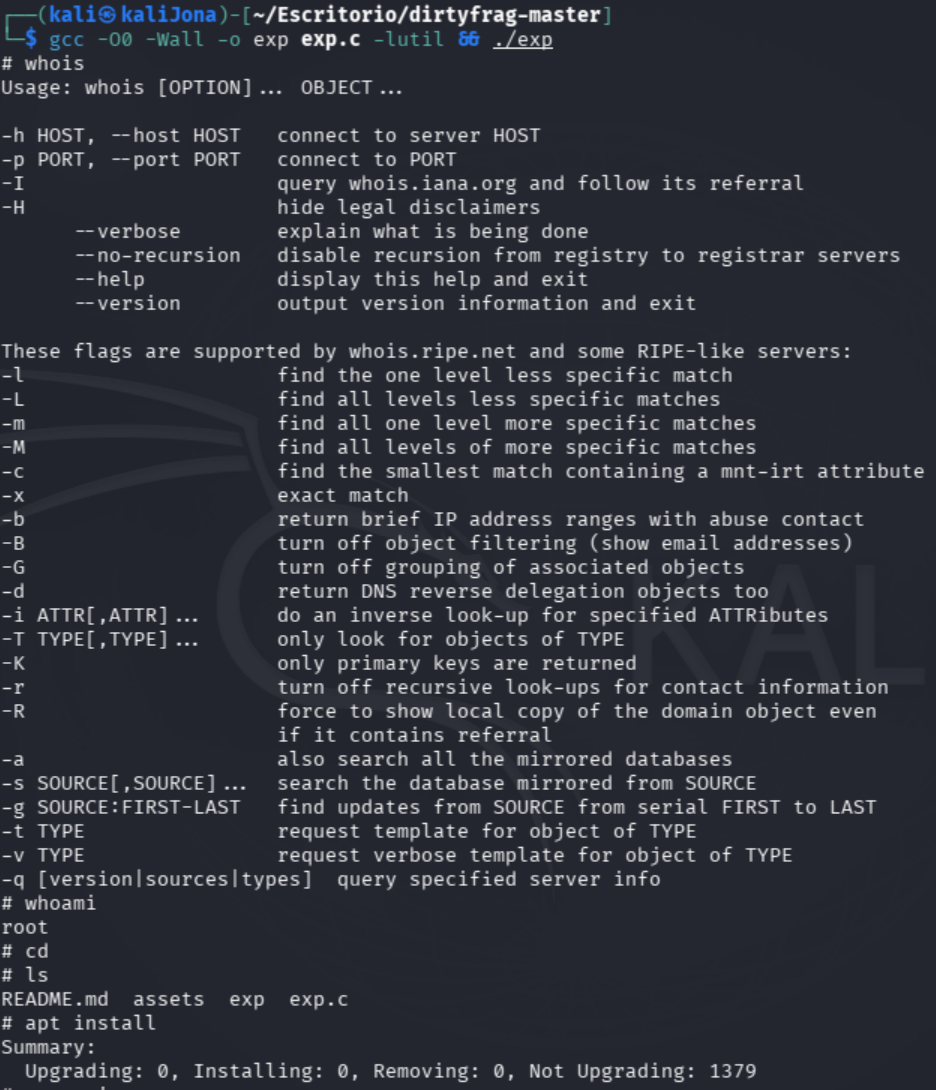
  2. शोषण का निष्पादन

    image

अतिरिक्त नोट्स

  • शोषण एक नियंत्रित प्रयोगशाला वातावरण में किया गया था।
  • उद्देश्य भेद्यता को मान्य करना और स्थानीय विशेषाधिकार वृद्धि के प्रभाव को समझना था।
  • बाहरी या अनधिकृत प्रणालियों के विरुद्ध कोई परीक्षण नहीं किया गया।

2. लक्ष्य: [127.0.0.1]

उदाहरण:

127.0.0.1

2.1 भेद्यता 1 — CVE-2026-43284

विवरण

CVE-2026-43284 भेद्यता Page-Cache Write से संबंधित भ्रष्टाचार के माध्यम से Linux कर्नेल के IPsec ESP सबसिस्टम को प्रभावित करती है।

यह दोष एक अविशेषाधिकार प्राप्त स्थानीय उपयोगकर्ता को कर्नेल से संबद्ध मेमोरी को संशोधित करने और अंततः root पहुँच प्राप्त करने तक विशेषाधिकार बढ़ाने की अनुमति देता है।

यह भेद्यता जनवरी 2017 से मई 2026 तक Linux कर्नेल को प्रभावित करती है।


शोषण प्रक्रिया

  1. Dirty Frag डिटेक्टर डाउनलोड किया गया।
  2. Python स्क्रिप्ट निष्पादित की गई:
python3 dirty_frag_detect.py
  1. डिटेक्टर ने संकेत दिया कि सिस्टम भेद्य था।
  2. सार्वजनिक PoC डाउनलोड और संकलित किया गया:
gcc -O0 -Wall -o exp exp.c -lutil
  1. शोषण निष्पादित किया गया:
./exp
  1. शोषण ने सफलतापूर्वक root विशेषाधिकार प्रदान किए।

कोड

रिपॉजिटरी में देखें।

2.2 भेद्यता 2 — CVE-2026-43500

विवरण

CVE-2026-43500 भेद्यता Linux कर्नेल के RxRPC सबसिस्टम को प्रभावित करती है।

यह दोष Page-Cache Write से संबंधित आंतरिक संरचनाओं को संशोधित करने की अनुमति देता है और उन्नत विशेषाधिकार प्राप्त करने की सुविधा प्रदान करता है।

Dirty Frag शोषण इस भेद्यता को CVE-2026-43284 के साथ जोड़ता है ताकि शोषण की संगतता और प्रभावशीलता बढ़ाई जा सके।


शोषण प्रक्रिया

शोषण ने विभिन्न Linux वितरणों की सीमाओं को कवर करने के लिए भेद्यताओं की एक श्रृंखला का उपयोग किया।

उन प्रणालियों में जहाँ AppArmor namespaces को प्रतिबंधित करता है, RxRPC भेद्यता शोषण को व्यवहार्य बनाए रखने की अनुमति देती है।

अंतिम परिणाम एक गैर-विशेषाधिकार प्राप्त उपयोगकर्ता से root पहुँच प्राप्त करना था।


2.3 चरण (पद्धति)

1. एन्यूमरेशन

निम्न की पहचान की गई:

  • कर्नेल संस्करण
  • लोड किए गए मॉड्यूल
  • उपयोगकर्ता की अनुमतियाँ
  • सक्रिय शमन

उपयोग किए गए कमांड

uname -r

2. भेद्यता खोज

Dirty Frag डिटेक्टर निष्पादित किया गया:

python3 dirty_frag_detect.py

स्क्रिप्ट ने पुष्टि की:

  • भेद्य कर्नेल
  • प्रभावित मॉड्यूल मौजूद हैं
  • स्थानीय शोषण की संभावना

3. शोषण

सार्वजनिक शोषण संकलित और निष्पादित किया गया:

gcc -O0 -Wall -o exp exp.c -lutil
./exp

4. विशेषाधिकार वृद्धि

शोषण ने निम्न प्राप्त करने की अनुमति दी:

uid=0(root)

सत्यापन

whoami

3. अतिरिक्त तत्व

प्रासंगिक निष्कर्ष

  • Kali Linux स्पष्ट रूप से परीक्षण किए गए वितरणों की आधिकारिक सूची में नहीं था; हालाँकि, उपयोग किया गया कर्नेल अभी भी भेद्य था।
  • शोषण अत्यधिक स्थिर था और race conditions पर निर्भर नहीं था।
  • शोषण एक अविशेषाधिकार प्राप्त उपयोगकर्ता से काम करता था।
  • Dirty Frag, Dirty Pipe जैसी भेद्यताओं का एक वैचारिक विकास है।

अनुशंसित शमन

Linux कर्नेल को पैच किए गए संस्करण में अपडेट करें।

अस्थायी शमन के रूप में:

sh -c "printf 'install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' > /etc/modprobe.d/dirtyfrag.conf; rmmod esp4 esp6 rxrpc 2>/dev/null; echo 3 > /proc/sys/vm/drop_caches; true"

तकनीकी जानकारी

CVEसबसिस्टमस्थिति
CVE-2026-43284IPsec ESPभेद्य
CVE-2026-43500RxRPCभेद्य

प्रभाव

यह भेद्यता एक अविशेषाधिकार प्राप्त स्थानीय उपयोगकर्ता को प्रभावित सिस्टम पर पूर्ण root पहुँच प्राप्त करने की अनुमति देती है।

यह निम्न की अनुमति दे सकती है:

  • विशेषाधिकार प्राप्त कमांडों का निष्पादन
  • सिस्टम फ़ाइलों का संशोधन
  • स्थायित्व (persistence)
  • नियंत्रणों से बचाव
  • ऑपरेटिंग सिस्टम पर पूर्ण नियंत्रण

निष्कर्ष

मूल्यांकन की गई मशीन में Dirty Frag शोषण श्रृंखला के माध्यम से स्थानीय विशेषाधिकार वृद्धि की एक गंभीर भेद्यता मौजूद थी।

शोषण सफल रहा और एक अविशेषाधिकार प्राप्त उपयोगकर्ता से root पहुँच प्राप्त करने की अनुमति दी, जो अद्यतन रहित Linux कर्नेल बनाए रखने के गंभीर प्रभाव को प्रदर्शित करता है।


अंतिम टिप्पणी

Python भाषा का कोड इस रिपॉजिटरी से निकाला गया था: https://github.com/liamromanis101/DirtyFrag-Detector

C भाषा में शोषण कोड इस रिपॉजिटरी से निकाला गया था: https://github.com/V4bel/dirtyfrag/tree/master


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    357
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    317
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    305
  • 6

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    275

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →