
 devzinh/ghosttrace
Windows के लिए रीड-ओनली फॉरेंसिक स्कैनर, जो सॉफ़्टवेयर ट्रेस की पर्सिस्टेंस, एक्ज़ीक्यूशन आर्टिफ़ैक्ट्स (Prefetch, Shimcache, BAM), उपयोगकर्ता गतिविधि और Ghost Tasks सहसंबंध के लिए है। MITRE ATT&CK से मैप किए गए 20+ मॉड्यूल।

पता लगाएं कि Windows पर सॉफ़्टवेयर ने क्या पीछे छोड़ा है, इससे पहले कि वह वापस आ जाए।
GhostTrace एक स्थानीय Windows फोरेंसिक ट्रेस हंटर है जो इंसिडेंट रिस्पॉन्डर्स, सिस्टम एडमिनिस्ट्रेटर और सुरक्षा-जागरूक पावर उपयोगकर्ताओं के लिए बनाया गया है। यह पर्सिस्टेंस, एक्ज़ीक्यूशन, गतिविधि और बचे हुए आर्टिफैक्ट्स को एक समीक्षा-योग्य रिकॉर्ड में मैप करता है, फिर केवल तब सीमित क्लीनअप प्रदान करता है जब आप स्पष्ट रूप से इसे चुनते हैं।


डाउनलोड | आवश्यकताएँ | त्वरित प्रारंभ | क्षमताएँ | सुरक्षा मॉडल | रोडमैप | पुर्तगाली (ब्राज़ील)
किसी एप्लिकेशन को अनइंस्टॉल करने से हमेशा उसका परिचालन पदचिह्न नहीं हटता। स्टार्टअप एंट्री, शेड्यूल्ड टास्क, कैश्ड एक्ज़ीक्यूशन साक्ष्य, रजिस्ट्री मान, सेवाएँ और फ़ोल्डर इंस्टॉलर के सफलता की रिपोर्ट करने के बाद भी लंबे समय तक बने रह सकते हैं।
GhostTrace उस व्यापक प्रश्न को एक केंद्रित, स्थानीय जांच में बदल देता है:
| आइटम | आवश्यकता |
|---|---|
| ऑपरेटिंग सिस्टम | Windows 10 या 11, x64 |
| विशेषाधिकार | एडमिनिस्ट्रेटर, संरक्षित आर्टिफैक्ट्स पढ़ने के लिए आवश्यक |
| रनटाइम | कोई नहीं। MSI स्व-निहित है। |
| डिस्क | ~NN MB इंस्टॉल, साथ ही रिपोर्ट आउटपुट के लिए स्थान |
GhostTrace संरक्षित Windows आर्टिफैक्ट्स पढ़ता है और एलिवेटेड मोड में चलता है। इसे निष्पादित करने से पहले इंस्टॉलर को सत्यापित करें, विशेष रूप से उस होस्ट पर जिसकी आप जांच कर रहे हैं।
Get-FileHash .\GhostTrace-1.5.0-x64.msi -Algorithm SHA256
परिणाम की तुलना प्रत्येक रिलीज़ के साथ प्रकाशित SHA256SUMS.txt से करें।
इंस्टॉलर अभी तक कोड-साइन नहीं है, इसलिए SmartScreen और कुछ EDR उत्पाद पहली बार चलाने पर इसे फ़्लैग करेंगे। चेतावनी को खारिज करने के बजाय हैश को सत्यापित करें।
Releases से नवीनतम x64 MSI डाउनलोड करें:
GhostTrace-<version>-x64.msi
पैकेज स्व-निहित है, इसलिए लक्ष्य मशीन पर पहले से इंस्टॉल .NET रनटाइम की आवश्यकता नहीं है। संरक्षित Windows आर्टिफैक्ट्स तक पहुँचने के लिए GhostTrace को एडमिनिस्ट्रेटर के रूप में चलाएँ।
GhostTrace.CLI scan --name nvidia
इंटरैक्टिव फ़्लो प्रगति दिखाता है, निष्कर्षों को तकनीक द्वारा समूहित करता है, और जांच का रिकॉर्ड निर्यात कर सकता है। यदि सुरक्षित क्लीनअप उम्मीदवार मौजूद हैं, तो किसी भी निष्कासन से पहले आपको उन्हें चुनना होगा और एक पुष्टिकरण वाक्यांश टाइप करना होगा।
इसका एक संक्षिप्त उदाहरण:
$ GhostTrace.CLI scan --name nvidia

  MODULE                        FINDINGS  STATUS
  PersistenceScanModule                2  OK
  ScheduledTasksScanModule             1  OK
  TaskCacheScanModule                  1  PartialSuccess
  PrefetchScanModule                   4  OK

  [Persistence] HKLM\...\Run\NvBackend
      -> C:\Program Files\NVIDIA Corporation\Update Core\NvBackend.exe (missing)

  [Ghost Task] TaskCache\Tree entry with no COM counterpart (T1053.005)
      \NvProfileUpdaterOnLogon_{...}

  TaskCacheScanModule: PartialSuccess. 2 keys unreadable (access denied).
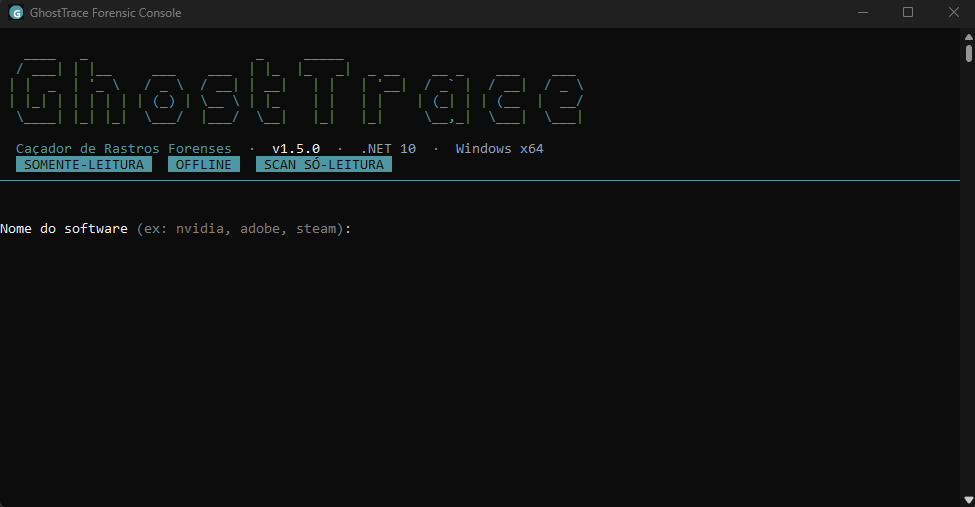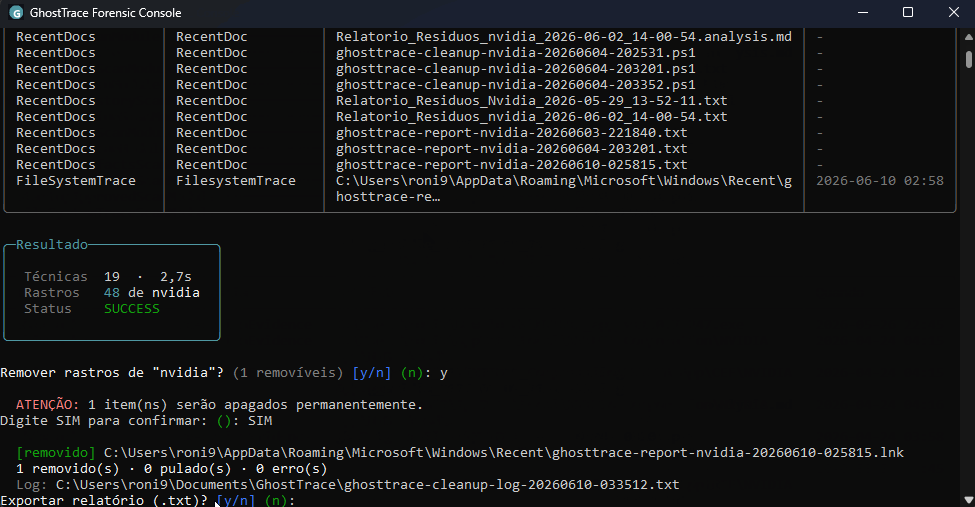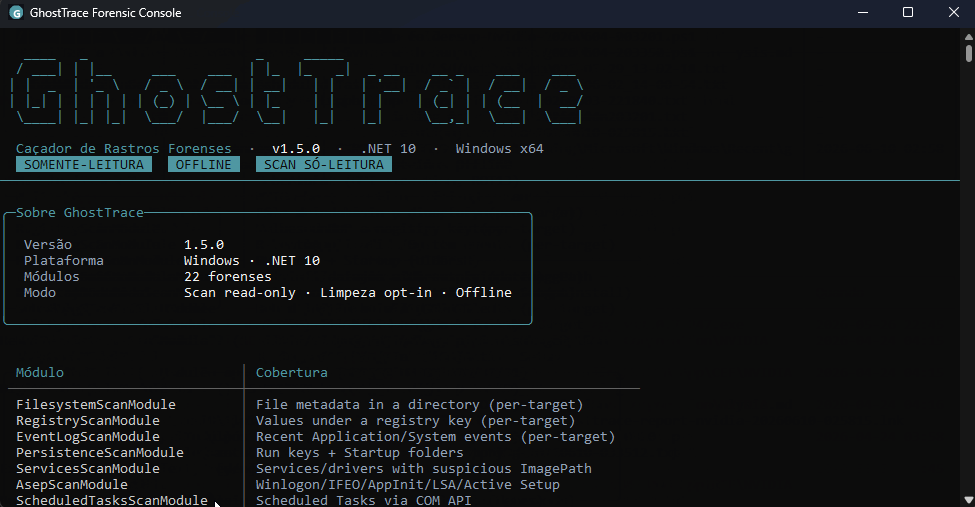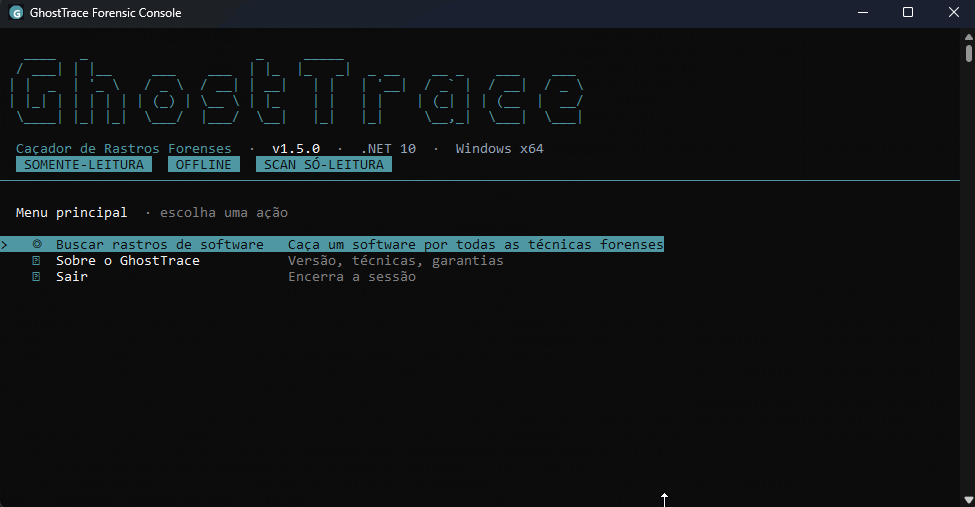
GhostTrace.CLI scan --name nvidia --quiet --output C:\Cases\Host1
--quiet एक गैर-इंटरैक्टिव TXT रिकॉर्ड बनाता है। रिपोर्ट लिखने में विफलता एक गैर-शून्य निकास कोड लौटाती है, इसलिए स्वचालन बिना आर्टिफैक्ट के चुपचाप सफल नहीं होता।
| लक्ष्य | कमांड |
|---|---|
| इंटरैक्टिव मेनू खोलें | GhostTrace.CLI |
| पूर्ण ट्राइएज चलाएँ | GhostTrace.CLI scan |
| नामित एप्लिकेशन की खोज करें | GhostTrace.CLI scan --name <n> |
| स्क्रिप्ट-अनुकूल स्कैन रिकॉर्ड लिखें | GhostTrace.CLI scan --name <n> --quiet --output <directory> |
| Task Scheduler COM और TaskCache को सहसंबंधित करें | GhostTrace.CLI scan-tasks-correlate-json --output <report.json> |
| निर्देशिका, रजिस्ट्री कुंजी या इवेंट लॉग का निरीक्षण करें | scan-fs-json, scan-reg-json, scan-evt-json |
इंटरफ़ेस भाषा --lang के साथ चुनें:
GhostTrace.CLI scan --name nvidia --lang en
GhostTrace.CLI --lang pt-BR
| कोड | अर्थ |
|---|---|
0 | स्कैन पूरा हुआ और कोई भी अनुरोधित रिपोर्ट लिखी गई |
1 | अमान्य तर्क या असमर्थित वातावरण |
2 | रिपोर्ट लिखने में विफलता |
3 | ऑपरेटर द्वारा रद्द किया गया |

| क्षेत्र | साक्ष्य स्रोत |
|---|---|
| पर्सिस्टेंस | Run/RunOnce, Startup, सेवाएँ, Winlogon, IFEO, AppInit, LSA, Active Setup, WMI और शेड्यूल्ड टास्क |
| एक्ज़ीक्यूशन | Prefetch, Shimcache, BAM/DAM, UserAssist और MUICache |
| उपयोगकर्ता गतिविधि | PowerShell इतिहास, आउटबाउंड RDP इतिहास, RecentDocs, USB और नेटवर्क आर्टिफैक्ट्स |
| इंस्टॉल किया गया सॉफ़्टवेयर और अवशेष | Uninstall एंट्री, StartupApproved, Program Files, ProgramData और AppData ट्रेस |
| शेड्यूल्ड टास्क सहसंबंध | Ghost Tasks (T1053.005) की जांच के लिए COM और TaskCache विसंगतियाँ |

पर्सिस्टेंस
| मॉड्यूल | स्रोत |
|---|---|
PersistenceScanModule | Run/RunOnce और Startup फ़ोल्डर |
ServicesScanModule | सेवा और ड्राइवर ImagePath मान |
AsepScanModule | Winlogon, IFEO, AppInit, LSA और Active Setup |
ScheduledTasksScanModule | Task Scheduler COM, छिपे हुए टास्क सहित |
TaskCacheScanModule | TaskCache\Tree विसंगतियाँ |
WmiPersistenceScanModule | __EventFilter, __EventConsumer और बाइंडिंग |
एक्ज़ीक्यूशन और गतिविधि







