 demining/pixnapping-attack-on-android
Pixnapping हमला: CVE-2025-48561 भेद्यता के माध्यम से निजी कुंजियों और सीड वाक्यांशों से समझौता करना बिटकॉइन नेटवर्क और Android बुनियादी ढांचे के लिए एक नया गंभीर खतरा है

यह लेख क्रिप्टोकरेंसी भंडारण क्षेत्र में सुरक्षा खतरों के विकास की जांच करता है, जिसमें निजी कुंजियों (private keys) और सीड फ्रेज़ (seed phrases) को समझौता करने के आधुनिक तरीकों पर ध्यान केंद्रित किया गया है, जो डिजिटल वॉलेट को सुरक्षित करते हैं। आधुनिक क्रिप्टोकरेंसी पारिस्थितिकी तंत्र को निजी कुंजियों और सीड फ्रेज़ को समझौता करने के उद्देश्य से साइबर हमलों के बढ़ते खतरे का सामना करना पड़ रहा है, जो डिजिटल वॉलेट सुरक्षा की नींव हैं। हमलों की जटिलता और परिष्कार, जो न केवल सॉफ्टवेयर बल्कि आधुनिक मोबाइल उपकरणों के हार्डवेयर का भी शोषण करते हैं, हर साल बढ़ रही है। क्लिपबोर्ड हाईजैकिंग, कीलॉगिंग, QR कोड स्पूफिंग, और BIP32/BIP39 वॉलेट कार्यान्वयन में कमजोरियों का शोषण जैसे पारंपरिक खतरों के साथ, शोधकर्ता स्मार्टफोन पर संग्रहीत क्रिप्टोग्राफिक डेटा को समझौता करने के नए तरीकों की पहचान कर रहे हैं।
अक्टूबर 2025 की शुरुआत में, कार्नेगी मेलन विश्वविद्यालय और कई अमेरिकी विश्वविद्यालयों के शोधकर्ताओं ने एक अध्ययन के परिणाम प्रस्तुत किए जिसने वैज्ञानिक और क्रिप्टोग्राफिक समुदायों में हलचल मचा दी। उन्होंने एंड्रॉइड ऑपरेटिंग सिस्टम में एक गंभीर कमजोरी की खोज की, जिसे "Pixnapping" नाम दिया गया और पहचानकर्ता CVE-2025-48561 के तहत पंजीकृत किया गया। यह कमजोरी हमलावरों को एंड्रॉइड उपकरणों की स्क्रीन सामग्री को चरण-दर-चरण पुनर्निर्माण करने की अनुमति देती है, जिससे संवेदनशील दृश्य जानकारी निकाली जा सकती है, जिसमें निजी कुंजियाँ, सीड फ्रेज़ , और Google Authenticator जैसे ऐप्स से एक-बार के 2FA प्रमाणीकरण कोड शामिल हैं।
शोधकर्ताओं द्वारा पहचाना गया खतरा एंड्रॉइड के सॉफ्टवेयर और हार्डवेयर परतों के बीच गहरे अंतःक्रिया पर निर्भर करता है—सिस्टम APIs से लेकर GPU के ग्राफिक्स कम्प्रेशन इंजन तक। Pixnapping GPU.zip साइड-चैनल तकनीकों को एंड्रॉइड Intents और विंडो ब्लर API के वैध उपयोग के साथ जोड़ता है, जिससे स्क्रीन का गुप्त पिक्सेल-दर-पिक्सेल पुनर्निर्माण संभव होता है। यह दृष्टिकोण एक मानक स्मार्टफोन को डिजिटल संपत्तियों, जिसमें Bitcoin (BTC), Ethereum (ETH), Litecoin (LTC), XRP, और अन्य क्रिप्टोकरेंसी शामिल हैं, के प्रबंधन के लिए उपयोग की जाने वाली महत्वपूर्ण जानकारी के संभावित रिसाव का स्रोत बना देता है।
खतरा इस तथ्य में निहित है कि उपयोगकर्ता को हमलावर को कोई अनुमति देने की आवश्यकता नहीं है—दुर्भावनापूर्ण ऐप पृष्ठभूमि में चल सकता है, एंड्रॉइड सुरक्षा प्रणाली के लिए अदृश्य रहता है। परिणामस्वरूप, हमलावर वॉलेट बैकअप या निकासी के दौरान सीड फ्रेज़ तक दृश्य पहुंच प्राप्त कर सकता है, जो प्रभावी रूप से पीड़ित की क्रिप्टो संपत्तियों पर पूर्ण नियंत्रण के बराबर है।
ऐसे खतरों का संयोजन—Pixnapping हमलों से लेकर Rowhammer, Spectre, Meltdown, और संबंधित साइड-चैनल विधियों के माध्यम से हार्डवेयर रिसाव तक—मोबाइल ऑपरेटिंग सिस्टम और वित्तीय प्रौद्योगिकियों के प्रतिच्छेदन पर सुरक्षा रणनीतियों पर पुनर्विचार करने की आवश्यकता को उजागर करता है। CVE-2025-48561 जैसी प्रत्येक नई कमजोरी दर्शाती है कि क्रिप्टोकरेंसी तक मोबाइल पहुंच की सुविधा और मौलिक क्रिप्टोग्राफिक सुरक्षा सुनिश्चित करने के बीच संतुलन कितना नाजुक हो सकता है।
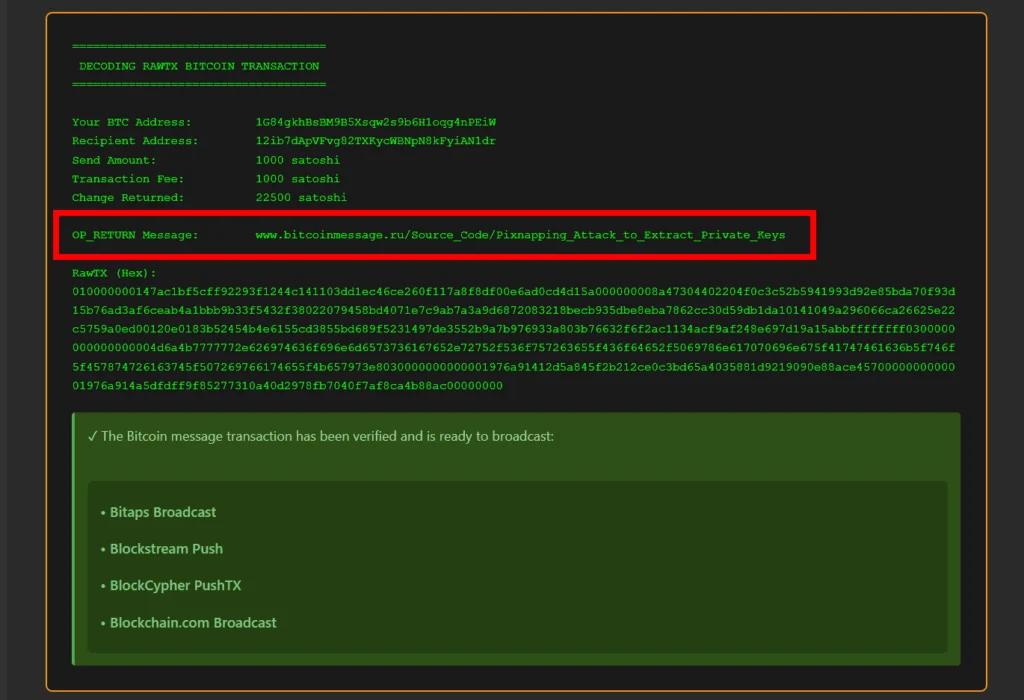
डिकोड किया गया लेनदेन 816760531f334651d711909a93a5959e74b3dbe126f50dbb6efb3e7d61f224ba Bitcoin ब्लॉकचेन के अपरिवर्तनीय खाता-बही में दर्ज शोध कार्य का प्रलेखित प्रमाण प्रस्तुत करता है। RawTX का संरचनात्मक विश्लेषण Bitcoin संस्करण 1 लेनदेन की क्लासिक वास्तुकला को प्रकट करता है, जिसमें एक महत्वपूर्ण तत्व शामिल है— OP_RETURN फ़ील्ड जिसमें Pixnapping हमले पर शोध की ओर इशारा करता एक एम्बेडेड URL है।
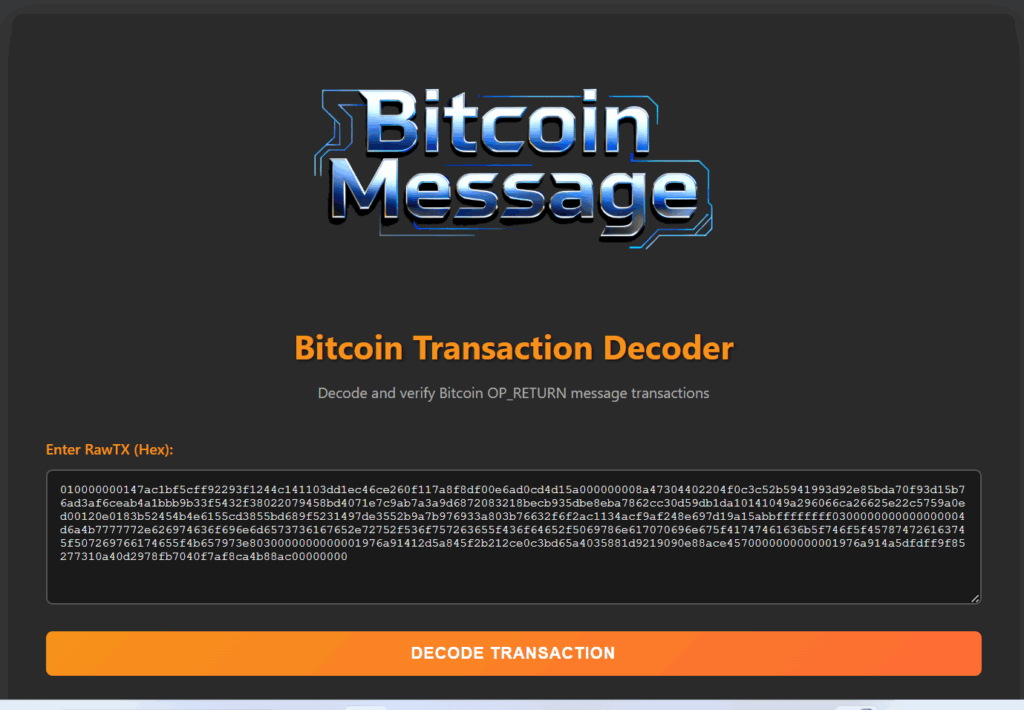
https://github.com/zoeir/Bitcoin-Message-Transaction
लेनदेन संरचना का विघटन:
लेनदेन पिछले लेनदेन से एक एकल इनपुट (UTXO) का उपयोग करता है और तीन आउटपुट बनाता है: पहला आउटपुट, शून्य मूल्य के साथ, OP_RETURN संदेश (77 बाइट्स डेटा) रखता है, दूसरा आउटपुट प्राप्तकर्ता पते 12ib7dApVFvg82TXKycWBNpN8kFyiAN1dr को 1000 सातोशी (0.00001 BTC) स्थानांतरित करता है, और तीसरा आउटपुट प्रेषक पते 1G84gkhBsBM9B5Xsqw2s9b6H1oqg4nPEiW को 22,500 सातोशी का परिवर्तन लौटाता है। लेनदेन शुल्क 1000 सातोशी है, जो नेटवर्क खनिकों द्वारा प्राथमिकता प्रसंस्करण सुनिश्चित करता है।