
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Digital-Signature-Forgery-Attack — CVE-2025-29774 कमजोरियां और SIGHASH_SINGLE बग नकली RawTX के साथ मल्टी-सिग्नेचर वॉलेट संचालन विधियों को कैसे खतरा पहुंचाते हैं | Kitploit
उपकरण/GitHubGitHub/demining/digital-signature-forgery-attack
भेद्यता विश्लेषणशोषणक्रिप्टोग्राफीCTFलर्निंग और शिक्षाचयनित संसाधन
GitHubdemining/digital-signature-forgery-attack

Digital-Signature-Forgery-Attack

CVE-2025-29774 कमजोरियां और SIGHASH_SINGLE बग नकली RawTX के साथ मल्टी-सिग्नेचर वॉलेट संचालन विधियों को कैसे खतरा पहुंचाते हैं

रिपॉजिटरी देखेंवेबसाइट
4551 साल पहलेअभी तक समीक्षित नहीं
साझा करें
Digital Signature Forgery Attack: How CVE-2025-29774 Vulnerabilities and the SIGHASH_SINGLE Bug Threaten Multi-Signature Wallet Operational Methods with Fake RawTX

इस लेख में, हम डिजिटल हस्ताक्षर जालसाजी हमले (Digital Signature Forgery Attack) के क्रिप्टोग्राफिक हमले को देखेंगे, इसके परिणाम Bitcoin नेटवर्क में लेन-देन की सुरक्षा के लिए खतरा पैदा करते हैं, क्योंकि डिजिटल हस्ताक्षर क्रिप्टोकरेंसी स्थानांतरण के स्वामित्व और प्राधिकरण की पुष्टि करते हैं। हम आधुनिक शोध और पहचानी गई कमजोरियों के आधार पर Bitcoin पर ऐसे हमलों के प्रभाव के उदाहरणों पर विचार करेंगे।

डिजिटल हस्ताक्षर जालसाजी हमला (Digital Signature Forgery Attack) एक हमलावर द्वारा नकली ECDSA डिजिटल हस्ताक्षर बनाने का प्रयास है जिसे Bitcoin नेटवर्क द्वारा मान्य माना जाएगा। यह हमला मालिक की निजी कुंजी जाने बिना लेन-देन को अधिकृत करने की अनुमति देता है, जो BTC सिक्का धारक के क्रिप्टो वॉलेट में धन की सुरक्षा को जोखिम में डालता है।


  • ट्यूटोरियल: https://youtu.be/qbu1m_C1wyA
  • ट्यूटोरियल: https://cryptodeeptech.ru/digital-signature-forgery-attack
  • ट्यूटोरियल: https://dzen.ru/video/watch/68801dfc0c886621f7c1a0db
  • Google Colab: https://colab.research.google.com/drive/1TKrJ0bKsNgc72H9UvzpCnh2YPmRsyPdW

क्रिप्टोग्राफी में, एक डिजिटल हस्ताक्षर किसी संदेश या लेन-देन की प्रामाणिकता की पुष्टि प्रदान करता है। हस्ताक्षर जालसाजी का अर्थ है कि एक "RawTX" जोड़ी बनाना संभव है जिसे सिस्टम द्वारा मान्य माना जाएगा, हालाँकि वास्तव में यह निजी कुंजी के स्वामी द्वारा नहीं बनाया गया था। यह धोखाधड़ी, धन की चोरी और ब्लॉकचेन की अखंडता के उल्लंघन का मार्ग खोलता है। डिजिटल हस्ताक्षर जालसाजी हमला (Digital Signature Forgery Attack - DSFA) एक क्रिप्टोग्राफिक हमले के रूप में सॉफ्टवेयर घटकों में कार्यान्वित किया जाता है जो Node.js प्लेटफ़ॉर्म पर XML दस्तावेज़ों के हस्ताक्षरों को सत्यापित करने के लिए xml-crypto लाइब्रेरी का उपयोग करते हैं।

Digital Signature Forgery Attack: How CVE-2025-29774 Vulnerabilities and the SIGHASH_SINGLE Bug Threaten Multi-Signature Wallet Operational Methods with Fake RawTX

https://youtu.be/qbu1m_C1wyA


सबसे पहले, यह उद्यम एकीकरण समाधान, क्लाउड सेवाओं और एकल साइन-ऑन सिस्टम से संबंधित है, जैसे IBM App Connect Enterprise Certified Container और अन्य एप्लिकेशन जो SAML प्रमाणीकरण और प्राधिकरण के लिए xml-crypto पर निर्भर करते हैं। हार्डवेयर कमजोरियाँ विशिष्ट भौतिक उपकरणों से जुड़ी नहीं हैं, बल्कि कमजोर लाइब्रेरी का उपयोग करने वाले सॉफ्टवेयर उत्पादों में कार्यान्वित की जाती हैं।

CVE-2025-29774 और CVE-2025-29775 नामक कमजोरियाँ, जिन्हें डिजिटल हस्ताक्षर जालसाजी हमला (Digital Signature Forgery Attack) के रूप में जाना जाता है, xml-crypto सॉफ्टवेयर लाइब्रेरी में कार्यान्वित की जाती हैं, जो Node.js प्लेटफ़ॉर्म पर XML दस्तावेज़ों पर डिजिटल हस्ताक्षर और एन्क्रिप्शन के लिए एक लाइब्रेरी है।
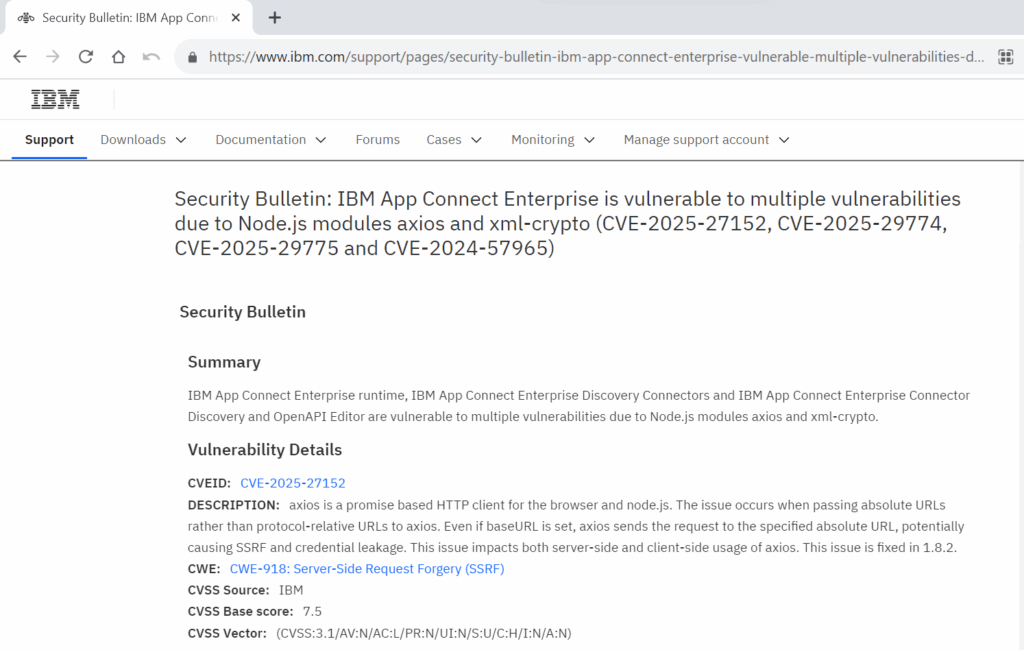

Digital Signature Forgery Attack: How CVE-2025-29774 Vulnerabilities and the SIGHASH_SINGLE Bug Threaten Multi-Signature Wallets Methods of Operations with Fake RawTXसुरक्षा बुलेटिन: IBM App Connect Enterprise Certified Container ऑपरेंड XML डेटा में हस्ताक्षर सत्यापन को बायपास करने के लिए कमजोर हैं [CVE-2025-29774] [CVE-2025-29775]
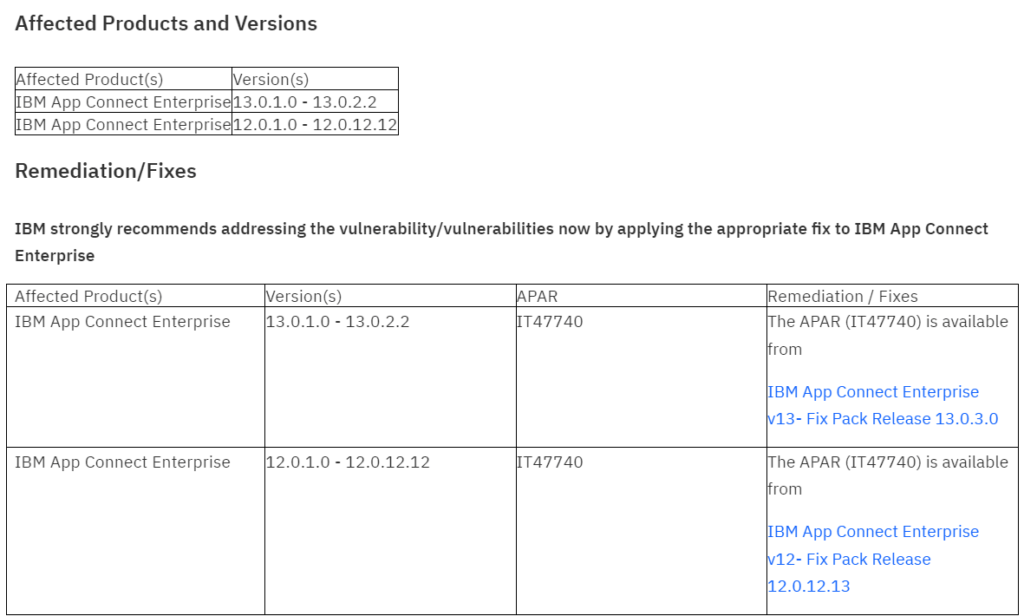
  • IBM App Connect Enterprise Certified Container एक डेटा एकीकरण और प्रसंस्करण सॉफ्टवेयर है जो XML दस्तावेज़ हस्ताक्षरों को सत्यापित करने के लिए xml-crypto का उपयोग करता है। कमजोरियाँ डिजिटल हस्ताक्षर सत्यापन को बायपास करने की अनुमति देती हैं, जिससे हस्ताक्षरित संदेशों, जिसमें प्रमाणीकरण और प्राधिकरण के लिए SAML प्रतिक्रियाएँ शामिल हैं, को जाली बनाने और संशोधित करने की संभावना पैदा होती है।
  • सिस्टम और एप्लिकेशन जो xml-crypto लाइब्रेरी के साथ Node.js का उपयोग करते हैं हस्ताक्षरित XML संदेशों को सत्यापित करने के लिए, विशेष रूप से SAML प्रमाणीकरण के संदर्भ में (जैसे, उद्यम पोर्टल, एकल साइन-ऑन सिस्टम, क्लाउड सेवाएँ)। कमजोरी एक हमलावर को मान्य हस्ताक्षरित XML संदेशों को इस तरह से संशोधित करने की अनुमति देती है कि वे हस्ताक्षर सत्यापन पास कर लें, जिससे प्रमाणीकरण और प्राधिकरण बायपास, विशेषाधिकार वृद्धि और क्रेडेंशियल स्पूफिंग हो सकती है।

Digital Signature Forgery Attack: How CVE-2025-29774 Vulnerabilities and the SIGHASH_SINGLE Bug Threaten Multi-Signature Wallets Methods of Operations with Fake RawTXCVE-2025-29774 और CVE-2025-29775 (SAMLStorm) के लिए प्रकटीकरण।

  • कमजोरियाँ xml-crypto में अनुचित क्रिप्टोग्राफिक हस्ताक्षर सत्यापन से संबंधित हैं, विशेष रूप से DigestValue नोड के प्रबंधन में, जहाँ एक हमलावर हस्ताक्षर सत्यापन को तोड़े बिना XML टिप्पणियाँ सम्मिलित कर सकता है।
  • यह हस्ताक्षरित XML दस्तावेज़ों में महत्वपूर्ण पहचान और अभिगम नियंत्रण विशेषताओं को संशोधित करने की अनुमति देता है, जिसके परिणामस्वरूप क्रेडेंशियल या अभिगम अधिकारों की आवश्यकता के बिना सुरक्षा को बायपास करने की क्षमता होती है।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    405
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    261
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





