
 deathshotxd/0xcr0sscrush
Windows BYOVD अनुसंधान DCRCVDrv.sys और Alinubx.sys पर, उनके kernel primitives, IOCTL surfaces, और detection opportunities की reverse engineering।



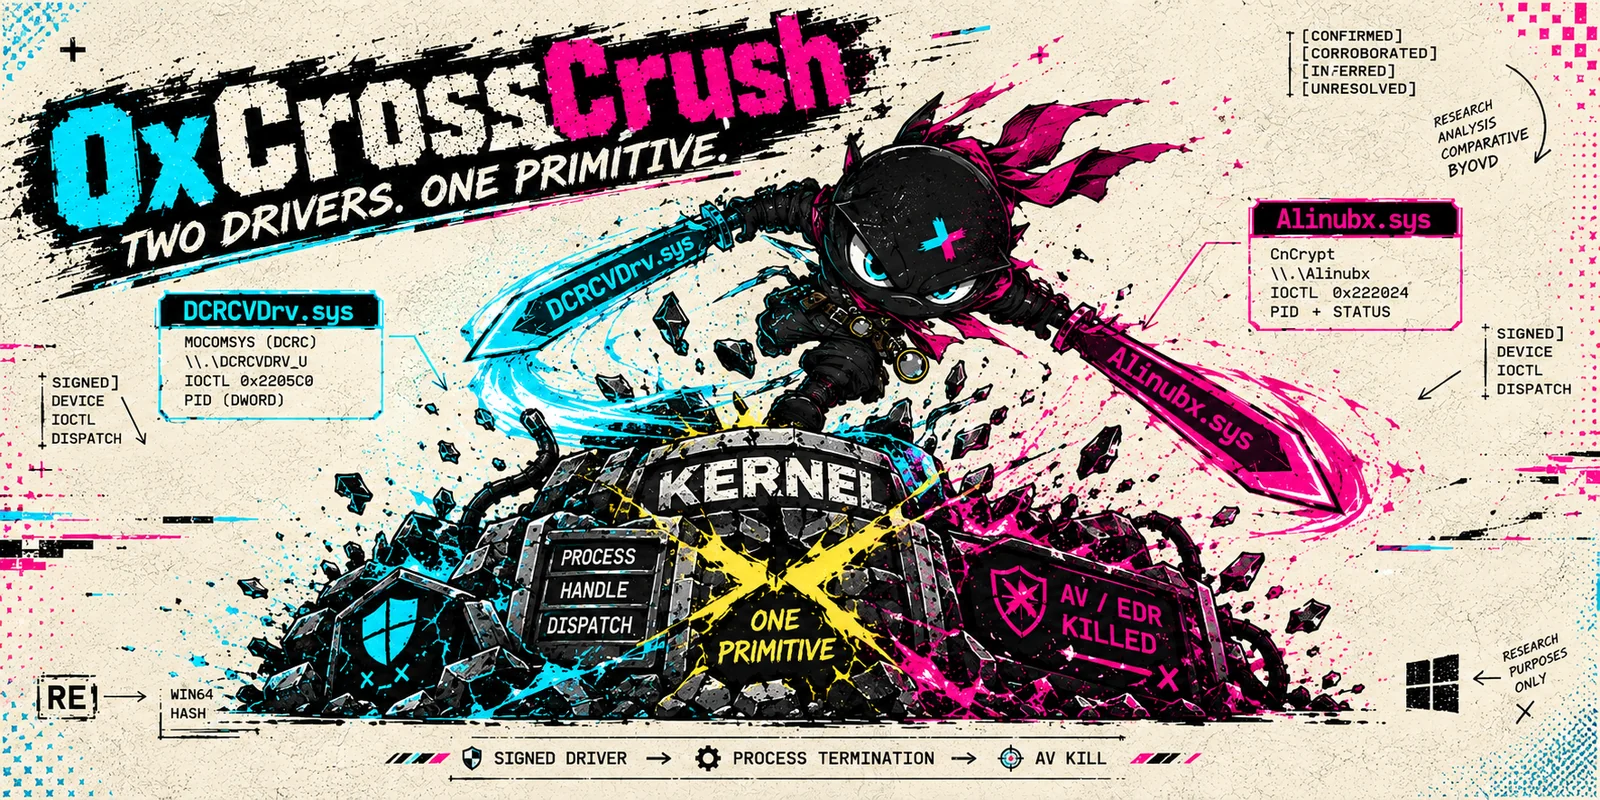
दो हस्ताक्षरित ड्राइवर। एक खतरनाक कर्नेल प्रिमिटिव। 0xCr0ssCrush एक Windows BYOVD अनुसंधान परियोजना है जो DCRCVDrv.sys और Alinubx.sys ड्राइवरों को कवर करती है, जिनका दुरुपयोग Cruciferra मैलवेयर-एज़-ए-सर्विस लोडर द्वारा किया जाता है: उनके इंटरफ़ेस, उनके कर्नेल प्रिमिटिव, उनकी उत्पत्ति, और उनके दुरुपयोग का पता लगाने और उससे बचाव करने का तरीका।
दो कमज़ोर हस्ताक्षरित ड्राइवरों के लिए एक अनुसंधान हार्नेस और विश्लेषण पैकेज:
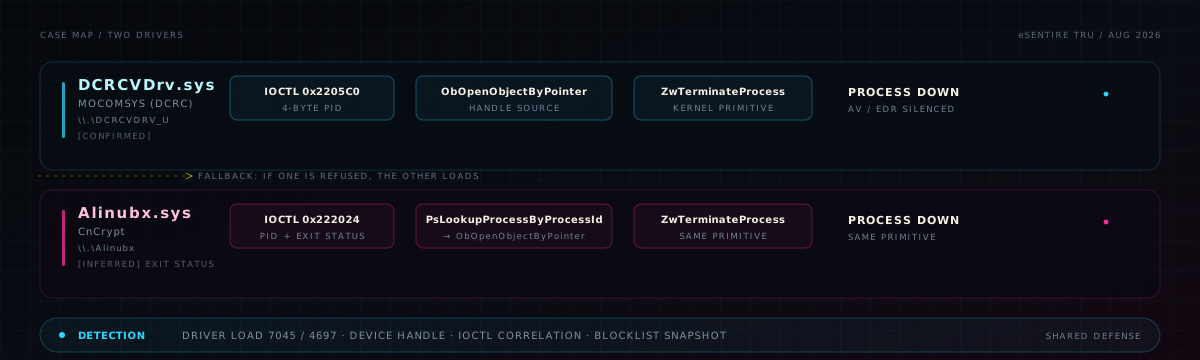
यह रिपॉज़िटरी ऑपरेटरों की अपनी ही रिडंडेंसी रणनीति को दोहराती है: यदि एक ड्राइवर को होस्ट द्वारा अस्वीकार कर दिया जाता है, तो हार्नेस दूसरे पर वापस चला जाता है।
दोनों ड्राइवरों को अगस्त 2026 में eSentire की Threat Response Unit द्वारा Cruciferra मैलवेयर-एज़-ए-सर्विस लोडर के घटकों के रूप में प्रलेखित किया गया था, जो पेलोड डिलीवरी से पहले AV/EDR प्रक्रियाओं को समाप्त करता है। ये काल्पनिक प्रिमिटिव नहीं हैं - इनका जंगल में दुरुपयोग किया जाता है, ये हस्ताक्षरित हैं, और इस अनुसंधान के समय Microsoft की प्रवर्तित कमज़ोर-ड्राइवर ब्लॉकलिस्ट में इनमें से कोई भी फ़ाइल मौजूद नहीं थी।
नियंत्रित-लैब रन: ड्राइवर चयन, हैश सत्यापन, लक्ष्य रिज़ॉल्यूशन, और Windows 11 लैब होस्ट पर टर्मिनेशन IOCTL पथ। सटीक प्रक्रिया के लिए docs/reproduction.md देखें।
0xCr0ssCrush अंतर्निहित कमज़ोर ड्राइवरों की खोज का दावा नहीं करता। इसका योगदान दो हाल ही में दुरुपयोग किए गए हस्ताक्षरित Windows ड्राइवरों, उनके उजागर इंटरफ़ेस, कर्नेल प्रिमिटिव, उत्पत्ति, पर्यावरणीय व्यवहार, और रक्षात्मक पहचान के अवसरों को कवर करने वाला एक पुनरुत्पादनीय तुलनात्मक अनुसंधान कार्यान्वयन है।
हमारे अनुसंधान के दौरान दोनों ड्राइवर इंटरफ़ेस से मेल खाता कोई भी सार्वजनिक रूप से अनुक्रमित कार्यान्वयन की पहचान नहीं की गई।
निष्कर्षों के लिए स्वतंत्र समर्थन:

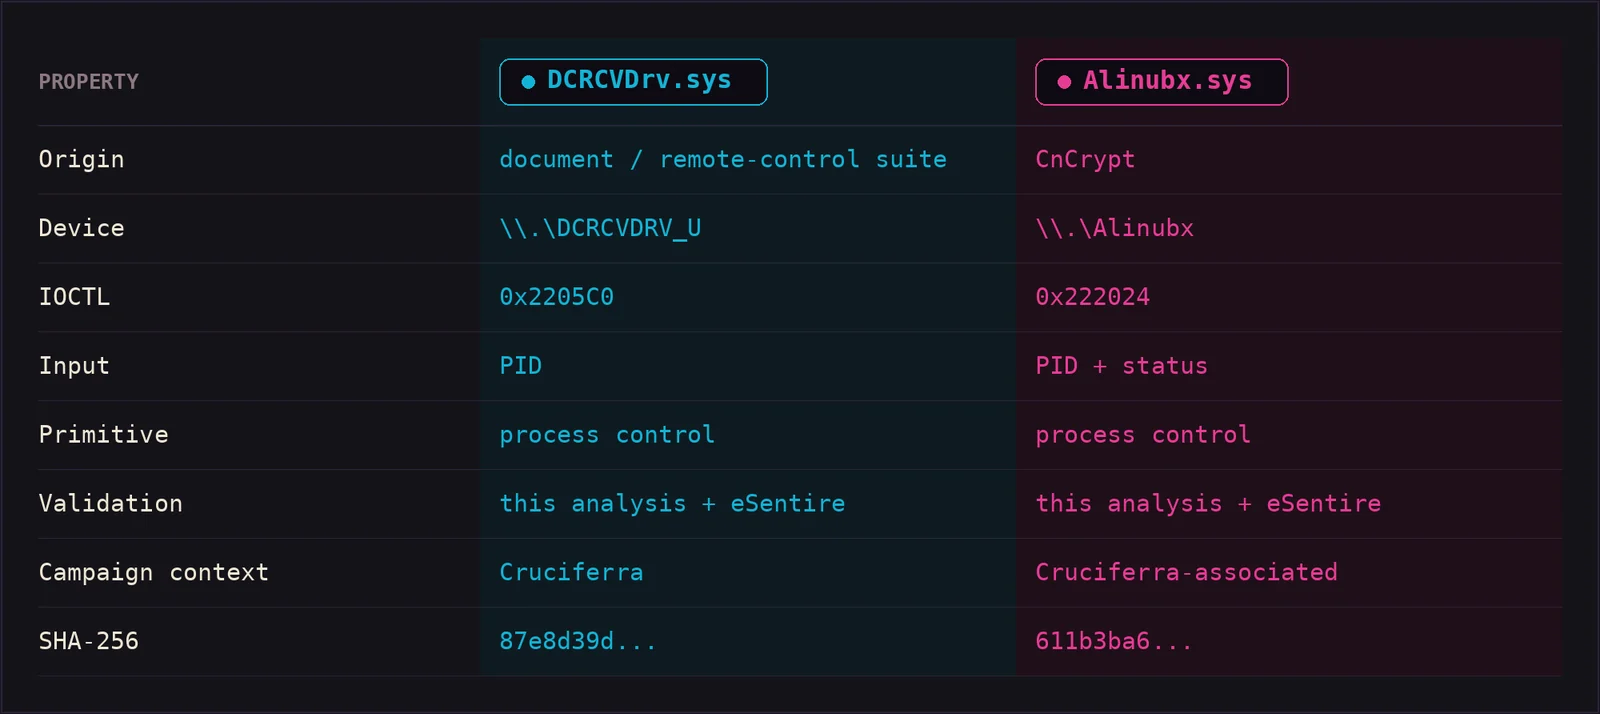
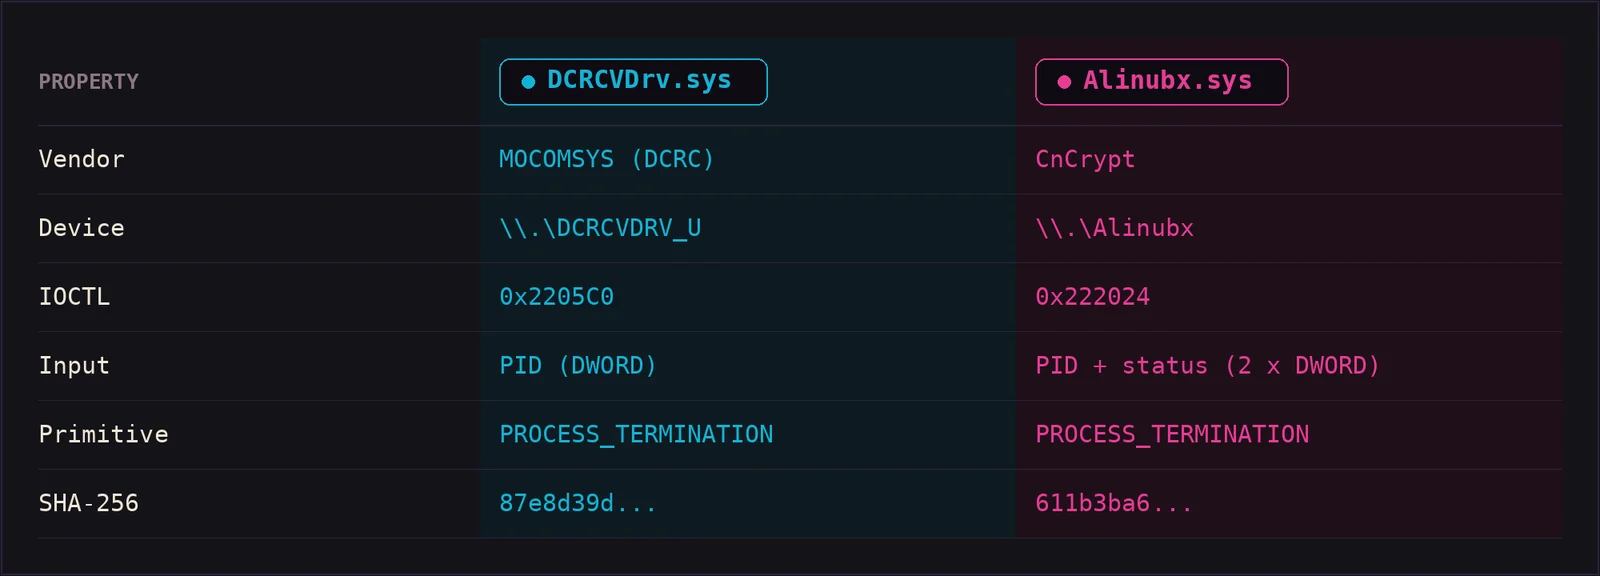
पूर्ण मैट्रिक्स और IOCTL सतह docs/ioctl-reference.md में।
MOCOMSYS (DCRC) का हस्ताक्षरित ड्राइवर जिसमें WFP कॉलआउट स्ट्रिंग्स और एक
चाइल्ड-प्रोसेस मॉनिटर है। उजागर डिवाइस \\.\DCRCVDRV_U उपयोगकर्ता मोड से एक
टर्मिनेशन IOCTL स्वीकार करता है। विश्लेषण:
\\.\DCRCVDRV_U0x2205C0विवरण docs/dcrcv-analysis.md में।
WFP/ALE कॉलआउट स्ट्रिंग्स वाला CnCrypt का हस्ताक्षरित ड्राइवर। उजागर किया गया
डिवाइस \\.\Alinubx एक टर्मिनेशन IOCTL स्वीकार करता है जो PID और एक
एग्ज़िट स्टेटस लेता है।
\\.\Alinubx0x222024{ pid: DWORD, exit_status: DWORD }विवरण docs/alinubx-analysis.md में।
दोनों ड्राइवर एक ही प्रिमिटिव परिवार को उजागर करते हैं:
primitive_family: PROCESS_CONTROL
primitive:        PROCESS_TERMINATION
मशीन-पठनीय वर्गीकरण metadata/drivers.json में निहित है ताकि रिपॉज़िटरी को पुनर्गठित किए बिना अतिरिक्त ड्राइवर जोड़े जा सकें।
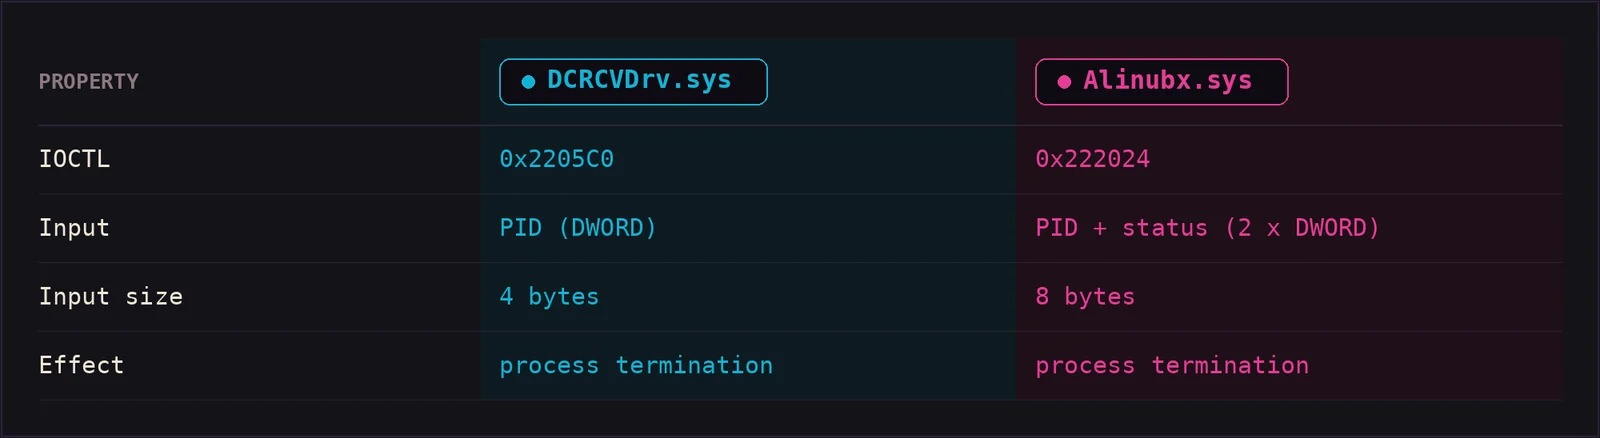
पूर्ण डिस्पैच विश्लेषण (अवलोकित अतिरिक्त DCRCVDrv.sys सरफेस सहित) docs/ioctl-reference.md में है।
राइटअप में प्रत्येक दावे पर एक प्रमाण लेबल होता है:
[CONFIRMED]      directly established from code/disassembly
[CORROBORATED]   observed here and independently supported
[INFERRED]       likely but not fully proven
[UNRESOLVED]     current evidence insufficient
एनोटेटेड डिसअसेम्बली अंश (import capture, IOCTL dispatch, termination helper, strings) analysis/ के अंतर्गत शामिल हैं ताकि विश्लेषण को दोबारा चलाया जा सके।
बिल्ड करें, फिर हैश सत्यापन के बिना कभी भी ड्राइवर लोड न करें - harness स्वयं इसे लागू करता है:
cargo build --release --target x86_64-pc-windows-gnu
crosscrush.exe -d -n "notepad.exe"        # dry run, no IOCTLs
crosscrush.exe -n "notepad.exe" -k dcrc   # single driver
चरण-दर-चरण प्रक्रिया और लैब स्वच्छता docs/reproduction.md में।






