भेद्यता अनुसंधान और सुधार: Azure क्लाउड अवसंरचना
परियोजना अवलोकन
यह परियोजना क्लाउड-होस्टेड विंडोज सर्वर 2025 इंस्टेंस (CyberVM) के लिए एंड-टू-एंड भेद्यता प्रबंधन जीवनचक्र का दस्तावेजीकरण करती है। यह प्रयोगशाला प्रत्यक्ष सॉफ्टवेयर पैचिंग और आर्किटेक्चरल प्रतिपूरक नियंत्रण दोनों का उपयोग करके उच्च-गंभीरता वाले सुरक्षा जोखिमों की पहचान, विश्लेषण और बेअसर करने के लिए एक सक्रिय दृष्टिकोण प्रदर्शित करती है।
1. पहचान और आधारभूत मूल्यांकन
सुरक्षा आधारभूत स्थापित करने के लिए Nessus Essentials का उपयोग करके एक प्रारंभिक क्रेडेंशियल स्कैन किया गया। स्कैन में कुल 66 भेद्यताएं सामने आईं, जिनमें दो उच्च-प्राथमिकता वाले लक्ष्य शामिल थे।
| गंभीरता | आईडी | विवरण | CVSS v3.0 |
|---|
| उच्च | KB5075899 | विंडोज सर्वर 2026 संचयी अद्यतन गायब | 7.0 |
| उच्च | CVE-2025-14847 | MongoDB (Splunk) में अप्रारंभित हीप मेमोरी लीक | 7.5 |
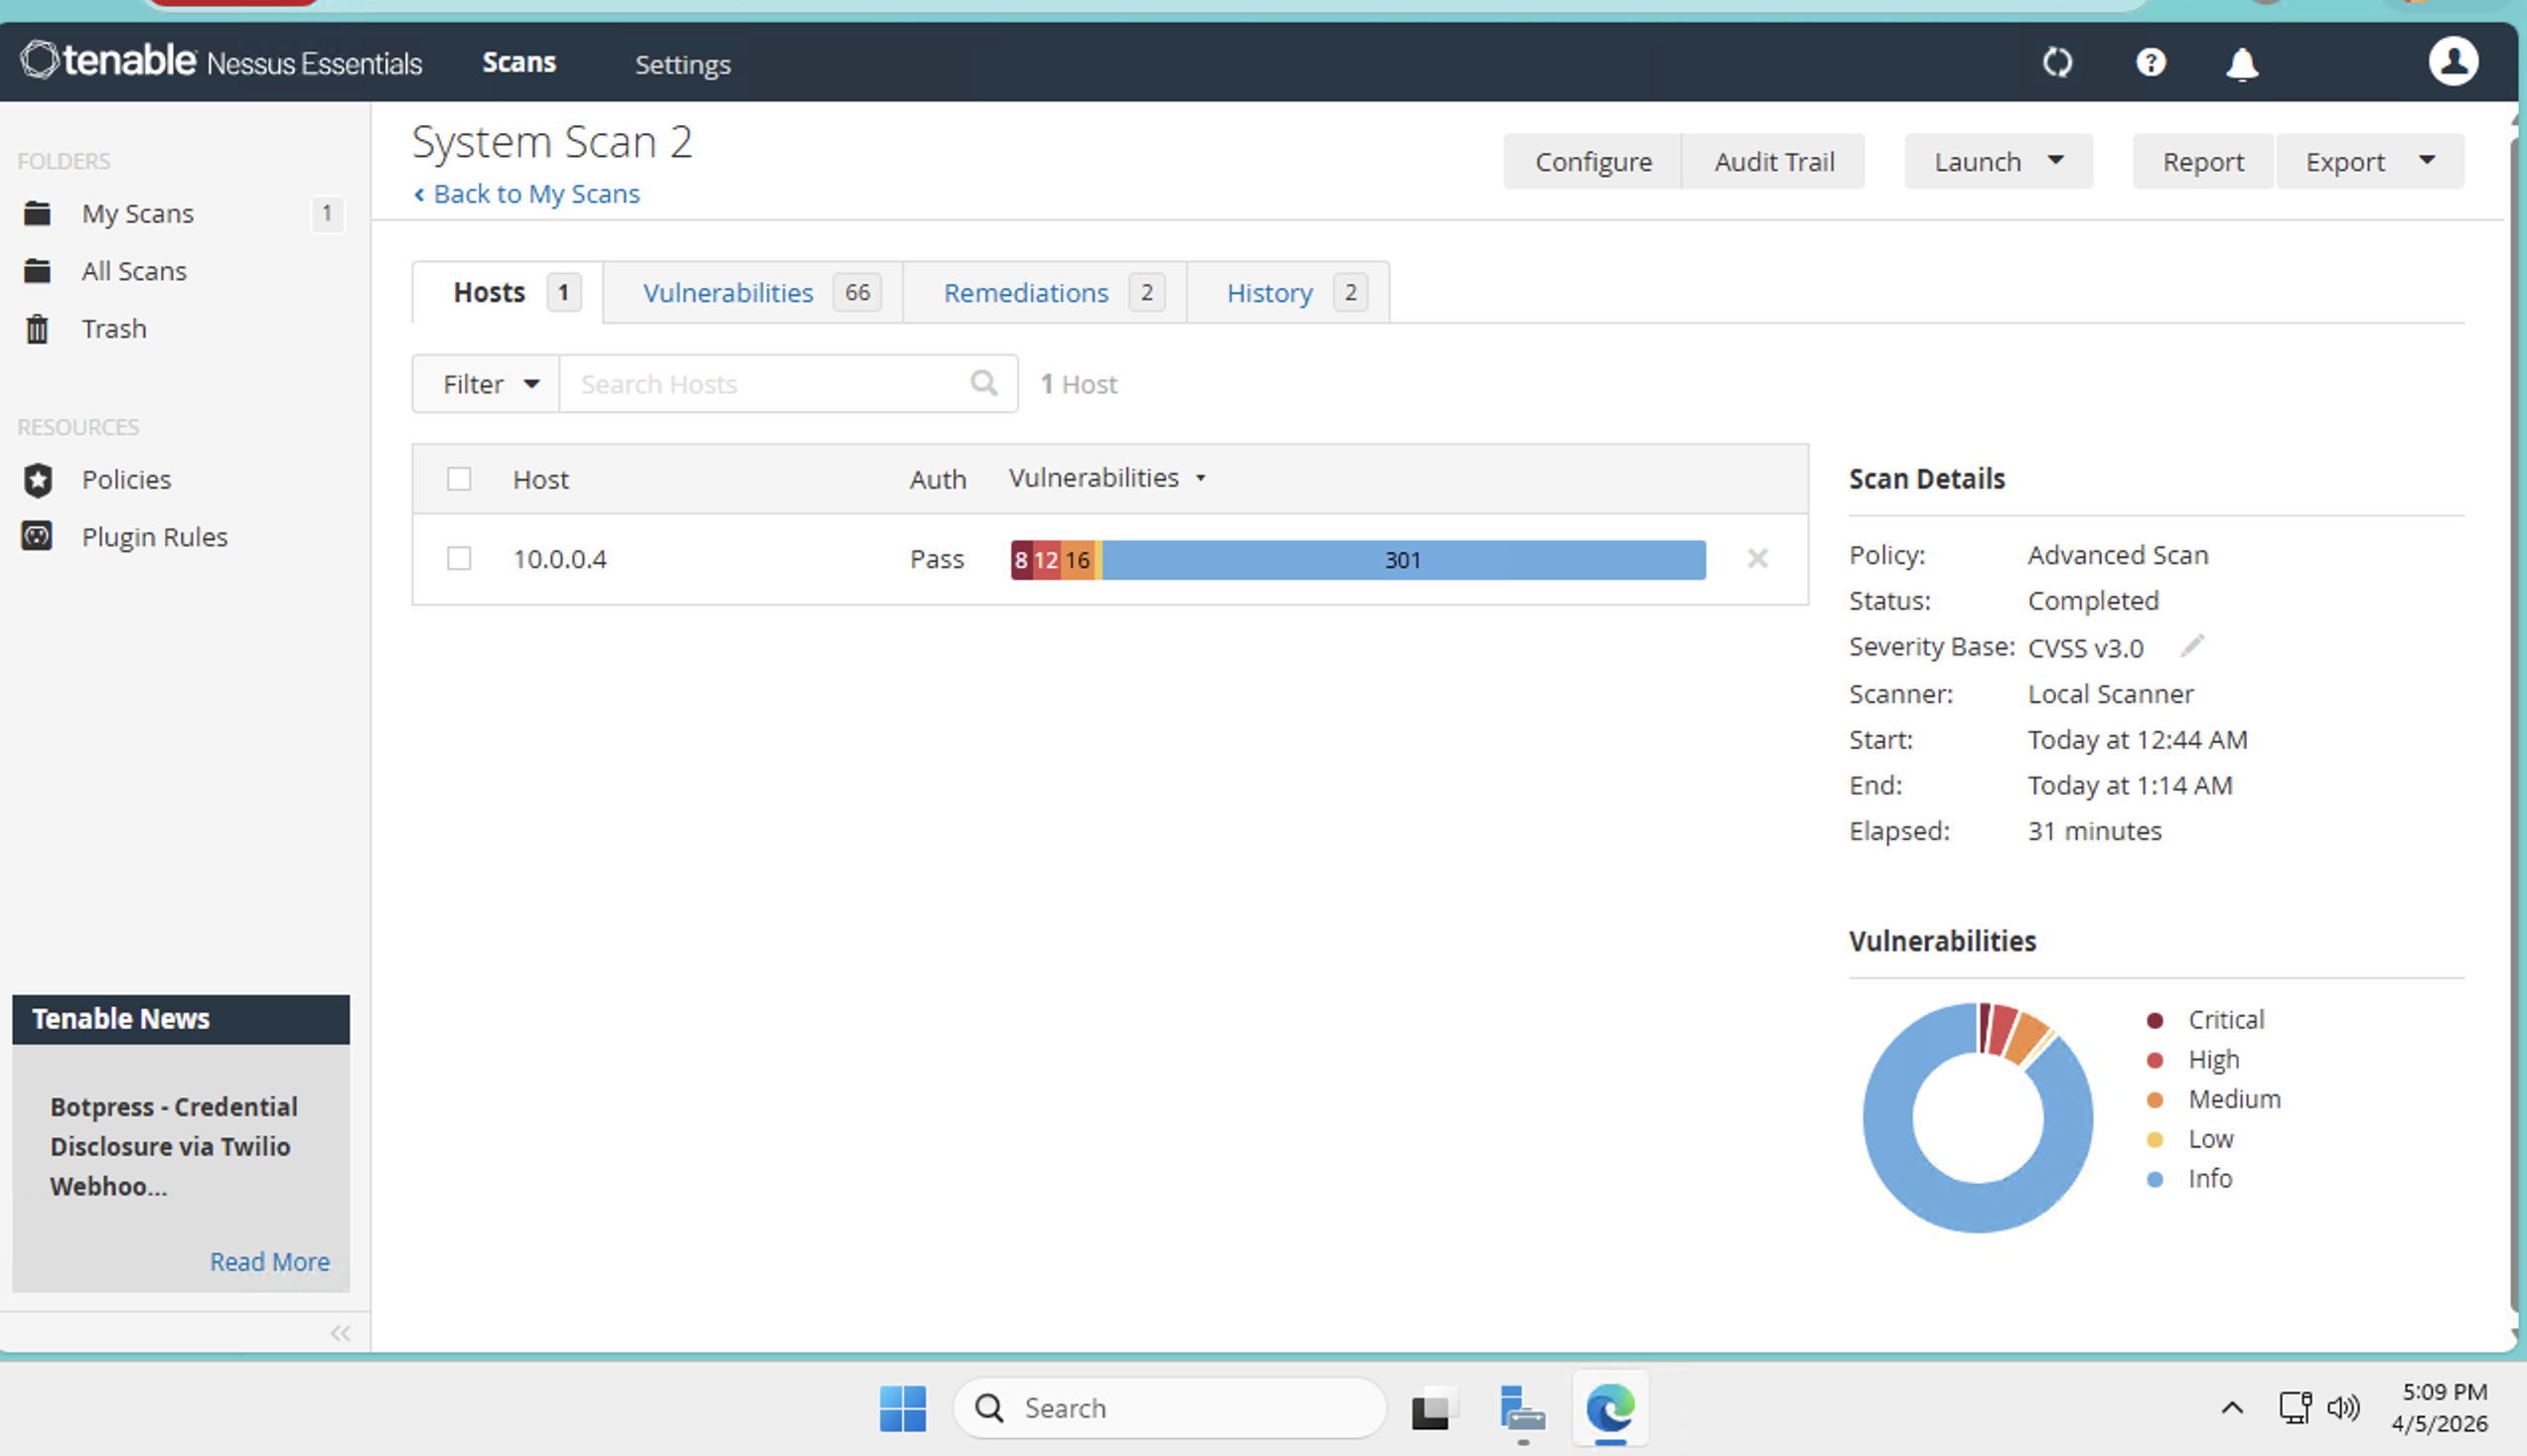 चित्र 1: महत्वपूर्ण जोखिम बिंदुओं की पहचान करने वाला प्रारंभिक आधारभूत स्कैन।
2. तकनीकी जोखिम विश्लेषण
- KB5075899: कई CVE के लिए पैच गायब हैं जो रिमोट कोड निष्पादन (RCE) या स्थानीय विशेषाधिकार वृद्धि का कारण बन सकते हैं।
- CVE-2025-14847: Splunk द्वारा उपयोग किए जाने वाले बंडल MongoDB इंस्टेंस (v4.2.24) में एक प्रोटोकॉल हेडर लंबाई बेमेल। यह भेद्यता अप्रमाणित क्लाइंट्स को अप्रारंभित हीप मेमोरी पढ़ने की अनुमति देती है।
3. सुधार और कार्यान्वयन
कार्य A: ओएस पैचिंग (KB5075899)
- चुनौती: स्वचालित विंडोज अपडेट प्रगति करने में विफल रहे।
- समाधान: Microsoft Update Catalog से स्टैंडअलोन
.msu इंस्टॉलर डाउनलोड करके और प्रशासनिक विशेषाधिकारों के साथ इसे तैनात करके मैन्युअल रूप से हस्तक्षेप किया गया।
- परिणाम: सिस्टम बाइनरी को सफलतापूर्वक अपडेट किया गया और हार्डनिंग को अंतिम रूप देने के लिए एक अनिवार्य रिबूट किया गया।
कार्य B: नेटवर्क अलगाव (CVE-2025-14847)
- दुविधा: Splunk निर्भरता बाधाओं (उपलब्धता जोखिम) के कारण बंडल MongoDB को अपग्रेड करना संभव नहीं था।
- परिवर्तन: जबकि मैंने शुरू में एक Azure फ़ायरवॉल नीति डिज़ाइन की थी, सब्सक्रिप्शन-स्तरीय संसाधन बाधाओं के कारण मैंने सफलतापूर्वक एक नेटवर्क सुरक्षा समूह (NSG) इनबाउंड नियम पर स्विच किया। यह बुनियादी ढांचे की सीमाओं के भीतर प्रभावी सुरक्षा नियंत्रण लागू करने की क्षमता प्रदर्शित करता है।
- नियंत्रण लागू किया गया:
- नियम:
Deny_MongoDB_8191
- प्राथमिकता: 105
- कार्रवाई: अस्वीकार करें
- विवरण: CVE-2025-14847 के लिए निवारक प्रतिपूरक नियंत्रण। CyberVM पर बंडल MongoDB हीप लीक के लिए शोषण पथ को अवरुद्ध करता है।
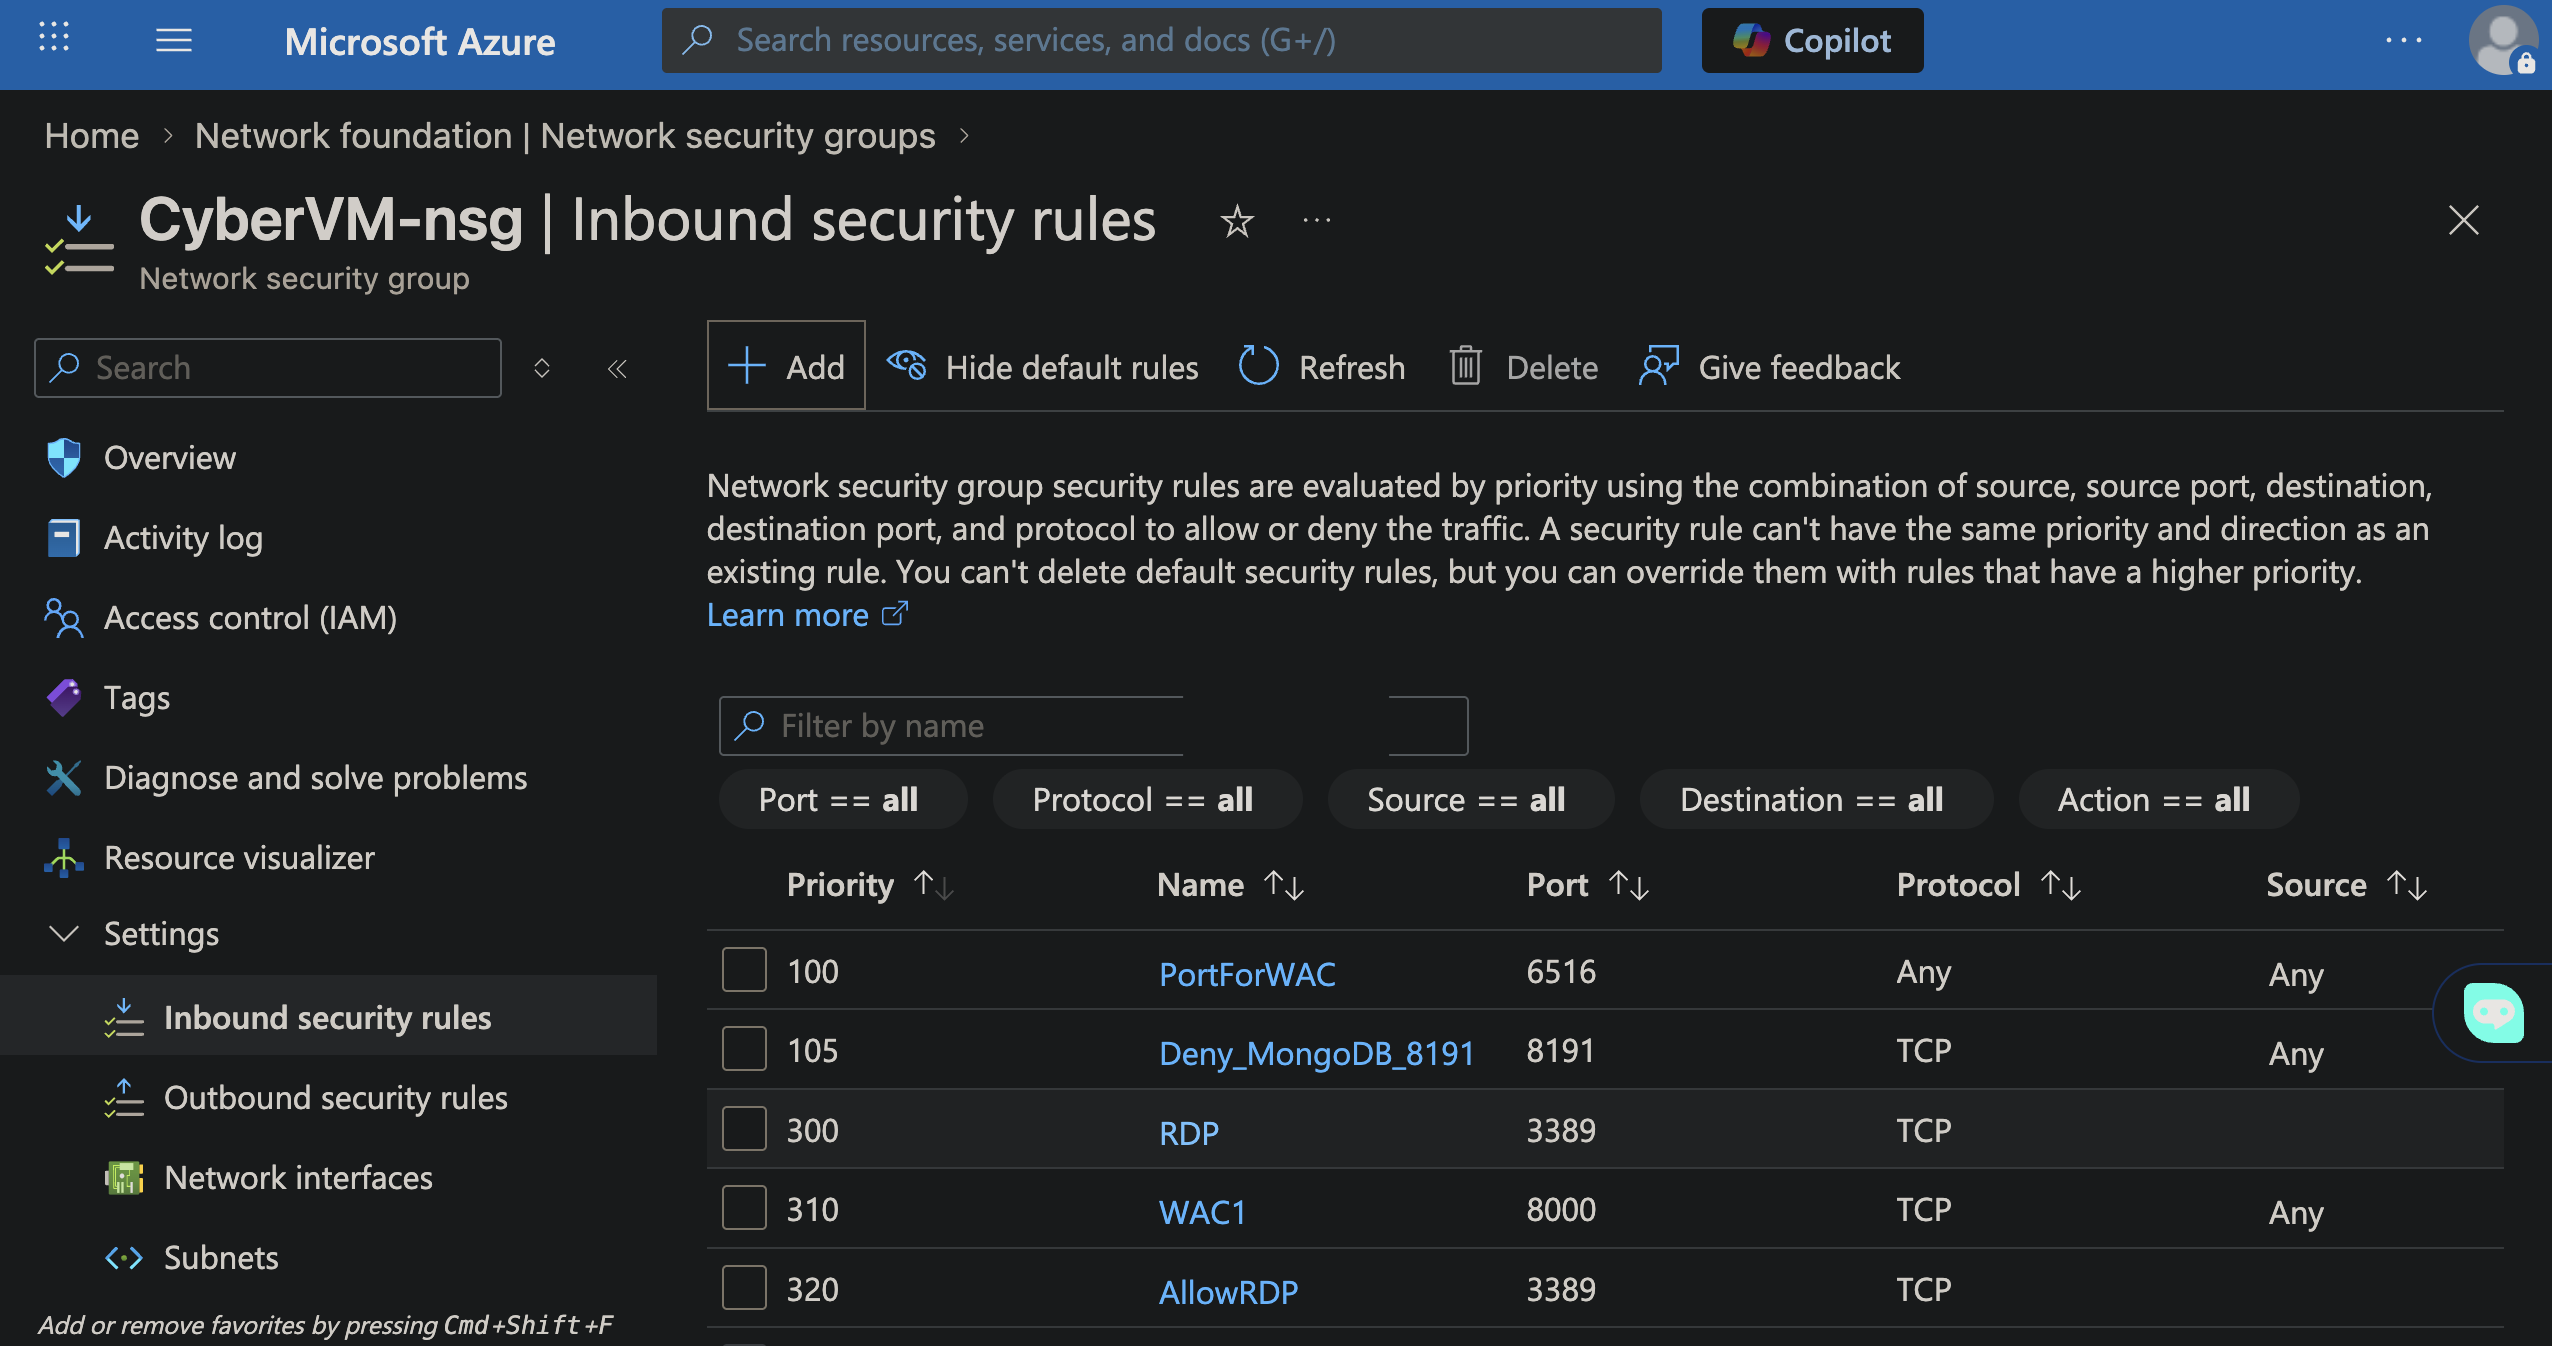 चित्र 2: Azure NSG के माध्यम से होस्ट-स्तरीय अलगाव का कार्यान्वयन।
4. सत्यापन और मान्यता
सुधार के बाद, हमले की सतह में कमी की पुष्टि करने के लिए एक अंतिम मान्यता स्कैन निष्पादित किया गया।
- स्थिति: सुधारित
- तकनीकी परिणाम: ओएस-स्तरीय RCE जोखिम और नेटवर्क-स्तरीय मेमोरी लीक पथ दोनों सफलतापूर्वक बंद कर दिए गए।
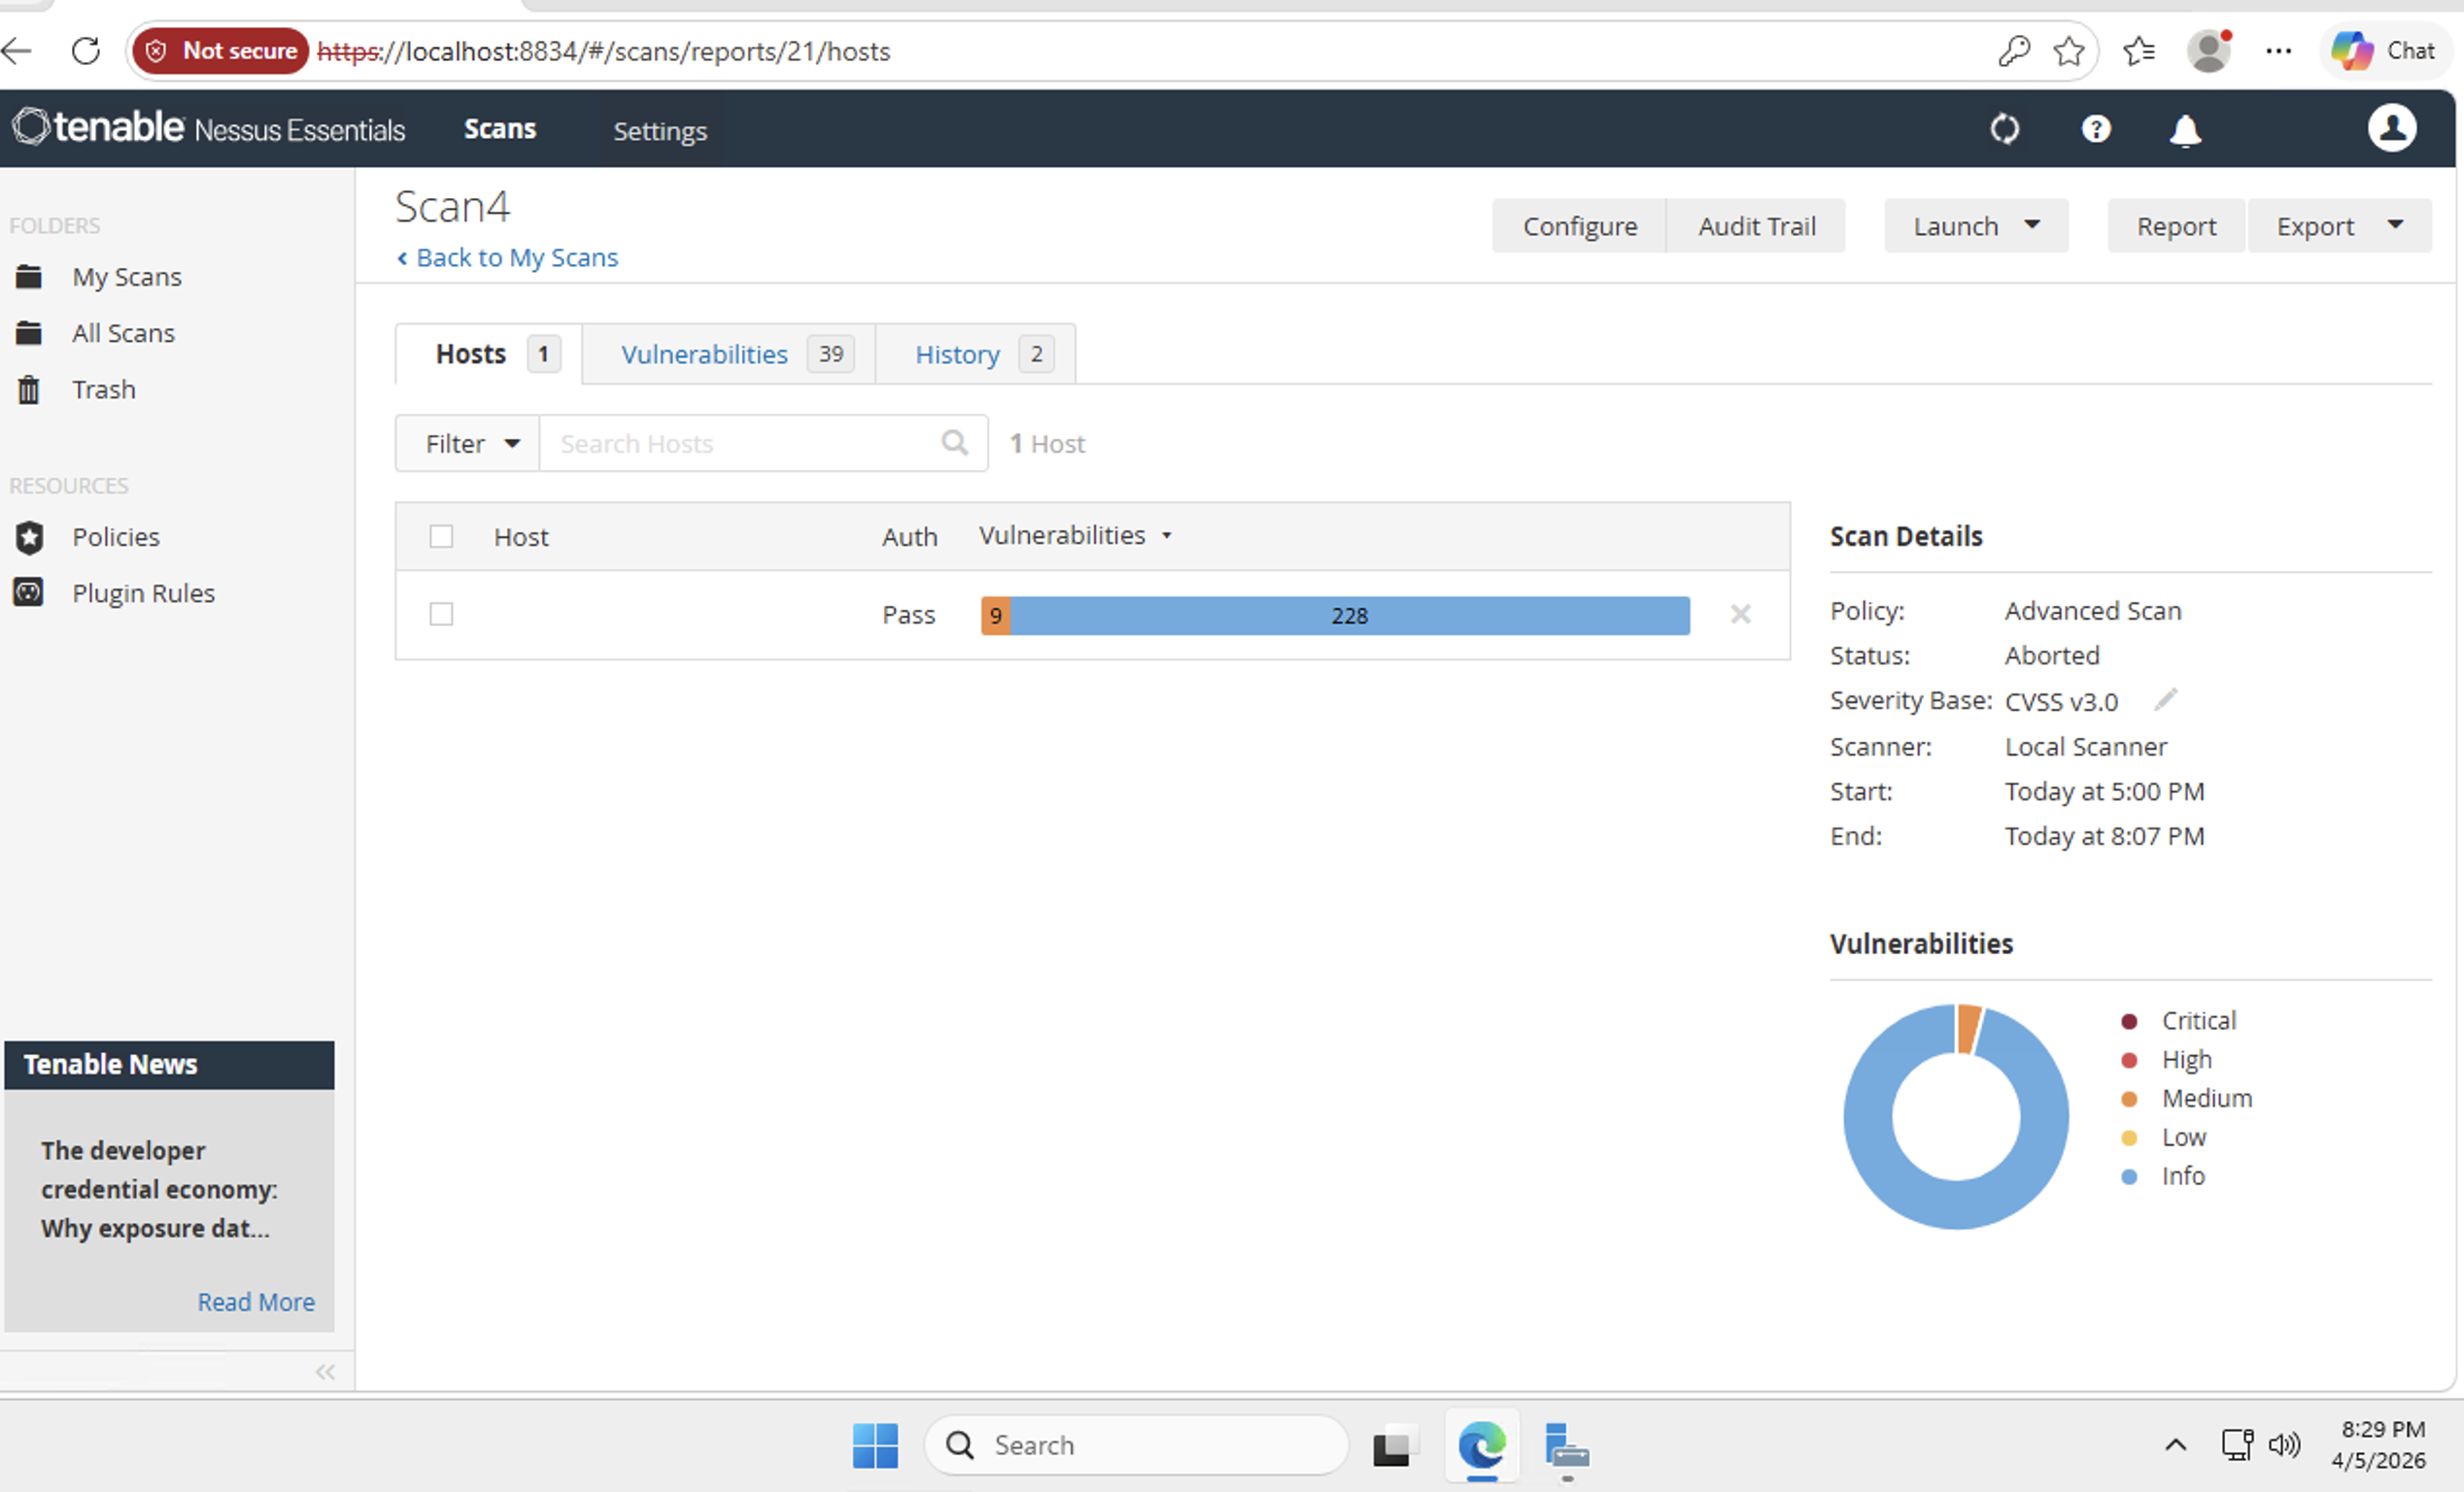 चित्र 3: सफल जोखिम शमन की पुष्टि करने वाला अंतिम Nessus स्कैन।
प्रदर्शित तकनीकी कौशल
- भेद्यता प्रबंधन: खोज से सत्यापन तक एंड-टू-एंड जीवनचक्र।
- क्लाउड बुनियादी ढांचा: Azure NSG कॉन्फ़िगर करना और एंटरप्राइज़ फ़ायरवॉल नीतियां डिज़ाइन करना।
- खतरा शिकार (KQL): अस्वीकृत पोर्ट पर अनधिकृत पहुंच प्रयासों की निगरानी के लिए Kusto क्वेरी विकसित की।
- आलोचनात्मक सोच: प्रभावी सुरक्षा परिणाम देने के लिए बुनियादी ढांचे की बाधाओं को नेविगेट करना।
 dawnsmithcyber/azure-vulnerability-remediation-project








