 dafthack/mfasweep
एक उपकरण जो जाँचता है कि क्या कई Microsoft सेवाओं पर MFA सक्षम है।

MFASweep एक PowerShell स्क्रिप्ट है जो दिए गए क्रेडेंशियल्स का उपयोग करके विभिन्न Microsoft सेवाओं में लॉग इन करने का प्रयास करती है और यह पहचानने का प्रयास करेगी कि MFA सक्षम है या नहीं। यह इस बात पर निर्भर करता है कि सशर्त पहुंच नीतियां और अन्य बहु-कारक प्रमाणीकरण सेटिंग्स कैसे कॉन्फ़िगर की गई हैं, कुछ प्रोटोकॉल सिंगल फ़ैक्टर रह सकते हैं। इसमें ADFS कॉन्फ़िगरेशन के लिए एक अतिरिक्त जाँच भी शामिल है और यदि पता चलता है तो ऑन-प्रिम ADFS सर्वर में लॉग इन करने का प्रयास कर सकता है।
वर्तमान में MFASweep निम्नलिखित सेवाओं में लॉग इन करने में सक्षम है:
चेतावनी: यह स्क्रिप्ट प्रदान किए गए खाते में ग्यारह (11) बार लॉग इन करने का प्रयास करती है (यदि ADFS शामिल है तो 12 बार)। यदि आपने गलत पासवर्ड दर्ज किया है तो यह खाते को लॉक कर सकता है।
अधिक जानकारी के लिए यहां ब्लॉग पोस्ट देखें: Exploiting MFA Inconsistencies on Microsoft Services
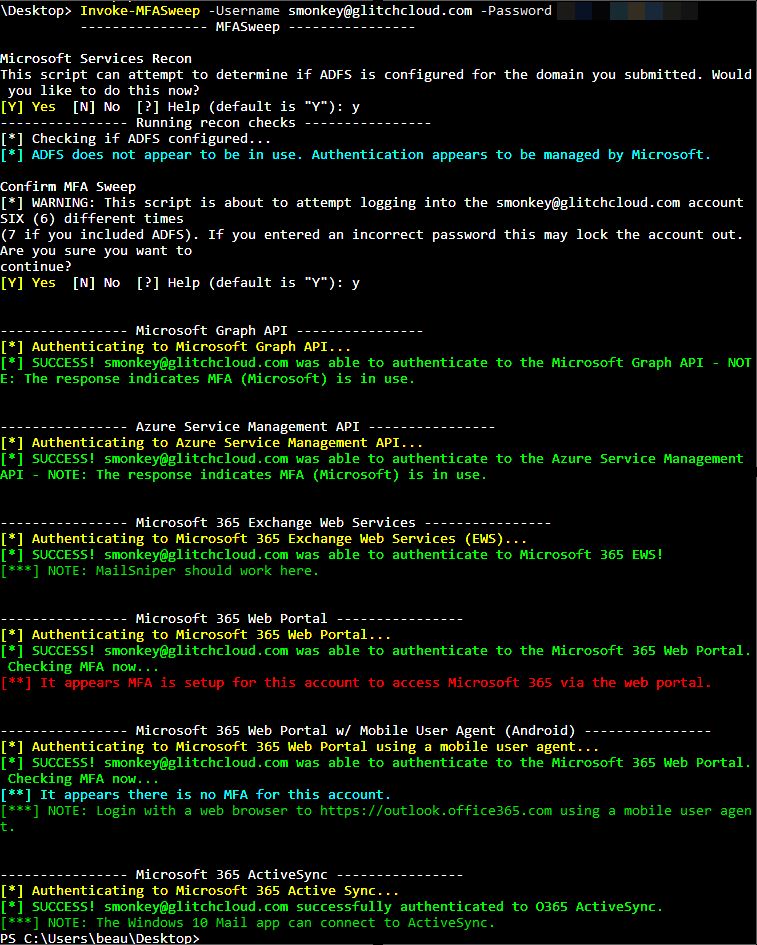
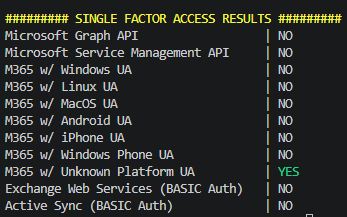
यह कमांड प्रदान किए गए क्रेडेंशियल्स का उपयोग करेगा और Microsoft Graph API, Azure Resource Manager API, Microsoft 365 Exchange Web Services, Microsoft 365 Web Portal 7 अलग-अलग यूज़र-एजेंट्स के साथ, और Microsoft 365 Active Sync में प्रमाणीकरण का प्रयास करेगा। यदि कोई प्रमाणीकरण विधि सफल होती है, तो टोकन और/या कुकीज़ AccessTokens.json में लिखे जाएंगे। (वर्तमान में EWS, ActiveSync, और ADFS के लिए कुकीज़ या टोकन लॉग नहीं करता है।)
Invoke-MFASweep -Username [email protected] -Password Winter2026 -WriteTokens
यह कमांड डिफ़ॉल्ट प्रमाणीकरण विधियों के साथ चलता है और ADFS की भी जाँच करता है।
Invoke-MFASweep -Username [email protected] -Password Winter2026 -Recon -IncludeADFS
Invoke-MFASweepWebRequest रैपर का उपयोग करती है ताकि यह Windows PowerShell 5.1 और PowerShell 7+ दोनों पर साफ-सुथरा चल सके।AADSTS53003 प्रतिक्रियाओं का पता लगाती है और सशर्त पहुंच ब्लॉक को सामान्य प्रमाणीकरण विफलताओं से अलग रिपोर्ट करती है।Invoke-M365WebPortalAuth -UAtype NintendoSwitch के माध्यम से Nintendo Switch यूज़र-एजेंट स्ट्रिंग का उपयोग करती है।प्रत्येक व्यक्तिगत मॉड्यूल को आवश्यकतानुसार अलग-अलग भी चलाया जा सकता है।
Microsoft Graph API
Invoke-GraphAPIAuth -Username [email protected] -Password Winter2026
Azure Resource Manager API
Invoke-AzureManagementAPIAuth -Username [email protected] -Password Winter2026
Microsoft 365 Exchange Web Services
Invoke-EWSAuth -Username [email protected] -Password Winter2026
Microsoft 365 Web Portal (Windows user agent)
Invoke-M365WebPortalAuth -Username [email protected] -Password Winter2026 -UAtype Windows
Microsoft 365 Web Portal (iPhone user agent)
Invoke-M365WebPortalAuth -Username [email protected] -Password Winter2026 -UAtype iPhone
Microsoft 365 Web Portal (Unknown Platform / Nintendo Switch user agent)
Invoke-M365WebPortalAuth -Username [email protected] -Password Winter2026 -UAtype NintendoSwitch
Microsoft 365 Active Sync
Invoke-O365ActiveSyncAuth -Username [email protected] -Password Winter2026
ADFS
Invoke-ADFSAuth -Username [email protected] -Password Winter2026
Unknown Platform (CA Policy Bypass)
यह मॉड्यूल गलत कॉन्फ़िगर की गई सशर्त पहुंच नीतियों का परीक्षण करता है जो अज्ञात डिवाइस प्लेटफ़ॉर्म के लिए MFA लागू नहीं करती हैं। यह Nintendo Switch यूज़र-एजेंट स्ट्रिंग का उपयोग करता है ताकि Entra ID डिवाइस प्लेटफ़ॉर्म और ब्राउज़र को "अज्ञात" के रूप में रिपोर्ट करे।
Invoke-UnknownPlatformAuth -Username [email protected] -Password Winter2026
Invoke-BruteClientIDs फ़ंक्शन ROPC प्रमाणीकरण के दौरान विभिन्न संसाधन प्रकारों और क्लाइंट आईडी के माध्यम से लूप करेगा ताकि क्लाइंट आईडी और संसाधनों के विभिन्न संयोजनों के लिए सिंगल फ़ैक्टर एक्सेस पाया जा सके। यदि कोई प्रमाणीकरण विधि सफल होती है, तो टोकन और/या कुकीज़ AccessTokens.json में लिखे जाएंगे। (वर्तमान में EWS, ActiveSync, और ADFS के लिए कुकीज़ या टोकन लॉग नहीं करता है)
Invoke-BruteClientIDs -Username [email protected] -Password Winter2026 -VerboseOut
डिफ़ॉल्ट रूप से Invoke-BruteClientIDs मॉड्यूल शीर्ष 10 सबसे सामान्य संसाधनों और शीर्ष 50 क्लाइंट आईडी की सूची का उपयोग करता है। आप -FullResourceList और -FullClientIdList फ़्लैग का उपयोग करके 514 क्लाइंट आईडी और 54 संसाधनों की बड़ी अंतर्निहित सूचियों का उपयोग कर सकते हैं।
Invoke-BruteClientIDs -Username [email protected] -Password Winter2026 -FullResourceList -FullClientIdList -VerboseOut
