cybergabisoft/ctwall
CTWall (ChainThreatWall) प्लेटफ़ॉर्म सुरक्षा, DevOps और उत्पाद टीमों को SBOM/BOM डेटा का उपयोग करके सॉफ़्टवेयर आपूर्ति श्रृंखला में मैलवेयर की पहचान करके तेज़ी से जोखिम निर्णय लेने में मदद करता है।

जैसे-जैसे अधिक टीमें सॉफ़्टवेयर सप्लाई-चेन जोखिम को कम करने के लिए वर्चुअलाइज़्ड डेवलपमेंट वातावरण की ओर बढ़ रही हैं, एक चुनौती बनी हुई है: दुर्भावनापूर्ण निर्भरताएँ फिर भी फिसलकर प्रोडक्शन तक पहुँच सकती हैं।
CTWall (ChainThreatWall) प्लेटफ़ॉर्म सुरक्षा, DevOps और उत्पाद टीमों को SBOM/BOM डेटा का उपयोग करके सॉफ़्टवेयर सप्लाई चेन में मैलवेयर की पहचान करके जोखिम निर्णय तेज़ी से लेने में मदद करता है। यह उपकरण क्लासिक SCA (सॉफ़्टवेयर संरचना विश्लेषण) के लिए एक व्यावहारिक पूरक है: यह सॉफ़्टवेयर सप्लाई चेन परत में मैलवेयर-केंद्रित पहचान जोड़ता है। मुफ़्त/सार्वजनिक ख़ुफ़िया स्रोतों (अभी के लिए यह केवल https://osv.dev/ से सार्वजनिक रूप से उपलब्ध OSV डेटाबेस है) का उपयोग करके, टीमें एक कस्टम इंटेल पाइपलाइन को खरोंच से बनाए बिना नव-देखी गई निर्भरता खतरों के बारे में सूचनाएँ उत्पन्न कर सकती हैं।
SBOM को DepAlert का उपयोग करके आसानी से प्लेटफ़ॉर्म में आयात किया जा सकता है।
चरण-दर-चरण निर्देशों के लिए देखें 00_quick_start.md।
व्यावसायिक दृष्टिकोण से, उपकरण आपकी सहायता करता है:
संचालन के दृष्टिकोण से, CTWall प्लेटफ़ॉर्म उपयोगी कार्यक्षमता प्रदान करता है:


एप्लिकेशन प्रवाह:
flowchart LR
    A[Product / Source] --> B[Generate SBOM/BOM]
    B --> C[Import SBOM/BOM file to CTWALL]
    C --> D[Alert]
कोई सतत निर्भरता जोखिम निगरानी नहीं (एप्लिकेशन + बुनियादी ढाँचा)। CTWall SBOM/BOM डेटा एकत्र करता है और इसे एक मॉडल में व्यवस्थित करता है: उत्पाद -> स्कोप -> परीक्षण। आज के खतरे के परिदृश्य में, सतत निगरानी की कमी और निर्भरता खतरों में देरी से प्रतिक्रिया एप्लिकेशन और बुनियादी ढाँचे दोनों से समझौता कर सकती है।
विलंबित खतरे का पता लगाना और प्रतिक्रिया। SBOM आयात और विश्लेषण प्रोडक्शन से पहले या वितरण चक्र में जल्दी जोखिम का पता लगाने में मदद करता है। व्यवहार में, CTWall एप्लिकेशन निर्भरता और बुनियादी ढाँचे से संबंधित निर्भरता दोनों में मैलवेयर पैकेजों का शीघ्र पता लगाने का समर्थन करता है।
खंडित अलर्ट और संचार शोर। CTWall अलर्ट को सामान्यीकृत करता है और उन्हें संचालन उपकरणों (उदाहरण के लिए Jira, Slack, SMTP, Alertmanager) को भेज सकता है, बजाय केवल CI लॉग पर निर्भर रहने के।
कठिन ऑडिट और लापता निर्णय इतिहास। प्लेटफ़ॉर्म SBOM संशोधन इतिहास और घटनाओं को संग्रहीत करता है, जिससे ऑडिट करना और यह पुनर्निर्माण करना आसान हो जाता है कि क्या बदला और कब।
बहुत अधिक मैन्युअल ट्रायेज। टीमों को संरचित परिणाम मिलते हैं और वे अलर्ट से निर्णय तक तेज़ी से आगे बढ़ सकते हैं।
CTWall SBOM/BOM घटकों को ख़ुफ़िया जानकारी और मैलवेयर सलाहकारों के साथ सहसंबंधित करके, फिर संचालन संबंधी अलर्ट उत्पन्न करके मदद करता है।
मार्च 2026 npm सप्लाई-चेन समझौता Axios (axios, MAL-2026-2307)। समझौता किए गए अनुरक्षक क्रेडेंशियल्स ने दुर्भावनापूर्ण axios रिलीज़ (1.14.1, 0.30.4) को जन्म दिया, जिसमें ट्रोजैनाइज्ड निर्भरता [email protected] शामिल थी; सार्वजनिक सलाहकार एक पोस्टइंस्टॉल-ट्रिगर्ड क्रॉस-प्लेटफ़ॉर्म RAT/ड्रॉपर का वर्णन करते हैं और उजागर सिस्टम को समझौता मानने, तत्काल रहस्य और क्रेडेंशियल रोटेशन की सलाह देते हैं।
सितंबर 2025 npm सप्लाई चेन अभियान (Shai-Hulud + क्रिप्टोजैकिंग पेलोड)। फ़िशिंग-नेतृत्व वाला अनुरक्षक समझौता, दुर्भावनापूर्ण पैकेज अपडेट, क्रेडेंशियल/टोकन चोरी, और CI/CD दृढ़ता सार्वजनिक रूप से क्षेत्रीय सलाहकारों में दस्तावेजित की गई।
जुलाई 2025 PyPI फ़िशिंग घटना दुर्भावनापूर्ण num2words रिलीज़ (0.5.15, 0.5.16) के साथ।
समझौता किए गए अनुरक्षक खाते ने दुर्भावनापूर्ण पैकेज संस्करण प्रकाशित किए और बाद में हटा दिए गए।
नवंबर 2025 PyPI टाइपोस्क्वाटिंग अभियान (tableate, MAL-2025-191535)।
सार्वजनिक OSV रिकॉर्ड RAT-जैसे व्यवहार और दूसरे चरण के पेलोड वितरण का वर्णन करते हैं।
मार्च 2026 PyPI मैलवेयर मामला (amigapythonupdater, MAL-2026-1136)।
सार्वजनिक OSV रिकॉर्ड पर्यावरण चर/क्लाउड टोकन के बहिर्वाह और कमांड निष्पादन व्यवहार का वर्णन करते हैं।
फरवरी 2026 npm मैलवेयर मामला (test-npm-style, MAL-2026-771)।
सार्वजनिक OSV/GHSA-लिंक्ड रिकॉर्ड प्रभावित संस्करणों को दुर्भावनापूर्ण के रूप में वर्गीकृत करते हैं और तत्काल रहस्य रोटेशन की सलाह देते हैं।
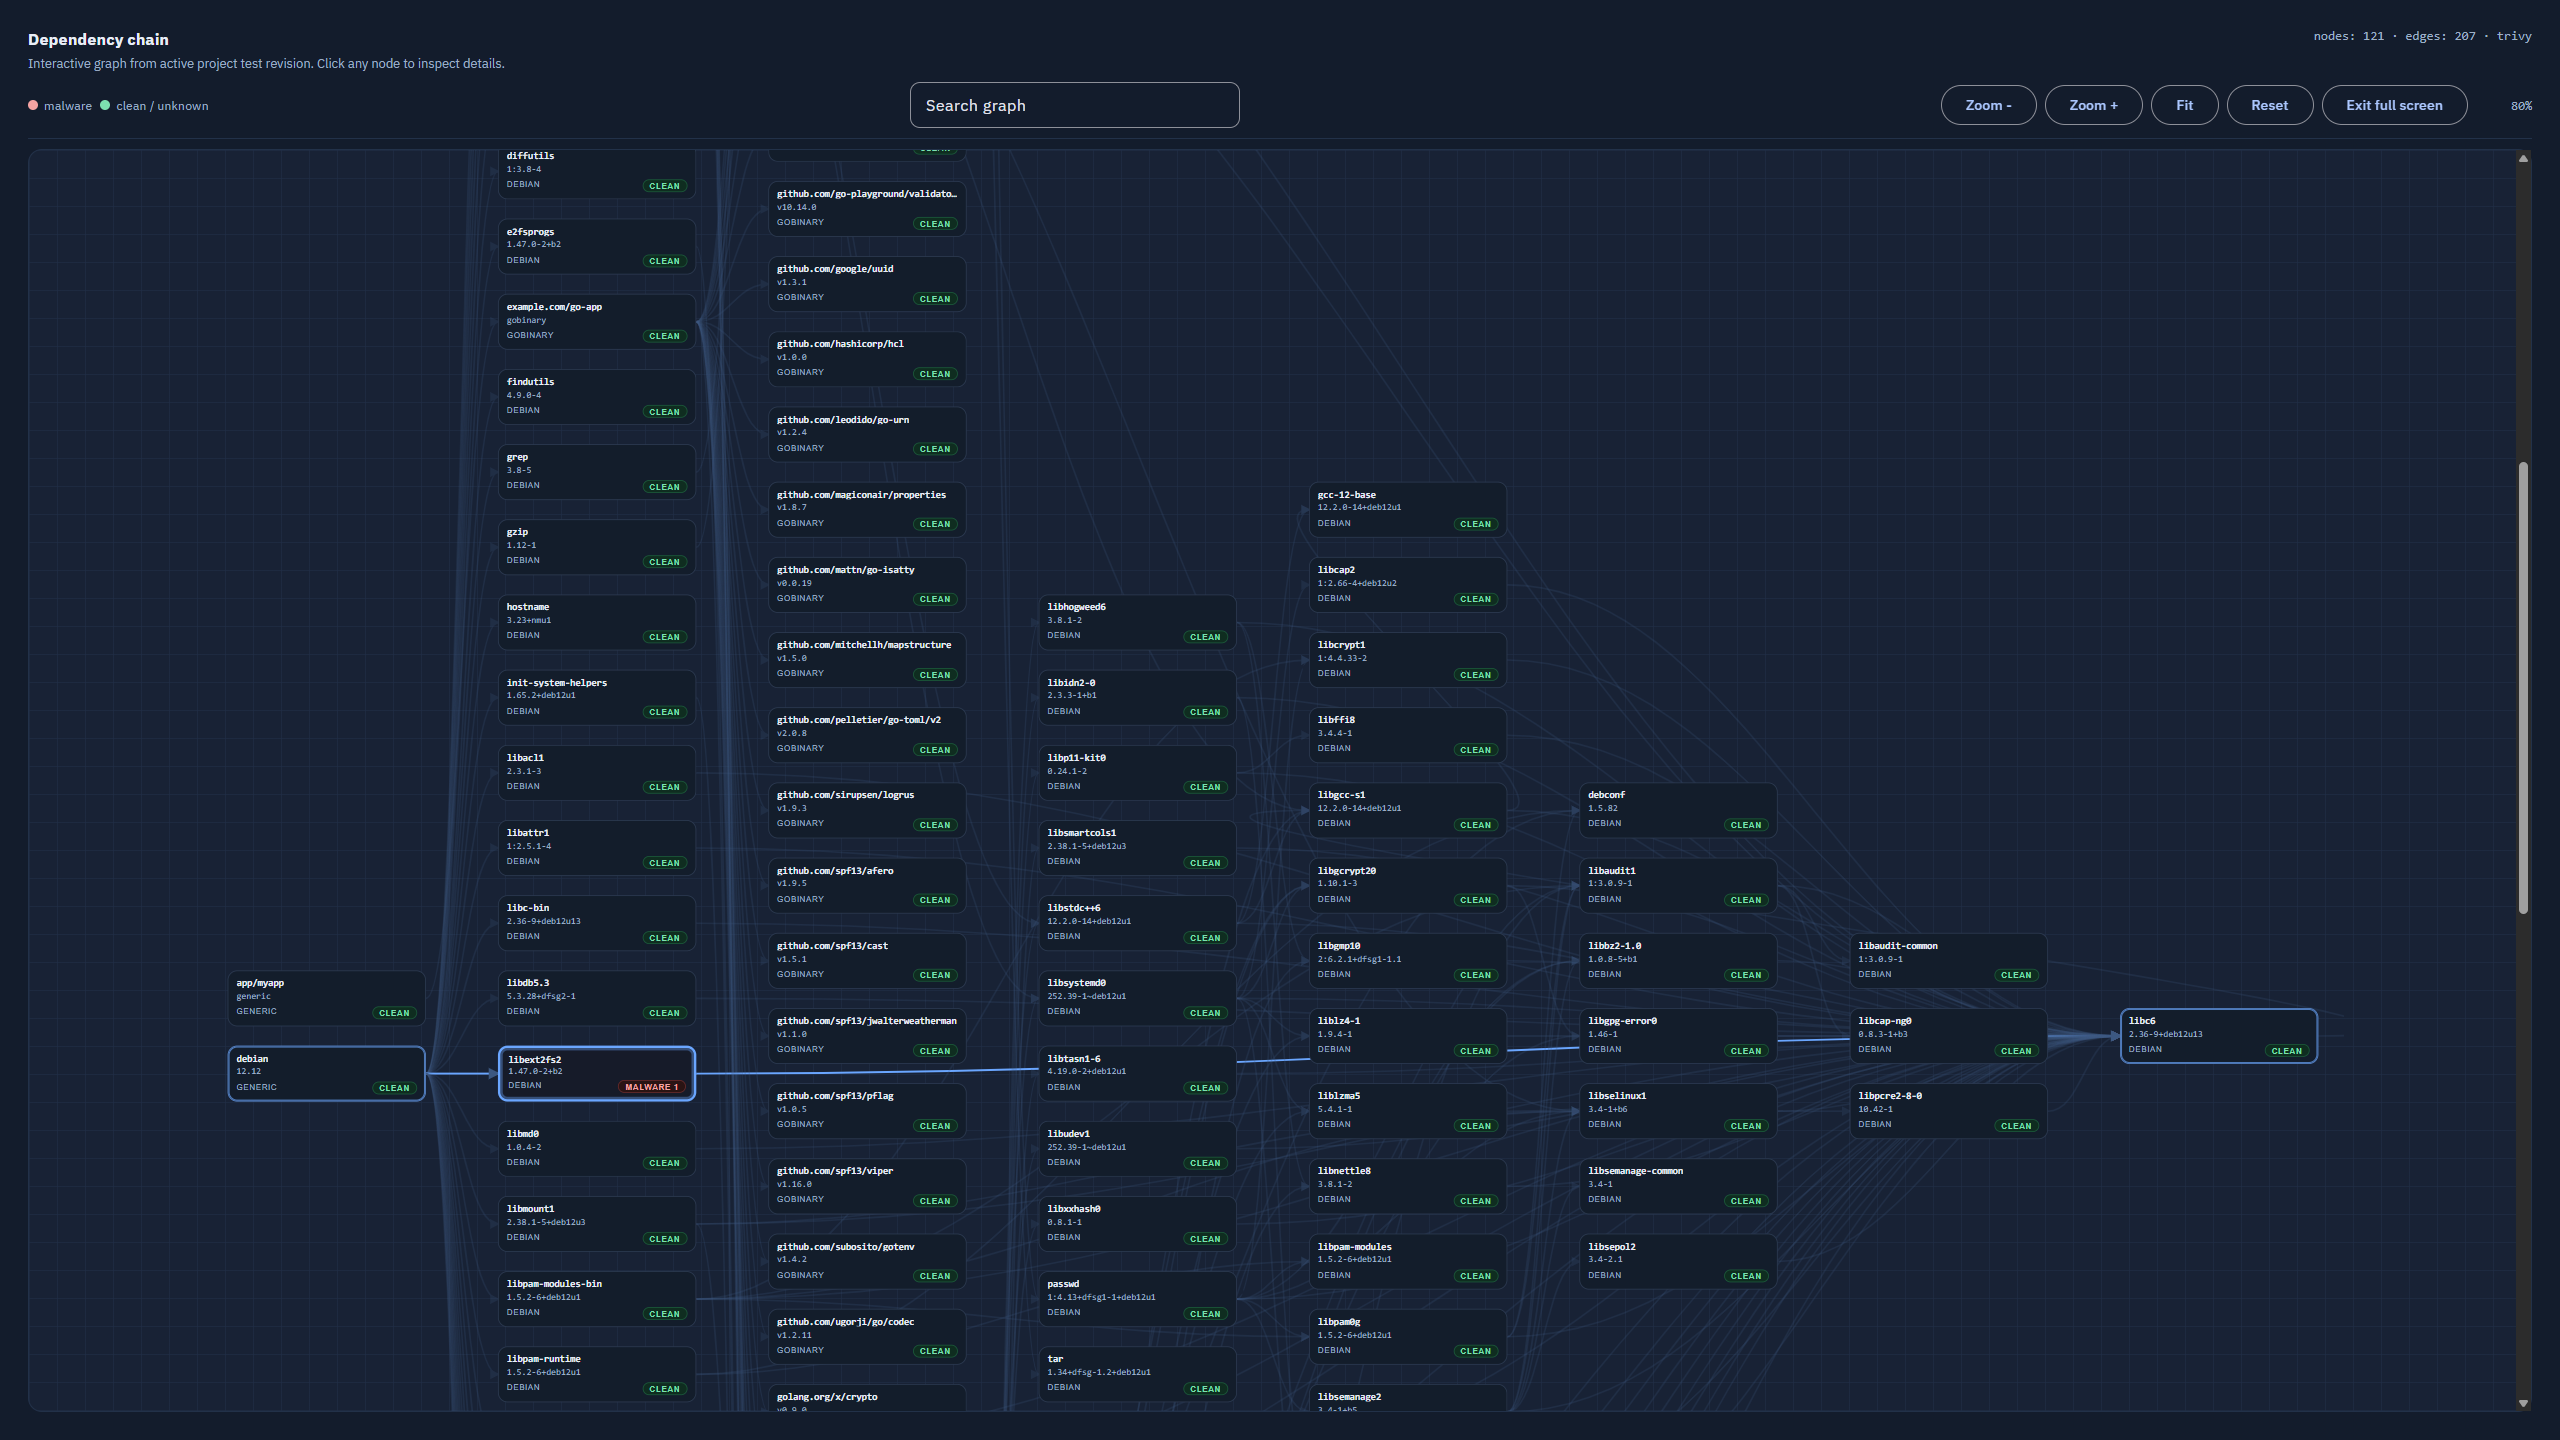
कृपया देखें
CTWall BSD 3-Clause लाइसेंस के तहत लाइसेंस प्राप्त है
प्रश्नों के लिए, हमसे संपर्क करें: [email protected]