Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-64027 — स्नाइप-आईटी CSV आयात कार्यप्रवाह में परावर्तित क्रॉस-साइट स्क्रिप्टिंग | Kitploit

उपकरण/GitHubGitHub/cybercrewinc/cve-2025-64027
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणजानकारी एकत्र करनावेब सुरक्षापेनिट्रेशन टेस्टिंग
GitHubcybercrewinc/cve-2025-64027

CVE-2025-64027

स्नाइप-आईटी CSV आयात कार्यप्रवाह में परावर्तित क्रॉस-साइट स्क्रिप्टिंग

रिपॉजिटरी देखें
241 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    387
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    308
  • 6

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    275

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

उत्पाद जानकारी

Snipe-IT Laravel पर निर्मित एक निःशुल्क और ओपन-सोर्स IT परिसंपत्ति प्रबंधन प्रणाली (FOSS) है। यह IT संचालन टीमों के लिए हार्डवेयर परिसंपत्ति ट्रैकिंग, सॉफ़्टवेयर लाइसेंस प्रबंधन, सहायक उपकरण और उपभोग्य सामग्री इन्वेंट्री सुविधाएँ प्रदान करता है। यह सक्रिय रूप से अनुरक्षित है और बार-बार अद्यतन किया जाता है।

सारांश

Snipe-IT v8.3.4 (build 202118) में CSV आयात कार्यप्रवाह के भीतर एक रिफ्लेक्टेड क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता मौजूद है। जब कोई अमान्य CSV फ़ाइल अपलोड की जाती है, तो एप्लिकेशन एक progress_message मान लौटाता है जो व्यवस्थापक इंटरफ़ेस में कच्चे HTML के रूप में प्रस्तुत किया जाता है। एक हमलावर POST /livewire/update अनुरोध को इंटरसेप्ट और संशोधित कर सकता है तथा progress_message पैरामीटर में मनमाना JavaScript इंजेक्ट कर सकता है।

चूँकि सर्वर इस फ़ील्ड को क्लाइंट को वापस परावर्तित करने से पहले सैनिटाइज़ या मान्य नहीं करता, इंजेक्ट किया गया पेलोड Import पृष्ठ देखने वाले किसी भी प्रमाणित व्यवस्थापक के ब्राउज़र में निष्पादित हो जाता है, जिससे विशेषाधिकार प्राप्त संदर्भ में मनमाना JavaScript निष्पादन होता है।

प्रभावित उत्पाद

  • उत्पाद: snipe-it - v8.3.4
  • विक्रेता: Grokability
  • रिपॉज़िटरी: https://github.com/grokability/snipe-it

प्रभावित घटक

  • CSV आयात UI (/import)
  • Livewire फ्रंटएंड घटक
  • POST /livewire/update अनुरोध पेलोड
  • progress_message चर

CVSS v3.1 आधार स्कोर

AV:N/AC:L/PR:H/UI:R/S:U/C:H/I:H/A:L Pasted image 20251117030626

हमला वेक्टर

एक हमलावर को व्यवस्थापक से एक अमान्य CSV फ़ाइल अपलोड करवानी होगी (या कार्यप्रवाह का अनुकरण करना होगा)। इस प्रक्रिया के दौरान, क्लाइंट progress_message फ़ील्ड युक्त एक Livewire अद्यतन भेजता है। प्रॉक्सी (Burp Suite, MitM, आदि) के माध्यम से इस अनुरोध को इंटरसेप्ट करके, हमलावर अनुरोध बॉडी को संशोधित कर सकता है और progress_message में JavaScript इंजेक्ट कर सकता है।

सर्वर संशोधित इनपुट को बिना सैनिटाइज़ेशन के स्वीकार करता है और दूषित मान को सीधे प्रस्तुत HTML में वापस परावर्तित करता है। जब व्यवस्थापक आयात स्थिति स्क्रीन लोड या रीफ़्रेश करता है, तो इंजेक्ट किया गया पेलोड निष्पादित हो जाता है।

प्रभाव

  • व्यवस्थापक विशेषाधिकारों के साथ मनमाना JS निष्पादन
  • दुर्भावनापूर्ण ब्राउज़र-आधारित पेलोड की स्थापना
  • Snipe-IT परिसंपत्तियों, उपयोगकर्ताओं या सेटिंग्स का परिवर्तन

पुनरुत्पादन के चरण (PoC)

  1. व्यवस्थापक के रूप में Snipe-IT में लॉग इन करें।
  2. व्यवस्थापक → आयात पर जाएँ।
  3. जानबूझकर एक अमान्य CSV फ़ाइल अपलोड करें।
Pasted image 20251117024547
  1. निम्नलिखित पर POST अनुरोध इंटरसेप्ट करें:
/livewire/update
Pasted image 20251117024846
  1. progress_message मान संशोधित करें:
{"progress_message":""}
  1. अनुरोध को आगे बढ़ने दें।
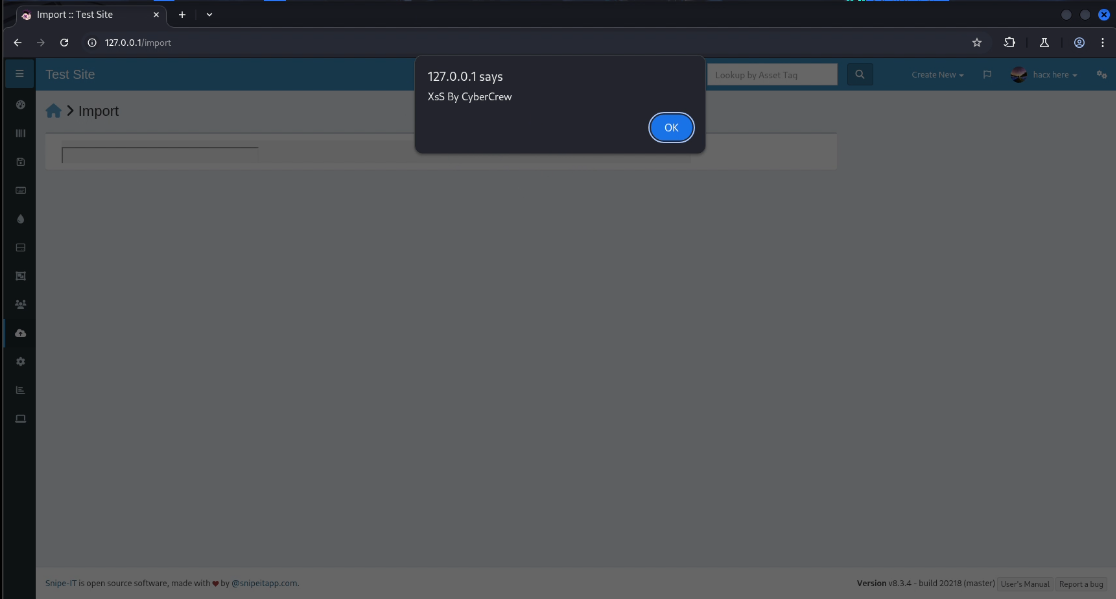
  2. जब व्यवस्थापक आयात स्थिति दृश्य पर लौटता है, तो JavaScript निष्पादित हो जाता है। Pasted image 20251117025423
Pasted image 20251117025459

संदर्भ

https://nvd.nist.gov/vuln/detail/CVE-2025-24576

खोजकर्ता

株式会社CyberCrew / サイバークル

✉️ संपर्क जानकारी यदि आपके कोई प्रश्न या परामर्श हों, तो कृपया बेझिझक हमसे संपर्क करें।

🏢 株式会社CyberCrew G1@4x 📞 टेलीफ़ोन: 03-6853-5823 📧 मेल: [email protected]

📄 कंपनी विवरण मद विवरण कंपनी का नाम 株式会社CyberCrew स्थान टोक्यो, चियोडा-कु, सोतोकांडा 1-18-13, अकिहाबारा डाई बिल्डिंग, 6वीं मंज़िल

🔐 मुख्य सेवाएँ 🛡️ सुरक्षा ऑडिट और जोखिम मूल्यांकन हम संगठनों की कमज़ोरियों का बहुआयामी विश्लेषण करते हैं और इष्टतम सुधार उपाय सुझाते हैं।

💻 पेनेट्रेशन टेस्टिंग लक्षित, परिदृश्य-आधारित और LLM पेंटेस्ट तक सहायता प्रदान करते हैं।

🌒 डार्क वेब मॉनिटरिंग गोपनीय जानकारी के लीक का शीघ्र पता लगाकर त्वरित प्रतिक्रिया देते हैं।

🎯 रेड टीम अभ्यास और सोशल इंजीनियरिंग व्यावहारिक हमले के परिदृश्यों के आधार पर रक्षा क्षमता का मूल्यांकन करते हैं।

🧠 सुरक्षित सिस्टम डिज़ाइन और परामर्श विकास के प्रारंभिक चरण से ही सुरक्षा को ध्यान में रखते हुए डिज़ाइन में सहायता करते हैं।

🌐 आधिकारिक वेबसाइट: https://www.cybercrew.co.jp 🕒 CyberCrew — आपका विश्वसनीय सुरक्षा भागीदार।

टूल डाउनलोड करें