 crisprss/cve-2026-88235
Windows की डिफ़ॉल्ट कॉन्फ़िगरेशन LPE के लिए सबसे शक्तिशाली प्रिमिटिव्स में से एक

TrustFall एक उच्च-गंभीरता वाली भेद्यता है जो हमें Windows TrustedInstaller.exe में मिली, जिसे Microsoft द्वारा CVE-2026-88235 के रूप में ट्रैक किया गया है। इसके माध्यम से, कोई भी स्थानीय उपयोगकर्ता SYSTEM के रूप में फ़ाइल सिस्टम और रजिस्ट्री के साथ छेड़छाड़ कर सकता है और स्थानीय विशेषाधिकार उन्नयन (local privilege escalation) प्राप्त कर सकता है।
फुदान विश्वविद्यालय से h4urek (@h4urek)
फुदान विश्वविद्यालय से crispr (@crispr)
Windows अपडेट, वैकल्पिक घटक, भाषा पैक और ड्राइवर रोलबैक को CBS (Component-Based Servicing) द्वारा संभाला जाता है, जिसे TrustedInstaller.exe (Windows Modules Installer) द्वारा होस्ट किया जाता है और LocalSystem संदर्भ में TiWorker.exe द्वारा निष्पादित किया जाता है। चूंकि सर्विसिंग को System32, WinSxS और HKLM के अंतर्गत फ़ाइलों को प्रतिस्थापित करना होता है, इसलिए वर्कर के पास SeBackup/SeRestore होता है और यह डिज़ाइन के अनुसार ACLs के माध्यम से लिख सकता है।
ऑफ़लाइन इमेज सर्विसिंग का समर्थन करने के लिए, CBS इस क्षमता का एक भाग Component Based Servicing Session COM ऑब्जेक्ट के माध्यम से उजागर करता है, जो ICbsSession7/8/9/10 जैसे इंटरफ़ेस लागू करता है। इन इंटरफ़ेस को लॉन्च करने और एक्सेस करने के लिए व्यवस्थापक अधिकारों की आवश्यकता नहीं होती; इंटरैक्टिव उपयोगकर्ता ऐसा कर सकते हैं। वे कॉलर को CBS सत्र बनाने और प्रबंधित करने, पैकेज और क्षमताओं की गणना करने, और सर्विसिंग संचालन का अनुरोध करने की अनुमति देते हैं।
CBS Session COM क्लास का Server Type LocalServer32 है और इसे TrustedInstaller.exe द्वारा होस्ट किया जाता है। इसका एक्सेस नियंत्रण INTERACTIVE को Execute और ExecuteLocal प्रदान करता है, और इसकी लॉन्च अनुमति INTERACTIVE को ActivateLocal प्रदान करती है। परिणामस्वरूप, कोई भी लॉग-इन उपयोगकर्ता इस COM क्लास को सक्रिय और एक्सेस कर सकता है, और ऑब्जेक्ट LocalSystem TrustedInstaller सेवा के भीतर चलता है।
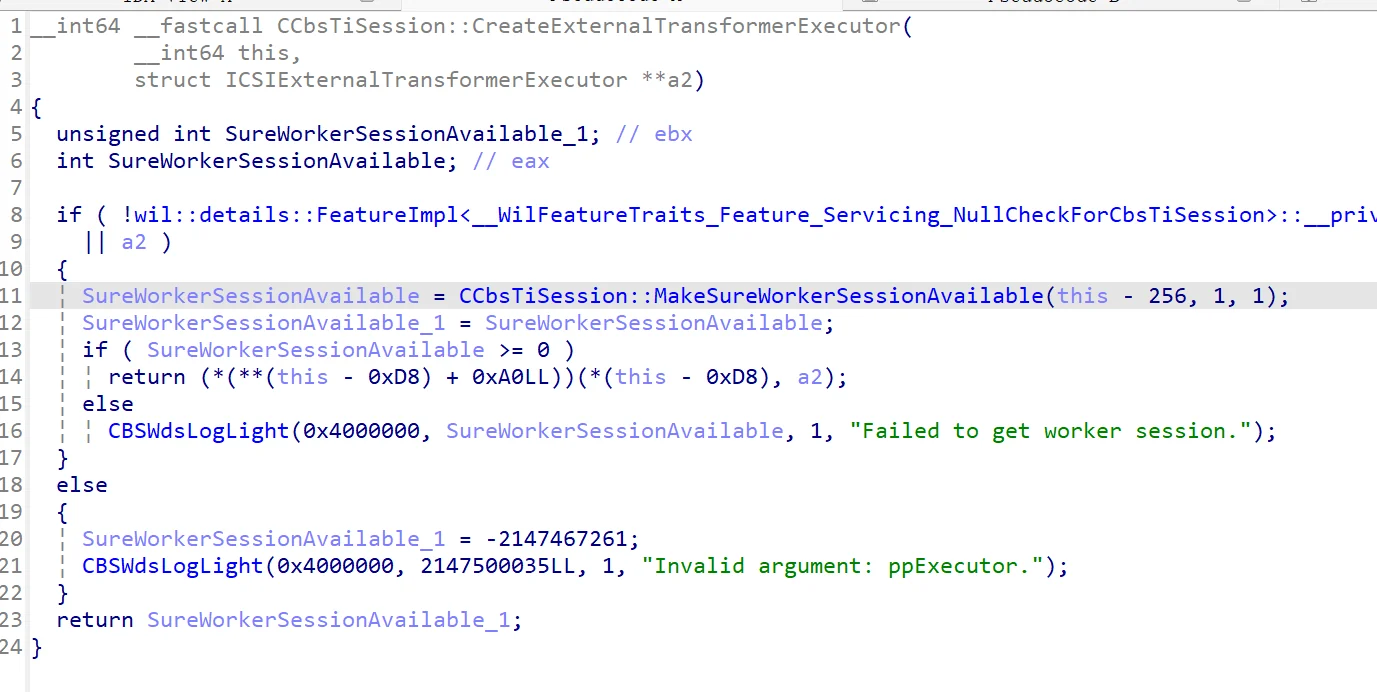
क्लास ICbsSession, ICbsSession7/8/9/10, और अन्य इंटरफ़ेस लागू करती है। ICbsSession10 पर CreateExternalTransformerExecutor यहाँ चर्चा किया गया प्रवेश बिंदु है। डिज़ाइन के अनुसार इसे केवल विश्वसनीय सर्विसिंग घटकों की सेवा करनी चाहिए: DISM, Windows Update, डिप्लॉयमेंट टूल्स। लेकिन वे टूल्स और सामान्य उपयोगकर्ता एक ही COM क्लास तक पहुँचते हैं, और क्लास कॉलर में अंतर नहीं करती।
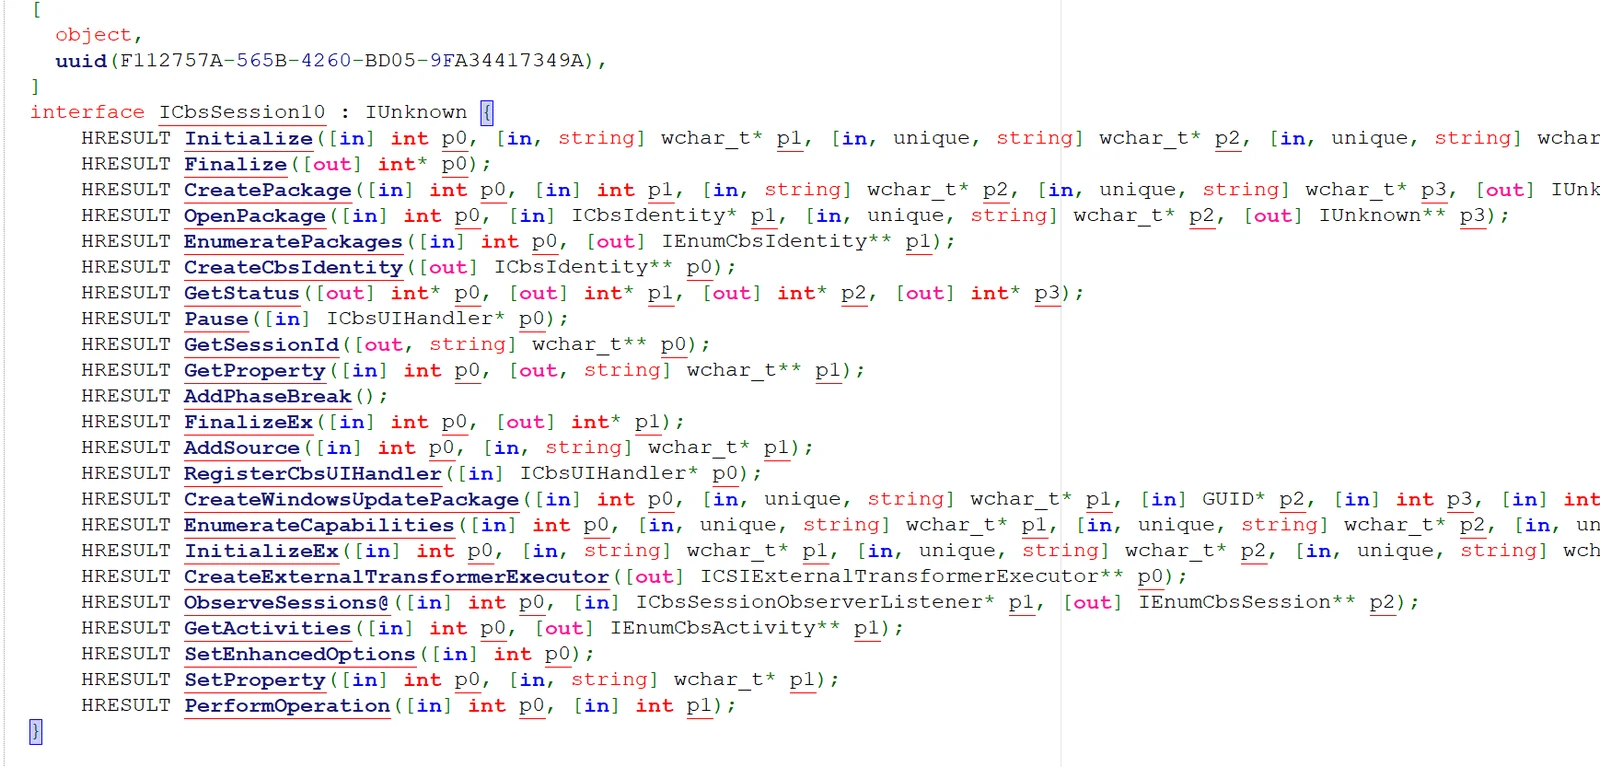
क्लाइंट पहले ICbsSession10 COM ऑब्जेक्ट प्राप्त करता है और सत्र को प्रारंभ करने के लिए Initialize को कॉल करता है। फिर यह एक executor बनाने और TiWorker.exe लॉन्च करने के लिए CreateExternalTransformerExecutor को कॉल करता है।
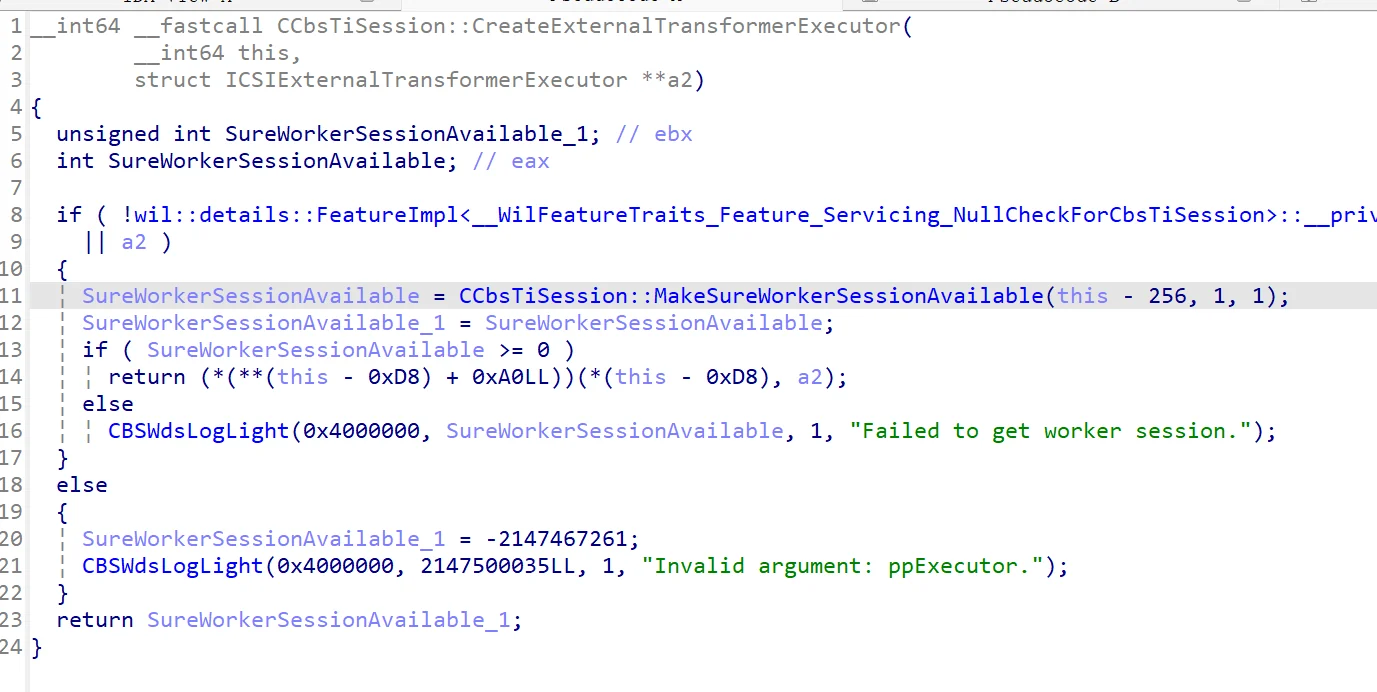
Executor को wcp.dll द्वारा लागू किया जाता है। wcp सर्विसिंग स्टैक की आंतरिक निष्पादन परत है: यह सर्विसिंग स्थिति बनाए रखता है, ट्रांसफ़ॉर्मर मैनिफ़ेस्ट को पार्स करता है, एक मैनिफ़ेस्ट को एक ठोस ट्रांसफ़ॉर्मर में हल करता है, और संबंधित संचालन निष्पादित करता है। यह कॉलर-प्रदत्त मैनिफ़ेस्ट को पढ़ता है और इसका उपयोग ट्रांसफ़ॉर्मर चुनने और परिवर्तन कतार बनाने के लिए करता है। ICSIExternalTransformerExecutor चार विधियाँ उजागर करता है:
Initialize: निष्पादन वातावरण सेट करता है, जिसमें संदर्भ इमेज, रोलबैक हाइव और ऑफ़लाइन स्टोर शामिल हैं;Install: मैनिफ़ेस्ट को पार्स करता है और इंस्टॉलेशन के लिए ट्रांसफ़ॉर्म को कतार में डालता है;Uninstall: हटाने के लिए ट्रांसफ़ॉर्म को कतार में डालता है;Commit: कतार को पूर्णता तक निष्पादित करता है।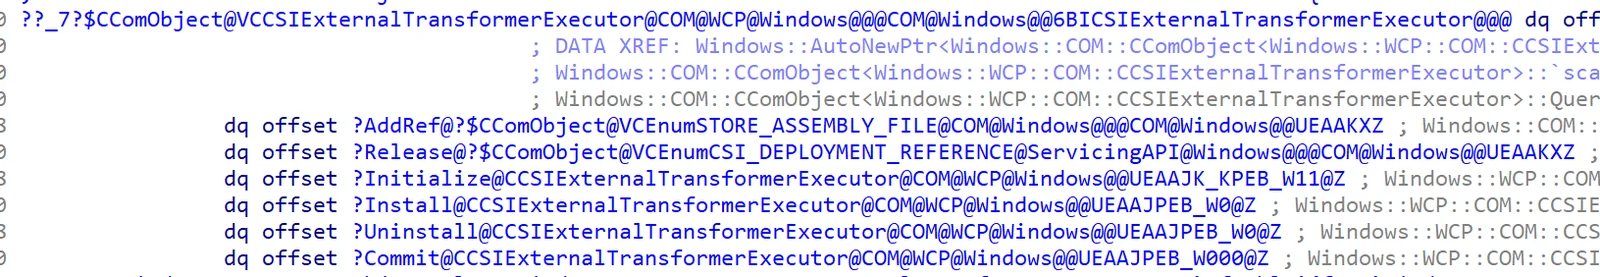
Initialize अपने सभी इनपुट कॉलर से लेता है:
flags में मोड बिट्स होते हैं जो इंस्टॉल दिशा और रोलबैक हाइव लोड करना है या नहीं, यह चुनते हैं;referenceVersion वह "पहले" संस्करण है जिसका उपयोग मैनिफ़ेस्ट संस्करण के साथ तुलना के लिए किया जाता है; पुराना मान अपडेट जाँच को पास होने देता है;referenceImage "पहले" घटक डेटाबेस की ओर इंगित करता है; wcp को केवल एक लोड करने योग्य हाइव की आवश्यकता होती है और यह इसकी सामग्री को मान्य नहीं करता;fileStorage ऑफ़लाइन स्टोर का रूट है, पूरी तरह से कॉलर-निर्दिष्ट;registryStorage वैकल्पिक है।Executor के अंदर, Initialize कार्यशील संदर्भ सेट करता है। यह लक्ष्य सिस्टम को मान्य करता है, flags और referenceVersion संग्रहीत करता है, और जब rollback बिट सेट होता है, तो AutoHive::LoadFromWin32PathForOfflineHive के माध्यम से fileStorage से Rollback hive लोड करता है। जब referenceImage प्रदान किया जाता है, तो यह System32\config\COMPONENTS जोड़ता है, उस hive को AutoHive::Load के माध्यम से लोड करता है, और इसे संदर्भ component डेटाबेस के रूप में बांधता है। फिर यह एक छद्म Windows निर्देशिका ट्री और fileStorage के अंतर्गत एक offline store बनाता है, या flags के आधार पर एक मौजूदा store खोलता है, और executor को Initialized चरण में ले जाता है।
जो यह नहीं करता, वह है उन hives की सामग्री या कॉलर की पहचान का निरीक्षण करना। reference image और file storage में केवल लोड करने योग्य registry hives होने चाहिए; क्या वे वास्तविक COMPONENTS या rollback डेटाबेस हैं, इसकी कभी जाँच नहीं की जाती, और कुछ भी पुष्टि नहीं करता कि कॉलर image को सेवा देने के लिए अधिकृत है। "offline environment" पूरी तरह से कॉलर द्वारा प्रदान किया गया है।
Install(manifestPath, transformId) कॉलर द्वारा प्रदान किए गए XML को पार्स करता है और निष्पादन के लिए transform रिकॉर्ड करता है। Manifest संरचना सरल है:
assemblyIdentity: बुनियादी package पहचान; केवल प्रारूप वैधता मायने रखती है;Transforms Id: Install को पास किए गए transformId से मेल खाता है;SettingsVersion: servicing लॉजिक द्वारा उपयोग किया जाने वाला संस्करण, जो install बनाम rollback निर्धारित करता है;TransformInvoke Plugin: transformer का चयन करता है, यहाँ CopyData;Param: ऑपरेशन पैरामीटर, जिनमें SourcePath, DestinationPath, और DestinationName शामिल हैं।उदाहरण के लिए, नीचे दिया गया manifest executor से hack.dll को phoneinfo.dll नाम से System32 में कॉपी करने के लिए कहता है:
<assembly xmlns="urn:schemas-microsoft-com:asm.v3" manifestVersion="1.0" isolated="false">
  <assemblyIdentity name="poc" version="1.0.0.0"
                    processorArchitecture="amd64"
                    publicKeyToken="31bf3856ad364e35" language="neutral"/>
  <Transforms Id="poc" SettingsVersion="3294967366">
    <TransformInvoke Plugin="CopyData">
      <Param Name="PathType" Value="File"/>
      <Param Name="SourcePath" Value="C:\Users\lowpriv\hack.dll"/>
      <Param Name="DestinationPath" Value="C:\Windows\System32"/>
      <Param Name="DestinationName" Value="phoneinfo.dll"/>
    </TransformInvoke>
  </Transforms>
</assembly>
पार्सिंग में कोई हस्ताक्षर जाँच, कोई स्रोत जाँच, और कोई निर्देशिका प्रतिबंध नहीं है; प्लगइन नाम, स्रोत पथ, गंतव्य पथ, और गंतव्य नाम सभी कॉलर-नियंत्रित हैं।
Install केवल मैनिफ़ेस्ट को रिकॉर्ड करता है; वास्तविक कार्य तब होता है जब क्लाइंट Commit को कॉल करता है। उस समय निष्पादक लंबित ट्रांसफ़ॉर्म को लेता है, तय करता है कि इसे किस दिशा में चलना चाहिए, और इसे मैनिफ़ेस्ट में नामित प्लगइन को भेजता है।






